Guide du spoofing Pokémon GO en 2026
Spoofing Pokémon GO en 2026 : méthodes sûres, configuration anti-détection avec Magisk + Shamiko, délais du soft-ban, risque réel de bannissement, alternatives matérielles.
Sommaire
- Les couches de détection de Niantic en 2026
- Configuration pas à pas
- Étape 1 : utiliser un compte Google secondaire
- Étape 2 : rooter avec Magisk
- Étape 3 : configurer la DenyList
- Étape 4 : installer Shamiko
- Étape 5 : installer l’application de spoofing
- Étape 6 (facultative) : Smali Patcher pour mieux masquer la localisation fictive
- Étape 7 : configurer le calculateur de cooldown
- Étape 8 : tester avec une activité à faible enjeu
- Tableau des cooldowns (approximatif)
- Cas clients réels
- Conclusion
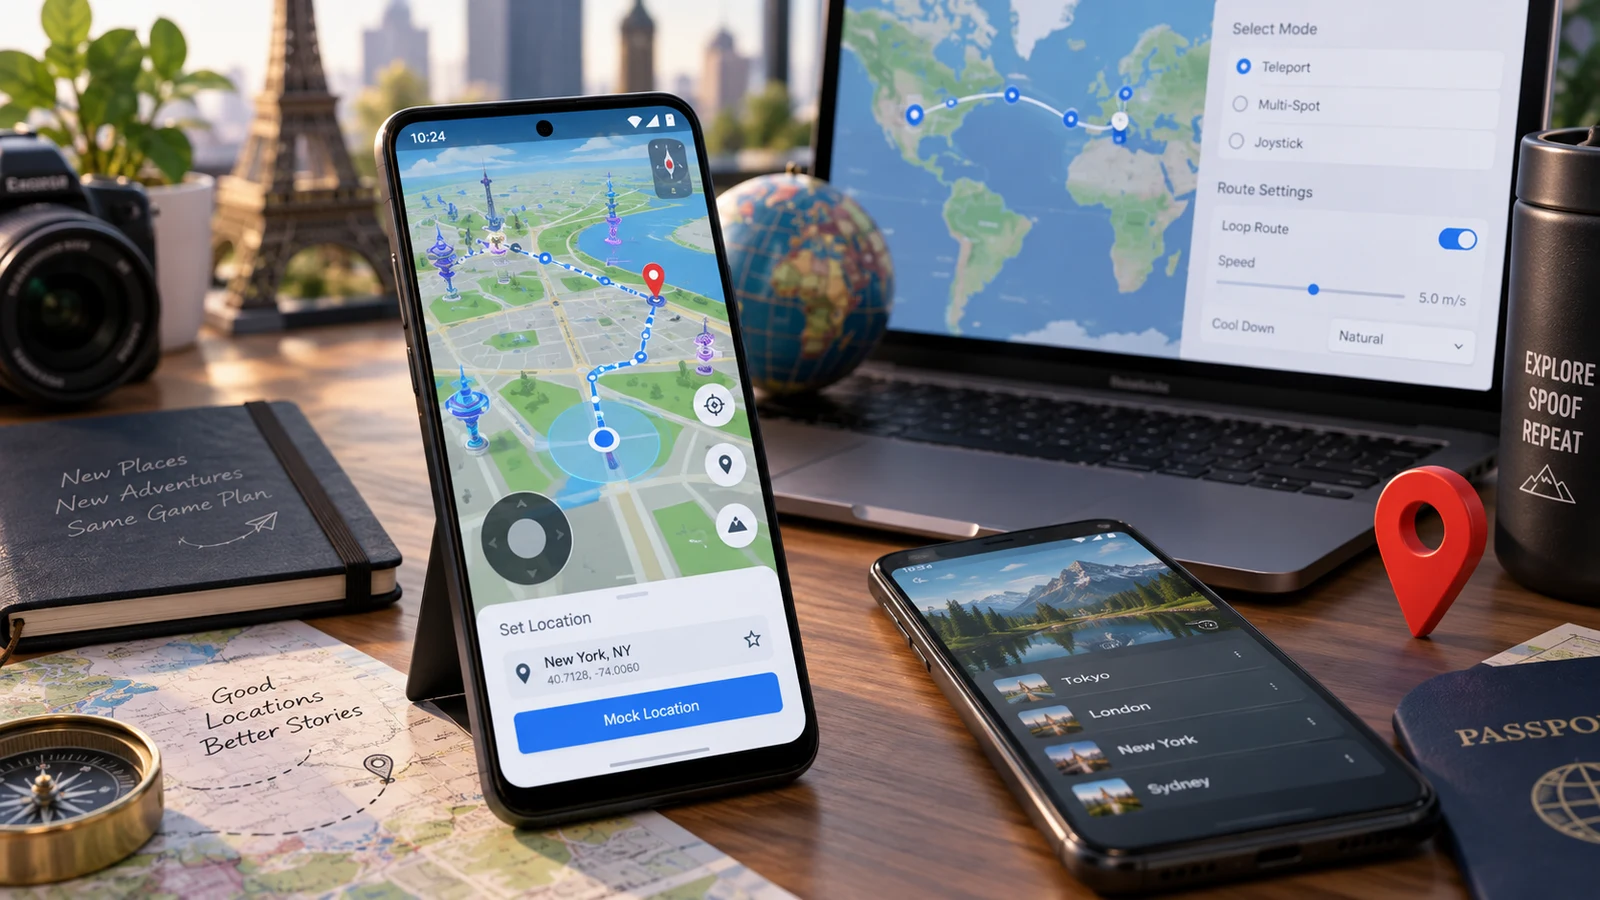
Le spoofing Pokémon GO en 2026 est un jeu du chat et de la souris à plusieurs niveaux entre des systèmes de détection de plus en plus poussés chez Niantic et la pile anti-détection de la communauté. Ce guide décrit la situation réelle en 2026 : comment Niantic détecte le spoofing, la pile Magisk + Shamiko + application de spoofing, la discipline des cooldowns, l’échelle des sanctions (soft-ban → jaune → rouge → bannissement définitif) et la règle non négociable : ne jamais faire de spoofing sur votre compte principal.
Les couches de détection de Niantic en 2026
| Vecteur de détection | Ce qu’il repère | Contourné par | Difficulté |
|---|---|---|---|
| Indicateur de localisation fictive | Applications de spoofing GPS basiques | Magisk DenyList + Shamiko + Smali Patcher | Moyenne |
| Détection du root | Présence du root Magisk | Magisk DenyList + Shamiko | Moyenne |
| Recoupement des capteurs | Incohérence GPS/accéléromètre/réseau mobile | Spoofing matériel uniquement | Élevée |
| Schémas de comportement | Déplacements non humains, timing parfait | Déplacements réalistes (manuel) | Faible (discipline) |
| Empreinte du compte | Appareil ou compte déjà signalé | Appareil neuf + compte neuf | Élevée |
| Excès de vitesse | Capture ou spin pendant un cooldown | Calculateur de cooldown + discipline | Faible (discipline) |
Configuration pas à pas
Étape 1 : utiliser un compte Google secondaire
Créez un compte Google neuf, uniquement pour le spoofing. N’utilisez jamais le compte Google lié à votre compte Pokémon GO principal.
Étape 2 : rooter avec Magisk
Root Magisk standard pour votre appareil. Voir notre guide du root Android.
Étape 3 : configurer la DenyList
Magisk → Settings → activez Zygisk + Enforce DenyList. Configure DenyList → ajoutez com.nianticlabs.pokemongo.
Étape 4 : installer Shamiko
Téléchargez le module Shamiko depuis les versions GitHub de LSPosed-mod. Magisk → Modules → Install from storage. Redémarrez.
Étape 5 : installer l’application de spoofing
Au choix : FakeGPS Free, GPS JoyStick ou une configuration basée sur Smali Patcher. Installez l’APK. Settings → Developer options → Select mock location app → choisissez l’application installée.
Étape 6 (facultative) : Smali Patcher pour mieux masquer la localisation fictive
Face à la détection actuelle de Niantic, Smali Patcher modifie le framework Android pour masquer la localisation fictive plus en profondeur qu’un masquage au niveau de l’application.
Étape 7 : configurer le calculateur de cooldown
Installez ou mettez en favori un calculateur de cooldown (PokemonGoSpoofingTools, bot de cooldown GoCord). Vérifiez-le toujours avant toute action en jeu après une téléportation.
Étape 8 : tester avec une activité à faible enjeu
Marchez dans un petit rayon, capturez des Pokémon communs, activez un PokéStop. Vérifiez l’absence de soft-ban. En cas de soft-ban, attendez la fin complète du cooldown avant toute autre activité.
Tableau des cooldowns (approximatif)
- 1 km → 30 secondes
- 5 km → 2 minutes
- 25 km → 11 minutes
- 100 km → 21 minutes
- 250 km → 30 minutes
- 1500 km → 1 heure
- 4500+ km → 2 heures (maximum)
Après une téléportation, attendez le cooldown calculé avant de capturer, d’activer un PokéStop ou de faire un raid. Le cooldown ne concerne que les téléportations : marcher avec le joystick de l’application à vitesse humaine n’en accumule pas.
Cas clients réels
- Client britannique + Pokédex régional Pokémon GO complet : spoofing pour les Pokémon exclusifs à une région (Mr. Mime obtenu normalement en Europe, spoofing pour Tauros en Amérique du Nord, Heracross en Amérique du Sud, Corsola sous les tropiques) ; compte secondaire ; satisfait sur la durée
- Client indien + zone rurale + peu de PokéStops : en zone rurale, environ 3 PokéStops à portée de marche ; spoofing vers la grande ville la plus proche pour jouer pleinement ; compte secondaire ; deux soft-bans au début, avant d’apprendre la discipline des cooldowns ; résolu
- Client bangladais + raids compétitifs Pokémon GO : raids communautaires entre fuseaux horaires ; passe de raid à distance déjà légitime ; nous avons expliqué que le spoofing est inutile pour les raids à distance
- Client européen + accessibilité + mobilité réduite : utilisateur en fauteuil roulant, mobilité limitée ; le spoofing est son principal moyen d’accès ; compte secondaire ; apprentissage du calculateur de cooldown et de la configuration Smali Patcher ; satisfait sur la durée
- Client américain + défense d’une ancienne arène : compte secondaire utilisé pour défendre une arène précise ; une configuration de spoofing basique suffit ; convient à une activité à faible enjeu
Conclusion
Le spoofing Pokémon GO reste techniquement faisable en 2026 avec une configuration rigoureuse : Magisk + Shamiko + application de spoofing + discipline des cooldowns + compte secondaire = réduction des risques face à la détection à plusieurs couches de Niantic. Aucune configuration n’est indétectable ; chaque utilisateur accepte un risque de bannissement non nul. La règle non négociable reste la même : ne jamais faire de spoofing sur votre compte principal. Pour de l’aide à la configuration, consultez notre article sur les risques du root Android et notre service de mods avancés. Écrivez-nous sur WhatsApp (wa.me/WhatsApp) ou Telegram (t.me/DroidRooter) pour une consultation adaptée à votre cas.
Questions fréquentes
Le spoofing Pokémon GO est-il légal ?
Falsifier la position GPS pour Pokémon GO n’est pas illégal dans la plupart des juridictions (ce n’est pas une infraction pénale au Bangladesh, en Inde, au Pakistan, au Royaume-Uni, dans l’UE, aux États-Unis ni en Australie). C’est en revanche sans ambiguïté une violation des conditions d’utilisation de Niantic. La distinction entre légalité et conditions d’utilisation compte : (1) vous ne serez ni arrêté ni condamné à une amende pour du spoofing ; (2) Niantic peut bannir, et bannit, les comptes surpris en train de faire du spoofing, et dans les cas extrêmes tous les comptes associés à l’identifiant matériel de l’appareil. Certains contextes ajoutent une complexité juridique : spoofing au volant (infractions de conduite distraite), spoofing dans les locaux d’autrui (possibles accusations d’intrusion), spoofing de raids compétitifs en tournoi (à la limite de la fraude). Pour un usage individuel de loisir, le risque est la perte du compte, pas une conséquence juridique. En toute honnêteté : le spoofing est permis par la loi mais explicitement interdit par Niantic ; si vous en faites, attendez-vous à ce qu’une partie des utilisateurs de spoofing soit tôt ou tard repérée et bannie, quelle que soit la configuration anti-détection.
Comment Niantic détecte-t-il le spoofing en 2026 ?
Plusieurs vecteurs de détection se superposent. (1) Indicateur de localisation fictive : indicateur de base de l’API Android signalant que le GPS provient d’une source fictive ; détecté sans difficulté si vous n’utilisez pas Magisk + DenyList + une application de spoofing qui masque cet indicateur. (2) Détection du root : la présence de Magisk est repérée par les bibliothèques standard de détection du root ; contournée par la pile Magisk DenyList + Shamiko sur la plupart des appareils en 2026. (3) Recoupement des capteurs : Niantic compare la position GPS à l’accéléromètre, au gyroscope et à la triangulation des antennes mobiles. Si le GPS indique Tokyo et le réseau mobile le Bangladesh, c’est signalé. Seuls les outils de spoofing matériel le contournent (configuration plus avancée). (4) Détection des schémas de comportement : les déplacements non humains (lignes parfaitement droites, captures chronométrées avec une précision de machine, vitesse de marche irréaliste) sont signalés quel que soit le masquage du GPS. (5) Empreinte de l’appareil et du compte : les appareils et comptes déjà associés à des utilisateurs bannis sont examinés de plus près. (6) Détection des excès de vitesse : se déplacer plus vite qu’un piéton (sans avoir déclaré le mode conduite) déclenche un soft-ban. La réalité en 2026 : déjouer les 5 vecteurs à la fois demande une configuration soignée ; n’en déjouer qu’un ou deux mène tôt ou tard au bannissement.
Quelle différence entre soft-ban, avertissement jaune, avertissement rouge et bannissement définitif ?
Niantic applique une échelle de sanctions croissantes. (1) Soft-ban : de 30 minutes à plusieurs heures. Aucun objet des PokéStops, aucune capture, aucun XP. Déclenché par un excès de vitesse (capture pendant le cooldown après une téléportation) ou un comportement suspect. Se résout seul à la fin du cooldown. Aucun enregistrement officiel. (2) Avertissement jaune : premier avertissement officiel de détection de triche. « We have detected cheating on your account. Please play fair. » Une bannière apparaît en jeu. Le compte perd l’accès aux raids spéciaux, aux invitations aux raids EX et à certains contenus légendaires pendant 7 à 30 jours. Trace permanente sur le compte. (3) Avertissement rouge : suspension du compte pendant 30 jours. Tout le jeu est désactivé. « Your account has been suspended for cheating. » Seul un recours permet de récupérer le compte (rarement accepté pour un spoofing avéré). Trace permanente. (4) Strike 3 / bannissement définitif : le compte entier est supprimé pour de bon. Inventaire, amis, succès, Pokédex complété : tout disparaît. Peut s’étendre à tous les comptes liés au même identifiant matériel. La progression habituelle est soft-ban (informel) → jaune (avertissement officiel) → rouge (suspension) → bannissement définitif (suppression). Des étapes peuvent être sautées pour les violations graves.
Quelles applications de spoofing fonctionnent en 2026 ?
Les options actives en 2026 varient selon l’état de la détection. (1) FakeGPS Free / FakeGPS Location : basique, exige l’indicateur de localisation fictive ; s’appuie sur Magisk DenyList + Shamiko + Smali Patcher pour se masquer. Gratuite ; convient à un spoofing occasionnel. (2) GPS JoyStick (TheAppNinjas) : ajoute des commandes de déplacement façon joystick ; mêmes exigences de masquage. Versions gratuite et payante. (3) Framework système patché avec Smali Patcher : configuration avancée ; modifie le framework Android pour masquer plus en profondeur la localisation fictive ; plus technique mais plus efficace face à la détection actuelle. (4) iSpoofer (iOS) : arrêté après l’action en justice de Niantic en 2020. (5) Variantes PokeGo++ / TutuApp : populaires autrefois, pour la plupart disparues ou risquées en 2026. (6) Spoofing matériel : boîtiers de spoofing GPS séparés ou matériel modifié qui interceptent le GPS au niveau matériel plutôt que logiciel ; contourne le recoupement avec l’accéléromètre ; exige du matériel spécialisé. La réponse honnête en 2026 : aucune application n’est indétectable ; choisissez selon le temps de configuration que vous acceptez d’investir et le risque de bannissement que vous tolérez.
Qu’est-ce que le cooldown et pourquoi est-il important ?
Le cooldown est le mécanisme de soft-ban de Niantic fondé sur la distance et le temps. Après une téléportation du lieu A au lieu B, vous devez attendre un cooldown calculé avant toute action en jeu (capture, PokéStop, raid) ; sinon Niantic signale un « déplacement plus rapide que ce qu’un humain peut faire », donc un excès de vitesse, donc un soft-ban. Tableau des cooldowns (approximatif) : 1 km = 30 secondes ; 5 km = 2 minutes ; 25 km = 11 minutes ; 100 km = 21 minutes ; 250 km = 30 minutes ; 1500 km = 1 heure ; 4500+ km = 2 heures (maximum). En pratique : (1) planifiez vos téléportations avec un calculateur de cooldown (PokemonGoSpoofingTools, bot de cooldown GoCord) ; (2) pendant le cooldown, toute interaction avec une arène, un raid ou un PokéStop déclenche quand même un soft-ban : attendez la fin complète en vous contentant d’observer ; (3) le cooldown concerne les téléportations, pas les déplacements normaux : avancer avec le joystick de l’application à vitesse de marche n’en accumule pas. Respecter rigoureusement le cooldown réduit fortement la fréquence des soft-bans.
Dois-je faire du spoofing sur mon compte principal ou sur un compte secondaire ?
Toujours un compte secondaire, jamais le principal. (1) Votre compte principal contient votre investissement : Pokédex complété, niveau, amis, raids, progression des recherches spéciales, inventaire d’achats premium. Un bannissement définitif Niantic est une perte totale. (2) Le compte secondaire est jetable : créé pour le spoofing seulement, son bannissement ne fait rien perdre de valeur. (3) Certains utilisateurs expérimentés emploient 2 ou 3 comptes secondaires en parallèle par précaution. (4) L’empreinte de compte de Niantic relie les comptes d’un même appareil : si votre compte principal et celui de spoofing partagent un appareil, bannir le second peut faire signaler le premier. Parades : un appareil dédié au spoofing (recommandé) ; un autre compte Google sur le même appareil avec un long intervalle entre les usages (moins fiable) ; des modules de spoofing d’appareil (complexité technique). (5) Pour qui a beaucoup investi dans son compte principal, la règle est claire : « jamais de spoofing sur le compte principal » n’est pas négociable. Le coût d’un bannissement définitif dépasse tout avantage de confort.
Quels usages concrets du spoofing existent au-delà des « Pokémon rares » ?
Motivations courantes : (1) Contrainte de déplacement : impossibilité physique d’atteindre certaines régions (handicap moteur, restrictions de voyage, contraintes financières) ; le spoofing permet de compléter un Pokédex lié aux régions. (2) Événements régionaux : Niantic organise des événements propres à une région (Pokémon exclusifs à Singapour, raids exclusifs au Japon) ; le spoofing y donne accès sans voyager. (3) Coordination de raids : rejoindre des raids à distance entre fuseaux horaires ; moins contraire aux conditions d’utilisation que la falsification de position, mais toujours couvert par la détection de triche. (4) Frustration en zone rurale : les joueurs ruraux ont peu de PokéStops et d’apparitions ; le spoofing vers des zones urbaines offre l’expérience complète du jeu. (5) Pokémon régionaux à collectionner : Mr. Mime (Europe), Tauros (Amérique du Nord), Heracross (Asie du Sud), Corsola (tropiques) ; le spoofing supprime l’obligation de voyager. Du côté de la communauté : le spoofing pour compléter son Pokédex est la motivation la plus répandue ; le spoofing pour la compétition (PvP, raids) est une minorité plus réduite et présente un risque de détection plus élevé à cause de la trace de comportements anormaux.
Autres guides Android
Magisk vs KernelSU vs APatch en 2026 : quel système de root choisir ?
Magisk vs KernelSU vs APatch en 2026 : comparatif complet et conseils d’experts pour choisir la solution de root adaptée à votre téléphone, à vos besoins et à votre niveau.
SafetyNet vs API Play Integrity : réussir le test avec root (2026)
SafetyNet a été abandonné en 2024 : l’API Play Integrity l’a remplacé. Voici comment réussir MEETS_DEVICE_INTEGRITY et les applications bancaires de base avec Magisk + Shamiko en 2026.
Risques du root Android : ce que personne ne vous dit (guide honnête)
Guide honnête sur les risques du root Android : garantie, e-fuse Knox, applications bancaires, Play Integrity, mises à jour OTA, brick, et quand le root en vaut la peine.