Guía de spoofing en Pokémon GO 2026
Pokémon GO 2026: métodos seguros, Magisk + Shamiko antidetección, cooldowns de soft-ban, riesgo real de ban y alternativas de spoofing por hardware.
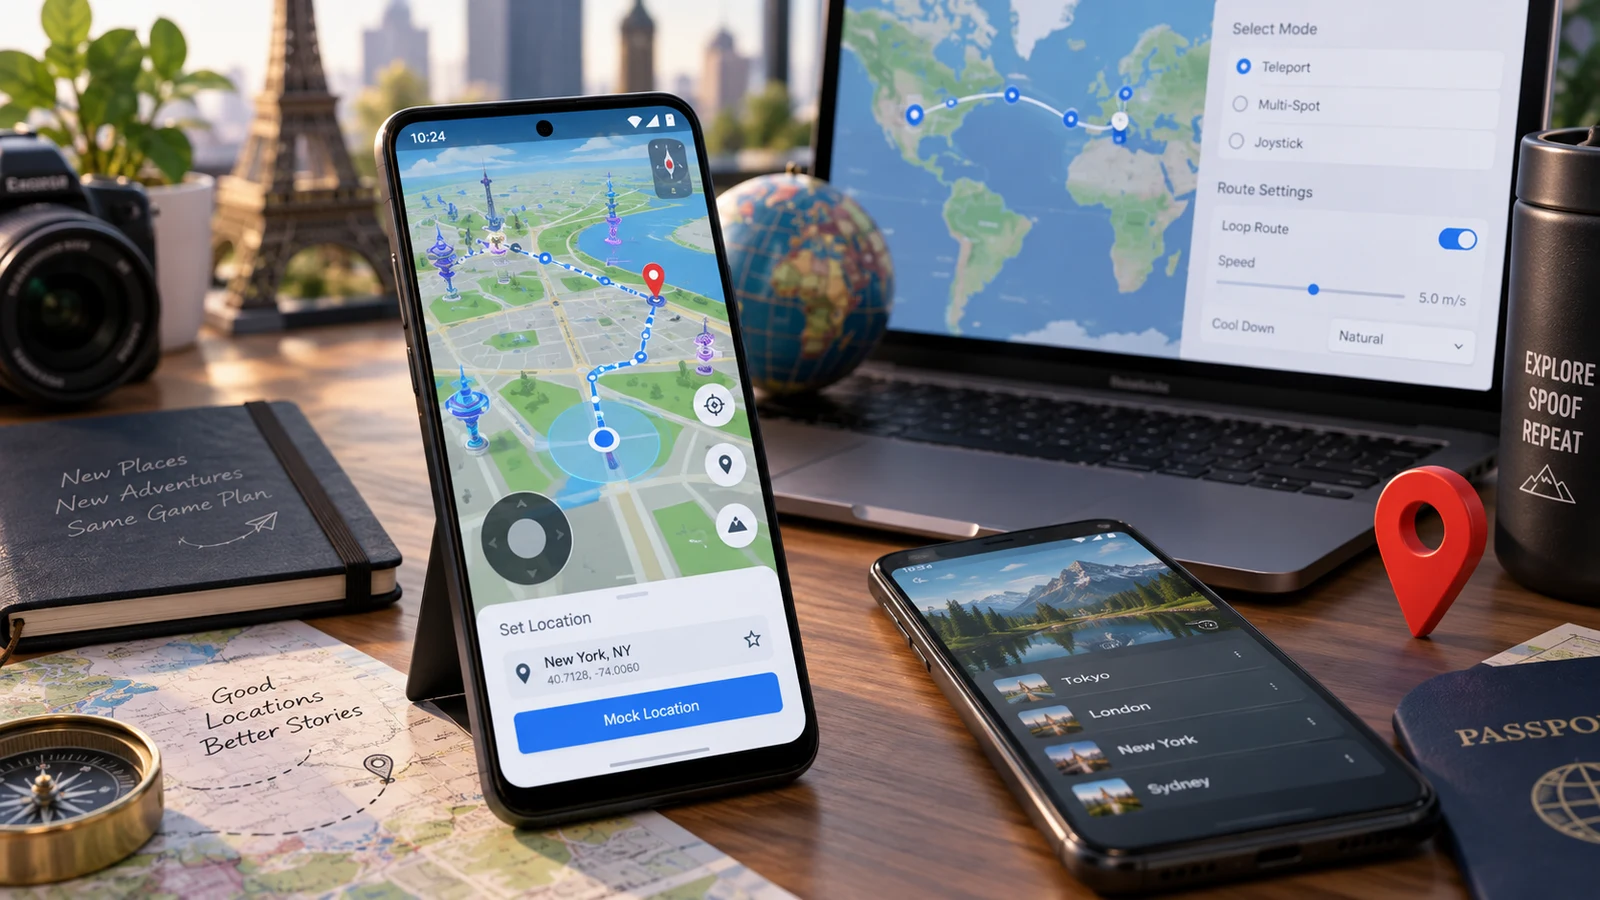
Índice
- Capas de detección de Niantic en 2026
- Configuración paso a paso
- Paso 1: usa una cuenta de Google secundaria
- Paso 2: rootea con Magisk
- Paso 3: configura DenyList
- Paso 4: instala Shamiko
- Paso 5: instala una app de spoofing
- Paso 6 (opcional): Smali Patcher para ocultar mejor la ubicación simulada
- Paso 7: configura la calculadora de cooldown
- Paso 8: prueba con acciones de poca importancia
- Tabla de cooldown (aproximada)
- Escenarios reales de clientes
- Conclusión
El spoofing en Pokémon GO en 2026 es un juego del gato y el ratón en varias capas: los sistemas de detección cada vez más estrictos de Niantic frente a las herramientas antidetección de la comunidad. Esta guía recoge el panorama realista de 2026: cómo detecta Niantic el spoofing, la combinación de Magisk + Shamiko + app de spoofing, la disciplina con el cooldown, los niveles de sanción (soft-ban → amarilla → roja → permaban) y la regla innegociable de no hacer nunca spoofing en tu cuenta principal.
Capas de detección de Niantic en 2026
| Vector de detección | Qué detecta | Se supera con | Dificultad de configuración |
|---|---|---|---|
| Marca de ubicación simulada | Apps básicas de GPS spoofing | Magisk DenyList + Shamiko + Smali Patcher | Media |
| Detección de root | Presencia de root de Magisk | Magisk DenyList + Shamiko | Media |
| Contraste con sensores | Desajuste entre GPS y acelerómetro o red móvil | Solo spoofing por hardware | Alta |
| Patrones de comportamiento | Movimiento no humano, sincronización perfecta | Disciplina de movimiento realista (manual) | Baja (disciplina) |
| Huella de la cuenta | Dispositivo o cuenta marcados antes | Dispositivo y cuenta nuevos | Alta |
| Infracciones de velocidad | Capturar o girar durante el cooldown | Calculadora de cooldown + disciplina | Baja (disciplina) |
Configuración paso a paso
Paso 1: usa una cuenta de Google secundaria
Crea una cuenta de Google nueva solo para el spoofing. No uses nunca tu cuenta de Google principal de Pokémon GO.
Paso 2: rootea con Magisk
Root estándar con Magisk para tu dispositivo concreto. Consulta nuestra guía para rootear Android.
Paso 3: configura DenyList
Magisk → Settings → activa Zygisk + Enforce DenyList. Configure DenyList → añade com.nianticlabs.pokemongo.
Paso 4: instala Shamiko
Descarga el módulo Shamiko desde las versiones publicadas de LSPosed-mod en GitHub. Magisk → Modules → Install from storage. Reinicia.
Paso 5: instala una app de spoofing
Elige una: FakeGPS Free, GPS JoyStick o una configuración basada en Smali Patcher. Instala el APK. Settings → Developer options → Select mock location app → elige el spoofer instalado.
Paso 6 (opcional): Smali Patcher para ocultar mejor la ubicación simulada
Frente a la detección actual de Niantic, Smali Patcher modifica el framework de Android para ocultar la ubicación simulada más a fondo de lo que logra el ocultamiento a nivel de app.
Paso 7: configura la calculadora de cooldown
Instala o guarda en favoritos una calculadora de cooldown (PokemonGoSpoofingTools, el bot de cooldown de GoCord). Consúltala siempre antes de cualquier acción en el juego después de un teletransporte.
Paso 8: prueba con acciones de poca importancia
Camina en un radio pequeño, captura Pokémon comunes y gira una PokéParada. Comprueba que no hay soft-ban. Si te dan un soft-ban, espera el cooldown completo antes de seguir.
Tabla de cooldown (aproximada)
- 1 km → 30 segundos
- 5 km → 2 minutos
- 25 km → 11 minutos
- 100 km → 21 minutos
- 250 km → 30 minutos
- 1500 km → 1 hora
- 4500+ km → 2 horas (máx.)
Después de un teletransporte, espera el cooldown calculado antes de capturar, girar PokéParadas o hacer incursiones. El cooldown se aplica a los teletransportes: caminar con el joystick de la app a velocidad humana no acumula cooldown.
Escenarios reales de clientes
- Cliente del Reino Unido que quería completar la Pokédex regional de Pokémon GO: spoofing para Pokémon exclusivos de una región (el Mr. Mime de Europa lo consiguió de forma nativa; hizo spoofing para el Tauros de Norteamérica, el Heracross de Sudamérica y el Corsola de los trópicos); usó una cuenta secundaria; sigue contento a largo plazo
- Cliente de India en una zona rural con pocas PokéParadas: en una zona rural hay unas 3 paradas a pie; hizo spoofing a la ciudad grande más cercana para disfrutar del juego completo; cuenta secundaria; recibió dos soft-bans al principio, antes de aprender la disciplina con el cooldown; resuelto
- Cliente de Bangladés que juega incursiones competitivas de Pokémon GO: trabajo en equipo de la comunidad en incursiones entre distintas zonas horarias; el pase de incursión remota ya es legítimo; se le explicó que el spoofing no hace falta para las incursiones remotas
- Cliente de la UE con una limitación de movilidad (accesibilidad): usuario de silla de ruedas con movilidad reducida; el spoofing es su vía principal de acceso al juego; cuenta secundaria; se le enseñó la calculadora de cooldown y la configuración de Smali Patcher; sigue contento a largo plazo
- Cliente de EE. UU. que mantiene un viejo defensor de gimnasio: cuenta secundaria para defender un gimnasio concreto; con una configuración básica de spoofing basta; sirve para acciones de poca importancia
Conclusión
El spoofing en Pokémon GO sigue siendo técnicamente viable en 2026 con una configuración disciplinada: Magisk + Shamiko + app de spoofing + disciplina con el cooldown + cuenta secundaria, todo ello para reducir daños frente a la detección por capas de Niantic. Ninguna configuración es indetectable y todo el que hace spoofing asume un riesgo de ban superior a cero. La regla innegociable sigue siendo la misma: no hagas nunca spoofing en tu cuenta principal. Si necesitas ayuda con la configuración, consulta nuestro artículo sobre los riesgos de rootear Android y nuestro servicio de mods avanzados. Escríbenos por WhatsApp (wa.me/WhatsApp) o Telegram (t.me/DroidRooter) para una consulta sobre tu caso.
Preguntas frecuentes
¿Es legal hacer spoofing en Pokémon GO?
Falsear la ubicación GPS en Pokémon GO no es ilegal en la mayoría de las jurisdicciones (no es un delito en BD, IN, PK, UK, EU, US, AU). Sin embargo, incumple de forma inequívoca las Condiciones del servicio de Niantic. La diferencia entre lo legal y las condiciones del servicio importa: (1) no te detendrán ni te multarán por hacer spoofing; (2) Niantic puede banear, y de hecho banea, las cuentas que detecta haciendo spoofing y, en casos extremos, banea todas las cuentas asociadas al ID de hardware del dispositivo. Algunos contextos concretos añaden complejidad legal: hacer spoofing mientras conduces (infracciones por conducción distraída), en las instalaciones de otra persona (posibles reclamaciones por allanamiento) o en incursiones competitivas de torneos (algo cercano al fraude). Para el spoofing recreativo individual típico, el riesgo es perder la cuenta, no sufrir consecuencias legales. La formulación honesta: la ley lo permite, pero Niantic lo prohíbe de forma expresa; si haces spoofing, cuenta con que un porcentaje de quienes lo hacen acabará siendo descubierto y baneado, sin importar la configuración antidetección que uses.
¿Cómo detecta Niantic el spoofing en 2026?
Hay varios vectores de detección superpuestos. (1) Marca de ubicación simulada: es una marca básica de la API de Android que indica que el GPS procede de una fuente de ubicación simulada; se detecta sin esfuerzo si no usas Magisk + DenyList + una app de spoofing que oculte la ubicación simulada. (2) Detección de root: la presencia de Magisk se detecta con las bibliotecas habituales de detección de root; la combinación de Magisk DenyList + Shamiko la supera en la mayoría de los dispositivos de 2026. (3) Contraste con los sensores del hardware: Niantic compara la ubicación que informa el GPS con el acelerómetro, el giroscopio y la triangulación de antenas móviles. Si el GPS dice que estás en Tokio pero la red móvil dice BD, te marcan. Solo se supera con herramientas de spoofing por hardware (configuración más avanzada). (4) Detección de patrones de comportamiento: el movimiento no humano (líneas rectas perfectas, tiempos de captura precisos como los de una máquina, ausencia de una velocidad de paseo realista) se marca aunque ocultes el GPS. (5) Identificación de cuentas y dispositivos: los dispositivos y cuentas que ya estuvieron asociados a usuarios baneados por spoofing reciben una vigilancia mayor. (6) Detección de infracciones de velocidad: moverse más rápido que una persona caminando (sin declarar el modo conducción) provoca un soft-ban. La realidad de 2026: superar los 5 vectores de detección a la vez exige una configuración cuidadosa; superar solo 1 o 2 acaba en ban tarde o temprano.
¿Qué diferencia hay entre soft-ban, advertencia amarilla, advertencia roja y permaban?
El sistema de sanciones escalonadas de Niantic. (1) Soft-ban: de 30 minutos a varias horas. No consigues objetos de las PokéParadas, no puedes capturar Pokémon y no ganas XP. Lo provoca una infracción de velocidad (capturar durante el cooldown tras un teletransporte) o un comportamiento sospechoso. Se resuelve solo al terminar el cooldown. No queda registro formal. (2) Advertencia amarilla: primera advertencia formal de detección de trampas. «We have detected cheating on your account. Please play fair.» En el juego aparece un aviso. La cuenta pierde el acceso a incursiones especiales, a invitaciones de incursiones EX y a parte del contenido legendario durante 7 a 30 días. Queda constancia permanente en la cuenta. (3) Advertencia roja: suspensión de la cuenta durante 30 días. Se desactiva todo el juego. «Your account has been suspended for cheating.» Solo se recupera mediante una apelación (rara vez prospera en casos claros de spoofing). Queda constancia permanente. (4) Tercer strike o permaban: la cuenta se cancela por completo y de forma permanente. Inventario, amigos, logros, Pokédex completada: todo desaparece. Puede extenderse a todas las cuentas del mismo ID de hardware del dispositivo. La progresión habitual es soft-ban (informal) → amarilla (advertencia formal) → roja (suspensión) → permaban (cancelación). En infracciones graves se pueden saltar pasos.
¿Qué apps de spoofing funcionan en 2026?
Las opciones activas en 2026 varían según el estado de la detección. (1) FakeGPS Free / FakeGPS Location: básica, requiere la marca de ubicación simulada; depende de Magisk DenyList + Shamiko + Smali Patcher para ocultarla. Gratuita; sirve para un spoofing ocasional. (2) GPS JoyStick (TheAppNinjas): añade controles de movimiento tipo joystick; mismos requisitos de ocultación. Niveles gratuito y de pago. (3) Framework del sistema parcheado con Smali Patcher: configuración avanzada; modifica el framework de Android para ocultar mejor la ubicación simulada; exige más nivel técnico, pero funciona mejor frente a la detección actual. (4) iSpoofer (iOS): dejó de existir tras la acción legal de Niantic en 2020. (5) Variantes de PokeGo++ / TutuApp: populares en el pasado, hoy en su mayoría abandonadas o arriesgadas en 2026. (6) Spoofing por hardware: dispositivos GPS externos o hardware modificado que interceptan el GPS a nivel de hardware y no de software; supera el contraste con el acelerómetro; requiere hardware especializado. La respuesta honesta de 2026: ninguna app es indetectable; elige según el tiempo que estés dispuesto a invertir en la configuración frente al riesgo de ban que toleres.
¿Qué es el cooldown y por qué importa?
El cooldown es el mecanismo con el que Niantic aplica el soft-ban según la relación entre distancia y tiempo. Después de teletransportarte del lugar A al lugar B, debes esperar un periodo de cooldown calculado antes de cualquier acción en el juego (capturar, girar PokéParadas, hacer incursiones); si no, Niantic lo marca como «moverse más rápido de lo humanamente posible», es decir, una infracción de velocidad y un soft-ban. Tabla de cooldown (aproximada): 1 km = 30 segundos; 5 km = 2 minutos; 25 km = 11 minutos; 100 km = 21 minutos; 250 km = 30 minutos; 1500 km = 1 hora; 4500+ km = 2 horas (máx.). Implicaciones prácticas: (1) planifica las secuencias de teletransporte con una calculadora de cooldown (PokemonGoSpoofingTools, el bot de cooldown de GoCord); (2) durante el cooldown, interactuar con gimnasios, incursiones o PokéParadas sigue provocando soft-ban: espera el cooldown completo y limítate a observar de forma pasiva; (3) el cooldown se aplica a los teletransportes, no al movimiento normal: moverte con las coordenadas GPS de la app (joystick) a velocidad de paseo no acumula cooldown. Respetar el cooldown con disciplina reduce muchísimo la frecuencia de los soft-bans.
¿Debo hacer spoofing con mi cuenta principal o con una secundaria?
Siempre una secundaria, nunca la principal. (1) La cuenta principal contiene tu inversión: Pokédex completada, nivel, amigos, incursiones, progreso de investigaciones especiales e inventario de compras premium. Un permaban de Niantic es una pérdida total. (2) La cuenta secundaria de spoofing es desechable: se crea solo para eso y, si la banean, no pierdes nada de valor. (3) Algunos usuarios con experiencia emplean 2 o 3 cuentas secundarias a la vez como respaldo. (4) La identificación de cuentas de Niantic conecta las cuentas que se usan en el mismo dispositivo: si la principal y la de spoofing comparten dispositivo, el ban de la de spoofing puede marcar también la principal. Cómo reducir el riesgo: un dispositivo aparte para el spoofing (lo recomendado); una cuenta de Google distinta en el mismo dispositivo, pero con un intervalo largo entre usos (menos fiable); módulos que falsean el dispositivo (más complejidad técnica). (5) Si tienes mucha inversión en Pokémon GO en tu cuenta principal, el planteamiento correcto es este: «nunca hagas spoofing en la principal» es innegociable. El coste de un permaban supera cualquier comodidad que te dé el spoofing.
¿Qué usos realistas del spoofing hay más allá de los «Pokémon raros»?
Motivaciones habituales: (1) Restricciones de viaje: imposibilidad física de llegar a ciertas regiones (discapacidad de movilidad, restricciones de viaje, limitaciones económicas); el spoofing permite completar la Pokédex bloqueada por regiones. (2) Eventos regionales: Niantic organiza eventos específicos de cada región (Pokémon exclusivos de Singapur, incursiones exclusivas de Japón); con spoofing accedes a ellos sin viajar. (3) Coordinación de incursiones: unirte a incursiones remotas en otras zonas horarias; infringe menos las condiciones de servicio que falsear la ubicación, pero también entra en la detección de trampas. (4) Frustración en zonas rurales: los jugadores rurales tienen pocas PokéParadas y apariciones; hacer spoofing a zonas urbanas da la experiencia completa del juego. (5) Completar los Pokémon regionales: Mr. Mime (Europa), Tauros (Norteamérica), Heracross (Asia del Sur), Corsola (trópicos); el spoofing elimina la necesidad de viajar. El enfoque habitual de la comunidad: el spoofing para completar la colección es la motivación más común; el spoofing para competir (en PvP o incursiones) es una minoría más reducida y conlleva más riesgo de detección por la huella de comportamiento anómalo.
Más guías de Android
Magisk vs KernelSU vs APatch: ¿qué sistema de root elegir en 2026?
Magisk vs KernelSU vs APatch en 2026: diferencias, módulos, soporte de dispositivos, Play Integrity, instalación y qué solución de root encaja mejor contigo.
SafetyNet vs Play Integrity API: cómo superarla con root (2026)
SafetyNet se retiró en 2024 y Play Integrity API lo sustituyó. Así se superan MEETS_DEVICE_INTEGRITY y las apps bancarias básicas con Magisk + Shamiko en 2026.
Riesgos de rootear Android: lo que nadie te cuenta (guía honesta)
Guía honesta sobre los riesgos de rootear Android: garantía, e-fuse de Knox, apps bancarias, Play Integrity, actualizaciones OTA, bricks y cuándo merece la pena el root.