2026 年安卓 Root 完整指南
2026 年安卓 Root 完整指南:什么是 Root、为什么要 Root、现代 Magisk 方法、机型说明、Root 后设置,以及银行类应用的现实情况。
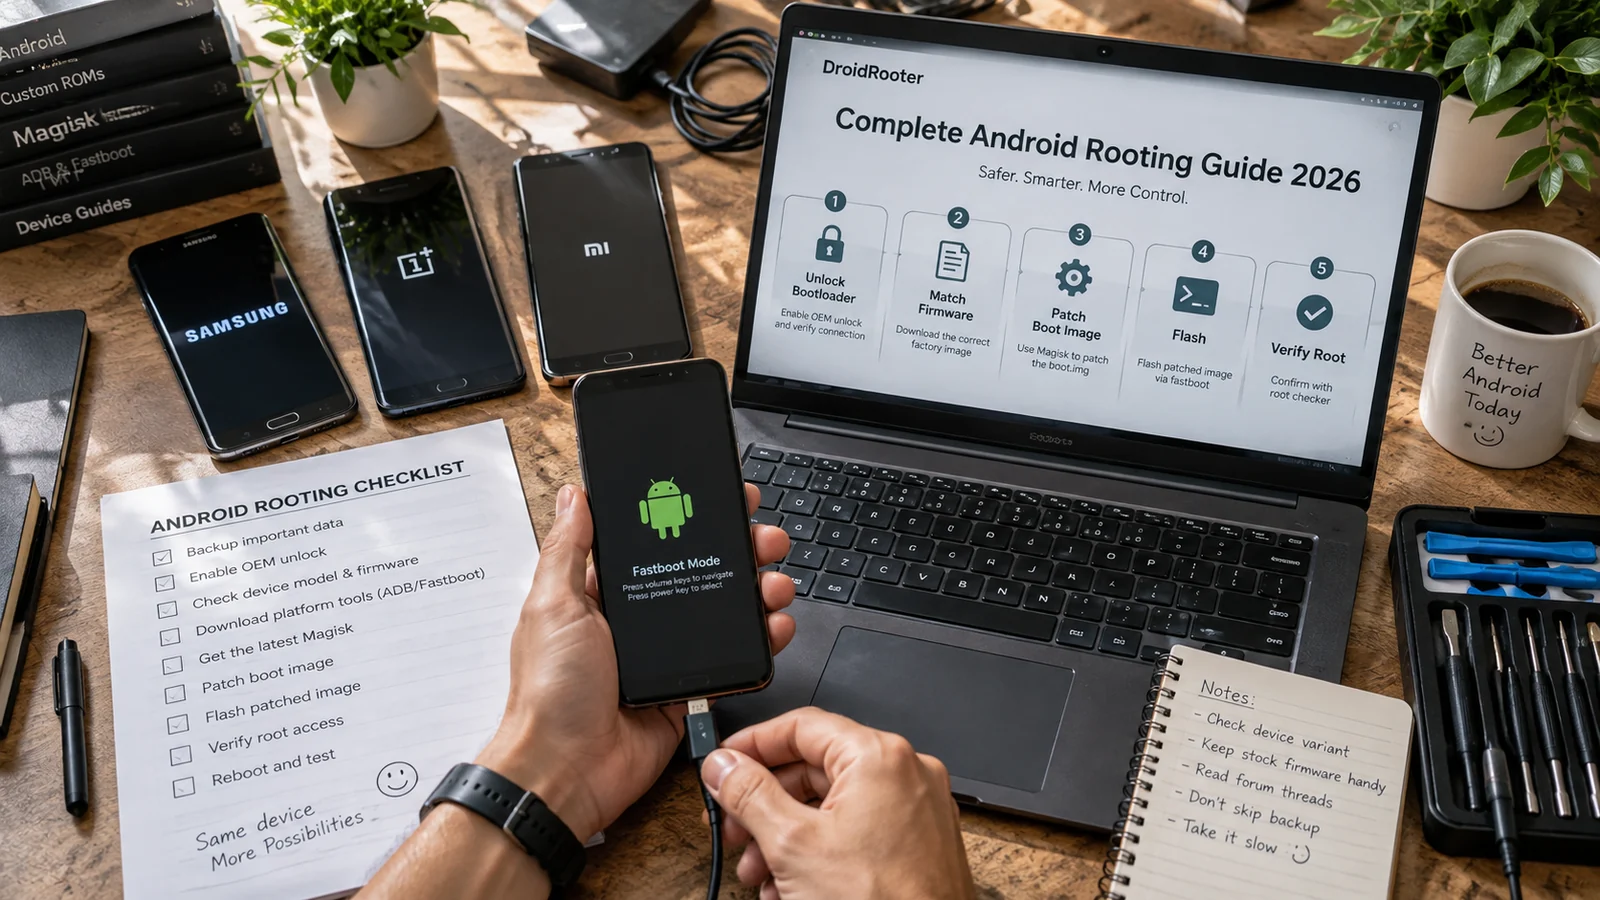
目录
2026 年的 Android Root 是一个目的明确、流程成熟的操作:工具链完善(Magisk),模块生态成熟,利弊也可预期。本指南给出 2026 年的完整图景:Root 在技术上到底是什么,人们为什么要 Root,已取代旧方法的 Magisk 现代流程,主流品牌的差异,Root 后针对银行类应用的 Play Integrity 配置,安全实践,以及什么时候该找专业服务而不是自己动手。
什么是 Android Root?
Android Root 是指获得 Android 操作系统的超级用户(root,管理员)权限。默认情况下,Android 采用源自 Linux 的权限模型,普通应用乃至设备所有者都无法:
- 修改系统级文件(
/system中的应用、内核、init 脚本) - 安装某些系统级修改(Xposed 类框架 Hook、部分自定义内核)
- 访问某些受保护的 Android API(深度系统跟踪、内核级性能计数器)
- 移除预装软件(厂商捆绑、无法正常卸载的应用)
Root 权限可以解除这些限制。2026 年的技术实现绝大多数是 Magisk,一个 systemless Root 框架,无需修改系统分区本身即可获得 Root 权限。旧方法(SuperSU、ChainsDD 的 su、Chainfire 的工具)已被淘汰,Magisk 是现代标准。
2026 年为什么要 Root Android 设备?
1. 完全掌控设备
可以进行以前做不到的系统级修改:修改 build.prop 调整温控和 CPU,通过 LSPosed 安装 Xposed 类框架 Hook,修改默认应用和系统行为。
2. 移除预装软件
厂商捆绑的应用(Samsung 的大量预装应用、Xiaomi MIUI 的地区广告组件、Oppo 的预装工具)有了 Root 就可以彻底删除,而不只是停用。
3. 安装自定义 ROM
许多自定义 ROM(LineageOS、Pixel 上的 GrapheneOS、Pixel Experience、Evolution X)要求已解锁 Bootloader,而这正是 Root 的前提。自定义 ROM 的优势:
- 界面更简洁(更接近原生 Android)
- 软件支持期比厂商更长(许多设备在厂商停止维护多年后仍能收到 ROM 更新)
- 隐私更好(没有厂商遥测)
- 性能更好(预装软件更少)
4. 高级应用功能
- Tasker:完整的系统级自动化
- AdAway:全系统广告拦截(DNS 级)
- Greenify:更深度的休眠
- Titanium Backup / Swift Backup:完整备份应用及数据
- Kernel Adiutor / EX Kernel Manager:硬件调校
- MiXplorer:Root 级文件系统访问
- Magisk 模块:可扩展的系统修改
2026 年主流 Root 方法
1. Magisk:现代标准
2026 年最主流的 Root 方式。Systemless(修改 boot 镜像,而非系统分区)。内置 DenyList,可对指定应用隐藏 Root。模块生态可扩展。项目在 github.com/topjohnwu/Magisk 持续维护。
2. KernelSU 与 APatch:新兴替代方案
KernelSU 把 Root 能力集成进内核本身,APatch 采用类似的内核级方案。在特定场景下,两者相比 Magisk 有一些技术优势(较新的 GKI 内核、对某些 Root 检测手段的隐藏效果更好)。利弊分析见我们的 Magisk、KernelSU 与 APatch 对比。
3. SuperSU(已过时)
已弃用,最后更新于 2019 年。2026 年请勿使用,存在安全和兼容性问题。
4. 一键 Root 工具
一般应避免。许多来源可疑的“一键 Root”应用其实是恶意软件。曾经口碑尚可的一键工具(KingoRoot、Towelroot)只适用于很旧的 Android 版本,对 2026 年的设备已无意义。
设备兼容性指南
大多数现代 Android 设备都可以 Root,只是流程复杂度差异很大:
- Pixel:最简单;Google 官方支持解锁;社区成熟;Magisk 运行顺畅
- OnePlus:通过 fastboot oem unlock 即可,流程直接;美国 T-Mobile 运营商锁定版本除外
- Motorola:有官方解锁入口,比较配合
- Samsung:可以 Root,但 Knox e-fuse 熔断不可逆;在部分市场,骁龙版本比 Exynos 版本更容易处理
- Xiaomi/POCO:需要 Mi Unlock Tool,并等待小米账号 7 天
- Realme:需要通过深度测试社区审批(约 3 天)
- Oppo/Vivo:限制最多;部分机型在当前固件上基本无法 Root
- Infinix/Tecno:因机型而异,见我们的 Infinix/Tecno 指南
Root 分步流程
前提条件
- USB-C 数据线(原装线,或支持数据传输的高品质线)
- 已安装 Android Platform Tools 的电脑(Windows、macOS 或 Linux)
- 与你的 Android 版本、补丁级别和地区完全一致的官方固件
- Magisk Manager APK(从 github.com/topjohnwu/Magisk/releases 获取当前版本)
- 所有数据都已备份
使用 Magisk Root 的通用步骤
# 1. Verify device detected
adb devices
fastboot devices

# 2. Reboot to fastboot
adb reboot bootloader

# 3. Unlock bootloader (brand-specific command)
fastboot oem unlock          # most brands
# fastboot flashing unlock   # some brands
# Mi Unlock Tool             # Xiaomi (separate workflow)

# 4. After unlock + factory reset + setup, extract boot.img
# (process depends on firmware format — payload.bin vs direct .img)
./payload-dumper-go -partitions boot payload.bin

# 5. Patch boot.img with Magisk Manager on device
# Open Magisk Manager → Install → Patch a File → select boot.img
# patched file saves to /sdcard/Download/magisk_patched-XXX.img

# 6. Flash patched boot
adb push magisk_patched.img /tmp/  # or pull to PC
adb reboot bootloader
fastboot flash boot magisk_patched.img
# OR for Android 13+ init_boot devices:
# fastboot flash init_boot magisk_patched.img

# 7. Reboot
fastboot reboot
首次开机(约 3 到 4 分钟)后,Magisk Manager 应显示 Root 已生效。
各品牌注意事项
Samsung 设备
首次 OEM 解锁时 Knox e-fuse 会熔断,永久可被检测;无论是否重新锁定,Samsung Pay、安全文件夹和部分 Samsung Health 功能都将永久无法使用。请通过 Odin 刷入 Magisk 修补过的 AP 固件(不是标准 fastboot)。Samsung 的完整情况见我们的 Samsung Galaxy A 系列 Root 指南和 Samsung Knox 2026 更新。
OnePlus 设备
标准的 fastboot oem unlock 可用(没有小米账号那样的等待期,也没有 Knox 那样的永久标记)。美国 T-Mobile 运营商锁定版本已禁用 OEM 解锁。OxygenOS 14 之后的 Root 需要更新的流程,见 OnePlus 12/13 指南。
Google Pixel 设备
最容易 Root 的品牌。标准 fastboot 流程,社区成熟,Magisk 运行顺畅。Pixel 6 及以上使用 Titan-M2 安全芯片,在某些 Root 检测场景下会增加一些复杂度。
安全提示与最佳实践
Root 之前
- 把所有数据备份到多个位置(本地加云端)
- 每次刷机前先核对固件版本;刷错固件是变砖的头号原因
- 使用原装或高品质 USB-C 数据线;劣质线容易导致刷机失败
- 预留 1 到 2 小时完成整个流程;如果接下来一小时内要用手机,请不要开始
Root 之后
- 不要给不完全信任的应用授予 Root 权限,恶意应用获得 Root 后果不堪设想
- 测试银行类应用之前,先配置 Magisk DenyList、Shamiko 和 Play Integrity Fix
- 关闭自动 OTA 更新(在已 Root 的系统上 OTA 可能失败,或破坏 Magisk)
- 备份好 Magisk Manager APK 和修补过的 boot.img;如果不小心卸载了 Magisk Manager,可以用 APK 重新安装
Root 后的配置
2026 年的标准组合:
- Magisk Manager → 设置 → 启用 Zygisk → 启用 Enforce DenyList
- Magisk → DenyList → 添加银行、支付、Google Pay、Pokémon GO 以及有完整性检测的应用
- 从 LSPosed-mod 的 GitHub Releases 安装 Shamiko 模块
- 从 chiteroman/PlayIntegrityFix 的 GitHub Releases 安装 Play Integrity Fix
- 重启
- 打开 Play Integrity Test 应用,确认 BASIC 和 DEVICE 通过
- 测试关键应用(银行、工作应用、游戏),确认功能正常
如果某些要求 STRONG_INTEGRITY 的应用在默认组合下仍然失败,可安装 Tricky Store 模块,它能解决剩余情况中相当一部分。
真实客户场景
我们每月 Root 工作中的一些典型案例:
- 孟加拉国客户 + Samsung A55 + 依赖 bKash 和 Nagad 移动支付:事前测试显示 bKash 配合 PIF 在 Root 后可用,Nagad 不稳定;客户接受 Nagad 这一代价后选择 Root
- 印度客户 + POCO X6 Pro + 换装 LineageOS:完整解锁并安装 LineageOS,长期使用满意
- 英国客户 + Pixel 8 + Tasker 自动化重度用户:Pixel 是最简单的情况,约 45 分钟完成
- 巴基斯坦客户 + Realme + 深度测试审批延迟:需要等待约 4 天的 Realme 审批,我们事先已说明预期
- 欧洲客户 + Motorola Edge 50 + 用于温控的自定义内核:通过 Motorola 官方入口解锁,再装 Magisk 和社区内核;品牌配合度高,约 60 分钟完成
结论
对于受支持的设备,2026 年的 Android Root 已经成熟、文档完善、结果可预期。Magisk 是现代标准;Play Integrity 组合能解决大多数银行类应用的兼容问题;政策层面的代价(保修、银行类应用、安全责任)确实存在,但只要预期合理,就可以接受。对大多数用户来说,正确的做法是先如实了解这些代价,判断 Root 的好处对你的具体用途是否值得,然后对配合度高的品牌按成熟的社区流程操作,对限制严格的品牌或保修敏感的设备则选择专业服务。我们的价格和流程见 Android Root 服务页面;具体情况可通过 WhatsApp(wa.me/WhatsApp)或 Telegram(t.me/DroidRooter)咨询。
常见问题
什么是 Android Root?
Root 是指获得 Android 操作系统的超级用户(管理员级)权限。默认情况下,Android 采用的权限模型使普通应用乃至设备所有者都无法修改系统级文件、安装某些系统级修改,或访问某些受保护的 Android API。Root 权限解除这些限制,让用户完全掌控设备。2026 年的技术实现通常是 Magisk,一个 systemless Root 框架,无需修改系统分区本身即可获得 Root 权限,因此修改可以撤销,也比 SuperSU 等旧方法更难被检测。Root 是用户深思熟虑后的选择,既有显著的好处(完全掌控、全系统广告拦截、高级应用、自定义内核、去除预装软件),也有显著的代价(保修失效、银行类应用兼容性、安全责任转移到用户)。
2026 年为什么要 Root Android 设备?
常见动机:(1) 完全掌控:安装系统级修改,移除预装软件,深入修改 Android 的行为。(2) 移除预装软件:厂商捆绑、无法正常卸载的应用,有了 Root 就可以彻底删除。(3) 自定义 ROM:许多自定义 ROM 要求已解锁 Bootloader(这也是 Root 的前提),其优势是界面更简洁、软件支持期更长、隐私更好。(4) 高级应用:Tasker 的完整系统级自动化,AdAway 的全系统广告拦截,Greenify 的深度休眠,Titanium Backup 的应用及数据完整备份,Kernel Adiutor 的硬件调校。(5) 自定义内核:更长的续航、更好的性能和温控。(6) 隐私:关闭遥测,控制哪些应用可以联网,审查并撤销厂商预装的跟踪组件。这些好处需要和代价(银行类应用、保修、安全责任)一起权衡,决策框架见我们的“该不该 Root”文章。
2026 年 Root 安全吗?
和什么相比?在受支持的设备上按成熟流程使用基于 Magisk 的 Root,变砖率很低(专业人员操作约为个位数百分比,缺乏经验的自行操作则更高)。技术风险确实存在,但可控。2026 年更大的代价是:(1) 银行类应用兼容性:许多银行类应用无论怎么隐藏 Root 都会拒绝在已 Root 设备上运行。(2) 保修:解锁 Bootloader 通常会使厂商保修失效,有些厂商即使重新锁定也能检测到解锁记录。(3) 安全:Root 要求用户做出更好的安全决策,把 Root 权限授予恶意应用,后果之严重是未 Root 设备不会遇到的。(4) 系统更新:OTA 在已 Root 设备上可能无法顺利安装,每次 Android 更新后往往需要手动重新刷机。技术上的变砖风险很小,但使用和政策层面的代价是实实在在的。
什么是 Magisk?
Magisk 是现代 Android Root 框架,由 John Wu 创建,现由 topjohnwu 和社区贡献者共同维护。它采用“systemless”方式:通过修改 boot 镜像而不是系统分区本身来获得 Root 权限。这有几个实际好处:(1) 系统分区保持原样,因此可以安装 OTA 更新(需要一些步骤);(2) 重新刷入原始 boot.img 即可干净地移除 Magisk;(3) Magisk 的 DenyList 功能可以对指定应用(银行、支付)隐藏 Root,同时对其他应用(Tasker、AdAway)保持授权。Magisk 还支持模块,即社区开发的系统级修改,通过 Magisk Manager 安装,不会永久修改系统。在现代 Android Root 中,Magisk 实际上已取代 SuperSU、Chainfire 的工具等旧方法。
Root 之后银行类应用还能用吗?
大多数在正确配置后可以用,有些永远不行。2026 年的实际情况是:配置 Magisk DenyList、Shamiko 和 Play Integrity Fix 后,大多数银行类应用仍能正常使用。要求 STRONG_INTEGRITY 的应用(HSBC UK、孟加拉国、印度、巴基斯坦的若干银行以及部分欧洲银行)无论怎么隐藏仍可能失败。在把已 Root 的设备用于日常支付之前,务必测试你实际使用的银行类应用。我们会根据客户的具体应用清单,事先检查银行类应用的兼容性:对一些用户来说,某些银行类应用是决定性因素,我们会建议不要 Root;对另一些用户,这些应用在配置后运行正常。
Root 会使保修失效吗?
厂商保修通常会因解锁 Bootloader(Root 的前提)而失效。具体情况因厂商而异:(1) Samsung 在首次解锁 Bootloader 时会熔断 Knox e-fuse,永久可被检测;无论是否重新锁定,Samsung Pay、安全文件夹和部分 Samsung Health 功能都将永久无法使用。(2) Xiaomi/POCO 和 OnePlus 通常不会留下永久熔断标记;重新锁定并刷回官方固件,有时可以恢复保修资格。(3) 在欧盟境内购买的设备,欧盟消费者法(商品销售指令)提供独立于厂商保修的硬件缺陷法定权利。(4) 实际情况:对曾经解锁的设备,硬件缺陷类保修(电池、屏幕、充电口)有时仍会受理,软件相关的保修申请一般会被拒绝。正确的思路是:Root 之后就当厂商保修已经没有了,并据此做好预算。
专业 Android Root 服务收费多少?
价格因品牌和复杂程度而异。2026 年的典型范围:Pixel/OnePlus/Motorola 25 到 50 美元(配合度高的品牌);Samsung 35 到 70 美元(涉及 Knox);Xiaomi/POCO 30 到 60 美元(Mi Unlock Tool 等待期会增加时间);Realme 40 到 70 美元(需要深度测试审批);Oppo/Vivo 40 到 80 美元(限制更多)。服务通常包括:事前银行类应用兼容性检查、完整的 Magisk 安装及 Play Integrity 配置、针对客户具体应用的 Root 后验证,以及文档。正规服务会在诊断后给出固定报价,并在客户确认后才开始操作。
更多安卓指南
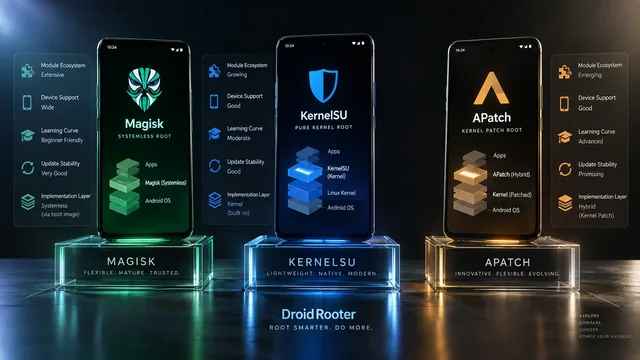
Magisk、KernelSU 与 APatch 对比:2026 年哪种 Root 最好?
2026 年 Magisk、KernelSU 与 APatch 全面对比,并附专家建议,帮你选出适合你的手机、需求和技术水平的 Root 方案。
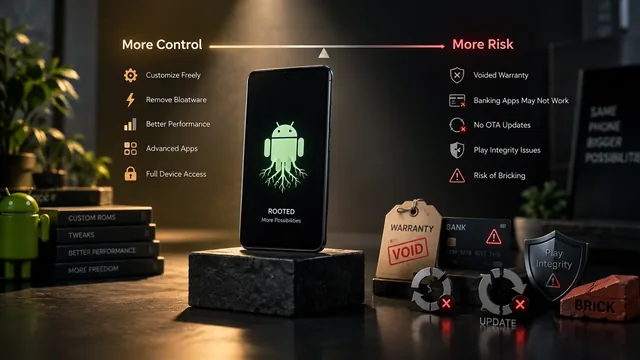
安卓 Root 的风险:没人告诉你的事(坦诚指南)
坦诚讲解安卓 Root 的风险:保修、Knox 熔丝、银行类应用、Play Integrity、OTA 更新、变砖,以及什么时候 Root 值得。
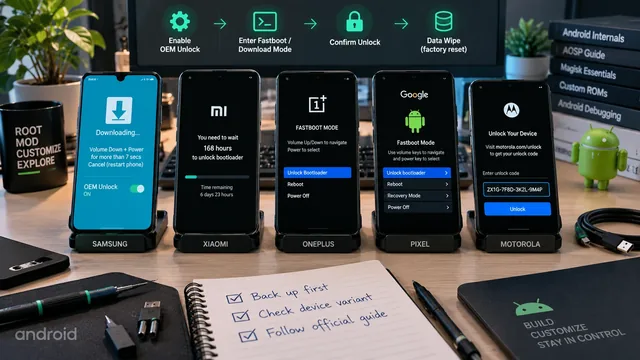
安卓 BL 解锁:分品牌指南(2026)
解锁 Samsung、Xiaomi、OnePlus、Pixel 和 Motorola 的 BL:各品牌的具体步骤、OEM 解锁等待期,以及每种情况下哪些数据会被清除。