Play Integrity Fix auf gerootetem Android: Was 2026 noch funktioniert
Welches Play-Integrity-Urteil du mit einem gerooteten Handy realistisch bekommst, hängt von Android-Version und Bootloader-Status ab. Das verlangt Google, welche gepflegten Module es gibt und wo die Lösung endet.
Auf dieser Seite
- Was sich in diesem Update geändert hat
- Was die drei Urteile 2026 verlangen
- Basic, Device und Strong nach Android-Version
- Was die App tatsächlich sieht
- Warum Root und ein entsperrter Bootloader die Antwort ändern
- Welches Play-Integrity-Fix-Modul ist wirklich aktuell?
- Das Original ist weg
- Play-Integrity-Fix-Module im Vergleich
- Zygisk-Implementierungen im Vergleich
- „Next“, „Inject“ und „Fork“ entschlüsselt
- Wähle zuerst deine Zeile
- Bevor du „Relock“ liest: die Warnungen, auf die es ankommt
- Schritt für Schritt zur Lösung
- Weg über Magisk
- Weg über KernelSU, KernelSU Next und APatch
- Fingerprint aktualisieren und was du nicht teilen solltest
- spoofVendingSdk: der instabile Legacy-Trick
- Strong Integrity und Keyboxen: was fragil ist und warum
- Was eine Keybox ist
- Die Tricky-Store-Klasse
- Zwei README-Aussagen, die nicht zusammenpassen
- Was wir dir nicht verraten
- Eine sicherere Entscheidungsregel
- Root verstecken ist ein anderes Problem als das Urteil
- Prüfen, ob es geklappt hat
- Fehlersuche-Matrix
- Android 16 und 17: was dich erwartet
- Wann du aufhören solltest (und wann du Hilfe holst)
- Das Fazit
- Quellen und Projektdokumentation
Dein Handy ist gerootet, Google Wallet verweigert das Bezahlen, eine Banking-App schließt sich beim Start und der Play Store meldet, dass das Gerät nicht zertifiziert ist. Der Rat, den du online meist findest, lautet: „Flash einfach Play Integrity Fix.“ Auf einem älteren Handy kann das immer noch die richtige Antwort sein. Auf einem aktuellen oft nicht, und der Grund ist eine Änderung, die Google auf seinen eigenen Servern vorgenommen hat, nicht etwas, das dein Handy falsch gemacht hat.
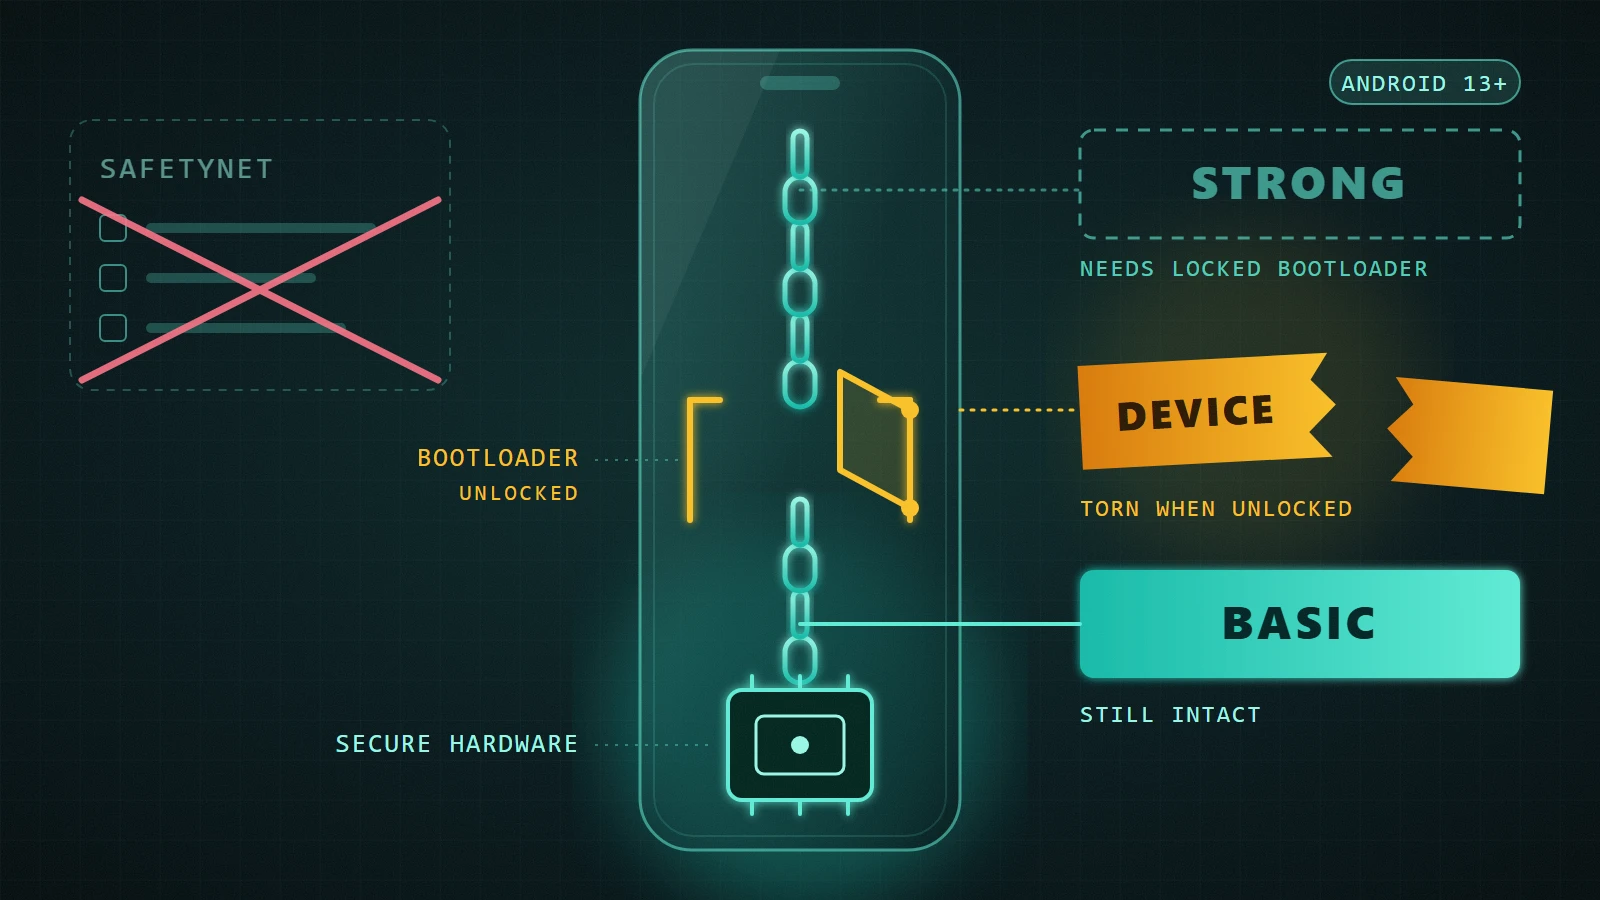
Die Kurzfassung: Unter Android 12 und niedriger gelten weiterhin die Legacy-Prüfungen, und ein gepflegter Play-Integrity-Fix-Fork über Zygisk ist der dokumentierte Weg (ohne Garantie). Ab Android 13 verlangt Google einen hardwaregestützten Nachweis eines gesperrten Bootloaders, bevor es das Device-Urteil zurückgibt. Ein Modul, das nur den Fingerprint fälscht, kann diesen Nachweis nicht liefern. Deine realistischen Optionen sind eine Stock-ROM mit wieder gesperrtem Bootloader, ein Modul der Tricky-Store-Klasse, das von einer gültigen und widerrufbaren Keybox abhängt, oder sich mit Basic Integrity zu begnügen.12
Quellen geprüft am 5. November 2026. Das ist eine dokumentationsbasierte Anleitung. DroidRooter hat nicht jedes hier genannte Modul und Handy getestet, und die Versionsnummern sind der Stand der Projektseiten an diesem Datum.
Springe zu: Was sich geändert hat · Was jedes Urteil verlangt · Welches Modul aktuell ist · Deine Zeile wählen · Schritt für Schritt · Strong Integrity und Keyboxen · Root verstecken · Ergebnis prüfen · Fehlersuche · Android 16 und 17 · Wann du aufhören solltest · FAQ
Was sich in diesem Update geändert hat
Die erste Version dieser Seite behauptete, ein gepflegtes Modul „stellt die Urteile Basic und Device auf den meisten Handys wieder her“. Das ist zu weit gefasst. Es stimmt für Basic und für Device unter Android 12 und niedriger, aber nicht für ein entsperrtes Android-13+-Handy. Diese Version ersetzt die Behauptung durch Googles eigene Formulierung, benennt und datiert die aktuellen Projekte, statt von „den aktiv gepflegten Forks“ zu sprechen, und ergänzt eine Entscheidungstabelle, eine Fehlersuche-Matrix und einen Abschnitt darüber, was wir dir nicht verraten.
Was die drei Urteile 2026 verlangen
Play Integrity liefert bis zu drei Geräte-Labels: Basic (MEETS_BASIC_INTEGRITY), Device (MEETS_DEVICE_INTEGRITY) und Strong (MEETS_STRONG_INTEGRITY). Mit dem Rollout im Mai 2025 hat Google geändert, was sie ab Android 13 bedeuten.2
Basic, Device und Strong nach Android-Version
| Urteil | Android 12 und niedriger | Android 13 und neuer |
|---|---|---|
| Basic | Legacy-Prüfungen; die modulbasierten Fixes in dieser Anleitung zielen darauf | Verlangt, dass Android Platform Key Attestation vorhanden ist. Der Bootloader kann gesperrt oder entsperrt sein, der Boot-Status verifiziert oder nicht verifiziert. Google sagt, gerootete Geräte können es zurückgeben, solange Key Attestation vorhanden ist |
| Device | Legacy-Prüfungen (bei SafetyNet hieß das ctsProfileMatch) |
Verlangt ein hardwaregestütztes, positives Verified-Boot-Urteil: einen gesperrten Bootloader und ein zertifiziertes OEM-Image |
| Strong | Verlangt einen hardwaregestützten Nachweis der Boot-Integrität; kein aktuelles Sicherheitsupdate nötig | Verlangt Device Integrity plus Sicherheitsupdates innerhalb des letzten Jahres für alle Partitionen, einschließlich OS-Patch und Vendor-Patch. Google merkt an, dass sich diese Bedingung künftig ändern könnte |
Quellen: Google: Improved verdicts in Android 13 and later und Google: Play Integrity verdicts.21
Zwei Details, die viele übersehen. Erstens: Googles eigene Schätzung für die Änderung im Mai 2025 war ein Rückgang von etwa 0,4 % bei Device-Antworten, aber etwa 14,5 % bei Strong-Antworten, gemittelt über alle Apps; einzelne Apps können mehr oder weniger gesehen haben.2 Zweitens: „Strong“ ist ab Android 13 in Googles Definition kein Keybox-Konzept. Es ist Device Integrity plus ein Patch-Stand. Keyboxen sind ein Community-Mechanismus, mit dem man den hardwaregestützten Teil nachzubilden versucht, mehr dazu weiter unten.
Was die App tatsächlich sieht
Standardmäßig bekommt eine App ein leeres Device-Urteil, wenn Google Anzeichen für einen Angriff (etwa API-Hooking), eine Kompromittierung wie Root oder ein nicht physisches Gerät sieht. Die Labels Basic und Strong sind optional: Ab Android 13 werden sie nur zurückgegeben, wenn der Entwickler sich in der Play Console dafür entschieden hat und die anfragende App über Google Play installiert oder aktualisiert wurde. MEETS_DEVICE_INTEGRITY wird weiterhin auch an Apps zurückgegeben, die keine Play-Lizenz haben.12
Das ist in der Praxis wichtig. Eine App kann bei dir durchfallen, während eine Checker-App grün anzeigt, weil beide nicht unbedingt dieselben Labels anfragen, und eine per Sideload installierte Kopie einer App bekommt die optionalen Labels womöglich nie.
Warum Root und ein entsperrter Bootloader die Antwort ändern
Die Key Attestation von Android enthält eine RootOfTrust-Struktur mit deviceLocked und verifiedBootState. Seit Android 12 nutzen Geräte Remote Key Provisioning, bei dem die Attestierungszertifikate pro App erzeugte ECDSA-P-256-Zertifikate sind, die kürzer gültig sind als die alten werkseitig bereitgestellten.3 Prüfer sollen die Sperrliste (Certificate Revocation Status List) kontrollieren, und Googles Entwicklerdokumentation sagt, dass ab dem 1. Februar 2026 ein neuer Attestierungs-Root Zertifikatsketten signiert.4
Eine gewöhnliche App auf deinem Handy kann diesen Nachweis nicht verändern, weil ihn Secure Hardware erzeugt. Genau deshalb reicht ein gefälschter Fingerprint ab Android 13 nicht mehr: Das Urteil stützt sich jetzt auf ein Signal, das die Fälschung nicht berührt.
Googles eigener Rat zum Testen der Device Integrity ist unmissverständlich: Stelle sicher, dass die Werks-ROM installiert ist (zum Beispiel durch Zurücksetzen des Geräts) und dass der Bootloader gesperrt ist.1
Welches Play-Integrity-Fix-Modul ist wirklich aktuell?
Das Original ist weg
Das Originalmodul von chiteroman existiert auf GitHub nicht mehr; sein Repository lieferte am 5. November 2026 einen 404. Die README des osm0sis-Forks sagt, er sei „Forked from chiteroman's Play Integrity Fix (PIF)“, und markiert das Original als „no longer online“. Keine der beiden Seiten nennt einen Grund, und wir spekulieren nicht darüber.510 Jede Anleitung, die das Original-ZIP verlinkt, ist veraltet.
Zwei gepflegte Linien sind aktiv.
Play-Integrity-Fix-Module im Vergleich
| PlayIntegrityFork (osm0sis) | PlayIntegrityFix inject-s (KOWX712) | |
|---|---|---|
| Neueste gesehene Version | v19, 2026-11-03 | v4.9 (Tag v4.9-inject-s), 2026-10-15 |
| Funktionsweise (laut README) | Zygisk-Modul; injiziert eine classes.dex, um android.os.Build-Felder zu ändern, und hookt nativen Code, um Systemeigenschaften zu ändern, gefälscht nur gegenüber DroidGuard der Play-Dienste |
Zygisk-Modul der „inject“-Linie; Optionen sind u. a. spoofBuild, spoofProvider, spoofProps, spoofSignature |
| Root-Manager | Magisk mit aktiviertem Zygisk; KernelSU, KernelSU Next oder APatch mit Zygisk Next, ReZygisk oder NeoZygisk | In der KernelSU-Modulregistry als „Android 8-17“ geführt |
| Fingerprint-Aktualisierung | autopif4-Skript über die Action-Schaltfläche |
Laut Release Notes eine WebUI-Konfiguration und automatische Handhabung des Sicherheitspatches |
| Trick für das Legacy-Urteil | spoofVendingSdk, nicht empfohlen |
spoofVendingSdk, mit dokumentierten Nebenwirkungen im Play Store |
| Angegebener Umfang | Behebt das Device-Urteil unter Android <13; ab 13 „still helps“ bei Prüfungen von Google Wallet und Google Messages RCS | Sagt, es sei nicht dafür gemacht, Root zu verstecken oder Erkennung zu umgehen |
| Vorbehalt | SukiSU Ultra begrenzt Action-Skripte auf 10 s und „cannot be recommended“ | Die Formulierung „serves to pass Device verdict“ der Registry ist eine Modulbeschreibung, kein Versprechen für Android 13+ |
Quellen: PlayIntegrityFork README, PIFork v19 release, inject-s v4.9 release, KernelSU module registry.5679
Wir sortieren diese nicht nach Erfolgsquote, weil wir keinen unabhängigen Test gefunden und selbst keinen gemacht haben. Vergleiche sie anhand dessen, was sie dokumentieren: Pflege, unterstützte Root-Manager und angegebene Grenzen. Installiere einen Fork, niemals zwei. Das ist unsere Regel, kein Zitat: Die PIFork-README warnt, dass andere Module, besonders alles, was die Play-Dienste hookt, DroidGuard-Erkennungen auslösen können, und zwei PIF-Forks, die um dieselbe Fälschung streiten, sind der einfachste Weg dorthin.5
Was v19 zum Bild beiträgt. Die Notizen zu v19 sagen, dass wegen „a currently unknown further check added by Google“ manche Geräte nur bestehen, wenn sie die Pixel-Canary-Fingerprints von bluejay, felix oder tangorpro verwenden (plus Fingerprints der Pixel-11-Serie, wenn eine RKP-Keybox genutzt wird). Das ist die Aussage des Maintainers über ein von ihm beobachtetes Verhalten, kein Google-Dokument. Es zeigt auch gut, warum sich dieses Feld wöchentlich bewegt.6
Zygisk-Implementierungen im Vergleich
Beide Linien brauchen eine Zygisk-Schicht. Welche, hängt von deinem Root-Manager ab.
| Schicht | Verwendet mit | Stand am 2026-11-05 | Lizenzhinweis |
|---|---|---|---|
| Eingebautes Zygisk von Magisk | Magisk | Schalter in den Magisk-Einstellungen | Teil von Magisk |
| Zygisk Next | KernelSU (min. 10940); Magisk 26402+ mit ausgeschaltetem eingebautem Zygisk | v1.5.2, 2026-10-15 | Die README von ReZygisk sagt, die neuesten Releases von Zygisk Next seien nicht Open Source |
| ReZygisk | KernelSU, KernelSU Next und APatch laut PIFork-README | v1.0.0, 2026-05-10; Unterstützung für Magisk Alpha und Kitsune entfernt | AGPL 3.0 |
| NeoZygisk | KernelSU, KernelSU Next und APatch laut PIFork-README | v2.4, 2026-08-08; ergänzt Android 17 und Gerätekompatibilität | Siehe sein Repository |
Quellen: Zygisk Next, ReZygisk, NeoZygisk.161718 Die README von Zygisk Next nennt nur KernelSU und Magisk; die Unterstützung für APatch stammt aus der PIFork-README, prüfe also die eigene Seite der Zygisk-Schicht für deinen Manager, bevor du dich darauf verlässt. Wie jede Schicht mit Shamiko und anderen Modulen zusammenspielt, steht ausführlich in unserem Magisk-Module-Guide.
„Next“, „Inject“ und „Fork“ entschlüsselt
- „Next“ ist keine PIF-Ausgabe. Meist ist Zygisk Next (eine Zygisk-Schicht) oder KernelSU Next (ein Root-Manager) gemeint. Ein Modul namens „Play Integrity Fix Next“ haben wir nicht gefunden.
- „Inject“ bezieht sich auf die Inject-Branch-Linie des Originals, die heute als inject-s weitergeführt wird.
- „Fork“ ist PlayIntegrityFork.
- „Modul“ heißt einfach Add-on eines Root-Managers; die echten stehen in der Tabelle oben.
Wähle zuerst deine Zeile
Fang nicht gleich mit dem Flashen an. Ordne deine Situation einer Zeile zu und entscheide dann, ob das Ergebnis das Risiko wert ist.
| Deine Situation | Realistisches Ergebnis | Was dazugehört | Hauptrisiko |
|---|---|---|---|
| Android 12 oder niedriger, gerootet | Das Legacy-Device-Urteil ist das Ziel der PIF-Forks; keine Garantie | Zygisk-Schicht, ein gepflegter PIF-Fork, ein frischer Fingerprint | Fingerprints laufen ab oder werden gesperrt; Modulkonflikte |
| Android 13+, entsperrt, nur Basic nötig | Google sagt, gerootete Geräte können Basic zurückgeben, wenn Key Attestation vorhanden ist | Meist nichts außer einem sauberen, funktionierenden Root-Setup | Optionale Labels erreichen per Sideload installierte Apps womöglich nicht |
| Android 13+, entsperrt, Device nötig | Wird von einem PIF-Modul allein nicht geliefert. Hängt von Keybox-Modulen oder von spoofVendingSdk ab |
Ein Modul der Tricky-Store-Klasse mit gültiger Keybox oder der Legacy-Trick mit Nebenwirkungen | Widerruf, kaputter Play Store, möglicher Verstoß gegen die Nutzungsbedingungen |
| Android 13+, Strong nötig | Device Integrity plus ein Patch innerhalb des letzten Jahres, laut Google | Gesperrter Bootloader und ein aktuelles Update; Keybox-Setups sind fragil | Widerruf; ein Patch-Stand, der älter als ein Jahr ist |
| Custom-ROM | Hängt vom Signaturschlüssel, Kernel-String und Fingerprint der ROM ab | Die Prüfungen aus der Fehlersuche-Matrix durchführen | Die ROM steht womöglich auf einer Sperrliste |
| Device Integrity ist nicht verhandelbar | Googles dokumentierter Weg | Stock-ROM, Bootloader wieder sperren | Datenverlust, Auswirkungen auf Garantie und Knox, Brick-Risiko bei Fehlern |
Bevor du „Relock“ liest: die Warnungen, auf die es ankommt
Das Wiedersperren ist kein kostenloses Rückgängigmachen. Lies das, bevor du dich entscheidest.
- Es löscht Daten. Das Wiedersperren und Googles „Zurücksetzen des Geräts“ löschen auf den meisten Handys beide die Nutzerdaten. Mach vorher ein Backup und prüfe, dass es sich wiederherstellen lässt.
- Flashe zuerst die vollständige, passende Stock-Firmware. Sperre den Bootloader niemals mit einem gepatchten Boot-Image oder einer installierten Custom-ROM. Dann bootet das Handy womöglich nicht mehr.
- Samsung: Ein ausgelöstes Knox ist dauerhaft, und Samsung Pay funktioniert nach dem Wiedersperren nicht mehr, laut unserer Anleitung zum Bootloader entsperren.
- Manche Marken koppeln den Entsperr-Status an Konten, Regionen oder den Schalter „OEM-Entsperrung“. Das Vorgehen ist geräteabhängig.
- Wenn du dir nicht sicher bist, lies zuerst die Anleitung zum Bootloader entsperren und Risiken beim Rooten von Android oder frag nach unserem Bootloader-Service, bevor du etwas anfasst.
Wenn du nur eine einmalige Root-Aufgabe hast und den Bootloader gesperrt lassen willst, gibt es für manche Handys temporären Root ohne Bootloader-Entsperrung, der aber auf bestimmte unterstützte, verwundbare Builds beschränkt ist. Die ehrliche Antwort auf „Klappt das bei meinem Handy?“ lautet oft: nein.
Schritt für Schritt zur Lösung
Diese Schritte setzen ein bereits gerootetes Handy voraus und eine Zeile aus der Tabelle oben, in der ein PIF-Fork das richtige Werkzeug ist. Die Menübezeichnungen haben wir für dieses Update nicht erneut auf einem Gerät getestet. Bezeichnungen ändern sich zwischen Manager-Versionen, verstehe die Pfade also als Orientierung, nicht als Skript. Wenn du dich noch für eine Root-Methode entscheidest, siehe Magisk vs. KernelSU vs. APatch.
Weg über Magisk
Aktuell ist Magisk v31.1 (2026-10-25). Laut den Release Notes wurde die interaktive Root-Anfrage entfernt (du erteilst den Zugriff vorab im Tab „Superuser“) und ebenso das App-Verstecken (Umpacken des Pakets).19
- Zygisk einschalten. Magisk-App, Einstellungen, Zygisk aktivieren, neu starten.
- Einen PIF-Fork installieren. Magisk-App, Tab „Module“, aus Speicher installieren, das ZIP von der Releases-Seite des Projekts wählen, neu starten.
- Fingerprint aktualisieren. Die Action-Schaltfläche des Moduls ausführen. Bei PlayIntegrityFork startet das
autopif4, das einen Pixel-Canary-Fingerprint erzeugt. - Hinweis zur DenyList beachten. Die PIFork-README sagt, dass die Google-Play-Dienste (
com.google.android.gms) nicht auf der Magisk-DenyList stehen dürfen, wenn „DenyList erzwingen“ aktiviert ist; das Modul erledigt das per Skript, aber nur einmal pro Neustart.5 - Prüfen (siehe unten).
Weg über KernelSU, KernelSU Next und APatch
Aktuelle Releases, die wir am 2026-11-05 gesehen haben: KernelSU v3.3.1 (2026-10-12) und APatch 11282 (2026-10-15).2021 Laut PIFork-README brauchen diese Manager eine separate Zygisk-Schicht, also:
- Ein eigenständiges Zygisk-Modul installieren (Zygisk Next, ReZygisk oder NeoZygisk), neu starten.
- Einen PIF-Fork über die Modulansicht des Managers installieren, neu starten.
- Fällt das Device-Urteil bei diesen Managern durch, lautet die Lösung der PIFork-README: das Zygisk-Modul deaktivieren, neu starten, aktivieren, erneut neu starten.5
Vermeide dafür SukiSU Ultra, wegen des Hinweises der PIFork-README zum 10-Sekunden-Limit für Actions.
Fingerprint aktualisieren und was du nicht teilen solltest
Das Skript autopif4 erzeugt einen zufälligen Geräte-Fingerprint aus dem neuesten Pixel Canary. Die README sagt, diese laufen etwa alle sechs Wochen ab und Pixel-Canary-Fingerprints können DEVICE Integrity nicht mehr allein bestehen, passen also nur noch zu STRONG-Setups in Kombination mit einem Modul der Tricky-Store-Klasse. Außerdem heißt es dort, weit verbreitete öffentliche Fingerprints würden gesperrt. Deshalb veröffentlicht dieser Artikel keine Fingerprints oder Props; jede Anleitung, die das tut, veraltet innerhalb von Tagen.5
spoofVendingSdk: der instabile Legacy-Trick
Beide READMEs dokumentieren eine Option, spoofVendingSdk, die den Play Store ein älteres SDK-Level melden lässt, damit Google die Legacy-Urteile zurückgibt. Die PIFork-README sagt, sie eingeschaltet zu lassen sei nicht empfohlen: Sie stört das Verhalten des Play Store in gewissem Maß (Zurück-Geste und Navigationstaste für alle; Anmeldung und Downloads bei höheren ursprünglichen SDK-Levels), kann Abstürze und falsche App-Varianten verursachen, und der Play Store muss vorher vollständig eingerichtet sein, wobei seine Daten nicht gelöscht werden dürfen, solange die Option aktiv ist. Behandle sie als Testschalter, nicht als Dauereinstellung.57
Strong Integrity und Keyboxen: was fragil ist und warum
Was eine Keybox ist
Eine Keybox, so wie die README von Tricky Store das Wort verwendet, ist eine Datei mit hardwaregestützten Attestierungsschlüsseln. Die README sagt, dass du für alles über DEVICE Integrity hinaus eine nicht widerrufene Hardware-Keybox brauchst.11 „Nicht widerrufen“ ist wichtig, weil Attestierungszertifikate widerrufen werden können; Google weist Prüfer an, eine Sperrliste zu kontrollieren.4 Unsere Lesart, nicht Googles Aussage: Schlüsselmaterial, das öffentlich kursiert, ist der naheliegende Kandidat für einen Widerruf. Google veröffentlicht nicht, welche Schlüssel es wann widerruft.
Die Tricky-Store-Klasse
Diese Module setzen sich zwischen Apps und den Key-Attestation-Dienst von Android. Alle sind eigenständige, unabhängige Projekte, und nichts in der Android-Dokumentation empfiehlt eines davon.
| Projekt | Release am 2026-11-05 gesehen | Quelle | Hinweis |
|---|---|---|---|
| Tricky Store (5ec1cff) | 1.4.1, 2025-11-02 | Seit 1.1.0 Closed Source | README: Eine Keybox ist nötig „for more than DEVICE integrity“ |
| TrickyStoreOSS (beakthoven) | v3.1.0, 2026-08-25 | Open Source | Alternative im Fork-Stil |
| TEESimulator (JingMatrix) | v4.0 neueste stabile Version, 2026-08-11; neuere Canary-Builds existieren | GPLv3 | README sagt, es ersetze Tricky Store, TrickyStoreOSS und deren Forks, und nennt als Ziel, die Key Attestation auszuhebeln |
| TEESimulator-RS (Enginex0) | v6.0.1-282, 2026-06-19 | Siehe Repository | Eine TEESimulator-Variante |
| Oh My Keymint (qwq233) | 1.2.5-17b0eb6, 2026-10-30 | Siehe Repository | Nach Datum das neueste der Gruppe |
Quellen: Tricky Store, TrickyStoreOSS, TEESimulator, TEESimulator-RS, Oh My Keymint.1112131415 Die PIFork-README nennt genau diese fünf als einzige, die sie für DEVICE- oder STRONG-Setups ab Android 13 empfiehlt. „Nur eines laufen lassen“ ist unser Rat: TEESimulator sagt, es ersetze die anderen, und zwei Module, die denselben Dienst patchen, sind eine Einladung zu Ärger.
Ein Wort zur Neutralität. Eines davon zu nutzen, damit ein entsperrtes Handy gesperrt wirkt, ist das Fälschen einer Hardware-Attestierung. Das kann gegen die Nutzungsbedingungen von Banking-Apps, Spielen und Google-Diensten verstoßen, und Konten können dadurch eingeschränkt werden. Wir beschreiben die Projekte; wir empfehlen sie nicht als Weg, „Strong zu bestehen“.
Zwei README-Aussagen, die nicht zusammenpassen
Die README von Tricky Store legt nahe, dass ein Standard-Setup DEVICE erreichen kann und dass darüber hinaus eine Keybox nötig ist. Die README von KOWX712 sagt, dass ab Android 13 selbst für Device eine gültige Keybox plus ein Modul der Tricky-Store-Klasse nötig sei, weil „the Device verdict is now the same as the old Strong verdict“. Googles Text sagt, dass Device ab Android 13 ein hardwaregestütztes, positives Verified-Boot-Urteil braucht. Das sagt nicht dasselbe, und wir können dir nicht sagen, was auf deinem Handy und deinem Build gilt. Behandle Googles Dokument als Regel und die READMEs als das, was der jeweilige Maintainer berichtet. Die Zeile von Tricky Store ist undatiert und geht nicht auf die Änderung ab Android 13 ein.1182
Was wir dir nicht verraten
Wir verlinken, hosten, nennen oder empfehlen keine Keybox-Quellen, und wir sagen dir nicht, wohin so eine Datei gehört. Eine Keybox ist das Schlüsselmaterial eines anderen Geräts, kursierende können jederzeit widerrufen werden, und ein Setup, das auf einem widerrufbaren Geheimnis beruht, ist nichts, worauf man ein Alltagshandy aufbauen sollte.
Eine sicherere Entscheidungsregel
- Wenn du eine Banking-App oder Wallet brauchst und Device Integrity nicht verhandelbar ist: Stock-ROM, gesperrter Bootloader. Das ist Googles eigener Test-Rat, und die README von KOWX712 gibt dieselbe Empfehlung für unerfahrene Nutzer, die eine Zertifizierung brauchen.18
- Wenn du Root willst und deine Apps nur Basic verlangen, bleib gerootet und akzeptiere, dass strengere Apps dich womöglich abweisen.
- Wenn du ein Zweithandy hast, roote dieses und lass dein Hauptgerät im Auslieferungszustand.
Root verstecken ist ein anderes Problem als das Urteil
Das Urteil ist das, was Google einer App mitteilt. Root zu verstecken betrifft das, was die App auf dem Handy selbst sehen kann. Ein PIF-Modul versteckt Root nicht: inject-s sagt, es sei nicht dafür gemacht, Root zu verstecken oder Erkennung zu umgehen, und PIFork fälscht nur gegenüber dem DroidGuard-Prozess der Play-Dienste.95
Werkzeuge wie Shamiko und die Magisk-DenyList beschäftigen sich mit dem zweiten Problem, und ihre Kompatibilität mit jeder Zygisk-Schicht gehört in den Modul-Guide, nicht auf diese Seite. Ein Hinweis zur aktuellen Version: Magisk v31.1 hat das App-Verstecken (Umpacken des Pakets) entfernt, ältere Tipps, die Magisk-App zu verstecken, sind für diese Version also überholt.19 Das letzte Shamiko-Release, das wir in der Release-Liste von LSPosed gesehen haben, stammt von Juni 2025, prüfe also die Seite des Moduls für den aktuellen Status. Details stehen im Magisk-Module-Guide.
Prüfen, ob es geklappt hat
- Play Store: Profilsymbol, Einstellungen, Über, Play Protect-Zertifizierung. Dort sollte stehen, dass das Gerät zertifiziert ist. Diese Anzeige kann dem echten Urteil hinterherhinken.
- Eine Checker-App, die die Play Integrity API aufruft. Wir nennen keine, weil wir keine als maßgeblich verifiziert haben. Ein Checker ist nur so aussagekräftig wie seine Anfrage, und die optionalen Labels hängen davon ab, wie Anfrage und Installation aufgesetzt sind.1
- Deine eigentliche App. Öffne die App, auf die es dir ankommt, und nutze sie von Anfang bis Ende.
- Neu starten und noch einmal testen. Ein Fix, der nur direkt nach dem Flashen besteht, ist kein Fix.
Lies die drei Zeilen so, wie Google sie definiert. Basic kann auf einem gerooteten Android-13+-Handy grün sein, während Device rot ist. Das ist das erwartete Muster, kein kaputtes Modul.
Fehlersuche-Matrix
Alle Zeilen unten stammen aus der PlayIntegrityFork-README. „<A13“ meint das Legacy-Urteil für Android 12 und niedriger.5
| Symptom | Wahrscheinliche Ursache | Was du versuchen kannst |
|---|---|---|
| Durchfall bei <A13 Basic | Ein anderes Modul stört, oder eine fehlerhafte Konfiguration | Alle Module außer diesem deaktivieren; eine bewährte custom.pif.prop probieren. Xposed-artige Module und alles, was die Play-Dienste hookt, kann die DroidGuard-Erkennung auslösen |
| Durchfall bei <A13 Device auf KernelSU, KernelSU Next oder APatch | Zygisk-Schicht nicht sauber initialisiert | Das Zygisk-Modul deaktivieren, neu starten, aktivieren, erneut neu starten |
| Durchfall bei Device mit Custom-Kernel | Kernel-Release-String steht auf einer Sperrliste | adb shell uname -r; den Kernel-Entwickler informieren oder zum Standard-Kernel der ROM zurückkehren. Siehe auch Custom-Kernel |
| Durchfall bei Device mit Custom-ROM | ROM mit dem AOSP-Testkey signiert | adb shell unzip -l /system/etc/security/otacerts.zip; zeigt es den Testkey, den ROM-Maintainer informieren oder die experimentelle Option spoofSignature probieren |
| Durchfall bei A13+ Device mit Custom-ROM | ROM-Fingerprint steht auf einer Sperrliste | spoofVendingFinger testen, dann killpi.sh ausführen und erneut testen; Nebenwirkungen sind möglich |
| Play Protect-Zertifizierung schlägt weiter fehl | Veralteter Zustand | Modul neu flashen; Cache und Daten von Play Store und Play Protect Service (com.google.android.odad) löschen; neu starten |
| Einrichtung von Wallet Kontaktlos bezahlen schlägt fehl | Wallet nutzt eine interne API, die im Hintergrund faktisch das Legacy-Urteil prüft, auch ab A13+ | Neu flashen; Wallet-Cache löschen; Cache der Play-Dienste löschen, oder deren Daten löschen, oder 24 bis 72 Stunden warten. Das Löschen der Daten der Play-Dienste bedeutet, gekoppelte Wear-OS-Geräte zurückzusetzen |
| Nachrichten (RCS) schlägt fehl | Fingerprint für RCS gesperrt | Neu flashen; eine andere custom.pif.prop probieren; Daten von Nachrichten löschen; neu starten |
| Play Store stürzt ab oder Zurück-Geste geht nicht mehr | spoofVendingSdk blieb eingeschaltet |
Ausschalten (beide READMEs) |
| Zwei PIF-Forks installiert | Konfligierende Fälschungen (unsere Schlussfolgerung) | Einen entfernen, neu starten |
| Play-Dienste auf der DenyList bei erzwungener DenyList | Stört das Modul | Von der DenyList entfernen |
| Handy bootet in Schleife nach einem Zygisk-Modul | Modulkonflikt | Siehe Wiederherstellung nach fehlgeschlagenem Magisk-Flash |
Fixes, die am Montag halten, können am Freitag scheitern, besonders nach einem Update der Play-Dienste oder der ROM. Wenn ein einst funktionierendes Setup nach einem Systemupdate kaputtging, kommt oft das Wiederherstellen des richtigen Boot-Images vor jedem Modul-Fix: siehe fehlgeschlagenes OTA-Update auf einem gerooteten Handy und so bekommst du das richtige Boot- oder init_boot-Image.
Nach einem sauberen Durchlauf immer noch festgefahren? Dann ist der Punkt erreicht, an dem du aufhören solltest zu raten. Schick uns Modell, Android-Version, Root-Methode und die genauen Apps, die scheitern, und wir sagen dir, was realistisch ist, bevor du etwas bezahlst.
Android 16 und 17: was dich erwartet
Das ist, was die Quellen hergeben und was nicht.
- Googles Dokumentation beschreibt Android 13 und neuer; sie macht für Android 16 oder 17 keine Ausnahme. Es gelten die Android-13+-Regeln von oben.
- NeoZygisk v2.4 (2026-08-08) ergänzte Android-17-Zygote-Signaturen, und die KernelSU-Registry führt das Modul inject-s als „Android 8-17“. Das sind Kompatibilitätsfakten zur Injektion, keine Versprechen zu Urteilen.189
- Wir haben keine Google-Quelle gefunden, die eine Änderung bei Play Integrity beschreibt, die speziell Android 16 gegenüber 17 betrifft. Foren behaupten Verschiedenes; wir haben es nicht wiederholt.
Wenn du also nach „play integrity fix android 16“ suchst, ist die ehrliche Antwort dieselbe Tabelle wie oben, mit der zusätzlichen Warnung, dass Zygisk-Schichten einer neuen Android-Version manchmal hinterherhinken.
Wann du aufhören solltest (und wann du Hilfe holst)
Halte an und überdenke es, wenn:
- die App Device oder Strong ab Android 13 verlangt und dein Bootloader entsperrt ist;
- der Fix von einer Keybox abhängt, die du nicht selbst erzeugt hast und nicht prüfen kannst;
- die App eigene Erkennung zusätzlich zu Play Integrity nutzt und Root trotzdem ablehnt;
- du kurz davor bist, ohne verifiziertes Backup und die passende vollständige Stock-Firmware wieder zu sperren.
Wir arbeiten nur an Geräten, die dir gehören, für gewöhnliche, legale Nutzung: dein eigenes Wallet, deine Banking-App und deine Spiele. Wir helfen niemandem bei Betrug, beim Umgehen einer Sperre, beim Schummeln gegen andere Spieler, beim Missbrauch von Aktionen oder Zahlungen oder beim Aushebeln des Schutzes von Apps oder Konten, die ihm nicht gehören. Wir fragen niemals nach Banking-Passwörtern, Kartennummern oder Einmalcodes. Das Fälschen der Attestierung kann gegen die Bedingungen einer App verstoßen und dazu führen, dass ein Konto eingeschränkt wird; dieses Risiko wägst du selbst ab.
Wenn du Hilfe willst: Unser Play-Integrity-Fix-Service beginnt mit einer kostenlosen Prüfung von Handymodell, Android-Version, Root-Methode und den genauen Apps, die scheitern. Wir sagen dir, was realistisch ist, bevor du bezahlst, auch wenn die Antwort lautet: „Diese App wird auf diesem Handy nicht bestehen.“ Wenn ein Auftrag zustande kommt, zahlst du einmal, nachdem dein Gerät besteht und deine Apps funktionieren, und die erneute Reparatur ist 30 Tage lang kostenlos, falls ein Update von Google Play oder einer App kaputtmacht, was wir eingerichtet haben. Strong Integrity bieten wir nicht als Leistung an und versprechen nie, dass es hält. Wenn du noch nicht gerootet hast oder gerade eine Methode wählst, ist der Android-Root-Service der Ort, an dem du anfängst.
Eine nützliche erste Nachricht: Modell, Android-Version, Root-Manager und Version, die genauen Apps, die scheitern, und was der Bildschirm „Play Protect-Zertifizierung“ anzeigt.
Das Fazit
Play Integrity auf gerootetem Android ist 2026 nicht ein einzelner Fix, sondern drei Fragen. Welche Android-Version hast du, ist der Bootloader gesperrt und welches Urteil verlangt deine App tatsächlich?
Basic ist realistisch. Device unter Android 12 und niedriger ist das, worauf die gepflegten Forks zielen. Device ab Android 13 braucht einen gesperrten Bootloader, und die Workarounds stützen sich auf widerrufbare Schlüssel, Nebenwirkungen und das Risiko eines Verstoßes gegen die Nutzungsbedingungen. Strong legt eine Patch-Stand-Regel obendrauf, und wer verspricht, dass es hält, verkauft zu viel.
Wenn deine Banking-App oder dein Wallet auf diesem Handy wichtiger ist als Root, ist die langweilige Antwort die richtige: Stock-ROM, gesperrter Bootloader, gesicherte Daten. Wenn Root wichtiger ist, akzeptiere Basic, wähle ein gepflegtes Modul und richte deine Erwartungen an Googles dokumentierten Regeln aus, nicht an einem Forum-Screenshot.
Quellen und Projektdokumentation
-
Google: Play Integrity API verdicts. Definitionen von Device, Basic und Strong, Bedingungen für ein leeres Urteil, Regeln für optionale Labels und der Test-Rat mit Werks-ROM und gesperrtem Bootloader. Geprüft am 2026-11-05. ↩↩↩↩↩↩↩
-
Google: Improved verdicts in Android 13 and later devices. Änderungen vom Mai 2025, geschätzte Auswirkungen, die Patch-Regel für Strong Integrity und ihr Vorbehalt „might change in the future“. Geprüft am 2026-11-05. ↩↩↩↩↩↩
-
AOSP: Key and ID attestation. Remote Key Provisioning ab Android 12,
RootOfTrustmitdeviceLockedundverifiedBootState. Geprüft am 2026-11-05. ↩ -
Android Developers: Verifying hardware-backed key pairs with key attestation. Sperrliste und der neue Attestierungs-Root, der am 2026-02-01 mit dem Signieren begann. Geprüft am 2026-11-05. ↩↩
-
osm0sis/PlayIntegrityFork README. Unterstützte Manager, Funktionsweise, erweiterte Einstellungen, Warnungen zu spoofVendingSdk, Fehlersuche, Danksagungen. Geprüft am 2026-11-05. ↩↩↩↩↩↩↩↩↩
-
PlayIntegrityFork v19 release notes. Datiert 2026-11-03; der Hinweis zu den Canary-Fingerprints von bluejay, felix und tangorpro und der autopif4-Fallback. Geprüft am 2026-11-05. ↩↩
-
KOWX712/PlayIntegrityFix v4.9-inject-s release. Datiert 2026-10-15. Geprüft am 2026-11-05. ↩↩
-
KOWX712/PlayIntegrityFix README. Warnung zu Android 13+, Formulierung „safe for now“ für Android 12 und niedriger, Empfehlung Stock-ROM plus gesperrter Bootloader für unerfahrene Nutzer. Geprüft am 2026-11-05. ↩↩
-
KernelSU module registry: Play Integrity Fix. „Android 8-17“, Optionsbeschreibungen, „not made to hide root“. Geprüft am 2026-11-05. ↩↩↩
-
github.com/chiteroman/PlayIntegrityFix. Lieferte am 2026-11-05 HTTP 404; keine von uns gelesene Quelle nennt einen Grund. ↩
-
5ec1cff/TrickyStore. Closed Source ab 1.1.0; 1.4.1 datiert 2025-11-02; Aussage zur Keybox. Geprüft am 2026-11-05. ↩↩↩
-
beakthoven/TrickyStoreOSS. v3.1.0, 2026-08-25. Geprüft am 2026-11-05. ↩
-
JingMatrix/TEESimulator. v4.0 stabil, 2026-08-11; GPLv3; die Aussagen seiner README zu Ersatz und Zweck. Geprüft am 2026-11-05. ↩
-
Enginex0/TEESimulator-RS. v6.0.1-282, 2026-06-19. Geprüft am 2026-11-05. ↩
-
qwq233/OhMyKeymint. Tag 1.2.5-17b0eb6, 2026-10-30. Geprüft am 2026-11-05. ↩
-
Zygisk Next releases. v1.5.2, 2026-10-15; Mindestversionen laut README. Geprüft am 2026-11-05. ↩
-
PerformanC/ReZygisk. v1.0.0, 2026-05-10; AGPL 3.0; Unterstützung für Magisk Alpha und Kitsune entfernt. Geprüft am 2026-11-05. ↩
-
JingMatrix/NeoZygisk. v2.4, 2026-08-08; Android-17-Zygote-Signaturen. Geprüft am 2026-11-05. ↩↩
-
Magisk v31.1 release notes. Datiert 2026-10-25; interaktive Root-Anfrage entfernt, App-Verstecken entfernt. Geprüft am 2026-11-05. ↩↩
-
KernelSU v3.3.1 release. Datiert 2026-10-12. Geprüft am 2026-11-05. ↩
-
APatch release 11282. Datiert 2026-10-15. Geprüft am 2026-11-05. ↩
Häufig gestellte Fragen
Was bedeutet Play Integrity?
Play Integrity ist Googles API, die einer App sagt, wie vertrauenswürdig ihre Umgebung aussieht: ob die App echt ist, wie sie installiert wurde und ob das Gerät ein zertifiziertes, unverändertes Android ist. Sie hat SafetyNet Attestation abgelöst. Unsere Anleitung von SafetyNet zu Play Integrity erklärt die Geschichte.
Wie bestehe ich einen Play-Integrity-Test auf einem gerooteten Handy?
Das hängt von der Android-Version ab. Unter Android 12 und niedriger ist ein gepflegter Fork über Zygisk der dokumentierte Weg. Ab Android 13 braucht Device Integrity einen hardwaregestützten Nachweis eines gesperrten Bootloaders, ein gerootetes, entsperrtes Handy sollte also auf Basic zielen. Nutze die Entscheidungstabelle oben.
Kann ich Play Integrity ohne Root reparieren?
Ja, indem du den umgekehrten Weg gehst: die Werks-ROM installieren, den Bootloader wieder sperren und das Gerät zurücksetzen, was Google Entwicklern zum Testen empfiehlt. Mach vorher ein Backup, weil das die Daten löscht, und sperre niemals mit einem gepatchten Boot-Image oder einer installierten Custom-ROM.1
Wie repariere ich Play Integrity unter Android 16?
Googles Regeln für Android 13+ gelten auch für 16, und wir haben keine Google-Dokumentation gefunden, die Android 16 und 17 anders behandelt. Folge den Zeilen für Android 13+: Basic ist auf einem gerooteten Handy realistisch, Device braucht einen gesperrten Bootloader.
Wird das originale Play Integrity Fix noch gepflegt?
Nein. Das Original-Repository ist offline (ein 404 auf GitHub am 2026-11-05). Zu den gepflegten Linien gehören PlayIntegrityFork von osm0sis (v19, 2026-11-03) und die inject-s-Linie von KOWX712 (v4.9, 2026-10-15).
Was ist der Unterschied zwischen PlayIntegrityFork und inject-s?
Es sind getrennte, gepflegte Linien. PlayIntegrityFork dokumentiert ein Fingerprint-Skript über die Action-Schaltfläche und eine ausführliche Fehlersuche-Liste. inject-s dokumentiert eine WebUI-Konfiguration und sagt, es sei nicht dafür gemacht, Root zu verstecken. Nimm eines, nicht beide.
Gibt es „Play Integrity Fix Next“?
Ein Modul mit diesem Namen haben wir nicht gefunden. „Next“ verweist meist auf Zygisk Next oder KernelSU Next, also eine Zygisk-Schicht beziehungsweise einen Root-Manager.
Warum funktioniert Strong Integrity nicht mehr?
Laut Google braucht Strong ab Android 13 Device Integrity plus Sicherheitsupdates innerhalb des letzten Jahres für alle Partitionen. Setups, die auf einer Keybox beruhen, können außerdem aufhören zu funktionieren, wenn dieser Schlüssel widerrufen wird.
Brauche ich Tricky Store?
Nicht für Basic und nicht für das Legacy-Urteil unter Android 12 und niedriger. Es kommt nur bei Device- oder Strong-Versuchen ab Android 13 ins Spiel, wo es Keybox-Abhängigkeit und das Risiko eines Verstoßes gegen die Nutzungsbedingungen mitbringt.
Versteckt ein bestandenes Urteil Root vor meiner Banking-App?
Nein. Das Urteil ist das, was Google meldet; Root zu verstecken ist etwas anderes, und eine App kann zusätzlich zu Play Integrity eine eigene Erkennung betreiben. Eine Banking-App kann ein gerootetes Handy auch dann ablehnen, wenn das Urteil grün ist.
Ist das legal?
Ein Handy zu verändern, das dir gehört, ist in den meisten Ländern legal, und diese Anleitung handelt von deinem eigenen Handy und gewöhnlichen Apps. Das Fälschen der Attestierung kann trotzdem gegen die Nutzungsbedingungen einer App verstoßen. Betrug, das Umgehen von Sperren und Schummeln sind nicht Gegenstand.
Kann das jemand für mich erledigen?
Ja. Wenn du nur Wallet, eine Banking-App oder ein Spiel zum Laufen bringen willst und keine Module verwalten möchtest, beginnt unser Play-Integrity-Fix-Service mit einer kostenlosen Prüfung und einer ehrlichen Aussage zur Machbarkeit.
Weitere Android-Anleitungen
SafetyNet vs. Play Integrity API: so bestehst du sie mit Root (2026)
SafetyNet wurde 2024 eingestellt, die Play Integrity API hat es ersetzt. So bestehst du MEETS_DEVICE_INTEGRITY und einfache Banking-Apps 2026 mit Magisk + Shamiko.
Beste Magisk-Module 2026: aktuelle Quellen, tote Projekte und sichere Auswahl
Welche Magisk-Module 2026 noch gepflegt werden, welche Projekte tot sind und wie du ein schlankes, aktuelles Root-Setup ohne veraltete Module aufbaust.
Magisk vs KernelSU vs APatch 2026: welches Root-System passt zu dir?
Magisk, KernelSU und APatch im Vergleich: Architektur, Module, Kompatibilität, Wartung und welches Root-System 2026 für welchen Anwendungsfall sinnvoll ist.