
Verbirg, dass du in einem Emulator bist
Stoppe Apps, die sich weigern zu starten oder sich selbst einschränken, sobald sie BlueStacks, NoxPlayer, LDPlayer oder einen anderen PC-Emulator erkennen.
EMULATOR HIDER / ANDROID-ID-FÄLSCHER
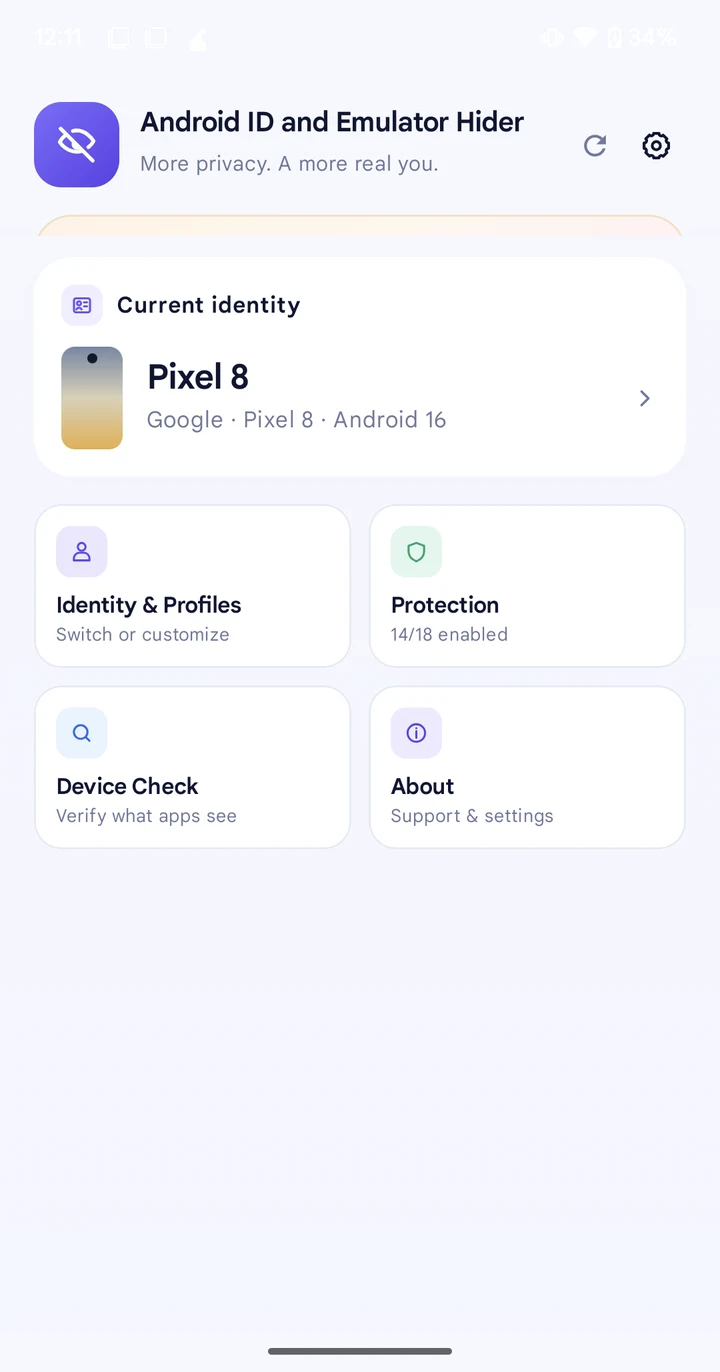
Android ID and Emulator Hider verbirgt jedes gängige Anzeichen dafür, dass du einen Emulator nutzt, und fälscht gleichzeitig deine Android-ID und deine gesamte Geräte-Identität — damit BlueStacks, NoxPlayer, LDPlayer und jeder andere große Android-Emulator für jede App wie ein echtes, neues Smartphone aussehen. Funktioniert genauso auf einem echten Gerät.
// WARUM MAN ES NUTZT
Apps bauen sich aus Dutzenden kleiner Signale ein Bild deines Geräts, und Emulatoren verraten obendrein noch eigene Hinweise. Dieses Modul ersetzt dieses ganze Bild konsistent durch das eines echten Geräteprofils, über alle Signale hinweg zugleich.
Stoppe Apps, die sich weigern zu starten oder sich selbst einschränken, sobald sie BlueStacks, NoxPlayer, LDPlayer oder einen anderen PC-Emulator erkennen.
Wechsle das aktive Profil, und die nächste App, die du öffnest, sieht ein anderes, echtes Smartphone — neue Android-ID, neuer Fingerprint, alles neu.
Verhindere, dass Apps die tatsächliche Hardware, Android-ID und Werbe-ID deines persönlichen Smartphones profilieren und nachverfolgen.
Entwickler können prüfen, wie sich ihre App gegenüber zwölf echten Gerätefingerprints verhält, ohne zwölf Smartphones zu besitzen.
Pro erlaubt es, einer bestimmten App eine andere Identität zuzuweisen als die, die der Rest deines Geräts nutzt.
Sieh live genau, was eine scannende App gerade jetzt von deinem Gerät auslesen würde — kein Rätselraten.
// EMULATOR-UNTERSTÜTZUNG
Die Maskierung ist identitätsbasiert, nicht umgebungsbasiert: Sie ändert, was Java- und native APIs melden, und funktioniert daher in jedem Android-Emulator auf einem PC gleich, sobald dieser Emulator Root und ein libxposed-API-102-Framework (LSPosed oder Vector) darin ausführt.
Maskiert auch den Prozessor, sodass Build.SUPPORTED_ABIS, os.arch und der rohe /proc/cpuinfo-Herstellerstring alle auf das Profil umschalten statt auf den darunterliegenden x86-Host.
// SO FUNKTIONIERT ES
Aktiviere das Modul in LSPosed oder Vector und setze den Scope auf sich selbst sowie die Apps, die du schützen möchtest.
Wähle eines von 12 echten Geräteprofilen — Pixel, Galaxy, POCO, OnePlus, Redmi oder Nothing.
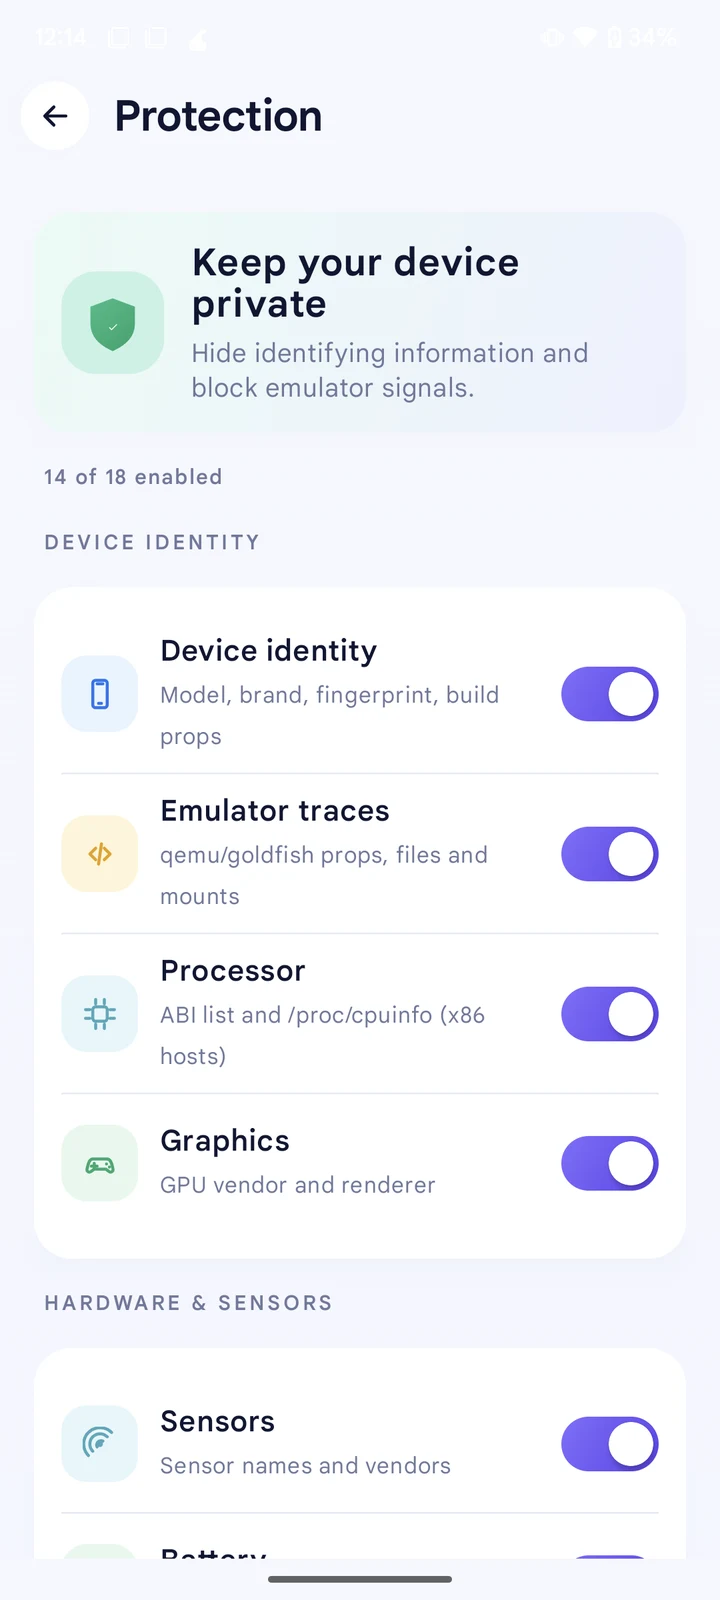
Schalte beliebige der 18 Schutzfunktionen ein oder aus, global oder (mit Pro) pro App.
Öffne Device Check zur Bestätigung, beende dann die gescopten Apps per Force Stop und öffne sie erneut.
// FUNKTIONEN
Pixel 8, Pixel 7, Pixel 9, Pixel 8 Pro, Galaxy S23, Galaxy S23 Ultra, Galaxy S24, POCO X3 Pro, OnePlus 12, OnePlus 12R, Redmi Note 13 Pro+ und Nothing Phone (2a) — jedes aus einer verifizierten IMEI-Zuteilung und einem echten Werks-Build-Fingerprint aufgebaut, nicht aus erfundenen Werten.
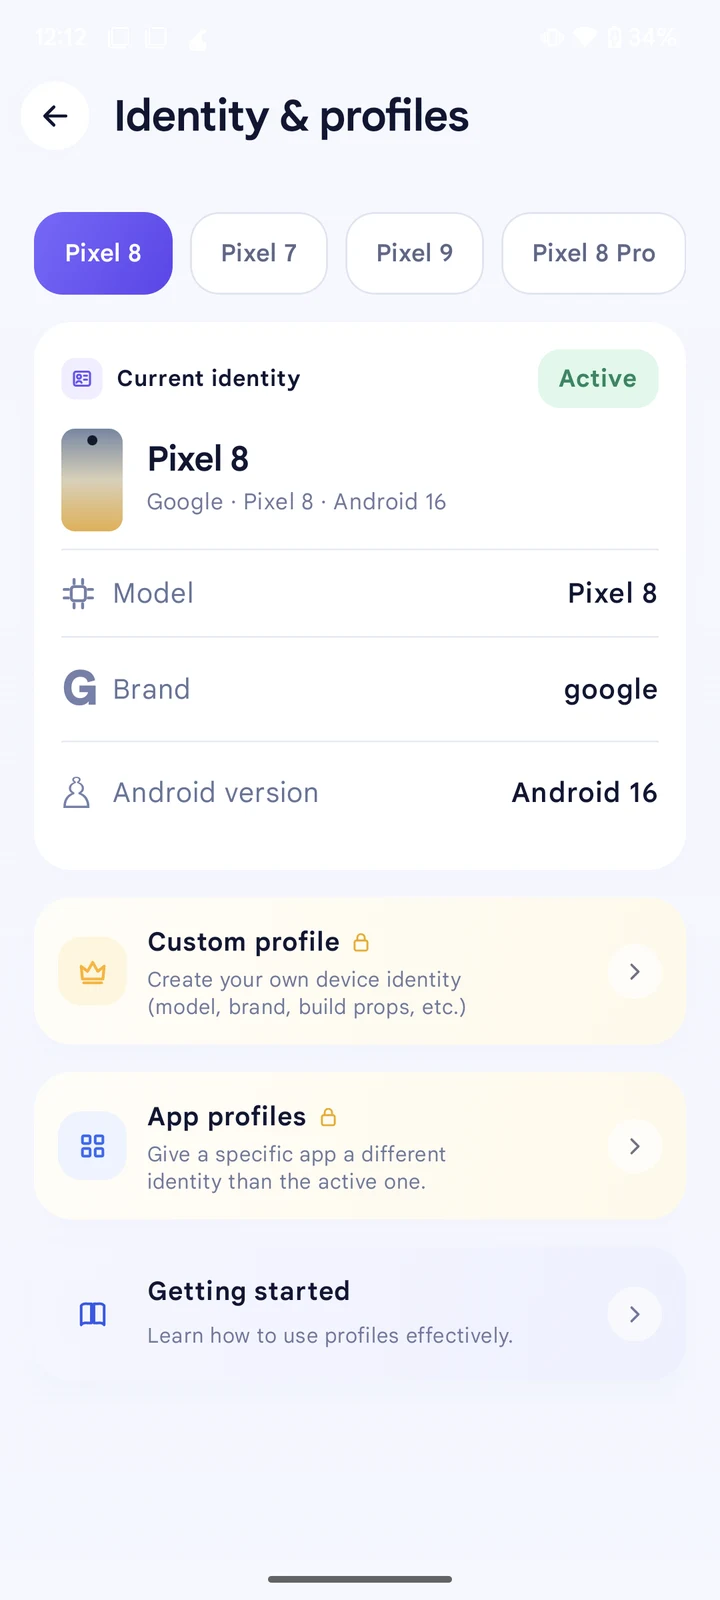
Modell, Marke, Hersteller, Fingerprint, Build-Eigenschaften, Android-ID und Seriennummer.
qemu/goldfish-Eigenschaften, Dateien, Kernel-Treibernamen und /proc/mounts.
ABI-Liste, os.arch, roher CPU-Herstellerstring, GPU-Hersteller und Renderer.
Sensornamen, Akkustand/-zustand/sysfs-Werte und Namen von Eingabegeräten.
IMEI/IMSI und Basisband, Kameraanzahl und -ausrichtung sowie ein Fallback für den letzten Standort.
su, Magisk, KernelSU und zugehörige Pfade; LSPosed/Vector-Spuren in Maps und Logcat.
Werbe-ID (GAID), App Set ID, WebView-User-Agent und (Pro) die Widevine-DRM-ID.
// FEINSTEUERUNG
Alle 18 Schutzfunktionen sind einzeln aufgeführt und zur besseren Übersicht gruppiert, sodass du eine einzelne ausschalten kannst, ohne die anderen zu verlieren.
// VORAUSSETZUNGEN
Wenn du bereits einen Root-Manager und ein Xposed-Framework nutzt — auf einem Smartphone oder in einem Emulator —, bist du schon fast am Ziel.
$ getprop ro.build.version.release
  8+                 ✓ unterstützt
$ su -v
  Magisk | KernelSU | APatch ✓
$ xposed --status
  LSPosed / Vector aktiv ✓
$ id-hider --ready
  bereit zum Schützen ▌
// HERUNTERLADEN
Eine APK, signiert von DroidRooter. Installiere sie, aktiviere sie in deinem Xposed-Manager, füge sie zum Scope hinzu und wähle ein Profil.
Der Quellcode ist geschlossen; dieses Repository stellt nur signierte Releases bereit. Prüfe den SHA-256-Wert in den Release Notes gegen deinen Download.
Hilfe nötig? Telegram · WhatsApp · contact@droidrooter.com
// PRO HOLEN
Eine einmalige Zahlung schaltet die unten aufgeführten exklusiven Funktionen frei, für immer, auf einem Gerät. Kein Abo, nichts zu verlängern.
Schon gekauft? Öffne die App und tippe unter Unlock Pro auf Verify your email. Kaufen oder wiederherstellen: Telegram · WhatsApp · contact@droidrooter.com
// ANLEITUNGEN
Praktische Anleitungen zur Installation des Moduls, zum Fälschen deiner Android-ID für einen Emulator und dazu, was du prüfen solltest, bevor du dich darauf verlässt.
// FAQ
Ja. Die Android-ID ist einer der Werte, die durch Device identity maskiert werden. Zusammen mit den anderen Schutzfunktionen sieht eine geschützte App bei jedem Profilwechsel ein anderes, in sich stimmiges Gerät.
Ja. Die Maskierung funktioniert auf einem echten Smartphone und in jedem Android-Emulator gleich: Sie ersetzt Modell, Marke, Fingerprint, Android-ID sowie die Prozessor-, Grafik- und Emulator-Spuren-Signale, die Apps zur Erkennung eines PC-Emulators nutzen, durch die Werte eines echten Geräteprofils.
Mit jedem Android-Emulator, der Root gewähren und ein libxposed-API-102-Framework (LSPosed oder Vector) ausführen kann, darunter BlueStacks 5, NoxPlayer, LDPlayer 9, MEmu Play, MuMu Player, GameLoop, Genymotion und der Android-Studio-Emulator (AVD).
Ja. Du brauchst Root (Magisk, KernelSU oder APatch) und ein aktives libxposed-API-102-Framework wie LSPosed oder Vector. Die App braucht sich selbst im Scope sowie jede App, die geschützt werden soll.
Ja, alle 18 Schutzfunktionen und alle 12 integrierten Geräteprofile sind kostenlos, für beliebig viele Apps, ohne Konto. Ein einmaliger Kauf für $20 schaltet Pro frei: Safe mode, Custom profiles, App profiles sowie die Maskierung von Entwicklermodus und DRM-Kennung, für immer.
Nein. Die Hardware-Attestierung stützt sich auf die TEE/StrongBox des Geräts und ist für einen Userspace-Xposed-Hook unerreichbar.
Öffne Device Check in der App. Es zeigt genau das, was eine scannende App jetzt gerade von deinem Gerät auslesen würde — Build-Eigenschaften, Fingerprint, CPU, Sensoren, Akku — live im Vergleich zu deinem aktiven Profil.
Zahle einmalig ($20) über unsere Support-Seite und bestätige anschließend deine E-Mail-Adresse in der App. Pro wird dauerhaft auf den Geräten aktiviert, die dein Kauf umfasst. Kein Abo, keine Verlängerung.
Dieses Modul ist für Datenschutz, Tests und Kompatibilität mit deinen eigenen Apps gedacht. Du bist allein für die Nutzung verantwortlich, und DroidRooter haftet nicht für rechtswidrige Verwendung.