エミュレーターであることを隠す
BlueStacks、NoxPlayer、LDPlayerなどのPCエミュレーターを検出した瞬間に起動を拒否したり、機能を制限したりするアプリを止めます。
EMULATOR HIDER / ANDROID ID 偽装ツール
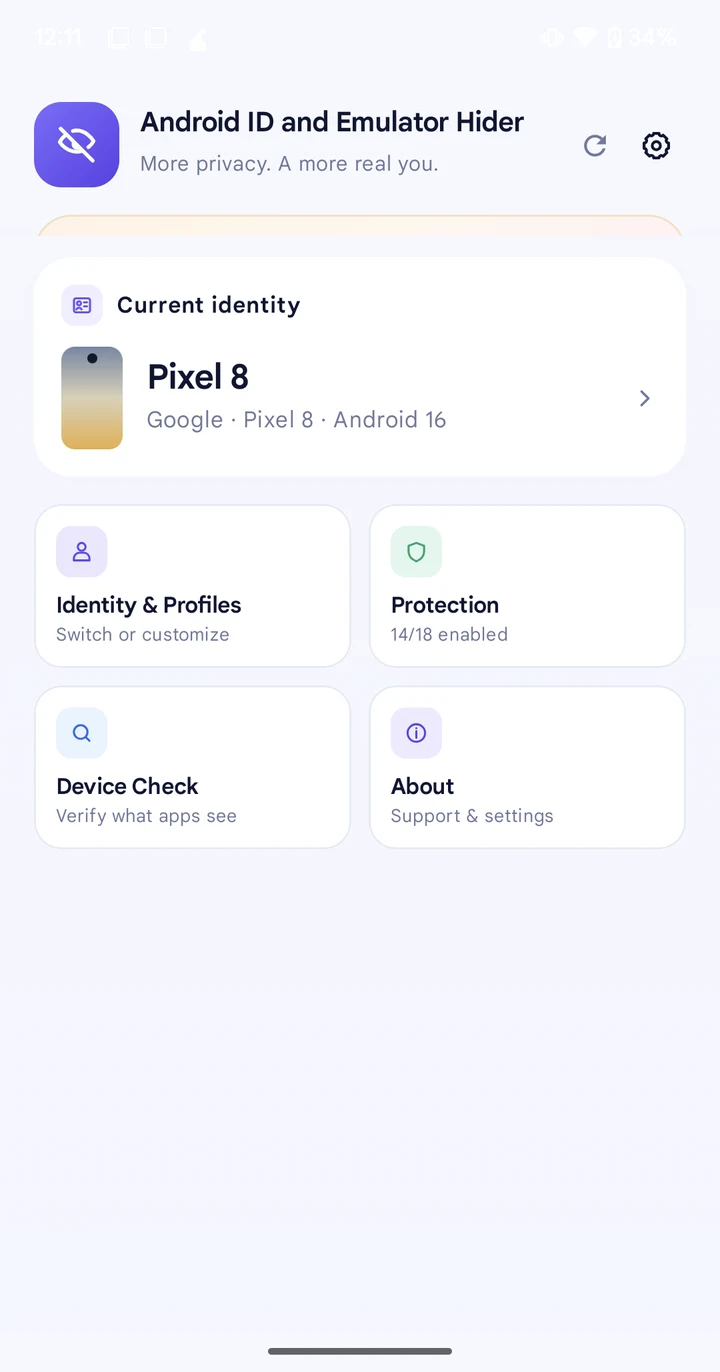
Android ID and Emulator Hiderは、エミュレーターを使っていることを示すあらゆる兆候を隠し、同時にAndroid IDと端末情報全体を偽装します。これにより、BlueStacks、NoxPlayer、LDPlayerをはじめとする主要なAndroidエミュレーターが、どのアプリから見ても本物の新しいスマートフォンに見えるようになります。実機でも同様に動作します。
// 選ばれる理由
アプリは数十もの小さな手がかりから端末の全体像を組み立てており、エミュレーターはさらに独自の手がかりを漏らします。このモジュールは、そのすべての手がかりを一度に、一貫して実機プロファイルの情報に置き換えます。
BlueStacks、NoxPlayer、LDPlayerなどのPCエミュレーターを検出した瞬間に起動を拒否したり、機能を制限したりするアプリを止めます。
有効なプロファイルを切り替えれば、次に開くアプリには別の本物のスマートフォンとして認識されます——新しいAndroid ID、新しいフィンガープリント、すべてが一新されます。
自分のスマートフォンの実際のハードウェア、Android ID、広告IDをアプリにプロファイリング・追跡されないようにします。
開発者は12台の実機を所有しなくても、12種類の実機フィンガープリントに対するアプリの挙動を確認できます。
Proでは、特定のアプリだけに端末の他の部分とは異なる端末情報を割り当てられます。
スキャンするアプリが今まさに端末から読み取る内容を、推測ではなくリアルタイムに確認できます。
// エミュレーター対応
偽装は環境ベースではなく、端末情報ベースで行われます。JavaおよびネイティブAPIが返す値そのものを書き換えるため、root化され、libxposed API 102フレームワーク(LSPosedやVector)が動作しているPC上のAndroidエミュレーターであれば、どれでも同じように動作します。
プロセッサー情報も偽装するため、Build.SUPPORTED_ABIS、os.arch、そして生の/proc/cpuinfoベンダー文字列はすべて、背後のx86ホストではなくプロファイルに合わせて切り替わります。
// 動作の仕組み
LSPosedまたはVectorでモジュールを有効にし、本アプリ自体と保護したいアプリを適用範囲に追加します。
Pixel、Galaxy、POCO、OnePlus、Redmi、Nothingなど、12種類の実機プロファイルから1つを選びます。
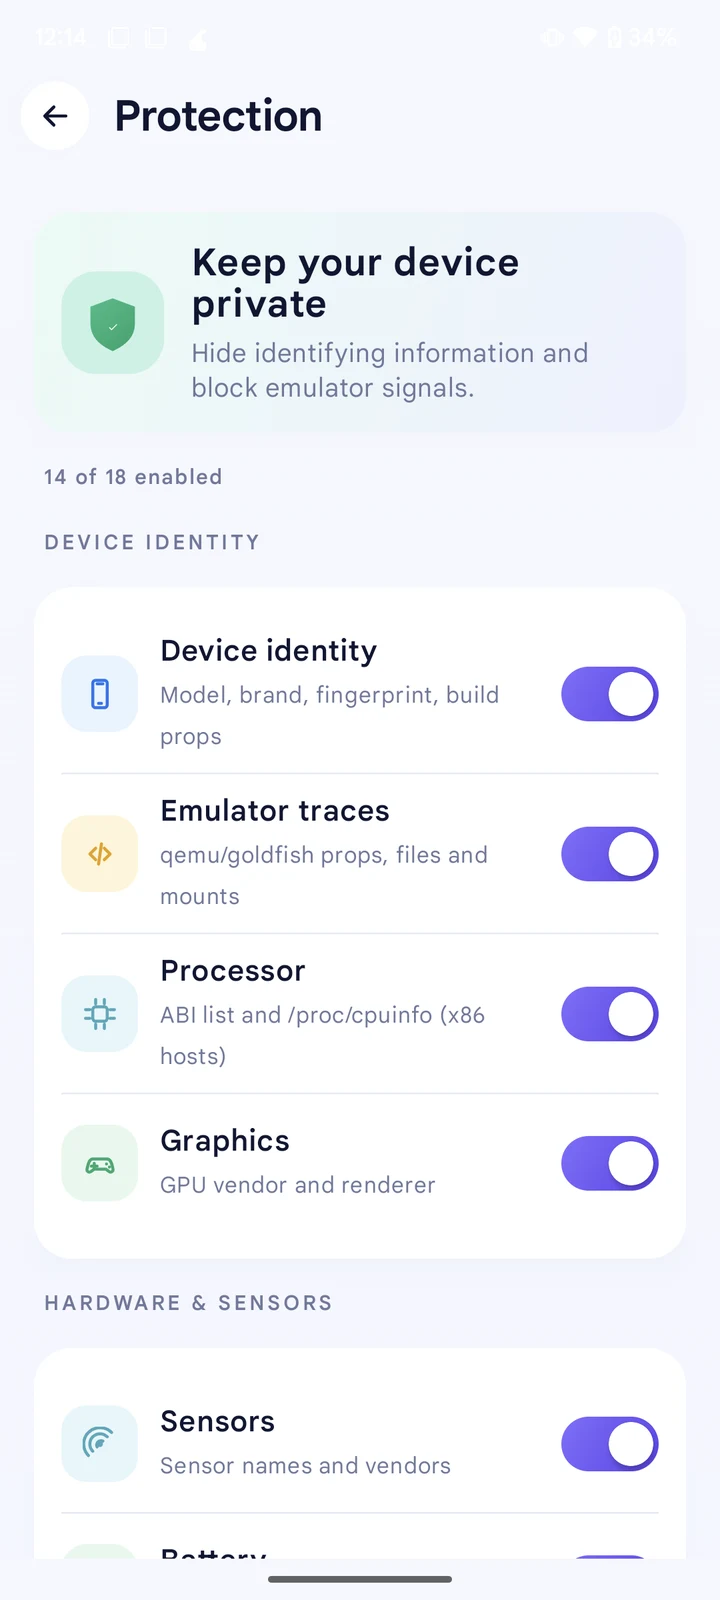
18種類の保護機能を、全体またはProならアプリごとにオン・オフできます。
Device Checkで確認し、適用範囲に入れたアプリを強制終了してから開き直します。
// 機能
Pixel 8、Pixel 7、Pixel 9、Pixel 8 Pro、Galaxy S23、Galaxy S23 Ultra、Galaxy S24、POCO X3 Pro、OnePlus 12、OnePlus 12R、Redmi Note 13 Pro+、Nothing Phone (2a)——いずれも架空の値ではなく、検証済みのIMEI割り当てと実際の工場出荷時ビルドフィンガープリントを基に作成されています。
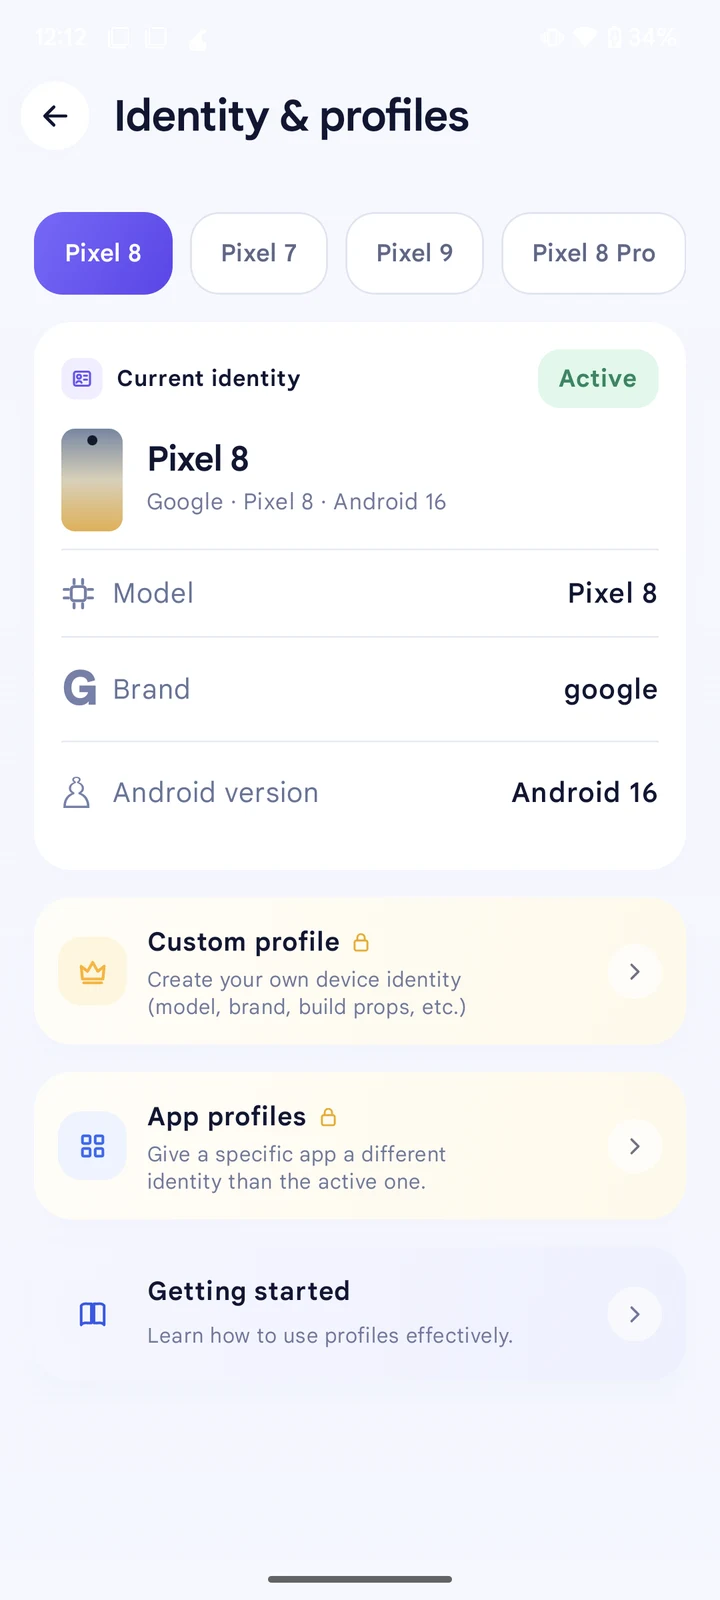
モデル名、ブランド、製造元、フィンガープリント、ビルドプロパティ、Android ID、シリアル番号。
qemu/goldfishのプロパティ、ファイル、カーネルドライバー名、/proc/mounts。
ABIリスト、os.arch、生のCPUベンダー文字列、GPUベンダーとレンダラー。
センサー名、バッテリーの残量・状態・sysfs値、入力デバイス名。
IMEI・IMSIとベースバンド、カメラの数と向き、位置情報のフォールバック値。
su、Magisk、KernelSUおよび関連パス、mapsとlogcatに残るLSPosed/Vectorの痕跡。
広告ID(GAID)、App Set ID、WebViewのユーザーエージェント、そして(Proでは)Widevine DRM ID。
// 細かな制御
18種類の保護機能はすべて個別に一覧表示され、見やすいようグループ分けされているため、他を維持したまま1つだけオフにできます。
// 動作要件
すでにroot管理アプリとXposedフレームワークを——実機でもエミュレーターでも——導入済みなら、準備はほぼ整っています。
$ getprop ro.build.version.release
  8+                 ✓ 対応
$ su -v
  Magisk | KernelSU | APatch ✓
$ xposed --status
  LSPosed / Vector 有効 ✓
$ id-hider --ready
  保護の準備完了 ▌
// ダウンロード
署名済みのAPKは1つだけ。インストールし、Xposedマネージャーで有効化し、適用範囲に追加して、プロファイルを選んでください。
ソースコードは非公開です。このリポジトリでは署名済みのリリースのみを配布しています。ダウンロードしたファイルのSHA-256をリリースノートと照合してください。
お困りですか? Telegram · WhatsApp · contact@droidrooter.com
// Proを入手
一度のお支払いで、以下の購入者限定機能が、1台の端末で永続的に利用できるようになります。サブスクリプションや更新は不要です。
すでに購入済みですか? アプリを開き、Unlock Proの下にある「Verify your email」をタップしてください。購入・復元については Telegram · WhatsApp · contact@droidrooter.com まで。
// ガイド
モジュールのインストール、エミュレーター向けのAndroid ID偽装、頼る前に確認すべき点についての実践的なガイドです。
// よくある質問
はい。Android IDはDevice identityによって偽装される値の一つです。他の保護機能と組み合わせることで、プロファイルを切り替えるたびに保護対象のアプリは一貫した別の端末として認識します。
はい。偽装の仕組みは実機でもAndroidエミュレーターでも同じです。モデル名、ブランド、フィンガープリント、Android ID、そしてアプリがPCエミュレーターの検出に使うプロセッサー・グラフィックス・エミュレーターの痕跡といった情報を、実機プロファイルの値に置き換えます。
root化でき、libxposed API 102フレームワーク(LSPosedやVector)を実行できるAndroidエミュレーターであれば、BlueStacks 5、NoxPlayer、LDPlayer 9、MEmu Play、MuMu Player、GameLoop、Genymotion、Android Studioエミュレーター(AVD)を含め、どれでも対応しています。
はい。root(Magisk、KernelSU、APatchのいずれか)と、LSPosedやVectorなどの有効なlibxposed API 102フレームワークが必要です。保護したいアプリだけでなく、本アプリ自体も適用範囲に含める必要があります。
はい、18種類の保護機能と12種類の内蔵デバイスプロファイルはすべて無料で、アプリ数の制限もアカウント登録も不要です。一度$20を支払うとProが追加され、Safe mode、Custom profile、アプリごとのプロファイル、開発者モードおよびDRM識別子の偽装が買い切りで使えるようになります。
いいえ。ハードウェアアテステーションは端末のTEE/StrongBoxに支えられており、ユーザー空間で動作するXposedフックの及ぶ範囲外です。
アプリ内のDevice Checkを開いてください。ビルドプロパティ、フィンガープリント、CPU、センサー、バッテリーなど、スキャンするアプリが今まさに読み取る値を、現在有効なプロファイルと比較してリアルタイムに表示します。
サポートページから一度$20を支払い、アプリ内でメールアドレスを確認してください。1台の端末でProが永続的に有効になります。サブスクリプションも更新も不要です。