Magisk vs KernelSU vs APatch nel 2026
Magisk vs KernelSU vs APatch nel 2026: confronto completo e consigli degli esperti su quale soluzione root è giusta per il tuo telefono, le tue esigenze e il tuo livello di esperienza.
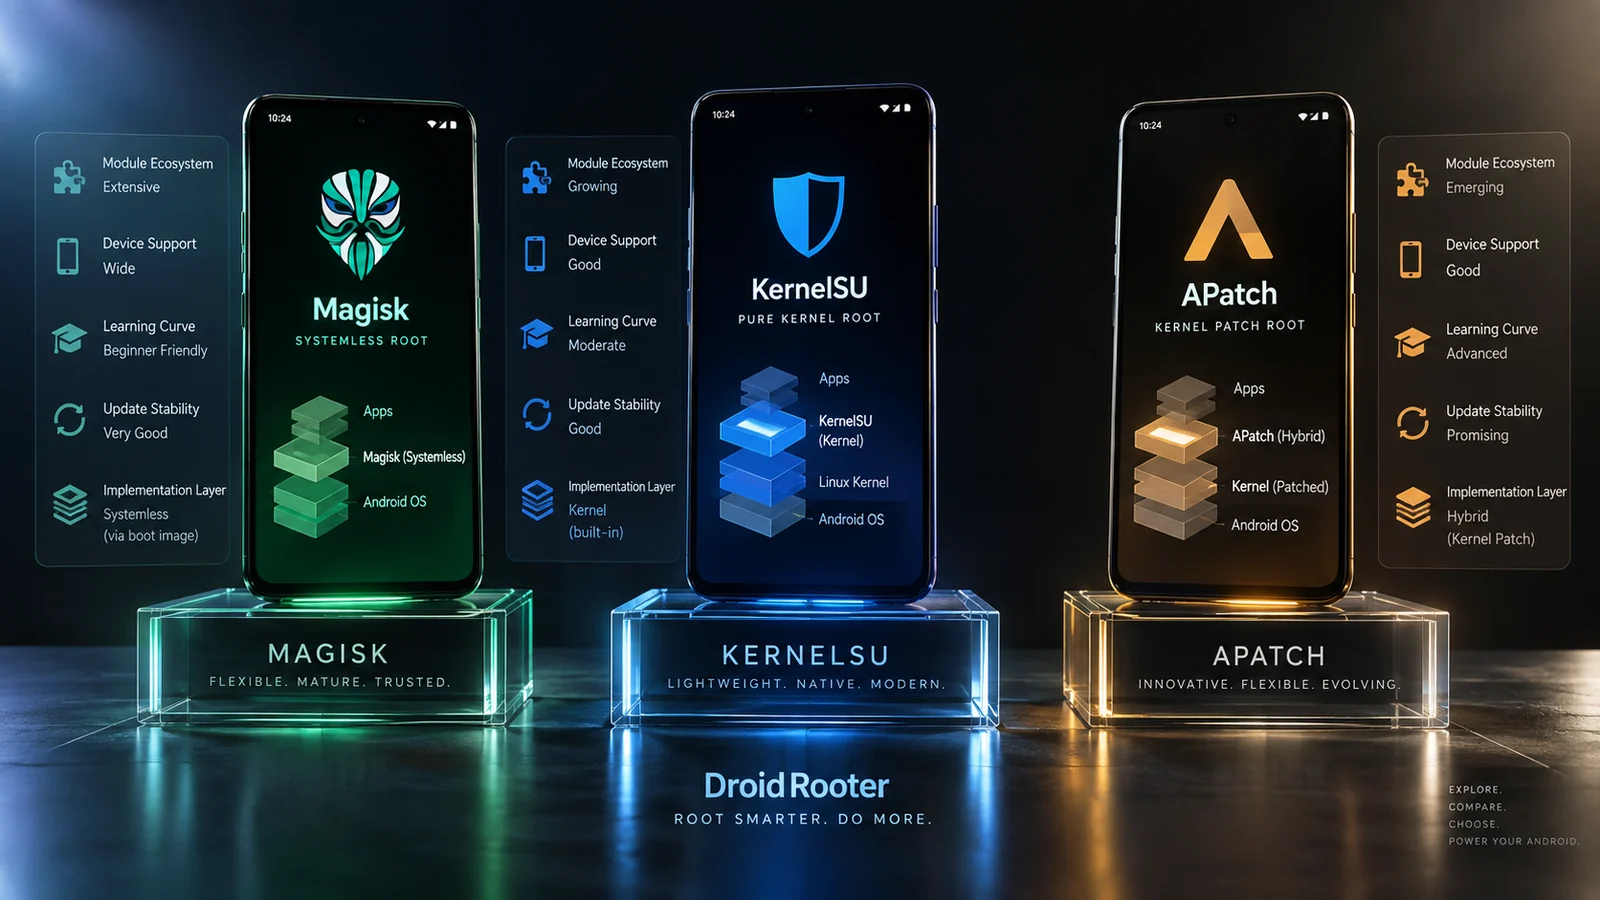
Indice
- In breve: quale scegliere davvero?
- Confronto delle funzioni in sintesi
- Magisk: ancora la scelta predefinita
- Punti di forza
- Punti deboli
- Quando Magisk è la scelta giusta
- KernelSU: l’alternativa orientata alla sicurezza
- Punti di forza
- Punti deboli
- Quando KernelSU è la scelta giusta
- APatch: patch senza ricompilare il kernel
- Punti di forza
- Punti deboli
- Quando APatch è la scelta giusta
- Parere dell’esperto: per la maggior parte degli utenti nel 2026 Magisk resta la scelta giusta
- Come scegliere: un albero decisionale da 30 secondi
- Problemi comuni a tutte e tre le soluzioni
- Due parole su Zygisk e ZygiskNext
- Due parole sui backup prima di rootare qualsiasi dispositivo
- Quando rivolgersi a un professionista
Nel 2026 il mondo Android è dominato da tre soluzioni di root: Magisk, KernelSU e APatch. Puntano più o meno allo stesso obiettivo (l’accesso root per utenti esperti), ma ci arrivano in modi molto diversi, con compromessi diversi su dispositivi supportati, ecosistema di moduli, comportamento con Play Integrity e facilità d’uso. Questa guida le confronta nel dettaglio e ti dà un consiglio concreto per la tua situazione.
In breve: quale scegliere davvero?
- Scegli Magisk se vuoi il più vasto ecosistema di moduli, le migliori soluzioni per superare Play Integrity con le app bancarie e la documentazione più completa per risolvere eventuali problemi. È la scelta giusta per l’80 per cento degli utenti nel 2026.
- Scegli KernelSU se per il tuo dispositivo esistono sorgenti del kernel supportate, vuoi permessi root per app applicati nello spazio kernel e ti trovi a tuo agio nel compilare o scaricare un kernel personalizzato.
- Scegli APatch se vuoi le funzioni a livello di kernel senza il requisito dei sorgenti del kernel di KernelSU e sei un utente avanzato che accetta una community più piccola e meno moduli.
Confronto delle funzioni in sintesi
| Funzione | Magisk | KernelSU | APatch |
|---|---|---|---|
| Root systemless | ✓ | ✓ | ✓ |
| Modifica solo boot.img (senza ricompilare il kernel) | ✓ | ✗ | ✓ |
| Supporto ai moduli | ✓ | ✓ | ✓ |
| Supporto a Zygisk | ✓ | Sì (con ZygiskNext) | Sì (con ZygiskNext) |
| Play Integrity superato (base) | ✓ | ✓ | ✓ |
| Play Integrity con attestazione hardware | Difficile | Difficile | Difficile |
| Permessi root per app | ✓ | ✓ | ✓ |
| Nasconde il root ad app specifiche | ✓ | ✓ | ✓ |
| Funziona con bootloader bloccato | ✗ | ✗ | ✗ |
| Richiede i sorgenti del kernel del dispositivo | ✗ | Sì (o build compatibile) | ✗ |
| Moduli disponibili (stima) | 1000+ | 300+ | 100+ |
| Frequenza degli aggiornamenti | Costante | Attiva | Attiva |
| Facilità di installazione per i principianti | Massima | Media | Minima |
| Community e documentazione | La più grande | In crescita | Piccola |
| Consigliato per chi roota per la prima volta | ✓ | ✗ | ✗ |
Magisk: ancora la scelta predefinita
Magisk di topjohnwu è il veterano del root su Android e nel 2026 resta la soluzione più diffusa. Funziona modificando boot.img del dispositivo per inserire un piccolo overlay che concede il root alle app approvate, lasciando intatta la partizione di sistema (il modello «systemless»).
Punti di forza
- Ecosistema di moduli enorme. Esistono oltre mille moduli per tutto, dal blocco delle pubblicità a livello di sistema alla sostituzione dei font, fino alle regolazioni audio a livello di kernel. Qualunque cosa tu voglia modificare, qualcuno ha probabilmente pubblicato un modulo Magisk.
- I migliori strumenti per Play Integrity. La funzione DenyList insieme al modulo non ufficiale «Play Integrity Fix» supera oggi i verdetti Basic e Device sulla maggior parte dei dispositivi, così app bancarie, di pagamento e protette da DRM funzionano normalmente.
- La più facile da installare. Modifica il tuo
boot.imgcon l’app Magisk, flashalo via fastboot e hai finito. La procedura è identica su quasi tutti i dispositivi. - La community e la documentazione più grandi. XDA, Reddit r/Magisk e decine di canali YouTube documentano ogni problema comune. Se qualcosa si rompe, di solito la soluzione è a una ricerca di distanza.
Punti deboli
- Implementazione nello spazio utente. Magisk viene eseguito nello spazio utente, quindi il kernel non può far rispettare il suo isolamento: in teoria, un exploit in Magisk potrebbe ottenere privilegi più elevati rispetto allo stesso exploit in una soluzione basata sul kernel come KernelSU.
- Ogni nuova versione di Android è un gioco del gatto con il topo. Google aggiunge nuovi controlli di integrità, i team di Magisk e PIF si adeguano, e il ciclo ricomincia. Aspettati qualche rottura quando escono le versioni principali di Android.
- Lo sviluppo attivo è rallentato rispetto agli anni migliori. topjohnwu si è fatto da parte nel 2022 e ora il progetto è mantenuto dalla community. Gli aggiornamenti continuano, ma a un ritmo più misurato di KernelSU.
Quando Magisk è la scelta giusta
Quasi sempre e per quasi tutti, nel 2026. Se leggi questa guida per la prima volta e non sai bene cosa vuoi, scegli Magisk. Per un utente comune è difficile battere la combinazione di una vasta libreria di moduli, installazione semplice, i migliori strumenti per Play Integrity e la community più grande.
KernelSU: l’alternativa orientata alla sicurezza
KernelSU adotta un approccio radicalmente diverso: invece di modificare boot.img ed eseguire il root nello spazio utente, vive dentro il kernel stesso. I permessi root vengono concessi e applicati nello spazio kernel, con un controllo più fine e una superficie d’attacco più ridotta nello spazio utente.
Punti di forza
- Root applicato nello spazio kernel. I permessi root per app vengono verificati a livello di kernel, quindi sono più difficili da aggirare per un’app malevola nello spazio utente.
- Separazione più netta dal codice dello spazio utente. Gli strumenti nello spazio utente sono solo un’interfaccia di gestione: l’autorità root vera e propria sta nel kernel.
- Sviluppo attivo ed ecosistema di moduli in crescita. KernelSU ha guadagnato molto terreno nel 2024 e nel 2026: i moduli sono passati da meno di 100 a oltre 300.
- Il root per app è rapido e granulare. Concedere e revocare il root alle singole app è più reattivo rispetto al flusso equivalente di Magisk.
Punti deboli
- Richiede un kernel compatibile. O il kernel del tuo telefono include già il supporto a KernelSU, oppure devi compilare (o scaricare) un kernel personalizzato che lo includa. È un ostacolo serio per chi non ha familiarità con i kernel personalizzati.
- Ecosistema di moduli più piccolo di Magisk. Molte regolazioni specifiche esistono solo come moduli Magisk: alcune sono state portate, molte no.
- Meno documentazione quando qualcosa si rompe. La community cresce ma è più piccola, quindi per i casi limite strani trovare una soluzione richiede più tempo.
Quando KernelSU è la scelta giusta
Se hai un dispositivo con uno sviluppo attivo di kernel personalizzati (Pixel, OnePlus, top di gamma Xiaomi), dai valore alla separazione di sicurezza tra spazio utente e autorità root e non ti serve un modulo Magisk non ancora portato, KernelSU è una scelta solida.
APatch: patch senza ricompilare il kernel
APatch segue una terza strada: modifica direttamente il kernel in esecuzione, senza ricompilarlo e senza proxy nello spazio utente. Unisce parte della sicurezza in-kernel di KernelSU alla comodità di Magisk, che non richiede ricompilazioni.
Punti di forza
- Nessuna ricompilazione del kernel. Funziona sui dispositivi in cui KernelSU non ha supporto al kernel, con un modello di sicurezza in-kernel simile.
- Supporto sia a KPM (moduli kernel) sia ad APM (moduli nello spazio utente). Puoi scrivere moduli che girano nello spazio kernel per i compiti critici per le prestazioni, o nello spazio utente per regolazioni più semplici.
- Sviluppo attivo. APatch è maturato in fretta nel 2024 e nel 2026 ed è ormai abbastanza stabile per l’uso quotidiano sui dispositivi supportati.
Punti deboli
- La community più piccola delle tre. La documentazione è in gran parte in cinese, con traduzioni inglesi di qualità variabile. Trovare soluzioni a problemi poco comuni richiede più tempo.
- L’ecosistema di moduli più piccolo. Circa 100 moduli nel 2026, contro 300 di KernelSU e oltre 1000 di Magisk.
- La curva di apprendimento più ripida. La configurazione è più laboriosa di quella di Magisk e richiede più pazienza.
Quando APatch è la scelta giusta
Se vuoi le funzioni a livello di kernel su un dispositivo che KernelSU non supporta, accetti una community più piccola e hai tempo per cavartela da solo quando la documentazione è scarsa, APatch vale la pena di essere preso in considerazione.
Parere dell’esperto: per la maggior parte degli utenti nel 2026 Magisk resta la scelta giusta
Dopo decine di interventi di root tra il 2024 e il 2026, il nostro consiglio non è cambiato: Magisk per la maggior parte delle persone e dei dispositivi. Le ragioni sono pratiche, non ideologiche:
- La libreria di moduli che vuoi davvero usare esce prima su Magisk, poi su KernelSU e per ultima su APatch. Le regolazioni più importanti (Play Integrity Fix, NeoSAF, Pif Module, ZygiskNext, LSPosed, moduli per l’attestazione SafetyNet) sono nate tutte come moduli Magisk.
- La risoluzione dei problemi è molto più semplice. Quando un modulo manda in crisi il telefono, trovi la soluzione su XDA in cinque minuti. I problemi di KernelSU e APatch richiedono più tempo per essere diagnosticati, perché li hanno incontrati meno persone.
- Nel 2026 il superamento di Play Integrity, la funzione decisiva per chi usa app bancarie, è compreso meglio e supportato meglio su Magisk. KernelSU supera il verdetto Basic sulla maggior parte dei dispositivi, ma i risultati con Strong Integrity sono più variabili.
- Installare Magisk è davvero semplice. Modifichi la boot image, la flashi via fastboot e hai finito. KernelSU richiede un kernel compatibile; APatch richiede più passaggi e più pazienza.
KernelSU è la scelta giusta quando hai un top di gamma con uno sviluppo attivo di kernel personalizzati, hai già usato Magisk e vuoi provare un’alternativa più attenta alla sicurezza, e non ti serve un modulo Magisk di nicchia non ancora portato.
APatch è la scelta giusta quando per il tuo dispositivo non c’è supporto a KernelSU e vuoi proprio il root nello spazio kernel anziché nello spazio utente.
Come scegliere: un albero decisionale da 30 secondi
- Primo root, le app bancarie contano, vuoi una vasta libreria di moduli? → Magisk.
- Ti trovi già bene con Magisk, hai un Pixel o un OnePlus con sviluppo attivo del kernel e vuoi una migliore separazione di sicurezza? → KernelSU.
- KernelSU non supporta il tuo dispositivo ma vuoi comunque il root nello spazio kernel? → APatch.
- Non ti riconosci in nessuno di questi casi? → Magisk.
Problemi comuni a tutte e tre le soluzioni
- Cancellazione dei dati allo sblocco del bootloader. Sbloccare il bootloader cancella il dispositivo. Prima di iniziare, fai il backup di tutto su due destinazioni separate.
- Gli aggiornamenti possono rompere temporaneamente il root. Gli aggiornamenti OTA riscrivono la boot image e rimuovono il root che avevi applicato. Prima di installare un OTA usa «Install to Inactive Slot» di Magisk o l’equivalente di KernelSU, altrimenti aspettati di dover rifare il root dopo ogni aggiornamento.
- Play Integrity è un bersaglio mobile. Una soluzione che oggi supera Strong Integrity potrebbe non farcela il mese prossimo. Tieni aggiornati il gestore del root e il modulo Play Integrity Fix.
- Alcune app rilevano comunque il root. Le app bancarie in particolare usano più metodi di rilevamento oltre a Play Integrity: attestazione TEE, scansione dei binari root, rilevamento del processo magisk. Nessuna soluzione ti rende invisibile al 100 percento a un rilevatore determinato.
Due parole su Zygisk e ZygiskNext
Tutte e tre le soluzioni supportano Zygisk in qualche forma: un runtime che carica i moduli nel processo Zygote di Android, così che possano agganciarsi a ogni app in esecuzione all’avvio. Zygisk è ciò che rende possibili la maggior parte dei moduli moderni per nascondere il root (Play Integrity Fix, Universal SafetyNet Fix). Magisk ha Zygisk integrato (si attiva nell’app); KernelSU e APatch ottengono Zygisk tramite il modulo ZygiskNext. Se scegli una soluzione root soprattutto per la compatibilità con le app bancarie, verifica che Zygisk (o ZygiskNext) sia attivo nella tua build prima di affidarti ai moduli di correzione dell’integrità: senza, il modulo Play Integrity Fix semplicemente non fa nulla e i verdetti falliscono senza alcun errore evidente.
Due parole sui backup prima di rootare qualsiasi dispositivo
Qualunque soluzione tu scelga, il passaggio più importante è quello che la maggior parte delle guide salta: un backup verificato del tuo boot.img originale per la tua esatta versione del firmware, conservato fuori dal dispositivo. Senza quel backup, un aggiornamento OTA che arriva al momento sbagliato può lasciare il dispositivo senza avvio e senza modo di recuperarlo. Con il backup, ogni disastro legato al root si risolve in 5 minuti rimettendo la boot image originale via fastboot. Dedica 60 secondi a scaricare l’archivio del firmware stock prima di flashare qualsiasi altra cosa: è l’assicurazione più economica che ci sia nel mondo del modding Android.
Quando rivolgersi a un professionista
Se non sai quale soluzione si adatta al tuo dispositivo, vuoi un’installazione pulita e guidata senza rischio di brick, o passi da una soluzione root a un’altra e vuoi un passaggio pulito, scrivici su WhatsApp o Telegram. La maggior parte degli interventi di root si conclude da remoto in 30-90 minuti, con una configurazione verificata e compatibile con le app bancarie. Guarda il nostro servizio di root Android per sapere cosa è incluso.
Domande frequenti
Qual è la migliore soluzione root per Android nel 2026: Magisk, KernelSU o APatch?
Per la maggior parte degli utenti sulla maggior parte dei dispositivi, nel 2026 Magisk resta la risposta giusta: il più vasto ecosistema di moduli, i migliori workaround per Play Integrity e la risoluzione dei problemi meglio documentata. KernelSU è meglio se il tuo kernel è supportato e vuoi una superficie d’attacco più piccola e il root per app. APatch è interessante per gli utenti avanzati che vogliono modifiche basate su patch senza un kernel personalizzato, ma l’ecosistema è ancora piccolo.
Magisk supererà Play Integrity per le app bancarie nel 2026?
Sì, con alcune riserve. La DenyList di Magisk, insieme al modulo non ufficiale «Play Integrity Fix», supera attualmente i verdetti di base Device e Strong Integrity sulla maggior parte dei dispositivi. L’integrità con attestazione hardware (usata da alcune app bancarie e di pagamento) è più difficile da ottenere e dipende dallo stato di certificazione del keystore del dispositivo specifico. Metti in conto da 1 a 2 ore per configurare correttamente DenyList e PIF.
KernelSU è più sicuro di Magisk?
In teoria sì: KernelSU gira nello spazio kernel, quindi gli exploit nello spazio utente non possono ottenere il root con lo stesso percorso che usano con Magisk. In pratica entrambi sono abbastanza sicuri per un utente tipico, purché installi moduli solo da fonti fidate. La questione di sicurezza più importante, per entrambi, è a quali app concedi il permesso root, e con tutte e due puoi deciderlo app per app.
Posso passare da Magisk a KernelSU o APatch senza riflashare la ROM?
Sì, ma con qualche rischio. Disinstalla prima Magisk con il suo programma di disinstallazione (che ripristina la boot image originale), poi installa KernelSU o APatch da zero. Saltare la disinstallazione pulita può lasciare il telefono in uno stato di root a metà che manda in crisi entrambi. Prima di cambiare, tieni sempre un backup della boot image stock pulita.
APatch funziona sui dispositivi non supportati ufficialmente da KernelSU?
Spesso sì: il principale vantaggio di APatch è che non richiede un modulo kernel, quindi funziona sui dispositivi in cui KernelSU non ha supporto al kernel. APatch modifica il kernel direttamente con un meccanismo diverso. In cambio ci sono meno moduli e strumenti meno maturi.
Altre guide Android
Aggirare l’account Mi di Xiaomi: metodi che funzionano (2026)
Account Mi Xiaomi bloccato? Metodi che funzionano nel 2026 per telefoni Xiaomi, Redmi e POCO: cosa lo fa scattare, cosa funziona in HyperOS, quando il fai da te fallisce e quando servono i professionisti.
Android bloccato in boot loop: guida completa al ripristino
Android bloccato in boot loop? Guida completa al ripristino: modalità provvisoria, cancellazione della cache dalla recovery, combinazioni di tasti per ogni marchio, ripristino di fabbrica e come capire quando il telefono è in brick.
Perché il mio telefono Android è così lento? Guida completa alle soluzioni (2026)
Perché il tuo telefono Android è lento nel 2026? Guida completa alle soluzioni: RAM, spazio, app in background, calore e una tabella che confronta cause e rimedi efficaci.