Spioniert dein Android-Handy dich aus? Prüfen und stoppen
Spioniert dein Android-Handy dich aus? App-Berechtigungen prüfen, Privacy Dashboard, Telemetrie der Hersteller und 10 konkrete Datenschutzeinstellungen, die du heute ändern kannst.
Inhaltsverzeichnis
- Was Android wirklich über dich sammelt (das realistische Bild)
- Datensammlung von Google
- Datensammlung der Hersteller (sehr unterschiedlich)
- Datensammlung der Apps (der Joker)
- So prüfst du, was dein Android wirklich tut
- Prüfung 1: Privacy Dashboard (Android 12+)
- Prüfung 2: App-Berechtigungen
- Prüfung 3: Datennutzung im Hintergrund
- Prüfung 4: Daten im Google-Konto
- Prüfung 5: Hersteller-Konto
- Prüfung 6: Vorinstallierte Apps, die du nie nutzt
- 10 Datenschutz-Einstellungen, die du heute ändern kannst
- Was nicht mehr funktioniert, wenn du den Datenschutz verschärfst
- Übertriebene Datenschutz-Sorgen
- Echte Datenschutz-Risiken, die zählen
- Datenschutz je nach Nutzertyp
- Hinweise zur Rechtslage nach Region
- Wann du einen Profi holen solltest
Die Frage „Hört mein Handy mich ab?“ ist so oft untersucht worden, dass es eine ziemlich sichere Antwort gibt: nicht so, wie die meisten fürchten, aber es sammelt mehr Daten, als dir bewusst ist, und vieles davon lässt sich abschalten. Dieser Guide trennt die realistischen Datenschutz-Risiken von den Verschwörungstheorien, zeigt dir, wie du prüfst, was dein Android konkret tut, und nennt 10 Einstellungen, die du heute ändern kannst. Sie senken die Datensammlung spürbar, ohne Handyfunktionen zu beeinträchtigen.
Was Android wirklich über dich sammelt (das realistische Bild)
Vergiss die dramatischen Behauptungen. Das sammelt Android tatsächlich, nach Kategorie:
Datensammlung von Google
Location History. Wenn „Web & App Activity“ und „Location History“ aktiv sind (oft standardmäßig), wird jeder Ort mit Zeitstempel, Aufenthaltsdauer und Wegen dazwischen protokolliert. Google kann deinen Tagesablauf detailliert nachvollziehen.
App-Nutzungsdaten. Jede App, die du öffnest, wie lange du sie nutzt und wann du sie öffnest. Sie dienen der Anzeigenpersonalisierung und den „Android für dich“-Empfehlungen.
Such- und Browserverlauf. Alles, was du bei Google gesucht hast, jede Website in Chrome (wenn du angemeldet bist), jedes YouTube-Video. Alles ist mit deinem Google-Konto verknüpft.
Sprachaufnahmen. Nur wenn du „Hey Google“ aktiv nutzt, es hört nicht dauerhaft zu. Die Aufnahmen werden gespeichert, solange du das nicht abwählst.
Kontakte und Kalender. Standardmäßig mit dem Google-Konto synchronisiert, für Kontaktvorschläge, Texteingabe-Vorhersagen und Terminempfehlungen.
Datensammlung der Hersteller (sehr unterschiedlich)
Samsung. Samsung Customization Service, Telemetrie des Samsung Accounts, Bixby-Nutzungsdaten, Samsung-Pay-Analysen und Samsung-Cloud-Sync, zusätzlich zur Sammlung von Google.
Xiaomi. Telemetrie des Mi Accounts, Verlauf des Mi Browsers (ein eigener Dienst neben Chrome), Mi Cloud und Telemetrie an MIUI/HyperOS-Server, auch zu Nutzungsmustern des Geräts. 2020 wurde Xiaomi dabei erwischt, standardmäßig den Browserverlauf zu senden.
Oppo / Realme / OnePlus (BBK-Gruppe). Telemetrie von ColorOS / OxygenOS, Daten aus Heytap account und OnePlus account. Meist weniger aggressiv als Xiaomi, aber spürbar mehr als Stock-Android.
Vivo / iQOO. Telemetrie des Vivo-Kontos und von FunTouch OS / OriginOS. Wenig Transparenz über die Details.
Google Pixel (mit Stock-Android von Pixel). Nur die Sammlung von Google, keine zusätzliche Hersteller-Telemetrie. Das datenschutzfreundlichste Stock-Android.
Datensammlung der Apps (der Joker)
Jede installierte App sammelt, was ihre Berechtigungen erlauben. Manches ist plausibel: Maps braucht den Standort, WhatsApp die Kontakte. Anderes nicht: Taschenlampen-Apps, die Kontakte und Standort anfordern, waren Ende der 2010er ein dokumentiertes Problem und kommen weiterhin vor. Das Privacy Dashboard macht das überprüfbar.
So prüfst du, was dein Android wirklich tut
Sechs Prüfungen, der Reihe nach. Gesamtdauer: 30 bis 45 Minuten.
Prüfung 1: Privacy Dashboard (Android 12+)
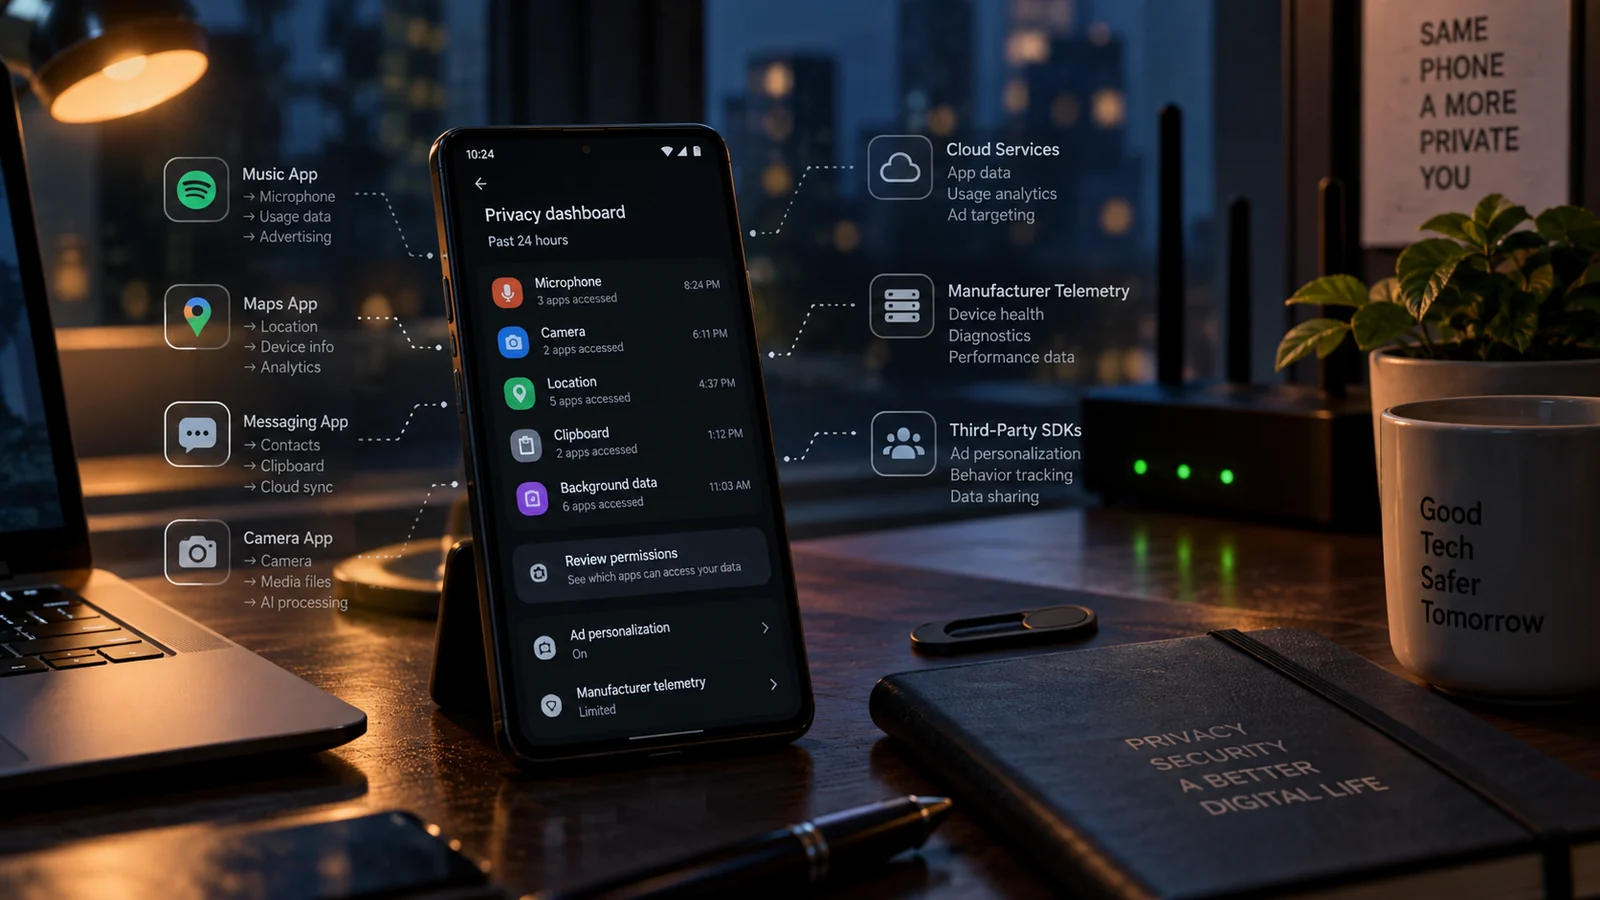
Settings → Privacy → Privacy Dashboard. Es zeigt die Zeitleiste der letzten 24 Stunden mit jedem Zugriff auf Mikrofon, Kamera und Standort, pro App. Achte auf:
- Apps, die du nicht aktiv nutzt und die auf Mikrofon oder Kamera zugreifen
- Apps, die zu unerwarteten Zeiten auf den Standort zugreifen (etwa eine Taschenlampen-App um 3 Uhr nachts)
- Apps mit weit mehr Zugriff, als du erwarten würdest
Prüfung 2: App-Berechtigungen
Settings → Privacy → Permission manager. Für jede Kategorie (Camera, Microphone, Location, Contacts, Phone, SMS, Calendar, Storage) siehst du alle Apps mit dieser Berechtigung. Entziehe sie jeder App, die sie nicht unbedingt braucht.
Die radikale Variante: Mikrofon nur für Messenger und Sprachassistent, Kamera nur für die Kamera-App und ausgewählte Messenger, Standort nur für Maps und Wetter. Statt „Always“ wählst du „Only while using the app“.
Prüfung 3: Datennutzung im Hintergrund
Settings → Network → Data usage → Mobile data usage (oder Wi-Fi data usage) → Zeitraum umschalten. Apps mit viel Hintergrunddaten, obwohl du sie nicht nutzt, sind ein Warnsignal.
Prüfung 4: Daten im Google-Konto
Öffne myactivity.google.com im Browser und prüfe:
- Web & App Activity (Suche, Sprache, App-Nutzung)
- Location History (jeder Ort, an dem du warst)
- YouTube History
- Voice & Audio Activity
Stelle bei jedem Punkt das automatische Löschen auf mindestens 3 Monate ein oder schalte ihn ganz ab, wenn du ihn nicht brauchst.
Prüfung 5: Hersteller-Konto
Samsung: Settings → Samsung Account → prüfe, was aktiviert ist, vor allem Samsung Customization Service und Samsung-Cloud-Sync.
Xiaomi: Settings → Mi Account → Privacy → Nutzungsanalyse, Fehlerberichte und personalisierte Werbung deaktivieren.
Oppo/Realme/OnePlus: Settings → Heytap account / OnePlus account → Datenschutzeinstellungen.
Vivo/iQOO: Settings → vivo account → Datenschutz.
Google Pixel: keine zusätzliche Hersteller-Ebene, die du prüfen müsstest.
Prüfung 6: Vorinstallierte Apps, die du nie nutzt
Settings → Apps → vollständige Liste ansehen. Vom Hersteller installierte Apps, die du nie benutzt (Samsung Pay, wenn du es nicht nutzt, Mi Browser, wenn du Chrome verwendest, Game-Center der Hersteller), lassen meist Dienste im Hintergrund laufen. Deaktiviere oder deinstalliere, was du nicht brauchst.
10 Datenschutz-Einstellungen, die du heute ändern kannst
-
Google Web & App Activity deaktivieren
myactivity.google.com → Web & App Activity → Turn off. Google protokolliert dann nicht mehr jede Suche, Spracheingabe und App-Interaktion. Die Suche ist eventuell weniger personalisiert, was in der Praxis selten auffällt.
-
Location History bei Google deaktivieren
myactivity.google.com → Location History → Turn off → Pausieren bestätigen. Google protokolliert dann nicht mehr jeden Ort, den du besuchst. Maps funktioniert weiter, nur die Zeitachse ist betroffen.
-
Anzeigenpersonalisierung ausschalten
Settings → Google → Ads → Ad personalisation ausschalten. Das verringert den Aufbau von Profilen über Werbetracking.
-
Mikrofonberechtigung allen Apps entziehen, außer Messenger und Sprachassistent
Settings → Privacy → Permission manager → Microphone → durchgehen und nicht benötigten Apps den Zugriff verweigern.
-
Bei allen Apps mit Standortzugriff von „Always“ auf „Only while using app“ umstellen
Settings → Privacy → Permission manager → Location → bei jeder App „Allow only while using the app“ wählen.
-
Datenschutzrelevante Hersteller-Dienste deaktivieren
Samsung: Settings → Samsung Customization Service → aus. Xiaomi: Settings → Mi Account → Privacy → Nutzungsanalyse und Ad personalisation deaktivieren.
-
Privates DNS auf 1.1.1.1 oder Cloudflare setzen, um Werbung und Tracker zu blockieren
Settings → Network → Private DNS → 1dot1dot1dot1.cloudflare-dns.com (oder NextDNS / AdGuard DNS für aktives Blockieren von Trackern).
-
App-übergreifendes Tracking über die Google-Kennung abschalten
Settings → Google → Ads → Delete advertising ID (Android 12+). Das setzt deine Werbe-ID zurück und erschwert es deutlich, Profile über mehrere Apps zu verknüpfen.
-
Voice & Audio Activity deaktivieren, wenn du den Google Assistant nicht nutzt
myactivity.google.com → Voice & Audio Activity → Turn off. Google speichert dann keine Sprachaufnahmen mehr.
-
Vom Hersteller installierte, ungenutzte Apps deinstallieren oder deaktivieren
Settings → Apps → Liste durchgehen. Deaktiviere Samsung Pay/Wallet, wenn du es nicht nutzt, Mi Browser, wenn du Chrome verwendest, Game-Center der Hersteller und Demo-Apps.
Alle 10 Punkte zu erledigen dauert 15 bis 30 Minuten und senkt die Grunddatensammlung spürbar, ohne alltägliche Handyfunktionen zu stören.
Was nicht mehr funktioniert, wenn du den Datenschutz verschärfst
Die Kompromisse, ehrlich aufgelistet:
- Die Funktion Timeline in Google Maps funktioniert nicht mehr, wenn Location History deaktiviert ist (Navigation klappt weiterhin, nur der Verlauf deiner Fahrten fehlt).
- Personalisierte Suchergebnisse werden weniger persönlich, wenn Web & App Activity deaktiviert ist (die meisten merken das nicht).
- Die Sprachaktivierung mit „Hey Google“ hört auf, wenn du auch den Google Assistant abschaltest. Lass Voice & Audio Activity aus, aber den Google Assistant an, wenn du Sprachaktivierung ohne gespeicherte Aufnahmen willst.
- Manche Smart Replies in Gmail / Messages beruhen auf Sprachmodellen, die mit deinen Daten trainiert werden. Bei deaktivierter Web & App Activity sinkt die Qualität leicht.
- Kontaktloses Bezahlen mit Google Pay / Samsung Pay braucht bestimmte Standort- und Kontodienste. Du kannst Datenschutz oder kontaktloses Bezahlen wählen, nicht beides.
Für 95 Prozent der Nutzer sind diese Kompromisse unsichtbar. Die übrigen 5 Prozent, die erweiterte Personalisierung aktiv nutzen, sollten ihre Einstellungen gezielt wählen.
Übertriebene Datenschutz-Sorgen
Zur Beruhigung:
- „Handys hören für Werbung zu“: mehrfach untersucht, auf Betriebssystemebene findet das nicht statt. Das Erlebnis „Ich habe ein Produkt erwähnt und dann Werbung dafür gesehen“ erklärt sich durch selektive Wahrnehmung, gemeinsame Konten mit verhaltensbasiertem Targeting und gelegentlichen Zufall.
- „5G selbst ist ein Datenschutz-Risiko“: 5G nutzt dieselben Protokolle und Kennungen wie 4G und ist kein neues Datenschutzproblem.
- „Der Flugmodus schaltet jedes Tracking ab“: Er schaltet nur die Funkübertragung ab. Die Datensammlung auf dem Gerät läuft weiter und wird hochgeladen, sobald das Netz zurück ist.
- „Mit Faraday-Tasche bist du unsichtbar“: Ja, solange das Handy in der Tasche steckt. Sonst ändert sich nichts.
Echte Datenschutz-Risiken, die zählen
- Missbrauch von Berechtigungen durch kostenlose Play-Store-Apps: real, messbar, mit einer Prüfung im Permission Manager entschärfbar
- Das dienstübergreifende Profil von Google: real, entschärfbar durch Deaktivieren von Web & App Activity und zurückgesetzte Werbe-ID
- Hersteller-Telemetrie: real, teilweise entschärfbar über die Datenschutzeinstellungen des Herstellerkontos, ganz nur mit Custom ROMs
- Einblick des WLAN-Betreibers: real, entschärfbar mit einem VPN
- Kompromittierte Apps aus Drittanbieter-Stores: real, entschärfbar, indem du beim Play Store bleibst und Entwicklersignaturen prüfst
Datenschutz je nach Nutzertyp
Unterschiedliche Bedrohungsmodelle, unterschiedliche Prioritäten:
Normale Nutzer und Familien. Die 10 Einstellungen oben und die Prüfung der App-Berechtigungen decken praktisch alle realistischen Sorgen ab. Du wirst nicht gezielt ausgespäht, sondern für Werbeprofile aggregiert. Realistisches Ziel ist, diese Aggregation zu verringern.
Eltern von Teenagern. Richte bei Bedarf Family Link oder Samsung Kids ein und prüfe, welche Berechtigungen die Apps auf den Geräten deiner Kinder haben. Das größte Datenschutz-Risiko für Teenager ist der Missbrauch von Berechtigungen durch Drittanbieter-Apps (TikTok-ähnliche Apps, die dauerhaft Mikrofon und Standort anfordern). Der wöchentliche Blick ins Privacy Dashboard ist die wirksamste Gewohnheit.
Freiberufler und Kleinunternehmer, die das private Handy beruflich nutzen. Richte ein separates Arbeitsprofil über Google Work Profile ein (kostenlos, in Android integriert). So bleibt die Datensammlung der Arbeits-Apps von deinem privaten Google-Konto getrennt. Besonders wichtig, wenn Kunden sensible Dokumente über Google Drive oder Messenger schicken.
Journalisten, Aktivisten und Menschen in regulierten Berufen. Die Absicherung von Stock-Android reicht nicht. Realistische Schritte: GrapheneOS auf einem Pixel (die datenschutzstärkste auf Stock-kompatiblen Geräten unterstützte Konfiguration), Signal als wichtigster Messenger mit selbstlöschenden Nachrichten, ein Hardware-YubiKey für die Zwei-Faktor-Anmeldung und ein eigenes temporäres Gerät für sensible Kommunikation, das vollständig von deinem privaten Google-Konto getrennt bleibt.
Überlebende häuslicher Gewalt und Stalking-Opfer. Hier gilt ein anderes Bedrohungsmodell: Das Problem ist nicht die Datensammlung von Konzernen, sondern eine bekannte Person, die womöglich früher physischen Zugriff auf dein Handy hatte. Konkret: Setze das Gerät auf Werkseinstellungen zurück, melde dich zuerst von einem anderen Gerät aus bei allen Konten ab und lege neue an, deaktiviere Find My Device komplett (die Person kennt eventuell die alten Google-Zugangsdaten), prüfe das Gerät auf unbekannte Apps, die Spyware sein könnten, und ändere alle Passwörter von einem anderen, bekanntermaßen sauberen Gerät aus. Ziehe außerdem persönliche Hilfe durch örtliche Beratungsstellen gegen häusliche Gewalt in Betracht.
Hinweise zur Rechtslage nach Region
Es lohnt sich zu wissen, wie die Rechtslage bei der Datensammlung aussieht:
- EU und Großbritannien (DSGVO): der stärkste Rechtsrahmen in dieser Liste. Du hast ein gesetzliches Recht auf Auskunft, Berichtigung, Löschung und Datenübertragbarkeit für alle Daten, die Google oder dein Hersteller über dich speichern. Nutze es: Google Takeout, der Privacy Hub von Samsung und Xiaomis „request my data“ gibt es wegen der DSGVO.
- Indien (DPDP Act 2023): auf dem Papier stark, die Durchsetzung reift aber 2026 noch. Das Recht auf Löschung existiert, ist in der Praxis aber noch nicht so unkompliziert nutzbar wie in der EU.
- Bangladesch: Der Entwurf des Personal Data Protection Bill liegt seit Jahren vor, ein umfassendes Datenschutzgesetz gilt derzeit nicht. Dein Datenschutz in Bangladesch hängt fast vollständig von den Einstellungen auf deinem Gerät ab, nicht von rechtlichen Mitteln.
- Pakistan: Der Personal Data Protection Bill ist ebenfalls lange ausstehend, der rechtliche Schutz ist begrenzt. Es gilt derselbe Rat wie für Bangladesch.
- USA: ein Flickenteppich aus Gesetzen der Bundesstaaten (CCPA in Kalifornien, ähnliche in 5 oder mehr weiteren Bundesstaaten). Außerhalb von Staaten mit Kalifornien-ähnlichen Gesetzen solltest du dich eher auf Einstellungen als auf das Gesetz verlassen.
Wann du einen Profi holen solltest
Wenn du dein Android komplett auf Datenschutz trimmen willst, also Hersteller-Telemetrie abschalten, App-Berechtigungen prüfen, vorinstallierte Überwachungsdienste entfernen und optional tiefer auf Root-Ebene absichern, schreib uns per WhatsApp oder Telegram. Auf der Seite zu unserem Service für erweiterte Mods steht, was die Datenschutz-Absicherung umfasst, auch der optionale Debloating-Schritt, der Telemetrie-Dienste der Hersteller entfernt, die sich über die normalen Einstellungen nicht abschalten lassen.
Häufige Fragen
Spioniert mein Android-Handy mich wirklich aus?
Es sammelt mehr Daten über dich, als dir wahrscheinlich bewusst ist, aber nicht im dramatischen Sinn von „jedes Gespräch wird aufgezeichnet“, wie es Reddit-Threads nahelegen. Android erfasst den Standortverlauf, die App-Nutzungszeit, mit Gerätekennungen verknüpfte Browserdaten über Google-Dienste und (auf den meisten Nicht-Pixel-Geräten) zusätzlich Hersteller-Telemetrie. Das meiste lässt sich abschalten, wenn du weißt, wo. Das Mikrofon hört nicht dauerhaft für Werbung zu: Diese Behauptung wurde mehrfach untersucht und trifft auf Betriebssystemebene nicht zu. Der Missbrauch von Berechtigungen durch einzelne Apps ist ein eigenes, reales Problem, das du mit dem Privacy Dashboard prüfen kannst.
Wie sehe ich, welche Android-Apps zuletzt auf Mikrofon oder Kamera zugegriffen haben?
Öffne Settings → Privacy → Privacy Dashboard (Android 12+). Es zeigt die 24-Stunden-Zeitleiste aller Zugriffe auf Mikrofon, Kamera und Standort pro App, mit Zeitstempel. Tippe auf einen Zugriff, um Details zu sehen. Wenn eine App, die du nicht aktiv nutzt, auf das Mikrofon zugreift, ist das ein Warnsignal, dem du nachgehen solltest. Das Privacy Dashboard gehört zu den wirklich nützlichen Android-Funktionen der letzten 5 Jahre.
Welche Daten sammelt Google standardmäßig von meinem Android-Handy?
Ziemlich viel, und standardmäßig ist es aktiviert: Location History (Web & App Activity → Location History), App-Öffnungen und Nutzungszeit, ein Profil für Ad personalisation aus Browsing und YouTube-Nutzung, Sprachaufnahmen, wenn du den Google Assistant nutzt, und den Suchverlauf. All das kannst du unter myactivity.google.com ansehen und löschen. Außerdem lässt sich das automatische Löschen nach 3, 18 oder 36 Monaten einstellen. Wir empfehlen 3 Monate und Web & App Activity ganz auszuschalten, wenn du keine personalisierte Suche brauchst.
Spionieren Samsung-, Xiaomi- und Oppo-Handys mehr als Stock-Android?
Ja, messbar. Unabhängige Studien von Forschern des Trinity College Dublin und der Edinburgh Napier University haben 2021 dokumentiert, dass Geräte von Samsung, Xiaomi und Realme erhebliche zusätzliche Telemetrie an Herstellerserver senden (getrennt von Google) und dass diese auch Daten enthält, die für den Gerätebetrieb nicht unbedingt nötig sind. Xiaomi wurde dabei ertappt, standardmäßig den Browserverlauf samt Telemetrie mit Gerätekennung zu senden. Das meiste lässt sich verringern, indem du Mi Account-Dienste, den Samsung Customization Service und ähnliche herstellerspezifische Konten abschaltest. Ganz abstellen kannst du es nur mit einer Custom ROM.
Verhindert ein VPN, dass mein Android-Handy mich ausspioniert?
Nur teilweise. Ein VPN verschlüsselt deinen Netzwerkverkehr, sodass dein Provider und der WLAN-Betreiber nicht sehen, welche Websites du besuchst. Das ist ein echter Gewinn. Gegen Apps auf deinem Handy, die Daten über dich sammeln (Standort, App-Nutzung, Kontakte) und an ihre Server senden, hilft ein VPN nicht, denn sie senden alles problemlos durch den VPN-Tunnel. Für vollständigen Datenschutz brauchst du beides: ein VPN für die Netzwerkprivatsphäre sowie Prüfung der App-Berechtigungen und abgeschaltete Hersteller-Telemetrie für die Privatsphäre auf dem Gerät.
Sollte ich eine datenschutzorientierte Custom ROM wie GrapheneOS installieren, um Android-Tracking zu stoppen?
Bei hohem Bedrohungsniveau (Journalisten, Aktivisten, regulierte Berufe) ja: GrapheneOS auf einem Pixel ist deutlich privater als jedes Stock-Android, entfernt die Google Play Services ganz (oder sperrt sie in eine Sandbox) und bietet Netzwerkzugriff pro App zum Ein- und Ausschalten. Wenn du als normaler Nutzer die alltägliche Datensammlung eindämmen willst, bringen die Schritte in diesem Guide auf Stock-Android 80 bis 90 Prozent des realistischen Gewinns, ohne Risiko und ohne Aufwand zum Erwerb von Fähigkeiten. Custom ROMs sind mächtig, erfordern aber einen entsperrten Bootloader, der die Garantie erlöschen lässt und einige Banking-Apps stört.
Weitere Android-Anleitungen
Magisk vs KernelSU vs APatch 2026: welches Root-System passt zu dir?
Magisk vs KernelSU vs APatch 2026: voller Vergleich plus Expertenrat, welche Root-Lösung zu deinem Handy, deinen Anforderungen und deinem Kenntnisstand passt.
Risiken beim Rooten von Android: was dir keiner sagt (ehrlicher Guide)
Ehrlicher Guide zu den Risiken beim Rooten von Android: Garantie, Knox-E-Fuse, Banking-Apps, Play Integrity, OTA-Updates, Bricking und wann sich Root lohnt.
Speicher auf Android freigeben, ohne Fotos zu löschen
Android-Speicher voll? So gibst du sicher Gigabyte frei, ohne Fotos zu löschen: Cache, Downloads, App-Daten, Cloud-Auslagerung und Systemtricks.