你的安卓手机在监视你吗?检查并阻止
你的安卓手机在监视你吗?审查应用权限、隐私仪表盘、厂商遥测,并附 10 项今天就可以修改的具体隐私设置。
目录
“手机在偷听我吗?”这个问题已经被研究过很多次,结论相当明确:不是大多数人担心的那种方式,但它收集的数据确实比你想象的多,而且其中很多都可以选择关闭。本指南会区分哪些是现实中的隐私风险,哪些只是阴谋论,带你审查自己这台安卓手机实际在做什么,并给出 10 项今天就能修改的设置,在不影响任何手机功能的前提下,切实减少数据收集。
安卓实际会收集什么(真实情况)
先别管那些夸张的说法。下面按类别列出安卓真正会收集的内容:
Google 的数据收集
位置记录。 如果“网络和应用活动”与“位置记录”处于开启状态(通常是默认开启),你去过的每个地方都会连同时间戳、停留时长和地点之间的移动轨迹被记录下来。Google 可以详细还原你的日常行程。
应用使用遥测。 你打开过哪些应用、用了多久、什么时候打开的。这些数据用于广告个性化和“你的安卓”推荐。
搜索和浏览记录。 你在 Google 上搜索过的所有内容、通过 Chrome 访问过的每个网站(已登录时)、看过的每个 YouTube 视频,都会关联到你的 Google 账号。
语音录音。 只有在你主动使用“Hey Google”时才会录音,并非一直在监听。除非你选择不保存,否则录音会被保留。
联系人和日历。 默认同步到 Google 账号,用于联系人建议、输入预测和活动推荐。
厂商自己的数据收集(差别很大)
三星。 在 Google 的收集之外,还有 Samsung Customization Service、三星账号遥测、Bixby 使用数据、Samsung Pay 分析数据和 Samsung Cloud 同步数据。
小米。 小米账号遥测、小米浏览器历史记录(与 Chrome 是两套独立服务)、小米云服务,以及发往 MIUI/HyperOS 服务器的遥测数据,包括设备使用习惯。2020 年曾被发现默认上传浏览记录。
Oppo / Realme / OnePlus(BBK 系)。 ColorOS / OxygenOS 遥测、Heytap 账号数据、OnePlus 账号数据。总体上不如小米激进,但仍明显多于原生安卓。
Vivo / iQOO。 Vivo 账号遥测、FunTouch OS / OriginOS 遥测。具体内容透明度有限。
Google Pixel(运行原生 Pixel Android)。 只有 Google 的收集,没有额外的厂商遥测层。是目前最注重隐私的原生安卓。
各应用的数据收集(最大的变数)
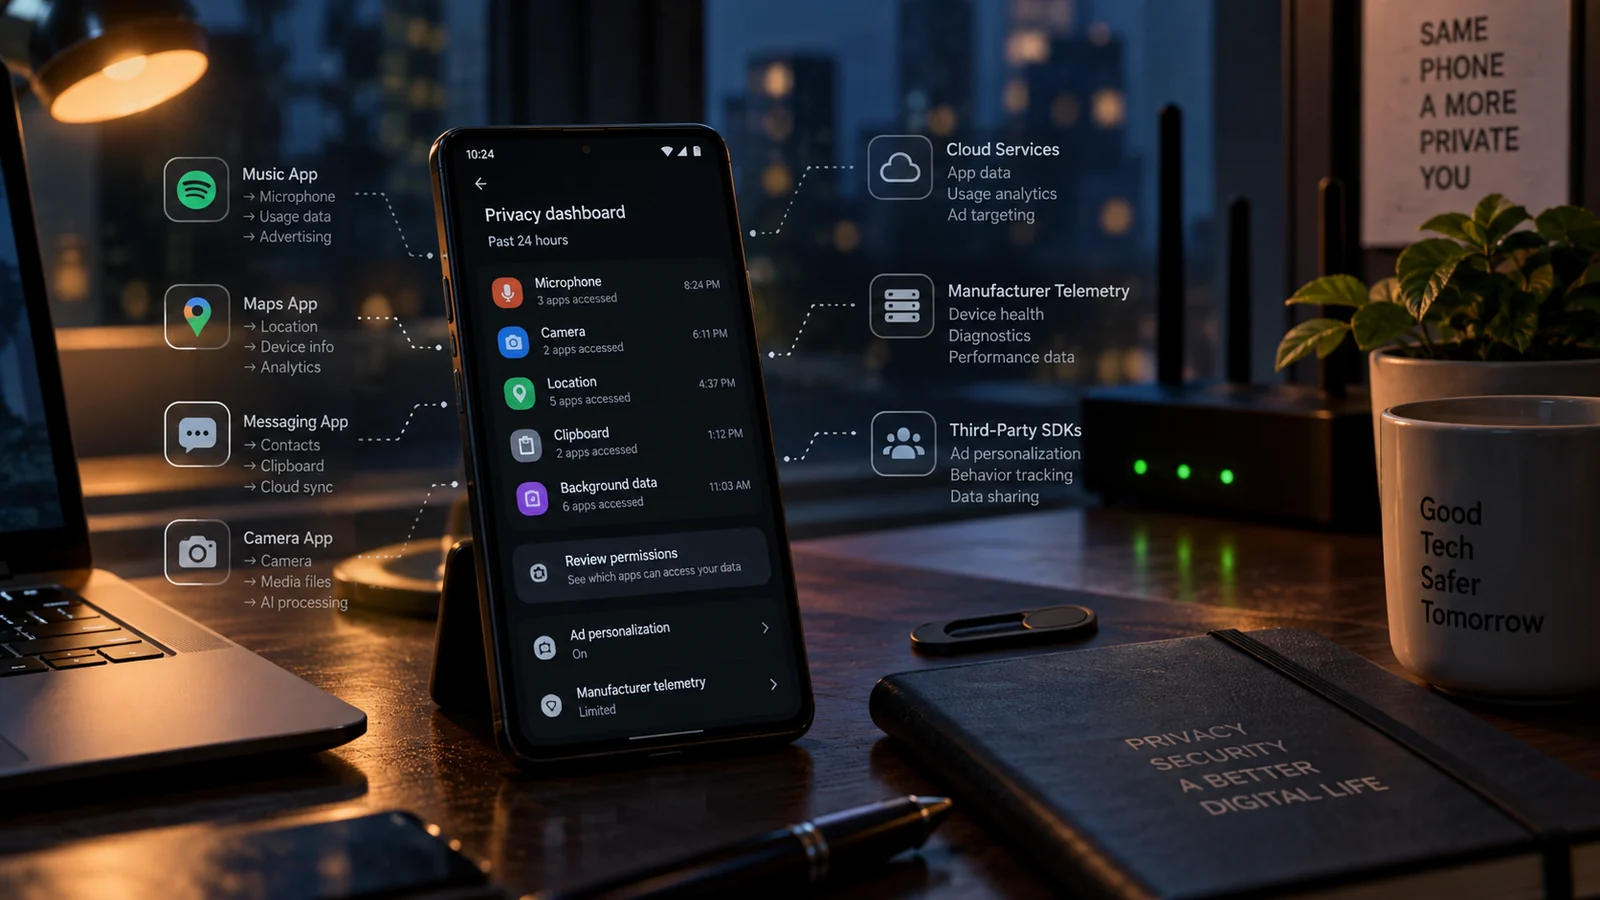
你安装的每个应用都会收集其权限允许的一切数据。有些是合理的,比如地图需要定位,WhatsApp 需要联系人。有些就不合理了,比如 2010 年代后期就有记录的手电筒应用索取联系人和位置权限,至今仍会出现。隐私信息中心让这些都可以被审查。
如何审查你的安卓手机到底在做什么
按顺序做六项审查,总共约 30 到 45 分钟。
审查 1:隐私信息中心(Android 12+)
设置 → 隐私 → 隐私信息中心。这里按时间线显示过去 24 小时内每个应用对麦克风、摄像头和位置的访问。重点看:
- 你并不常用的应用访问了麦克风或摄像头
- 应用在意外的时间访问位置(比如手电筒应用在凌晨 3 点)
- 访问次数远超你预期的应用
审查 2:应用权限
设置 → 隐私 → 权限管理器。逐个查看每类权限(摄像头、麦克风、位置、联系人、电话、短信、日历、存储)下拥有该权限的全部应用。对不必要的应用,一律撤销权限。
彻底清理的做法:除通讯应用和语音助手外,撤销所有应用的麦克风权限;除相机应用和你选定的通讯应用外,撤销所有应用的摄像头权限;除地图和天气外,撤销所有应用的位置权限;把“始终允许”的位置权限改为“仅在使用应用时允许”。
审查 3:后台流量
设置 → 网络 → 流量使用情况 → 移动数据流量(或 WLAN 流量),再切换时间段。如果某些应用你没在用却消耗了大量后台流量,就要警惕。
审查 4:Google 账号数据
在浏览器中打开 myactivity.google.com,检查:
- 网络和应用活动(搜索、语音、应用使用)
- 位置记录(你去过的每个地方)
- YouTube 记录
- 语音和音频活动
把每一项都设为至少 3 个月后自动删除,不需要的话直接关闭。
审查 5:厂商账号
三星:设置 → 三星账号 → 检查已开启的项目,尤其是 Samsung Customization Service 和 Samsung Cloud 同步。
小米:设置 → 小米账号 → 隐私 → 检查并关闭使用情况分析、错误报告和个性化广告。
Oppo/Realme/OnePlus:设置 → Heytap 账号 / OnePlus 账号 → 隐私控制。
Vivo/iQOO:设置 → vivo 账号 → 隐私。
Google Pixel:没有额外的厂商层需要审查。
审查 6:从不使用的预装应用
设置 → 应用,查看完整列表。你从不使用的厂商预装应用(不用 Samsung Pay 就别留着它,用 Chrome 就不需要小米浏览器,还有厂商的游戏中心),通常仍会在后台运行服务。把用不到的停用或卸载。
今天就能改的 10 项隐私设置
-
关闭 Google 网络和应用活动
myactivity.google.com → 网络和应用活动 → 关闭。Google 将不再记录你的每次搜索、语音和应用交互。搜索个性化可能会减弱,但实际上很少有人会在意。
-
关闭 Google 位置记录
myactivity.google.com → 位置记录 → 关闭 → 确认暂停。Google 将不再记录你去过的每个地方。地图照常使用,只有“时间轴”功能受影响。
-
关闭广告个性化
设置 → Google → 广告 → 关闭广告个性化。减少基于广告跟踪的用户画像。
-
撤销除通讯应用和语音助手外所有应用的麦克风权限
设置 → 隐私 → 权限管理器 → 麦克风 → 逐个检查,拒绝非必要的应用。
-
把所有使用位置的应用从“始终允许”改为“仅在使用应用时允许”
设置 → 隐私 → 权限管理器 → 位置 → 对每个应用选择“仅在使用应用时允许”。
-
关闭涉及隐私的厂商服务
三星:设置 → Samsung Customization Service → 关闭。小米:设置 → 小米账号 → 隐私 → 关闭使用情况分析和广告个性化。
-
把私人 DNS 设为 1.1.1.1 或 Cloudflare,以拦截广告和跟踪器
设置 → 网络 → 私人 DNS → 1dot1dot1dot1.cloudflare-dns.com(也可以用 NextDNS / AdGuard DNS 主动拦截跟踪器)。
-
停用 Google 标识符的跨应用跟踪
设置 → Google → 广告 → 删除广告 ID(Android 12+)。重置你的广告跟踪 ID,能大幅减少跨应用的用户画像关联。
-
如果不用 Google 助理,就关闭语音和音频活动
myactivity.google.com → 语音和音频活动 → 关闭。Google 将不再保留语音录音。
-
卸载或停用从不使用的厂商预装应用
设置 → 应用 → 检查列表。不用的话就停用 Samsung Pay/Wallet,用 Chrome 就停用小米浏览器,还有厂商游戏中心和示例应用。
10 项全部做完需要 15 到 30 分钟,能在不影响任何日常功能的前提下,明显降低基础的数据收集量。
收紧隐私后哪些功能会受影响
坦率说明需要取舍的地方:
- Google 地图的时间轴功能:关闭位置记录后失效(地图导航仍可正常使用,只是看不到行程历史)。
- 个性化搜索结果:关闭网络和应用活动后个性化程度下降(大多数用户察觉不到)。
- “Hey Google”语音唤醒:如果同时关闭 Google 助理,就无法使用。想要语音唤醒又不保留录音,请关闭语音和音频活动,同时保持 Google 助理开启。
- Gmail / 信息中的部分智能回复:依赖用你的数据训练的语言模型,关闭网络和应用活动后质量会略有下降。
- Google Pay / Samsung Pay 的感应支付:需要开启某些位置和账号服务,隐私和感应支付只能二选一。
对 95% 的用户来说,这些取舍几乎感觉不到。剩下 5% 经常使用高级个性化功能的用户,请有选择地设置。
被夸大的隐私担忧
为了让你少操点心:
- “手机会偷听你来投放广告”:反复研究过,操作系统层面并不存在。“我提了一句某个产品,就看到了它的广告”,其实是选择性偏差、共用账号的行为定向,再加上偶尔的巧合。
- “5G 本身就是隐私威胁”:5G 使用与 4G 相同的协议和标识符,并不是新的隐私问题。
- “飞行模式会关闭所有跟踪”:它只是关闭无线电发射,设备上的数据收集照常进行,网络恢复后就会上传。
- “用法拉第袋就能隐身”:在袋子里确实如此,出来之后一切照旧。
真正值得重视的隐私问题
- Play 商店免费应用滥用权限:真实存在、可以量化,通过权限管理器审查即可缓解
- Google 的跨服务用户画像:真实存在,关闭网络和应用活动并重置广告 ID 即可缓解
- 厂商遥测:真实存在,厂商账号的隐私设置可以部分缓解,只有换用自定义 ROM 才能彻底解决
- Wi-Fi 网络运营方可见你的流量:真实存在,使用 VPN 即可缓解
- 第三方应用商店里被篡改的应用:真实存在,坚持使用 Play 商店并核对开发者签名即可缓解
不同用户的隐私关注点
威胁模型不同,优先级也不同:
普通消费者 / 家庭用户。 上面的 10 项设置加上应用权限审查,基本覆盖了所有现实中的担忧。没有人在针对你个人,你只是被汇总起来做广告画像。减少被汇总,就是现实的隐私目标。
青少年的家长。 酌情启用 Family Link 或 Samsung Kids,检查孩子的设备上各应用拥有哪些权限。对使用安卓的青少年来说,最大的隐私风险是第三方应用滥用权限(TikTok 这类应用持续索取麦克风和位置),每周做一次隐私信息中心审查,是性价比最高的习惯。
用个人手机办公的自由职业者或小企业主。 通过 Google 工作资料(免费,安卓内置)添加独立的工作资料,让工作应用的数据收集与你的个人 Google 账号隔离。如果客户会通过 Google Drive 或通讯应用发送敏感文件,这一点尤其重要。
记者、活动人士或受监管行业从业者。 对原生安卓做隐私加固是不够的。现实的升级方案有:在 Pixel 设备上使用 GrapheneOS(原生支持的配置中隐私性最高),以 Signal 作为主要通讯应用并启用阅后即焚,使用硬件 Yubikey 做账号两步验证,再准备一台专用的备用设备,用于敏感通信,并完全不登录你的个人 Google 账号。
家庭暴力幸存者或被跟踪者。 威胁模型不同:担心的不是企业收集数据,而是某个你认识的人,此人过去可能接触过你的手机。具体建议:恢复出厂设置,先在另一台设备上退出所有账号并创建新账号,彻底关闭“查找我的设备”(施暴者可能知道之前的 Google 凭据),检查设备上是否有陌生的、可能是间谍软件的已安装应用,并用另一台确认干净的设备修改所有密码。也可以考虑向当地的家暴援助机构寻求线下专业帮助。
各地区隐私法规说明
了解自己在数据收集方面的法律处境,会有帮助:
- 欧盟和英国(GDPR):本列表中隐私法律框架最强的地区。对于 Google 或你的手机厂商持有的关于你的任何数据,你依法享有访问、更正、删除和数据可携带的权利。请好好利用,Google Takeout、三星 Privacy Hub、小米的“申请我的数据”都是因 GDPR 而存在的。
- 印度(DPDP 法案 2023):纸面上很强,但截至 2026 年执法仍在完善中。删除数据的权利是有的,但实际行使起来还不如欧盟顺畅。
- 孟加拉国:《个人数据保护法案》草案已多年,目前没有生效的综合性数据保护法。在孟加拉国,你的隐私几乎完全取决于你在设备上的设置,而不是法律救济。
- 巴基斯坦:《个人数据保护法案》同样悬而未决,法律保护有限。建议与孟加拉国相同。
- 美国:各州法律零散(加州有 CCPA,另有 5 个以上的州有类似法律)。对于不在加州这类州的美国用户,要依靠设置而不是法律。
何时该找专业人员
如果你想对自己的安卓手机做一次完整的隐私加固,包括关闭厂商账号遥测、审查应用权限、清理预装的监控类服务,以及可选的 root 级深度加固,欢迎通过 WhatsApp 或 Telegram 联系我们。隐私加固包含哪些内容,请查看我们的高级定制服务,其中包括可选的精简步骤,用来移除无法通过常规设置关闭的厂商遥测服务。
常见问题
我的安卓手机真的在监视我吗?
它收集的关于你的数据,可能比你想象的多,但并不是 Reddit 帖子里说的那种“录下每一次对话”。安卓会收集位置记录、应用使用时长、通过 Google 服务关联设备标识符的浏览数据,而在大多数非 Pixel 设备上,还有厂商额外的遥测数据。只要知道在哪里设置,其中大部分都可以关闭。麦克风并不会为了投放广告而一直监听,这一说法已被反复研究过,操作系统层面并不存在。单个应用滥用权限则是另一个真实存在的问题,隐私信息中心可以帮你审查。
怎么查看最近有哪些安卓应用访问过麦克风或摄像头?
打开设置 → 隐私 → 隐私信息中心(Android 12+)。它会以 24 小时时间线显示每个应用对麦克风、摄像头和位置的每次访问,并附带时间戳。点按任意一次访问可查看详情。如果你并不常用的应用出现在访问麦克风的列表里,这就是值得调查的危险信号。隐私信息中心是近 5 年安卓新增的真正有用的功能之一。
Google 默认会从我的安卓手机收集哪些数据?
相当多,而且默认是开启的:位置记录(网络和应用活动 → 位置记录)、应用打开和使用时间、基于浏览和 YouTube 观看生成的广告个性化画像、使用 Google 助理时的语音录音,以及搜索记录。这些都可以在 myactivity.google.com 查看和删除,也可以设为 3、18 或 36 个月后自动删除。我们建议把自动删除设为 3 个月,如果不需要个性化搜索,就彻底关闭网络和应用活动。
三星、小米和 Oppo 手机比原生安卓监视得更多吗?
是的,而且可以量化。都柏林圣三一学院和爱丁堡龙比亚大学研究人员 2021 年的独立研究记录到,三星、小米和 Realme 设备会向厂商服务器发送大量额外遥测数据(独立于 Google 的数据收集),其中包含设备运行并非必需的数据。小米尤其被发现默认发送浏览记录和关联设备标识符的遥测数据。其中大部分可以通过停用小米账号服务、Samsung Customization Service 和类似的厂商专属账号来减少,但不换自定义 ROM 就无法彻底消除。
用 VPN 就能阻止安卓手机监视我吗?
只能部分做到。VPN 会加密你的网络流量,让运营商和 Wi-Fi 网络运营方看不到你访问了哪些网站,这是实实在在的隐私收益。但对于手机上的应用收集你的数据(位置、应用使用、联系人)并发送到它们服务器的行为,VPN 完全无能为力,这些数据照样能通过 VPN 隧道发出去。要做到完整的安卓隐私加固,两者都需要:VPN 保护网络隐私,应用权限审查和关闭厂商遥测则保护设备层面的隐私。
我该安装 GrapheneOS 这类注重隐私的自定义 ROM 来阻止安卓跟踪吗?
如果你的威胁模型很高(记者、活动人士、受监管行业从业者),那就应该装。Pixel 设备上的 GrapheneOS 比任何原生安卓都私密得多,它完全移除 Google Play 服务(或将其沙盒化),并提供按应用控制的联网开关。对于只担心日常数据收集的普通用户,本指南中针对原生安卓的隐私加固步骤,已经覆盖了 80% 到 90% 的实际收益,而且没有风险,也不需要技术基础。自定义 ROM 很强大,但需要解锁 Bootloader,这会使保修失效,还会导致部分银行类应用无法使用。