Comment rooter n’importe quel appareil Android en 2026
Guide universel du root Android en 2026 : arbre de décision par marque, procédure commune avec boot.img patché par Magisk, et quand utiliser les guides propres à chaque marque.
Sommaire
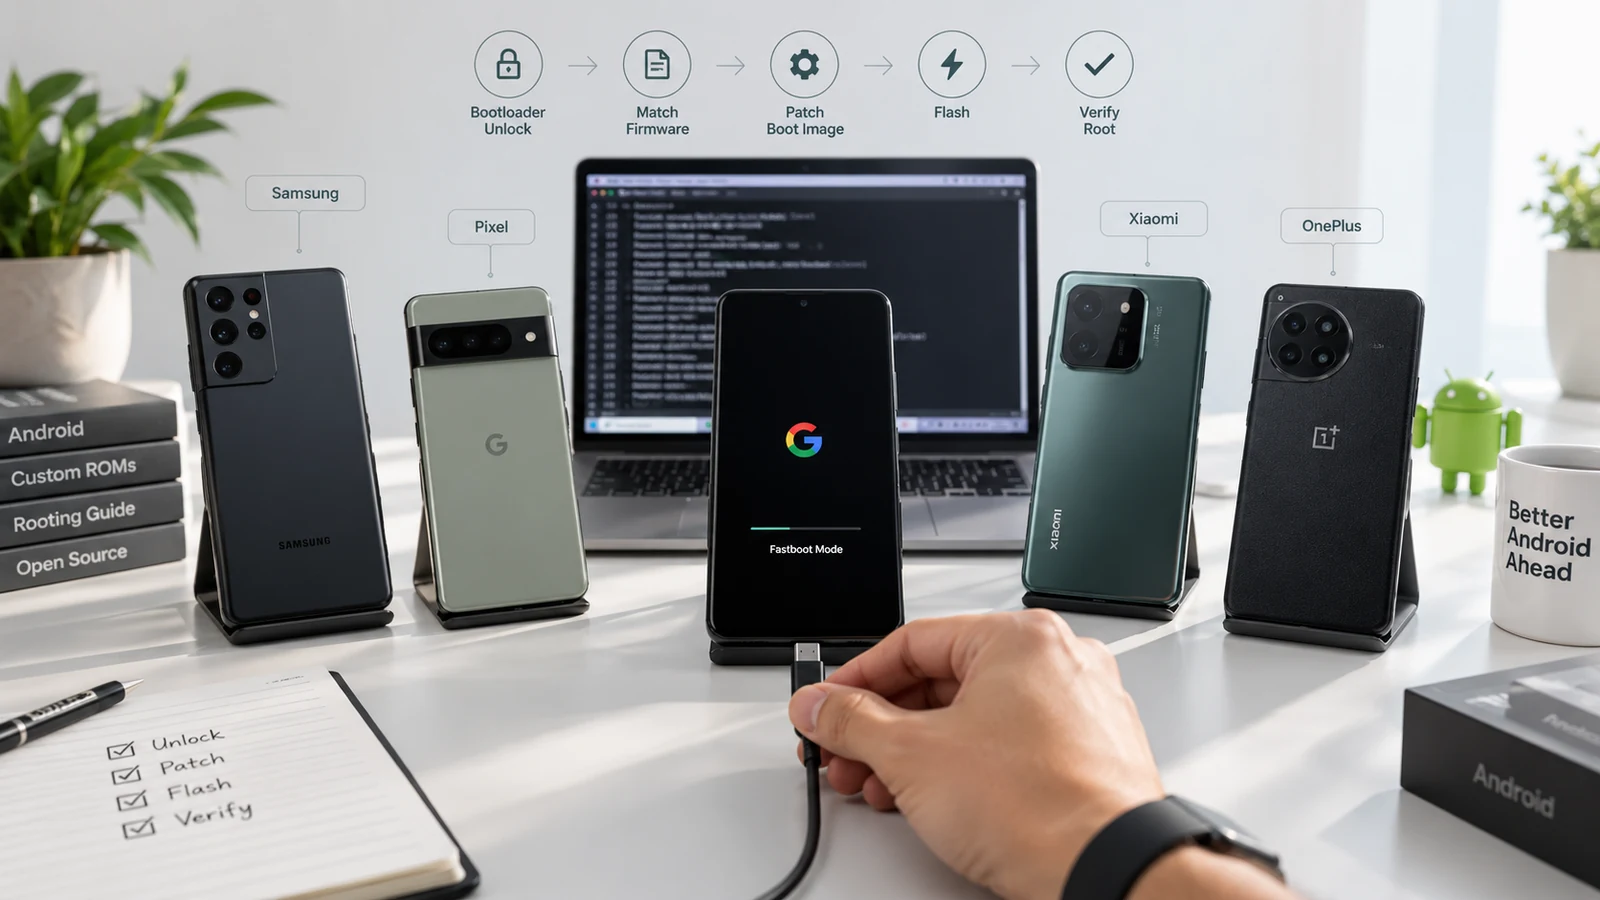
Il n’existe pas de méthode de root Android vraiment universelle : chaque marque a sa propre politique de déverrouillage du bootloader et sa propre structure de firmware. Ce qui est universel, c’est la démarche de décision : identifier votre marque et votre modèle, suivre la procédure propre à la marque, puis appliquer la procédure commune avec boot.img patché par Magisk. Ce guide est cet arbre de décision : il vous indique la voie propre à votre marque, résume la procédure commune et renvoie au guide détaillé de votre appareil.
L’arbre de décision par marque
| Famille de marques | Méthode de déverrouillage | Difficulté | Voir le guide |
|---|---|---|---|
| Google Pixel | fastboot flashing unlock | La plus simple | Guide du root Google Pixel 2026 → |
| OnePlus (gamme principale) | fastboot oem unlock | Simple | Guide du root OnePlus 2026 → |
| OnePlus Nord (original) | fastboot oem unlock | Simple | Guide du root OnePlus Nord 2026 → |
| OnePlus Nord 2/CE/3/4 | fastboot oem unlock + spécificités MTK | Simple à moyenne | Guide du root OnePlus Nord 2, CE, 3 2026 → |
| Xiaomi/Redmi/POCO | Mi Unlock Tool + attente de 7 jours | Moyenne | Guide du root Xiaomi et Redmi 2026 → |
| Samsung Galaxy haut de gamme | Odin + e-fuse Knox grillé | Moyenne à difficile | Guide du root Samsung Galaxy 2026 → |
| Samsung Galaxy série A | Odin + e-fuse Knox grillé | Moyenne | Root Samsung Galaxy série A 2026 → |
| Realme GT | Validation par In-Depth Test | Difficile | Guide du root Realme GT6 → |
| Motorola/Moto | fastboot oem get_unlock_data + portail | Moyenne | Guide du root Motorola Moto 2026 → |
| Tecno/Infinix | Variable, peu de ressources | Difficile | Guide du root Infinix et Tecno → |
| Vivo/iQOO | Pratiquement non rootable | Non pris en charge | - |
La procédure commune (après le déverrouillage propre à la marque)
Une fois le bootloader déverrouillé par la méthode propre à votre marque :
- Procurez-vous le firmware stock correspondant exactement au modèle, à la région et à la version
- Extrayez boot.img (Android 11-12) ou init_boot.img (Android 13+) du payload du firmware
- Installez l’APK Magisk Manager sur l’appareil ; transférez l’image dans /sdcard/Download/
- Magisk → Install → Patch a File → l’image patchée est enregistrée dans /sdcard/Download/
- Récupérez-la sur le PC et flashez-la avec fastboot :
- Android 11-12 :
fastboot flash boot magisk_patched.img - Android 13+ :
fastboot flash init_boot magisk_patched.img
- Android 11-12 :
- Redémarrez ; configurez la pile Play Integrity
- Vérifiez avec Play Integrity Test
Cette procédure commune s’applique à toutes les marques rootables. Les différences viennent de la façon dont vous avez déverrouillé le bootloader à l’étape 1 (ci-dessus) et des conséquences sur la garantie et l’intégrité après l’étape 7.
Configuration universelle après le root
Commune à toutes les marques :
- Vérifier le root avec une application de contrôle du root
- Magisk → Paramètres → activez Zygisk + Enforce DenyList
- Configurer la DenyList : applications bancaires, de paiement et de contrôle d’intégrité
- Installer le module Shamiko
- Installer le module Play Integrity Fix
- Pour les applications exigeant STRONG_INTEGRITY : installez Tricky Store
- Redémarrer
- Vérifier que Play Integrity Test réussit BASIC et DEVICE
- Tester les applications critiques
- Mettre en place un outil de sauvegarde (adb backup ou alternatives)
Quand la voie standard ne marche pas
- Appareil trop récent : attendez 2 à 4 semaines après la sortie que les ressources communautaires suivent
- Appareil trop restrictif : Vivo, certains Realme, OnePlus T-Mobile US, anti-rollback Xiaomi version Chine ; acceptez que tout Android ne soit pas rootable
- Aucune ressource communautaire : cherchez dans l’archive XDA, /r/Android, GitHub par nom de code, les groupes Telegram de votre appareil
- Soft brick pendant la procédure : voir la récupération propre à la marque (Odin pour Samsung, Mi Flash Tool pour Xiaomi, SP Flash Tool pour MediaTek, reflash du firmware stock avec fastboot pour les autres)
Cas clients réels
- Client novice qui ignore la voie propre à sa marque : l’appel de diagnostic a identifié un Pixel 7a ; orienté vers le guide Pixel ; résolu en environ 45 minutes
- Client avec un foyer multimarque (Samsung A55 + Pixel 8a + POCO X6) : trois procédures différentes ; échelonnées sur trois sessions ; tout est résolu
- Client avec un Tecno Camon d’entrée de gamme : peu de ressources communautaires ; options de root limitées expliquées ; service professionnel recommandé
- Client avec un Vivo Y200 : le diagnostic a identifié un Vivo non rootable ; frais de diagnostic remboursés ; alternative Pixel ou OnePlus recommandée
- Client entreprise avec une flotte multimarque : flotte de 50 appareils (Samsung série A + POCO + Pixel) ; projet géré sur 3 semaines ; voir le service de root Android pour les entreprises
Conclusion
Il n’existe pas de procédure unique pour « rooter n’importe quel Android » : la bonne approche est l’arbre de décision par marque. Identifiez votre marque et votre modèle, suivez le guide propre à la marque, appliquez la procédure commune avec boot.img patché par Magisk, puis configurez la pile Play Integrity après le root. Pour les Pixel et OnePlus, le root est simple ; pour Samsung et Realme, attendez-vous à des particularités propres à la marque ; pour Vivo et les variantes verrouillées, acceptez que tout Android ne soit pas rootable. Consultez notre liste des appareils Android rootables pour la matrice complète appareil par appareil et notre service de root Android pour une consultation adaptée à votre cas. Écrivez-nous sur WhatsApp (wa.me/WhatsApp) ou Telegram (t.me/DroidRooter).
Questions fréquentes
Existe-t-il vraiment une méthode de root universelle qui marche sur tous les appareils Android ?
Non, et tout guide qui affirme le contraire induit en erreur. Chaque marque a des politiques de déverrouillage du bootloader, des structures de firmware et une prise en charge du root fondamentalement différentes. (1) Pixel : fastboot flashing unlock + init_boot.img patché par Magisk ; le plus simple. (2) OnePlus : fastboot oem unlock + boot.img ou init_boot.img patché par Magisk ; standard. (3) Xiaomi/Redmi/POCO : Mi Unlock Tool + attente de 7 jours + boot.img patché par Magisk. (4) Samsung : e-fuse Knox + Odin + firmware AP patché par Magisk ; perte définitive de la garantie. (5) Realme/Oppo : application In-Depth Test + accord du constructeur + Magisk ; restrictif. (6) Motorola/Nokia/Sony : fastboot oem get_unlock_data + demande de code de déverrouillage sur le portail du constructeur. (7) Vivo : très restreint ; la plupart des modèles sont pratiquement non rootables. Le schéma commun aux marques rootables est boot.img patché par Magisk puis flash avec fastboot, mais chaque étape précédente varie énormément d’une marque à l’autre. La bonne approche est le guide propre à la marque de votre appareil, pas une méthode universelle unique.
Quelle est la procédure de root Android la plus proche d’une procédure universelle ?
La procédure avec boot.img patché par Magisk, commune à la plupart des marques rootables. Le schéma partagé : (1) Déverrouiller le bootloader avec la méthode propre à la marque (fastboot ou outil du constructeur). (2) Se procurer le firmware stock correspondant exactement à votre modèle, votre région et votre version. (3) Extraire boot.img (Android 11-12) ou init_boot.img (Android 13+) du payload du firmware. (4) Installer l’APK Magisk Manager sur l’appareil ; transférer l’image dans /sdcard/Download/. (5) Magisk → Install → Patch a File → produit magisk_patched.img. (6) Récupérer l’image patchée sur le PC ; la flasher avec fastboot flash boot/init_boot. (7) Redémarrer ; configurer la pile Play Integrity (DenyList + Shamiko + PIF + Tricky Store en option) ; vérifier avec Play Integrity Test. Ce schéma s’applique aux Pixel, OnePlus, Xiaomi/Redmi/POCO, Motorola, Nokia, Sony et à la plupart des appareils de milieu de gamme sous Snapdragon. Les variations propres à chaque marque se situent avant cette procédure commune (l’étape de déverrouillage du bootloader) et après (conséquences sur la garantie et les applications bancaires).
Quelle marque acheter si je veux rooter ?
Classement honnête 2026 selon la facilité du root. (1) **Google Pixel** : le plus simple. Images d’usine publiées par Google ; fastboot standard ; prise en charge Magisk mature ; option GrapheneOS pour une confidentialité renforcée. Les Pixel 7a et 8a offrent un bon rapport qualité-prix sur la période 2026-2026. (2) **OnePlus** : deuxième plus simple. Fastboot standard ; communauté mature. Évitez les variantes verrouillées par l’opérateur T-Mobile US. Certains modèles de la gamme Nord ne sont plus suivis ; vérifiez la prise en charge actuelle avant d’acheter. (3) **POCO/Redmi/Xiaomi** : troisième. L’attente de 7 jours de Mi Unlock Tool est acceptable ; communauté mature spécifiquement sur les séries POCO F et X. Méfiez-vous des variantes avec anti-rollback pour la Chine. (4) **Motorola** : quatrième. Code de déverrouillage obtenu via le portail du constructeur ; plutôt coopératif ; bonnes options d’entrée de gamme (Moto G84, G54). (5) **Nokia** : variable. Certains modèles HMD sont coopératifs ; certaines variantes verrouillées par l’opérateur sont impossibles. (6) **Sony** : restrictif mais possible sur les variantes internationales ; les variantes opérateur sont souvent impossibles. (7) **Samsung** : possible, mais l’e-fuse Knox annule définitivement la garantie et affecte les fonctions liées au matériel (Samsung Pay, applications Knox). (8) **Realme/Oppo** : restrictif ; validation par In-Depth Test. À éviter si le root est une priorité. (9) **Vivo/iQOO** : la plupart des modèles sont pratiquement non rootables. À éviter.
Et si mon appareil Android n’est couvert par aucun guide propre à sa marque ?
La procédure de repli quand aucun guide propre à l’appareil n’existe. (1) Consultez d’abord les ressources communautaires : XDA Developers (forum.xda-developers.com ; même si le domaine XDA Developers a cessé l’essentiel de son activité, l’archive reste disponible ; certaines communautés sont passées sur Telegram, Discord ou d’autres forums) ; /r/Android, /r/AndroidRoot, /r/(votre modèle précis) ; les dépôts GitHub étiquetés avec le nom de code de votre appareil ; les groupes Telegram de la communauté de votre appareil. (2) Cherchez « [nom du modèle] [nom de code] Magisk » pour trouver des procédures validées par la communauté. (3) Vérifiez que l’appareil est réellement rootable : confirmez que l’option OEM unlock existe dans les Developer Options ; confirmez que la commande de déverrouillage du bootloader est prise en charge par votre constructeur. (4) Si aucune ressource communautaire n’existe, l’appareil est probablement soit trop récent (la communauté n’a pas encore rattrapé son retard : attendez 2 à 4 semaines après la sortie), soit trop restrictif (la politique du constructeur empêche le root). (5) Pour les appareils d’entrée de gamme plus anciens, avec peu de soutien communautaire (Itel, Tecno-Infinix, certaines variantes Vivo), un service professionnel peut être la seule voie. Voir notre [guide Tecno/Infinix](/blog/infinix-tecno-root-guide) et notre [service de root Android](/services/android-rooting).
Quelles étapes universelles après le root, quelle que soit la marque ?
La configuration commune après le root s’applique à tout Android rootable en 2026. (1) Vérifier le root avec une application de contrôle du root : confirme que le binaire su fonctionne. (2) Configurer la DenyList de Magisk : y ajouter les applications bancaires, de paiement et de contrôle d’intégrité pour leur masquer le root. (3) Installer le module Shamiko : renforce la DenyList face à la détection actuelle. (4) Installer le module Play Integrity Fix : configure l’attestation Play Integrity pour obtenir les verdicts BASIC et DEVICE. (5) Redémarrer et vérifier que Play Integrity Test réussit BASIC et DEVICE. (6) Pour les applications bancaires exigeant STRONG_INTEGRITY, installer le module Tricky Store. (7) Tester les applications critiques avant de compter sur l’appareil rooté : applications bancaires, de paiement (Google Pay, UPI en Inde, bKash et Nagad au Bangladesh), de streaming avec contrôles DRM. (8) Mettre en place adb backup ou un autre outil de sauvegarde maintenant que le root est disponible. (9) (Facultatif) Installer l’écosystème de modules : AdAway pour le blocage des publicités au niveau système ; Greenify pour un gel plus poussé des applications ; Tasker avec un plugin de contexte sécurisé pour l’automatisation au niveau système. (10) Noter ce qui est installé et configuré, pour référence future.
Et KernelSU ou APatch à la place de Magisk ?
Des solutions de root alternatives existent ; Magisk reste le choix par défaut en 2026. (1) Magisk : le plus mature ; la plus large compatibilité d’appareils et de ROM ; le plus vaste écosystème de modules ; la meilleure prise en charge de Play Integrity. Recommandation standard pour les utilisateurs ordinaires. (2) KernelSU : injection du root au niveau du noyau ; plus invasif mais plus difficile à détecter pour certains contrôles d’intégrité ; exige une prise en charge côté noyau pour chaque appareil. Développement actif en 2026. Mieux adapté aux utilisateurs avancés avec un appareil dont le noyau est pris en charge. (3) APatch : plus récent ; combine des aspects de Magisk et de KernelSU. Base d’utilisateurs plus réduite ; écosystème de modules moins mature. (4) Pour la plupart des utilisateurs en 2026, Magisk est le bon choix par défaut. KernelSU convient aux utilisateurs qui ont des besoins au niveau du noyau (par exemple des modifications précises du noyau) et un appareil disposant d’un portage KernelSU actif. APatch reste expérimental, pour les utilisateurs qui adoptent les nouveautés dès leur sortie. Voir notre [comparatif Magisk, KernelSU et APatch](/blog/magisk-vs-kernelsu-vs-apatch) pour une analyse plus complète.
Autres guides Android
Guide complet du root Android en 2026
Guide complet du root Android en 2026 : ce qu’est le root, pourquoi rooter, la méthode Magisk actuelle, notes par appareil, configuration après le root et réalité des applications bancaires.
Liste complète des appareils Android rootables en 2026
Appareils Android rootables en 2026 : matrice complète par marque pour Pixel, OnePlus, Samsung, Xiaomi, Realme, Motorola, Sony, Nokia, et les variantes d’opérateur non rootables.
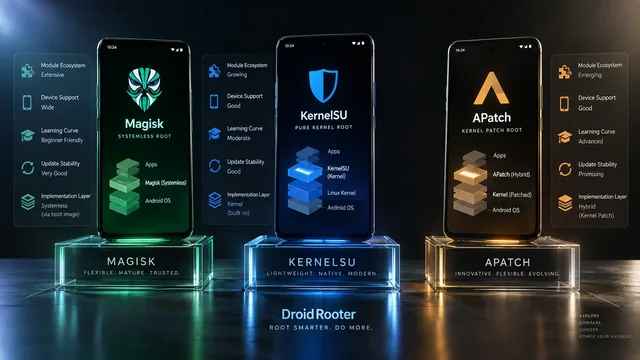
Magisk vs KernelSU vs APatch en 2026 : quel système de root choisir ?
Magisk vs KernelSU vs APatch en 2026 : comparatif complet et conseils d’experts pour choisir la solution de root adaptée à votre téléphone, à vos besoins et à votre niveau.