Jedes Android-Gerät rooten: Anleitung für 2026
Universelle Root-Anleitung für Android 2026: Entscheidungsbaum nach Marke, gemeinsamer Ablauf mit von Magisk gepatchtem boot.img und wann eine Marken-Anleitung nötig ist.
Inhaltsverzeichnis
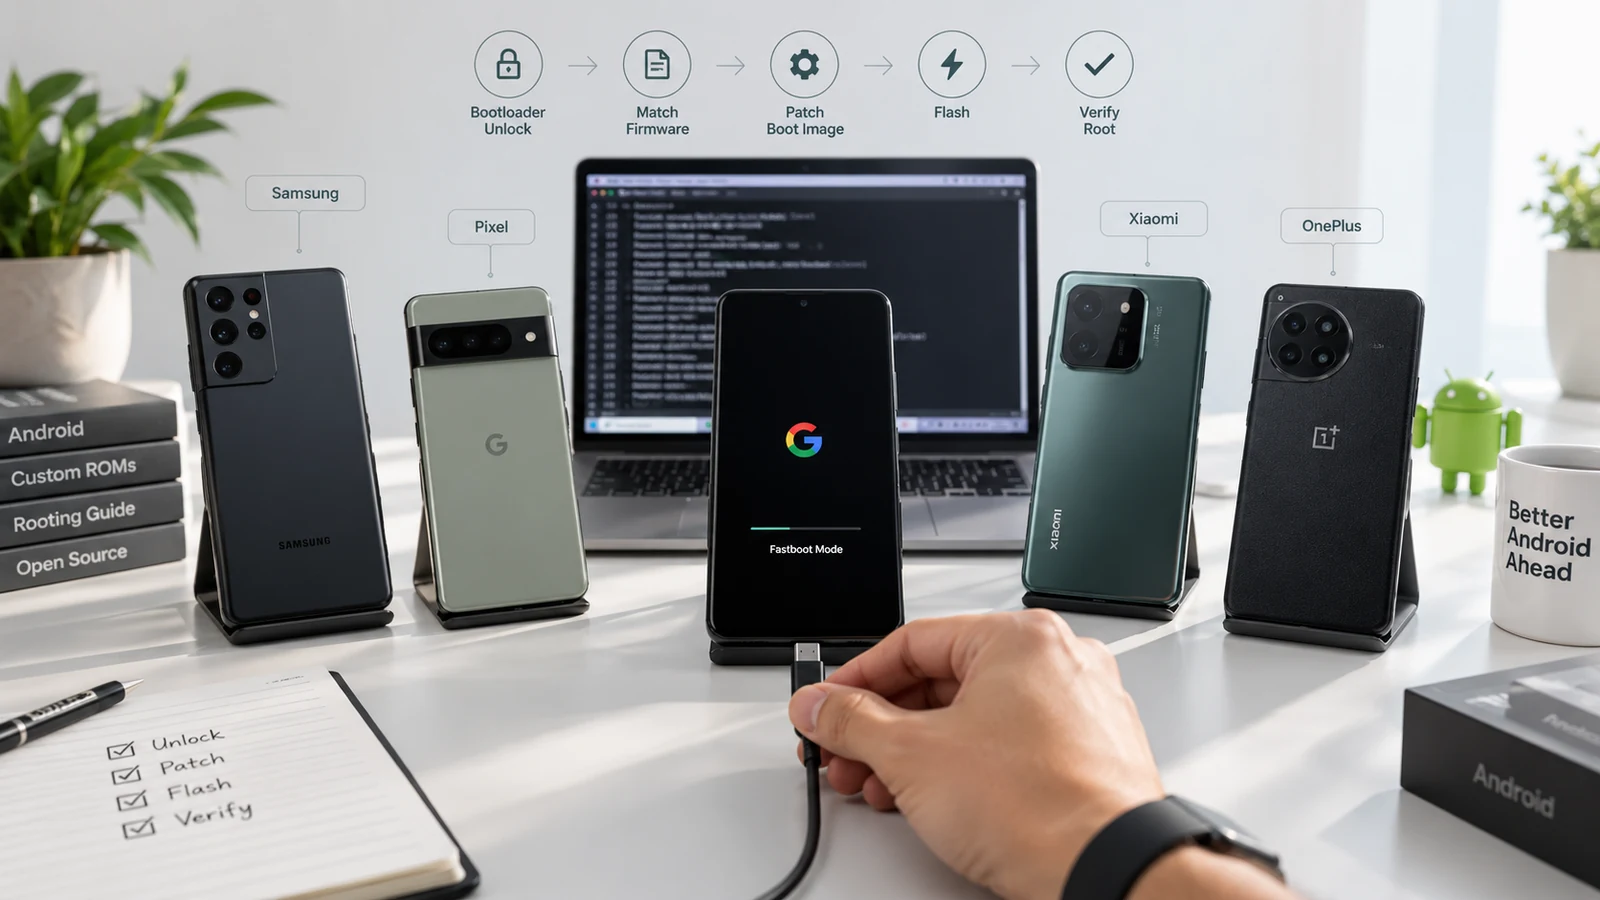
Eine wirklich universelle Root-Methode für Android gibt es nicht: Jede Marke hat eigene Regeln zum Entsperren des Bootloaders und eine eigene Firmware-Struktur. Universell ist nur das Entscheidungsschema: Marke und Modell bestimmen, zum passenden markenspezifischen Verfahren wechseln und dann den gemeinsamen Ablauf mit von Magisk gepatchtem boot.img ausführen. Dieser Guide ist der Entscheidungsbaum. Er zeigt dir, welchen markenspezifischen Weg du nimmst, fasst den gemeinsamen Ablauf zusammen und verlinkt auf die passende Detail-Anleitung für dein Gerät.
Der Entscheidungsbaum nach Marke
| Markenfamilie | Entsperrmethode | Schwierigkeit | Zur Anleitung |
|---|---|---|---|
| Google Pixel | fastboot flashing unlock | Am einfachsten | Google Pixel rooten 2026 → |
| OnePlus (Hauptreihe) | fastboot oem unlock | Einfach | OnePlus rooten 2026 → |
| OnePlus Nord (Original) | fastboot oem unlock | Einfach | OnePlus Nord rooten 2026 → |
| OnePlus Nord 2/CE/3/4 | fastboot oem unlock + MTK-spezifisch | Einfach bis mittel | OnePlus Nord 2 / CE / 3 rooten 2026 → |
| Xiaomi/Redmi/POCO | Mi Unlock Tool + 7 Tage Wartezeit | Mittel | Xiaomi und Redmi rooten 2026 → |
| Samsung Galaxy Flaggschiff | Odin + Knox-E-Fuse wird ausgelöst | Mittel bis schwer | Samsung Galaxy rooten 2026 → |
| Samsung Galaxy A-Serie | Odin + Knox-E-Fuse wird ausgelöst | Mittel | Samsung Galaxy A-Serie rooten 2026 → |
| Realme GT | Freigabe über In-Depth Test | Schwer | Realme GT6 rooten → |
| Motorola/Moto | fastboot oem get_unlock_data + Portal | Mittel | Motorola Moto rooten 2026 → |
| Tecno/Infinix | Unterschiedlich; kaum Community | Schwer | Infinix und Tecno rooten → |
| Vivo/iQOO | Praktisch nicht rootbar | Nicht unterstützt | - |
Der gemeinsame Ablauf (nach dem markenspezifischen Entsperren)
Sobald dein Bootloader mit der markenspezifischen Methode entsperrt ist:
- Stock-Firmware besorgen, passend zu genauem Modell, Region und Version
- boot.img extrahieren (Android 11-12) oder init_boot.img (Android 13+) aus dem Firmware-Paket
- Magisk-Manager-APK installieren und das Image nach /sdcard/Download/ kopieren
- Magisk → Install → Patch a File → das gepatchte Image liegt danach in /sdcard/Download/
- Auf den PC kopieren und per fastboot flashen:
- Android 11-12:
fastboot flash boot magisk_patched.img - Android 13+:
fastboot flash init_boot magisk_patched.img
- Android 11-12:
- Neustarten und den Play-Integrity-Stack einrichten
- Prüfen mit dem Play Integrity Test
Dieser Ablauf gilt für alle rootbaren Marken. Die Unterschiede liegen darin, wie du in Schritt 1 (oben) den Bootloader entsperrt hast, und in den Folgen für Garantie und Integrität nach Schritt 7.
Allgemeine Einrichtung nach dem Rooten
Gilt für alle Marken:
- Root mit einer Root-Checker-App prüfen
- Magisk → Settings → Zygisk + Enforce DenyList aktivieren
- DenyList einrichten: Banking-, Zahlungs- und Integritätsprüfungs-Apps
- Modul Shamiko installieren
- Modul Play Integrity Fix installieren
- Für Apps mit STRONG_INTEGRITY: Tricky Store installieren
- Neu starten
- Prüfe, ob der Play Integrity Test BASIC und DEVICE besteht
- Wichtige Apps testen
- Backup-Werkzeug einrichten (adb backup oder Alternativen)
Wenn der Standardweg nicht klappt
- Gerät zu neu: Warte nach dem Marktstart 2 bis 4 Wochen, bis die Community Material hat
- Gerät zu restriktiv: Vivo, manche Realme, OnePlus von T-Mobile US, Anti-Rollback bei Xiaomi für China. Nicht jedes Android ist rootbar, und das musst du akzeptieren
- Keine Community-Quelle: Durchsuche das XDA-Archiv, /r/Android, GitHub nach dem Codenamen und Telegram-Gruppen für dein Gerät
- Beim Vorgang in den Soft-Brick geraten: Nutze die markenspezifische Wiederherstellung (Samsung Odin, Xiaomi Mi Flash Tool, MediaTek SP Flash Tool, bei anderen Stock-Firmware per fastboot neu flashen)
Echte Kundenfälle
- Erstkunde, der den markenspezifischen Weg nicht kannte: Im Diagnose-Gespräch als Pixel 7a erkannt, zur Pixel-Anleitung geleitet, in rund 45 Minuten gelöst
- Kunde mit Haushalt aus mehreren Marken (Samsung A55 + Pixel 8a + POCO X6): drei verschiedene Verfahren, auf drei Sitzungen verteilt, alles gelöst
- Kunde mit einem günstigen Tecno Camon: kaum Community-Material; wir haben die begrenzten Root-Optionen erklärt und einen professionellen Service empfohlen
- Kunde mit Vivo Y200: Die Diagnose ergab, dass das Gerät nicht rootbar ist; Diagnosegebühr erstattet, ein Pixel oder OnePlus als Alternative empfohlen
- Firmenkunde mit gemischter Geräteflotte: 50 Geräte aus Samsung A-Serie, POCO und Pixel, über 3 Wochen als Projekt betreut; siehe Android-Root-Service für Unternehmen
Fazit
Ein einziges Verfahren, um jedes Android zu rooten, gibt es nicht. Der richtige Weg ist der Entscheidungsbaum nach Marke: Marke und Modell bestimmen, zur passenden markenspezifischen Anleitung wechseln, den gemeinsamen Ablauf mit von Magisk gepatchtem boot.img ausführen und danach den Play-Integrity-Stack einrichten. Für Pixel und OnePlus ist Rooten unkompliziert, bei Samsung und Realme musst du mit Marken-Eigenheiten rechnen, und bei Vivo oder gesperrten Varianten gilt: Manches Android lässt sich nicht rooten. In unserer Liste rootbarer Android-Geräte findest du die vollständige Übersicht pro Gerät, und unser Android-Root-Service berät dich im Einzelfall. Schreib uns auf WhatsApp (wa.me/WhatsApp) oder Telegram (t.me/DroidRooter).
Häufige Fragen
Gibt es wirklich eine universelle Root-Methode, die auf jedem Android-Gerät funktioniert?
Nein, und jede Anleitung, die das behauptet, führt in die Irre. Jede Marke hat grundlegend andere Regeln zum Entsperren des Bootloaders, eine andere Firmware-Struktur und andere Root-Unterstützung. (1) Pixel: fastboot flashing unlock + von Magisk gepatchtes init_boot.img; am einfachsten. (2) OnePlus: fastboot oem unlock + von Magisk gepatchtes boot.img/init_boot.img; Standard. (3) Xiaomi/Redmi/POCO: Mi Unlock Tool + 7 Tage Wartezeit + von Magisk gepatchtes boot.img. (4) Samsung: Knox-E-Fuse + Odin + von Magisk gepatchte AP-Firmware; Garantie dauerhaft verloren. (5) Realme/Oppo: App In-Depth Test + Freigabe des Herstellers + Magisk; restriktiv. (6) Motorola/Nokia/Sony: fastboot oem get_unlock_data + Anfrage eines Entsperrcodes über das Hersteller-Portal. (7) Vivo: stark eingeschränkt; die meisten Modelle sind praktisch nicht rootbar. Das gemeinsame Muster bei rootbaren Marken ist: boot.img mit Magisk patchen, dann per fastboot flashen. Alle Schritte davor unterscheiden sich aber stark je nach Marke. Der richtige Weg ist die markenspezifische Anleitung für dein Gerät, nicht eine einzige universelle Methode.
Was kommt einem universellen Root-Ablauf für Android am nächsten?
Der Ablauf mit von Magisk gepatchtem boot.img, den die meisten rootbaren Marken gemeinsam haben. Das gemeinsame Muster: (1) Bootloader mit der markenspezifischen Methode entsperren (fastboot oder Herstellertool). (2) Stock-Firmware besorgen, passend zu genauem Modell, Region und Version. (3) boot.img (Android 11-12) oder init_boot.img (Android 13+) aus dem Firmware-Paket extrahieren. (4) Magisk-Manager-APK installieren und das Image nach /sdcard/Download/ kopieren. (5) Magisk → Install → Patch a File → erzeugt magisk_patched.img. (6) Das gepatchte Image auf den PC kopieren und per fastboot flash boot/init_boot flashen. (7) Neustarten, den Play-Integrity-Stack einrichten (DenyList + Shamiko + PIF + optional Tricky Store) und mit dem Play Integrity Test prüfen. Das Muster gilt für Pixel, OnePlus, Xiaomi/Redmi/POCO, Motorola, Nokia, Sony und die meisten Mittelklasse-Geräte mit Snapdragon. Die markenspezifischen Unterschiede liegen vor diesem Ablauf (Entsperren des Bootloaders) und danach (Folgen für Garantie und Banking-Apps).
Welche Marke soll ich kaufen, wenn ich rooten will?
Ehrliches Ranking 2026 nach Root-Freundlichkeit. (1) **Google Pixel**: am einfachsten. Von Google veröffentlichte Factory Images, Standard-fastboot, ausgereifte Magisk-Unterstützung, GrapheneOS als Option für mehr Privatsphäre. Pixel 7a und Pixel 8a bieten 2026 ein gutes Preis-Leistungs-Verhältnis. (2) **OnePlus**: am zweitleichtesten. Standard-fastboot, reife Community. Meide Varianten von T-Mobile US mit Providersperre. Für manche Nord-Modelle ist der Support beendet, prüfe vor dem Kauf den aktuellen Support. (3) **POCO/Redmi/Xiaomi**: Platz drei. Die 7 Tage Wartezeit beim Mi Unlock Tool sind zumutbar, besonders reif ist die Community für die POCO-F- und X-Serie. Achte auf China-Varianten mit Anti-Rollback. (4) **Motorola**: Platz vier. Entsperrcode über das Hersteller-Portal, meist kooperativ, gute Budget-Optionen (Moto G84, G54). (5) **Nokia**: unterschiedlich. Manche HMD-Modelle sind kooperativ, bei manchen Varianten mit Providersperre ist es unmöglich. (6) **Sony**: restriktiv, bei globalen Varianten aber möglich; bei Provider-Varianten oft unmöglich. (7) **Samsung**: möglich, aber die Knox-E-Fuse hebt die Garantie dauerhaft auf und beeinträchtigt hardwaregebundene Funktionen (Samsung Pay, Knox-Apps). (8) **Realme/Oppo**: restriktiv, mit Freigabe über den In-Depth Test. Meiden, wenn Rooten Priorität hat. (9) **Vivo/iQOO**: die meisten Modelle praktisch nicht rootbar. Meiden.
Was ist, wenn es für mein Gerät keine markenspezifische Anleitung gibt?
Der Ausweg, wenn es keine Anleitung für dein Gerät gibt. (1) Prüfe zuerst Community-Quellen: XDA Developers (forum.xda-developers.com; die Domain XDA Developers hat ihren Betrieb zwar eingestellt, aber das Archiv ist noch da, und manche Communities sind zu Telegram, Discord oder anderen Foren umgezogen), /r/Android, /r/AndroidRoot, /r/(dein Modell), GitHub-Repositories mit dem Codenamen deines Geräts und Telegram-Gruppen deiner Gerätecommunity. (2) Suche nach „[Modellname] [Codename] Magisk“, um von der Community geprüfte Verfahren zu finden. (3) Prüfe, ob das Gerät überhaupt rootbar ist: Gibt es in Developer Options den Schalter OEM unlock, und unterstützt dein Hersteller den Befehl zum Entsperren des Bootloaders? (4) Gibt es keine Community-Quelle, ist das Gerät wahrscheinlich entweder zu neu (die Community ist noch nicht so weit; warte nach dem Marktstart 2 bis 4 Wochen) oder zu restriktiv (die Herstellerpolitik verhindert Rooten). (5) Bei älteren Budget-Geräten mit dünner Community (Itel, Tecno-Infinix, manche Vivo-Varianten) ist ein professioneller Service womöglich der einzige Weg. Siehe unsere [Tecno/Infinix-Anleitung](/blog/infinix-tecno-root-guide) und den [Android-Root-Service](/services/android-rooting).
Welche allgemeinen Schritte folgen nach dem Rooten, egal bei welcher Marke?
Die Einrichtung nach dem Rooten gilt 2026 für jedes rootbare Android. (1) Root mit einer Root-Checker-App prüfen, sie bestätigt, dass die su-Binärdatei funktioniert. (2) Magisk DenyList einrichten: Banking-, Zahlungs- und Integritätsprüfungs-Apps hinzufügen, vor denen Root versteckt werden soll. (3) Shamiko-Modul installieren, es stärkt die DenyList gegen moderne Erkennung. (4) Modul Play Integrity Fix installieren, es richtet die Play-Integrity-Attestierung so ein, dass die Urteile BASIC und DEVICE bestanden werden. (5) Neustarten und prüfen, dass der Play Integrity Test BASIC und DEVICE besteht. (6) Für Banking-Apps, die STRONG_INTEGRITY verlangen, das Modul Tricky Store installieren. (7) Wichtige Apps testen, bevor du dich auf das gerootete Gerät verlässt: Banking-Apps, Zahlungs-Apps (Google Pay, UPI in Indien, bKash/Nagad in Bangladesch), Streaming-Apps mit DRM-Prüfung. (8) adb backup oder ein anderes Backup-Werkzeug einrichten, jetzt, wo Root verfügbar ist. (9) (Optional) Modul-Ökosystem installieren: AdAway für Werbeblocker auf Systemebene, Greenify zum tieferen Einfrieren von Apps, Tasker mit Secure-Context-Plugin für Automatisierung auf Systemebene. (10) Dokumentieren, was installiert und eingerichtet ist, für später.
Was ist mit KernelSU oder APatch statt Magisk?
Es gibt Alternativen, aber Magisk bleibt 2026 der Standard. (1) Magisk: am ausgereiftesten, größte Kompatibilität mit Geräten und ROMs, breitestes Modul-Ökosystem, beste Play-Integrity-Unterstützung. Die Standardempfehlung für normale Nutzer. (2) KernelSU: Root-Einschleusung auf Kernel-Ebene; eingreifender, aber für manche Integritätsprüfungen schwerer zu erkennen; braucht pro Gerät Kernel-Unterstützung. 2026 aktiv weiterentwickelt. Besser für Nutzer mit fortgeschrittenen technischen Kenntnissen und einem Gerät mit Kernel-Unterstützung. (3) APatch: neuer; vereint Aspekte von Magisk und KernelSU. Kleinere Nutzerbasis, weniger ausgereiftes Modul-Ökosystem. (4) Für die meisten Nutzer ist Magisk 2026 die richtige Wahl. KernelSU passt für Nutzer mit Bedarf auf Kernel-Ebene (z. B. bestimmte Kernel-Anpassungen) und einem Gerät mit aktivem KernelSU-Port. APatch ist experimentell, für Early Adopter. Mehr dazu in unserem [Vergleich Magisk vs KernelSU vs APatch](/blog/magisk-vs-kernelsu-vs-apatch).
Weitere Android-Anleitungen
Kompletter Android-Root-Guide 2026
Kompletter Android-Root-Guide 2026: was Root ist, warum Root, moderne Magisk-Methode, Gerätehinweise, Einrichtung nach dem Rooten und die Realität bei Banking-Apps.
Rootbare Android-Geräte: Komplette Liste 2026
Rootbare Android-Geräte 2026: Übersicht pro Marke für Pixel, OnePlus, Samsung, Xiaomi, Realme, Motorola, Sony, Nokia, dazu Provider-Varianten ohne Root.
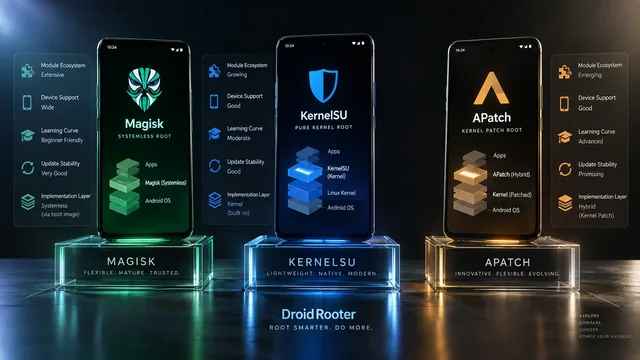
Magisk vs KernelSU vs APatch: bester Root 2026?
Magisk vs KernelSU vs APatch 2026: voller Vergleich plus Expertenrat, welche Root-Lösung zu deinem Handy, deinen Anforderungen und deinem Kenntnisstand passt.