Cómo rootear cualquier dispositivo Android en 2026
Guía universal para rootear Android en 2026: árbol de decisión por marca, flujo común, boot.img parcheado con Magisk y cuándo usar las guías por marca.
Índice
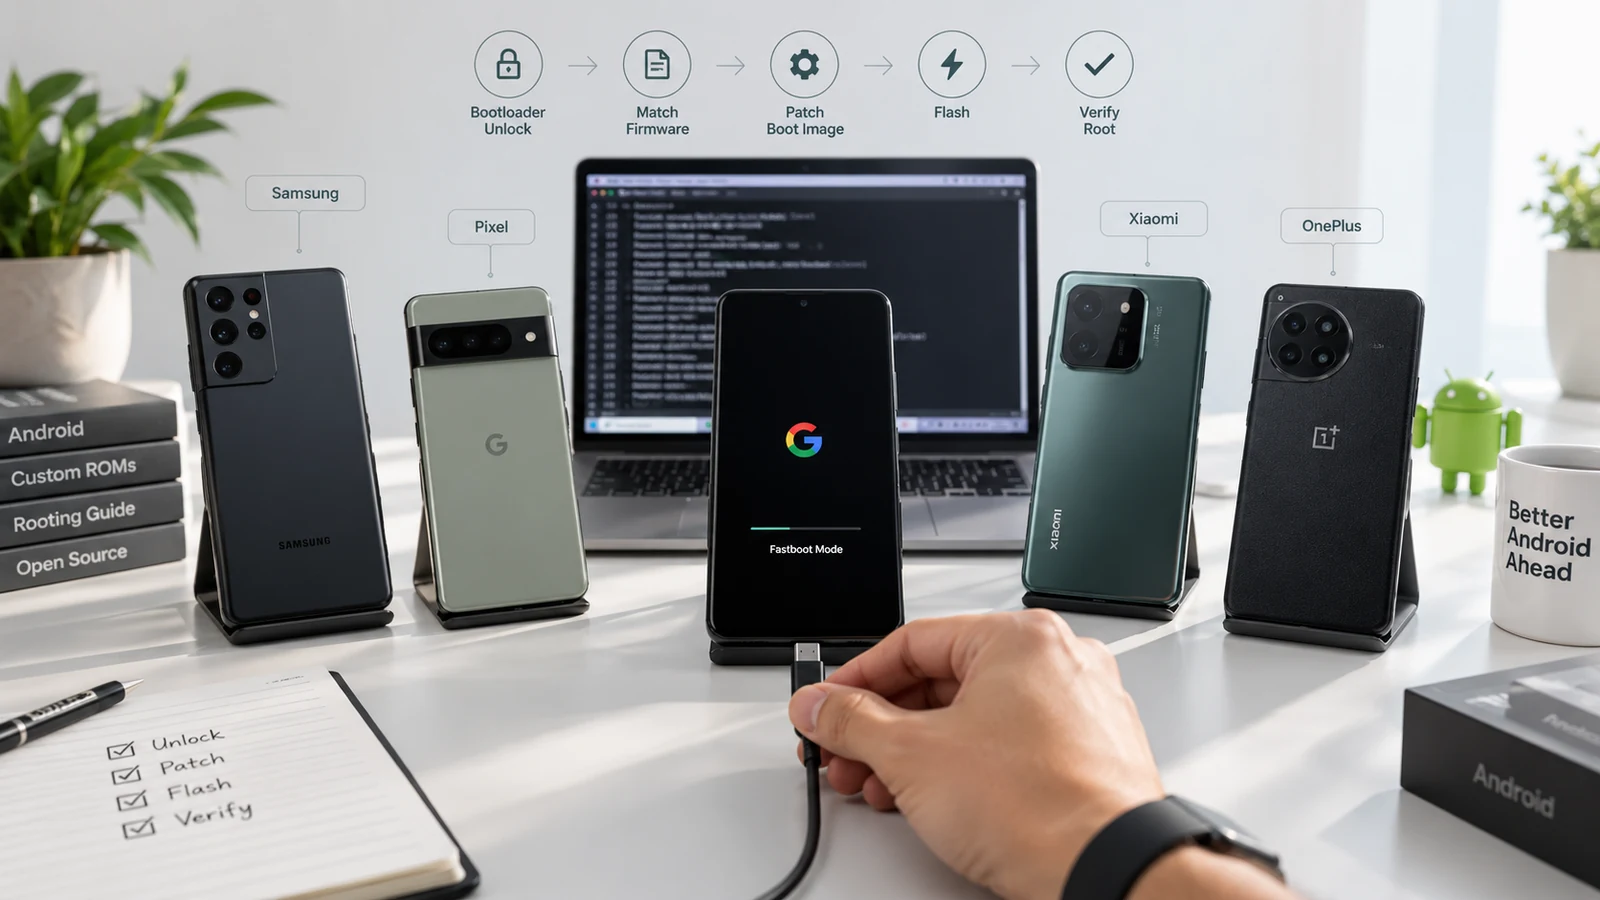
No existe un método de root realmente universal para Android: cada marca tiene su propia política de desbloqueo del bootloader y su propia estructura de firmware. Lo que sí es universal es el marco de decisión: identifica tu marca y modelo, sigue el procedimiento específico de tu marca y ejecuta después el flujo común del boot.img parcheado con Magisk. Esta guía es ese árbol de decisión: te dice qué camino seguir según la marca, resume el flujo común y enlaza con la guía detallada de tu dispositivo.
El árbol de decisión por marca
| Familia de marcas | Método de desbloqueo | Dificultad | Guía |
|---|---|---|---|
| Google Pixel | fastboot flashing unlock | La más fácil | Guía de root para Google Pixel 2026 → |
| OnePlus (gama principal) | fastboot oem unlock | Fácil | Guía de root para OnePlus 2026 → |
| OnePlus Nord (original) | fastboot oem unlock | Fácil | Guía de root para OnePlus Nord 2026 → |
| OnePlus Nord 2/CE/3/4 | fastboot oem unlock + particularidades MTK | Fácil-media | Guía de root para OnePlus Nord 2, CE y 3 2026 → |
| Xiaomi/Redmi/POCO | Mi Unlock Tool + espera de 7 días | Media | Guía de root para Xiaomi y Redmi 2026 → |
| Samsung Galaxy gama alta | Odin + e-fuse de Knox quemado | Media-alta | Guía de root para Samsung Galaxy 2026 → |
| Samsung Galaxy serie A | Odin + e-fuse de Knox quemado | Media | Root en Samsung Galaxy serie A 2026 → |
| Realme GT | Aprobación previa con In-Depth Test | Difícil | Guía de root para Realme GT6 → |
| Motorola/Moto | fastboot oem get_unlock_data + portal | Media | Guía de root para Motorola Moto 2026 → |
| Tecno/Infinix | Variable; poca comunidad | Difícil | Guía de root para Infinix y Tecno → |
| Vivo/iQOO | Prácticamente imposible de rootear | No compatible | - |
El flujo común (tras el desbloqueo propio de cada marca)
Una vez desbloqueado el bootloader con el método de tu marca:
- Consigue el firmware original que coincida con tu modelo, región y versión exactos
- Extrae el boot.img (Android 11-12) o el init_boot.img (Android 13+) del paquete de firmware
- Instala el APK de Magisk Manager en el dispositivo y pasa la imagen a /sdcard/Download/
- Magisk → Install → Patch a File → la imagen parcheada se guarda en /sdcard/Download/
- Cópiala al PC y flashéala con fastboot:
- Android 11-12:
fastboot flash boot magisk_patched.img - Android 13+:
fastboot flash init_boot magisk_patched.img
- Android 11-12:
- Reinicia y configura el conjunto de Play Integrity
- Verifica con Play Integrity Test
Este flujo común sirve para todas las marcas rootables. Las diferencias están en cómo desbloqueaste el bootloader en el primer paso y en las consecuencias para la garantía y la integridad tras el paso 7.
Configuración universal tras el root
Común a todas las marcas:
- Verifica el root con una app de comprobación de root
- Magisk → Ajustes → activa Zygisk + Enforce DenyList
- Configura DenyList: apps bancarias, de pago y que comprueban la integridad
- Instala el módulo Shamiko
- Instala el módulo Play Integrity Fix
- Para apps con STRONG_INTEGRITY: instala Tricky Store
- Reiniciar
- Verifica que Play Integrity Test supera BASIC y DEVICE
- Prueba las apps críticas
- Prepara una herramienta de copia de seguridad (adb backup o alternativas)
Cuando el camino estándar no funciona
- Dispositivo demasiado nuevo: espera de 2 a 4 semanas tras el lanzamiento a que la comunidad se ponga al día
- Dispositivo demasiado restrictivo: Vivo, algunos Realme, OnePlus de T-Mobile en EE. UU. y el anti-rollback de Xiaomi para China; asume que no todo Android se puede rootear
- Sin recursos de la comunidad: busca en el archivo de XDA, /r/Android, GitHub por nombre en clave y grupos de Telegram de tu dispositivo
- Soft brick durante el procedimiento: consulta la recuperación específica de cada marca (Odin en Samsung, Mi Flash Tool en Xiaomi, SP Flash Tool en MediaTek y reflasheo del firmware original con fastboot en el resto)
Escenarios reales de clientes
- Cliente nuevo sin conocer el camino de su marca: la llamada de diagnóstico identificó un Pixel 7a, se le derivó a la guía de Pixel y se resolvió en unos 45 minutos
- Cliente con hogar de varias marcas (Samsung A55 + Pixel 8a + POCO X6): tres procedimientos distintos, repartidos en tres sesiones; todos resueltos
- Cliente con un Tecno Camon de gama baja: poca comunidad; se le explicaron las pocas opciones de root y se le recomendó un servicio profesional
- Cliente con un Vivo Y200: el diagnóstico determinó que no se podía rootear; se le reembolsó el diagnóstico y se le recomendó una alternativa Pixel/OnePlus
- Cliente empresarial con flota de varias marcas: flota de 50 dispositivos entre Samsung serie A, POCO y Pixel, gestionada como proyecto durante 3 semanas; consulta el servicio de root Android para empresas
Conclusión
No existe un único procedimiento para «rootear cualquier Android»: lo correcto es seguir el árbol de decisión por marca. Identifica tu marca y modelo, ve a la guía específica, ejecuta el flujo común del boot.img parcheado con Magisk y configura Play Integrity tras el root. Si tienes un Pixel u OnePlus, rootear es sencillo; con Samsung o Realme, espera particularidades de cada marca; con Vivo o variantes bloqueadas, asume que algunos Android no se pueden rootear. Consulta nuestra lista de dispositivos Android rooteables para ver la matriz completa por dispositivo y nuestro servicio de root para Android para una consulta sobre tu caso. Escríbenos por WhatsApp (wa.me/WhatsApp) o Telegram (t.me/DroidRooter).
Preguntas frecuentes
¿Existe de verdad un método de root universal que funcione en todos los dispositivos Android?
No, y cualquier guía que diga lo contrario engaña. Cada marca tiene políticas de desbloqueo del bootloader, estructuras de firmware y métodos de root muy distintos. (1) Pixel: fastboot flashing unlock + init_boot.img parcheado con Magisk; el más fácil. (2) OnePlus: fastboot oem unlock + boot.img/init_boot.img parcheado con Magisk; estándar. (3) Xiaomi/Redmi/POCO: Mi Unlock Tool + espera de 7 días + boot.img parcheado con Magisk. (4) Samsung: e-fuse de Knox + Odin + firmware AP parcheado con Magisk; la garantía se pierde para siempre. (5) Realme/Oppo: app In-Depth Test + aprobación del fabricante + Magisk; restrictivo. (6) Motorola/Nokia/Sony: fastboot oem get_unlock_data + solicitud del código de desbloqueo en el portal del fabricante. (7) Vivo: muy restringido; la mayoría de los modelos son prácticamente imposibles de rootear. El patrón común de las marcas rooteables es parchear el boot.img con Magisk y flashearlo con fastboot, pero todo lo anterior cambia mucho según la marca. Lo correcto es seguir la guía de tu marca, no un único método universal.
¿Cuál es el flujo de root más parecido a uno universal?
Es el flujo del boot.img parcheado con Magisk, común a la mayoría de las marcas rooteables. El patrón compartido: (1) Desbloquea el bootloader con el método de tu marca (fastboot o herramienta del fabricante). (2) Consigue el firmware original que coincida con tu modelo, región y versión exactos. (3) Extrae el boot.img (Android 11-12) o el init_boot.img (Android 13+) del paquete de firmware. (4) Instala el APK de Magisk Manager en el dispositivo y pasa la imagen a /sdcard/Download/. (5) Magisk → Install → Patch a File → genera magisk_patched.img. (6) Copia la imagen parcheada al PC y flashéala con fastboot flash boot/init_boot. (7) Reinicia, configura Play Integrity (DenyList + Shamiko + PIF + Tricky Store opcional) y verifica con Play Integrity Test. Este patrón vale para Pixel, OnePlus, Xiaomi/Redmi/POCO, Motorola, Nokia, Sony y la mayoría de los dispositivos de gama media con Snapdragon. Las variaciones por marca están antes de este flujo común (el desbloqueo del bootloader) y después (consecuencias para la garantía y las apps bancarias).
¿Qué marca debo comprar si quiero rootear?
Clasificación sincera de 2026 según la facilidad para rootear. (1) **Google Pixel**: el más fácil. Google publica las imágenes de fábrica; fastboot estándar; soporte maduro de Magisk; opción de GrapheneOS para más privacidad. Los Pixel 7a y 8a son opciones con una excelente relación calidad-precio en 2026-2026. (2) **OnePlus**: el segundo más fácil. Fastboot estándar y comunidad madura. Evita las variantes bloqueadas de T-Mobile en EE. UU. Algunos modelos de la gama Nord han llegado al fin de vida; comprueba el soporte actual antes de comprar. (3) **POCO/Redmi/Xiaomi**: el tercero. La espera de 7 días de Mi Unlock Tool es aceptable; comunidad madura sobre todo en las series POCO F/X. Ojo con las variantes para China con anti-rollback. (4) **Motorola**: el cuarto. Código de desbloqueo desde el portal del fabricante; suele colaborar; buenas opciones económicas (Moto G84, G54). (5) **Nokia**: variable. Algunos modelos de HMD colaboran; algunas variantes bloqueadas por operador son imposibles. (6) **Sony**: restrictivo pero posible en variantes globales; las de operador suelen ser imposibles. (7) **Samsung**: posible, pero el e-fuse de Knox anula la garantía para siempre y afecta a funciones ligadas al hardware (Samsung Pay, apps Knox). (8) **Realme/Oppo**: restrictivo; hay que pasar la aprobación de In-Depth Test. Evítalos si rootear es tu prioridad. (9) **Vivo/iQOO**: la mayoría de los modelos son prácticamente imposibles de rootear. Evítalos.
¿Y si mi dispositivo Android no está cubierto por ninguna guía de marca?
Este es el flujo alternativo cuando no existe guía para tu dispositivo. (1) Consulta primero los recursos de la comunidad: XDA Developers (forum.xda-developers.com; aunque el dominio de XDA Developers se ha ido apagando, el archivo sigue disponible, y algunas comunidades se han mudado a Telegram, Discord u otros foros); /r/Android, /r/AndroidRoot, /r/(tu modelo concreto); repositorios de GitHub etiquetados con el nombre en clave de tu dispositivo; y grupos de Telegram de la comunidad de tu dispositivo. (2) Busca «[nombre del modelo] [nombre en clave] Magisk» para encontrar procedimientos validados por la comunidad. (3) Comprueba que el dispositivo se puede rootear: confirma que existe el interruptor OEM unlock en Developer Options y que tu fabricante admite el comando de desbloqueo del bootloader. (4) Si no hay ningún recurso de la comunidad, lo más probable es que el dispositivo sea demasiado nuevo (la comunidad aún no se ha puesto al día: espera de 2 a 4 semanas tras el lanzamiento) o demasiado restrictivo (la política del fabricante impide el root). (5) En dispositivos económicos antiguos con poca comunidad (Itel, Tecno-Infinix, algunas variantes de Vivo), un servicio profesional puede ser el único camino. Consulta nuestra [guía de Tecno/Infinix](/blog/infinix-tecno-root-guide) y el [servicio de root para Android](/services/android-rooting).
¿Qué pasos universales hay tras el root, sea cual sea la marca?
La configuración posterior al root es común a todo Android rooteable en 2026. (1) Verifica el root con una app de comprobación de root: confirma que el binario su funciona. (2) Configura la DenyList de Magisk: añade las apps bancarias, de pago y que comprueban la integridad para ocultarles el root. (3) Instala el módulo Shamiko: refuerza la DenyList frente a las detecciones modernas. (4) Instala el módulo Play Integrity Fix: configura la atestación de Play Integrity para superar los veredictos BASIC y DEVICE. (5) Reinicia y comprueba que Play Integrity Test supera BASIC y DEVICE. (6) Para las apps bancarias que exigen STRONG_INTEGRITY, instala el módulo Tricky Store. (7) Prueba las apps críticas antes de depender del dispositivo con root: apps bancarias, de pago (Google Pay, UPI en India, bKash/Nagad en Bangladés) y de streaming con comprobaciones de DRM. (8) Configura adb backup u otra herramienta de copia de seguridad ahora que tienes root. (9) (Opcional) Instala el ecosistema de módulos: AdAway para bloquear anuncios a nivel de sistema, Greenify para congelar apps más a fondo y Tasker con el plugin de contexto seguro para automatizar a nivel de sistema. (10) Anota lo que has instalado y configurado para consultarlo en el futuro.
¿Y KernelSU o APatch en lugar de Magisk?
Existen alternativas de root; Magisk sigue siendo la opción por defecto en 2026. (1) Magisk: el más maduro; mayor compatibilidad con dispositivos y ROM; el ecosistema de módulos más amplio; el mejor soporte para Play Integrity. Es la recomendación estándar para el usuario típico. (2) KernelSU: inyección de root a nivel de kernel; más invasivo pero más difícil de detectar para algunas comprobaciones de integridad; requiere soporte en el kernel de cada dispositivo. Desarrollo activo en 2026. Mejor para usuarios con conocimientos técnicos avanzados y un dispositivo con soporte de kernel. (3) APatch: más reciente; combina aspectos de Magisk y KernelSU. Menos usuarios y un ecosistema de módulos menos maduro. (4) Para la mayoría de los usuarios en 2026, Magisk es la opción por defecto. KernelSU es la adecuada si necesitas cambios a nivel de kernel (por ejemplo, modificaciones concretas del kernel) y tu dispositivo tiene un port activo de KernelSU. APatch es experimental, para quienes quieren probar lo último. Consulta nuestra [comparativa Magisk vs KernelSU vs APatch](/blog/magisk-vs-kernelsu-vs-apatch) para un análisis más completo.
Más guías de Android
Guía completa para rootear Android en 2026
Guía completa para rootear Android en 2026: qué es el root, por qué hacerlo, el método actual con Magisk, notas por dispositivo, configuración posterior y la realidad de las apps bancarias.
Lista completa de dispositivos Android rooteables 2026
Dispositivos Android rooteables 2026: matriz completa por marca para Pixel, OnePlus, Samsung, Xiaomi, Realme, Motorola, Sony y Nokia, y operadores no rooteables.
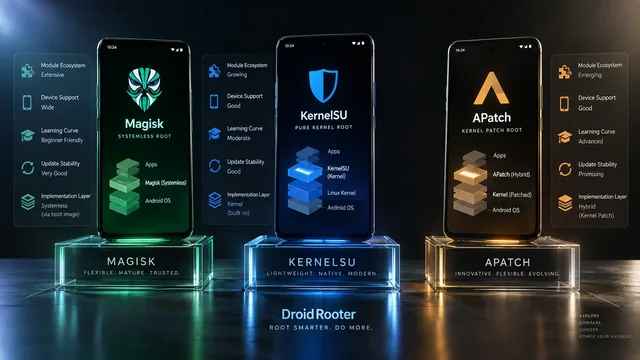
Magisk vs KernelSU vs APatch: ¿qué sistema de root elegir en 2026?
Magisk vs KernelSU vs APatch en 2026: diferencias, módulos, soporte de dispositivos, Play Integrity, instalación y qué solución de root encaja mejor contigo.