Mode EDL sur Android : ce que c’est, quand il compte, et les risques
L’EDL existe vraiment et a ressuscité des appareils qu’aucune autre méthode n’atteignait. Il est aussi verrouillé, dépendant du modèle et souvent destructeur. Voici la version honnête.
Sommaire
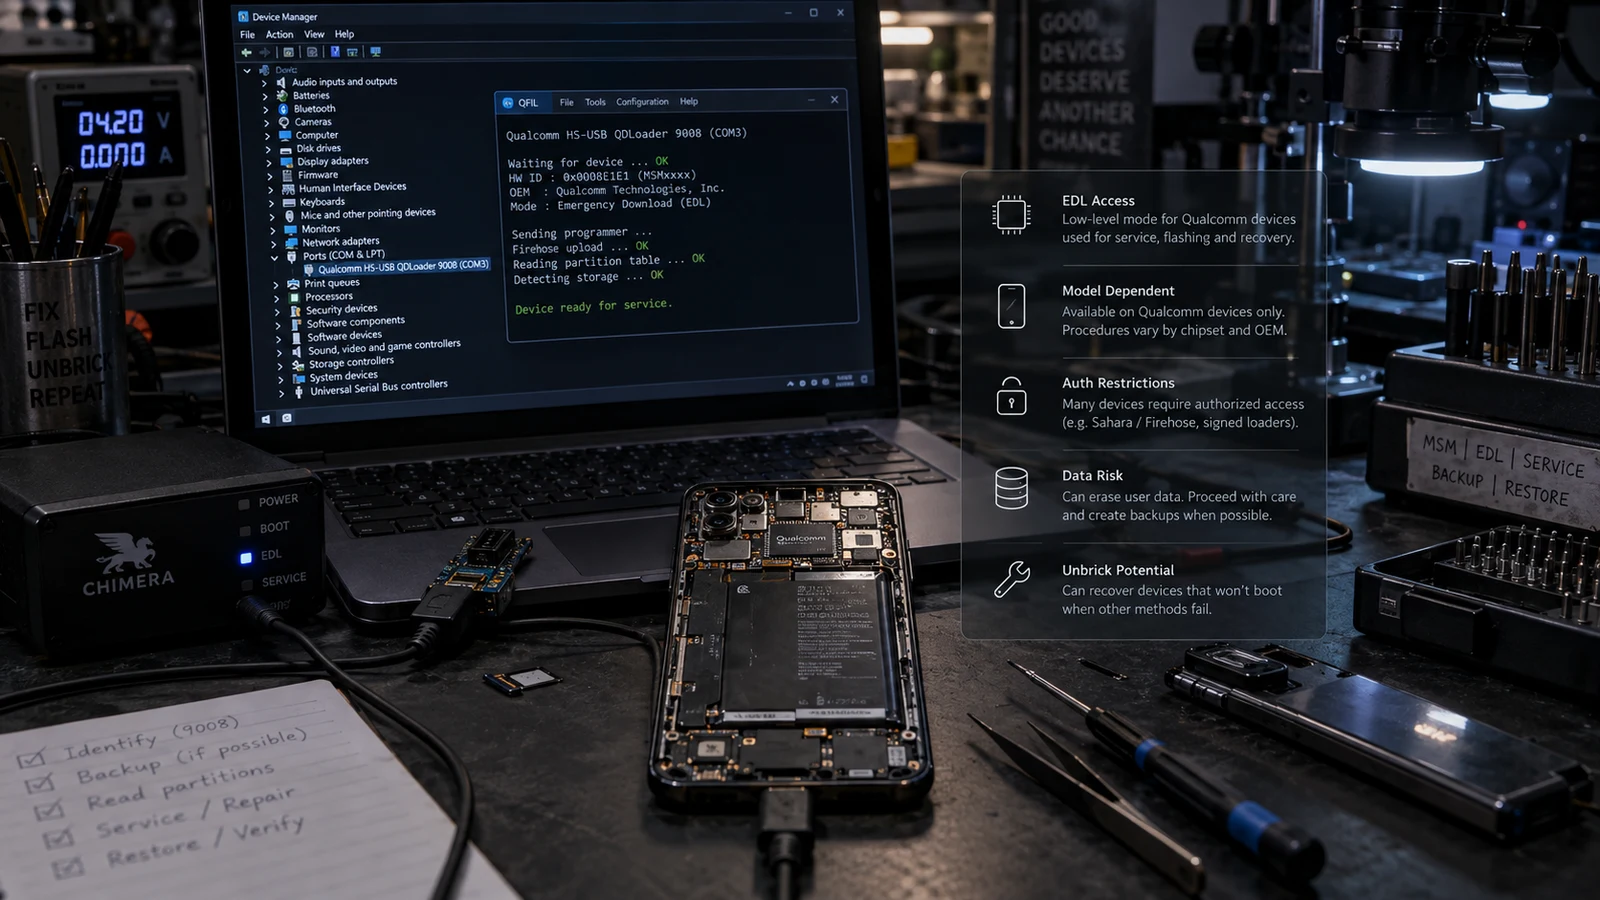
L’EDL est une interface de récupération de bas niveau intégrée aux puces Qualcomm, située sous le bootloader, ce qui explique qu’elle atteigne parfois un appareil que fastboot et le recovery ne joignent pas. Elle est aussi verrouillée par des fichiers constructeur signés, différents selon le modèle, et souvent destructrice pour les données. Savoir si elle aide votre appareil est une question propre à chaque modèle, pas une question générale.
Ce qu’est vraiment l’EDL
Emergency Download mode est une fonction de la boot ROM des systèmes sur puce Qualcomm. Cet emplacement est tout l’intérêt : la boot ROM s’exécute avant le bootloader, avant le recovery, avant tout ce qu’un mauvais flash a pu endommager. Si le code situé au-dessus est cassé, l’EDL reste là.
Quand un appareil y entre, il se présente en USB comme une interface Qualcomm QDLoader, couramment identifiée par le numéro 9008. De là, il parle deux protocoles, Sahara et Firehose, qui permettent à un ordinateur connecté d’envoyer un programme chargeur à l’appareil puis d’émettre des commandes de lecture ou d’écriture sur les partitions de stockage.
Le détail essentiel, que la plupart des articles omettent : le chargeur doit être signé par le constructeur. L’EDL n’accepte pas n’importe quel code. Il attend un fichier programmeur, généralement un ELF, portant une signature constructeur valide pour cette famille d’appareils. Sans lui, l’interface décroche l’appel puis refuse de faire quoi que ce soit d’utile.
Cette seule exigence explique presque tout le reste de cet article.
Pourquoi la disponibilité varie autant d’un appareil à l’autre
On lit que l’EDL est une fonction Qualcomm et on en conclut, de façon compréhensible, que tout téléphone Snapdragon peut être sauvé ainsi. La capacité au niveau de la puce est largement présente. Le chemin utilisable, non.
Quatre éléments varient indépendamment selon le constructeur et le modèle :
Si l’appareil peut entrer en EDL, et comment. Certains acceptent une commande logicielle depuis un système en marche. D’autres répondent à une configuration de câble précise. D’autres exigent d’ouvrir l’appareil et de relier des points de test sur la carte. Certains y entrent automatiquement quand le bootloader est assez endommagé. Il n’existe pas de méthode universelle, et la procédure d’un modèle ne se transpose pas à un autre.
Si un programmeur signé pour ce modèle est disponible. Certains constructeurs les mettent à disposition. D’autres les réservent aux canaux de service agréés. D’autres ne les distribuent pas du tout. Ce n’est pas une question de compétence technique : si le fichier n’existe pas en dehors du réseau de service du constructeur, aucune expertise ne le fait apparaître.
Si une authentification supplémentaire la précède. Plusieurs constructeurs ont ajouté une étape où l’appareil ou l’outil vérifie auprès d’un serveur du constructeur avant d’autoriser les opérations de bas niveau. Là où elle existe, l’accès est lié à un compte autorisé et non à la possession de l’appareil.
Si les images de firmware nécessaires pour ce modèle et cette région exacts sont disponibles. Atteindre l’EDL sans rien de valide à écrire n’est pas un sauvetage.
Les quatre conditions doivent être réunies. C’est pourquoi « mon téléphone gère l’EDL » et « mon téléphone peut être récupéré via l’EDL » sont deux affirmations différentes, et pourquoi une réponse honnête à « pouvez-vous le réparer » commence par le numéro de modèle et non par un oui.
Pourquoi la sécurité a été durcie
Cette partie mérite d’être comprise, car elle explique pourquoi la situation se resserre au lieu de s’assouplir.
L’EDL donne un accès direct, de bas niveau, au stockage en contournant entièrement le système d’exploitation. C’est exactement ce qu’il faut pour sauver un appareil. C’est aussi exactement ce qu’il faut pour l’extraction forensique, et les éditeurs d’outils forensiques mobiles documentent l’EDL comme méthode d’acquisition, précisément parce que sur certains appareils elle permet de lire le stockage sans passer par l’écran de verrouillage.
Une capacité qui peut lire le stockage d’un téléphone verrouillé est une capacité que les constructeurs ont de bonnes raisons de restreindre. Ils l’ont fait. Programmeurs signés, authentification constructeur, méthodes d’entrée supprimées et chaînes de démarrage durcies répondent tous à la même propriété.
Pour qui a un téléphone en panne, la conséquence est désagréable mais bien réelle : le durcissement qui protège vos données si le téléphone est volé est ce qui rend le vôtre plus difficile à sauver quand il ne démarre plus. C’est le même mécanisme vu sous deux angles.
Cet article ne traite pas du contournement d’authentification, du contournement de l’écran de verrouillage ni des méthodes pour déjouer la sécurité, et nous ne les proposons pas comme service. Si un appareil exige une autorisation du constructeur, la bonne voie passe par le constructeur ou un prestataire de service agréé.
Ce que l’EDL fait de vos données
C’est là que les attentes des utilisateurs et la réalité s’écartent le plus.
Une récupération par EDL signifie normalement écrire un paquet de firmware complet sur l’appareil. Ce processus réécrit en général la disposition des partitions et la partition de données, comme le reste. Il remet le téléphone en état. Il ne conserve pas ce qu’il contenait.
Avertissement, action destructrice : une restauration standard du firmware par EDL doit être considérée comme effaçant toutes les données utilisateur. C’est irréversible.
Le protocole comprend des opérations de lecture, et les laboratoires forensiques et de réparation utilisent bien l’EDL pour copier le stockage. Deux éléments limitent cette voie pour la récupération des données d’un particulier. Il faut le même accès signé que décrit plus haut, et sur un appareil récent, l’image extraite est chiffrée avec des clés conservées dans un stockage protégé par le matériel. Un dump brut de blocs chiffrés sans les clés, ce ne sont pas vos photos.
Si ce sont vos données qui comptent, ne voyez pas l’EDL comme la réponse. Lisez d’abord si l’on peut récupérer les données d’un téléphone en brick, car l’ordre de vos tentatives détermine ce qui reste possible.
Quand l’EDL compte vraiment
C’est le bon outil dans un nombre restreint de situations :
- Le bootloader lui-même est endommagé, donc fastboot est inaccessible.
- L’appareil n’affiche rien à l’écran mais s’énumère en USB comme une interface QDLoader.
- Un flash de firmware a été interrompu pendant l’écriture d’une partition de bas niveau.
- L’appareil est un modèle pris en charge, avec des fichiers signés et un firmware disponibles.
Notez que chaque point de cette liste signifie que l’appareil n’a plus aucune voie de plus haut niveau. Si fastboot marche, utilisez fastboot. Si le recovery marche, utilisez le recovery. L’EDL est le plancher, pas la première étape, et y recourir trop tôt ajoute du risque sans ajouter de capacité.
Avant de conclure que vous relevez de l’EDL, faites le test de détection de soft brick et hard brick. Un appareil que l’on dit en hard brick atteint souvent encore fastboot, ce qui change toute l’approche.
Ce que l’EDL ne fait pas
Soyons directs sur les limites :
- Il ne répare pas le matériel. Un stockage défaillant, un circuit d’alimentation endommagé ou une panne de carte sont des problèmes physiques. L’EDL écrit du firmware. Il ne peut pas écrire un composant qui fonctionne.
- Il ne garantit pas la récupération. Un appareil peut entrer en EDL et échouer en cours de route à chaque tentative de flash, ce qui désigne souvent le stockage lui-même.
- Il ne contourne ni la sécurité du compte ni celle du verrouillage, et nous ne l’utiliserons pas pour cela. La vérification de propriété passe en premier sur tout appareil où elle entre en jeu.
- Il n’annule pas une restriction de rollback. Quand un appareil applique l’anti-rollback, écrire un firmware plus ancien peut échouer quelle que soit l’interface utilisée.
- Il n’est pas sans risque. Écrire une image incorrecte à ce niveau peut faire passer un appareil de récupérable à bien pire.
Nous ne publions pas de taux de réussite pour l’EDL, car ce chiffre n’aurait aucun sens. Le résultat dépend du modèle, de l’existence de fichiers signés et de la nature logicielle ou non de la panne. Tout chiffre qui fait la moyenne de ces cas relève du marketing.
Points de test et accès physique
Certains appareils n’entrent en EDL qu’en ouvrant le boîtier et en reliant deux contacts de la carte mère. Autant dire clairement ce que cela implique, sans l’édulcorer.
Il faut démonter l’appareil, ce qui, sur un téléphone récent, signifie généralement chauffer et décoller une face arrière collée, débrancher la batterie et retirer les blindages. Cela annule toute garantie restante. Cela met en danger la nappe de l’écran, la batterie et la résistance à l’eau. Sur un appareil déjà tombé ou exposé à un liquide, cela risque de transformer une panne partielle en panne totale.
Il y a aussi un point de diagnostic que l’on rate : si un appareil n’entre en EDL que par les points de test, c’est une information. L’indisponibilité des méthodes logicielles signifie en général que le logiciel au-dessus de la boot ROM ne tourne pas du tout, ce qui augmente la probabilité que le problème de fond ne soit pas purement logiciel.
C’est une procédure raisonnable dans un atelier disposant de la bonne documentation du modèle, des bons outils et d’un technicien qui l’a déjà faite. C’est un mauvais premier essai à la maison, sur un téléphone dont vous avez besoin.
Les outils et leur provenance
L’outillage de ce domaine mêle des utilitaires internes de constructeurs jamais publiés, des outils de service des constructeurs, des boîtiers de réparation commerciaux vendus aux ateliers et des implémentations open source des protocoles sous-jacents.
Deux règles que nous appliquons et recommandons :
Utilisez des sources officielles pour le firmware. La distribution du constructeur, vérifiée avec les sommes de contrôle publiées quand elles existent. Un paquet de firmware issu d’un hébergeur de fichiers est une inconnue, et à ce niveau une inconnue peut tuer l’appareil.
N’hébergez ni ne redistribuez de binaires de constructeur. Nous ne le faisons pas et ne vous enverrons pas vers un miroir. Quand un fichier n’est accessible que par un canal agréé, c’est la réponse, même si personne ne la souhaite.
Notre service de firmware et de récupération de bricks travaille dans ces limites, ce qui signifie que pour certains appareils, nous disons que nous ne pouvons pas aider. C’est le prix pour ne pas faire de paris sur le téléphone de quelqu’un.
Questions fréquentes
Comment savoir si mon téléphone est en mode EDL ? L’écran est normalement noir, sans aucune indication. Le signal se trouve sur l’ordinateur : une entrée Qualcomm QDLoader apparaît dans la liste des périphériques du système quand vous le connectez. Un écran noir seul ne prouve rien, c’est pourquoi consulter la liste des périphériques de l’hôte compte plus que regarder le téléphone.
Mon téléphone est MediaTek, pas Qualcomm. Existe-t-il un équivalent ? Les plateformes MediaTek ont leur propre interface BootROM de bas niveau, au rôle comparable. Les concepts se transposent, pas les outils ni les détails. Même chose pour les autres fabricants de puces. N’appliquez pas une procédure Qualcomm à un appareil non Qualcomm.
L’EDL me rendra-t-il mes données ? Une restauration standard du firmware par EDL efface les données utilisateur. Extraire des données est une autre opération, avec les limites d’accès et de chiffrement décrites plus haut. Voyez l’EDL comme un sauvetage de l’appareil, pas des données.
Cela peut-il se faire à distance ? L’entrée en EDL déclenchée par logiciel sur un modèle pris en charge, avec des fichiers disponibles, peut souvent se traiter à distance, puisque les opérations s’exécutent depuis l’ordinateur connecté. L’entrée par points de test, non, car quelqu’un doit ouvrir l’appareil. Nous précisons lequel s’applique avant tout devis.
L’EDL est-il dangereux ? Il écrit à un niveau situé sous les protections qui évitent normalement qu’un mauvais flash soit fatal. Avec les bons fichiers signés et le bon firmware pour le modèle exact, c’est une procédure maîtrisée. Avec des fichiers à peu près corrects, c’est ainsi que des appareils récupérables deviennent irrécupérables.
Mon réparateur dit qu’il répare n’importe quel téléphone avec l’EDL. Est-ce vrai ? Aucune méthode ne couvre tous les appareils ni toutes les pannes. Demandez quels fichiers propres au modèle il possède et si la panne est confirmée comme logicielle. Un atelier qui diagnostique avant de chiffrer vous donne plus d’informations qu’un autre qui promet un résultat d’emblée.
À lire aussi : Soft brick et hard brick · Peut-on récupérer les données d’un Android en brick ? · Téléphone Android qui ne s’allume plus : logiciel ou matériel · Fastboot : appareil non détecté · Réparer un bootloop sans perdre de données
Sources : Documentation publique de Qualcomm sur l’emergency download mode. Documentation du bootloader de l’Android Open Source Project.
Dernière vérification : 17 août 2026. La disponibilité de l’EDL, les méthodes d’entrée, l’authentification requise et la disponibilité des fichiers varient selon la puce, le constructeur et le modèle, et changent d’une version de firmware à l’autre. Vérifiez dans la documentation officielle de votre appareil exact.
Autres guides Android
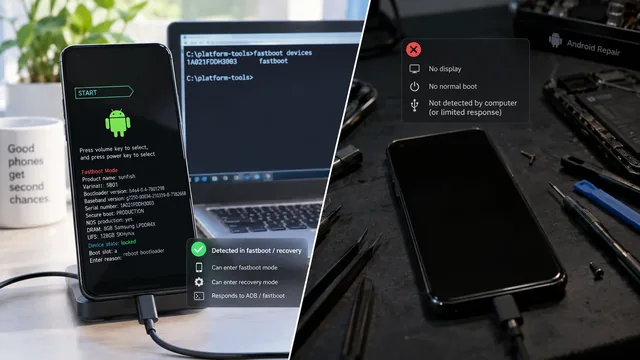
Soft brick ou hard brick sur Android : comment les distinguer
Le terme hard brick désigne au moins quatre états très différents, aux issues très différentes. Deux commandes vous indiquent lequel vous avez réellement.
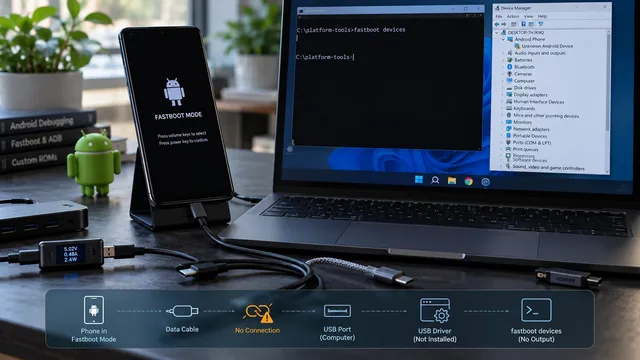
Fastboot : appareil non détecté, vérifications du câble, du pilote, de l’USB et du mode
Une sortie vide de fastboot devices a six causes possibles, et le pilote n’en est qu’une. Voici comment isoler chaque couche, dans l’ordre.
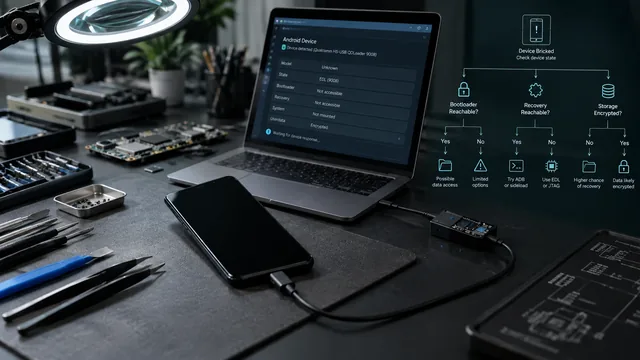
Peut-on récupérer les données d’un Android en brick ? Cela dépend de l’état
Trois conditions distinctes décident de la réponse, et les trois doivent être réunies. La plupart des guides n’en traitent qu’une. Voici le tableau état par état.