安卓 EDL 模式:它是什么、何时有用,以及风险
EDL 确实存在,也确实救活过其他办法都无能为力的设备。但它有门槛、因机型而异,而且常常具有破坏性。下面是坦诚的说明。
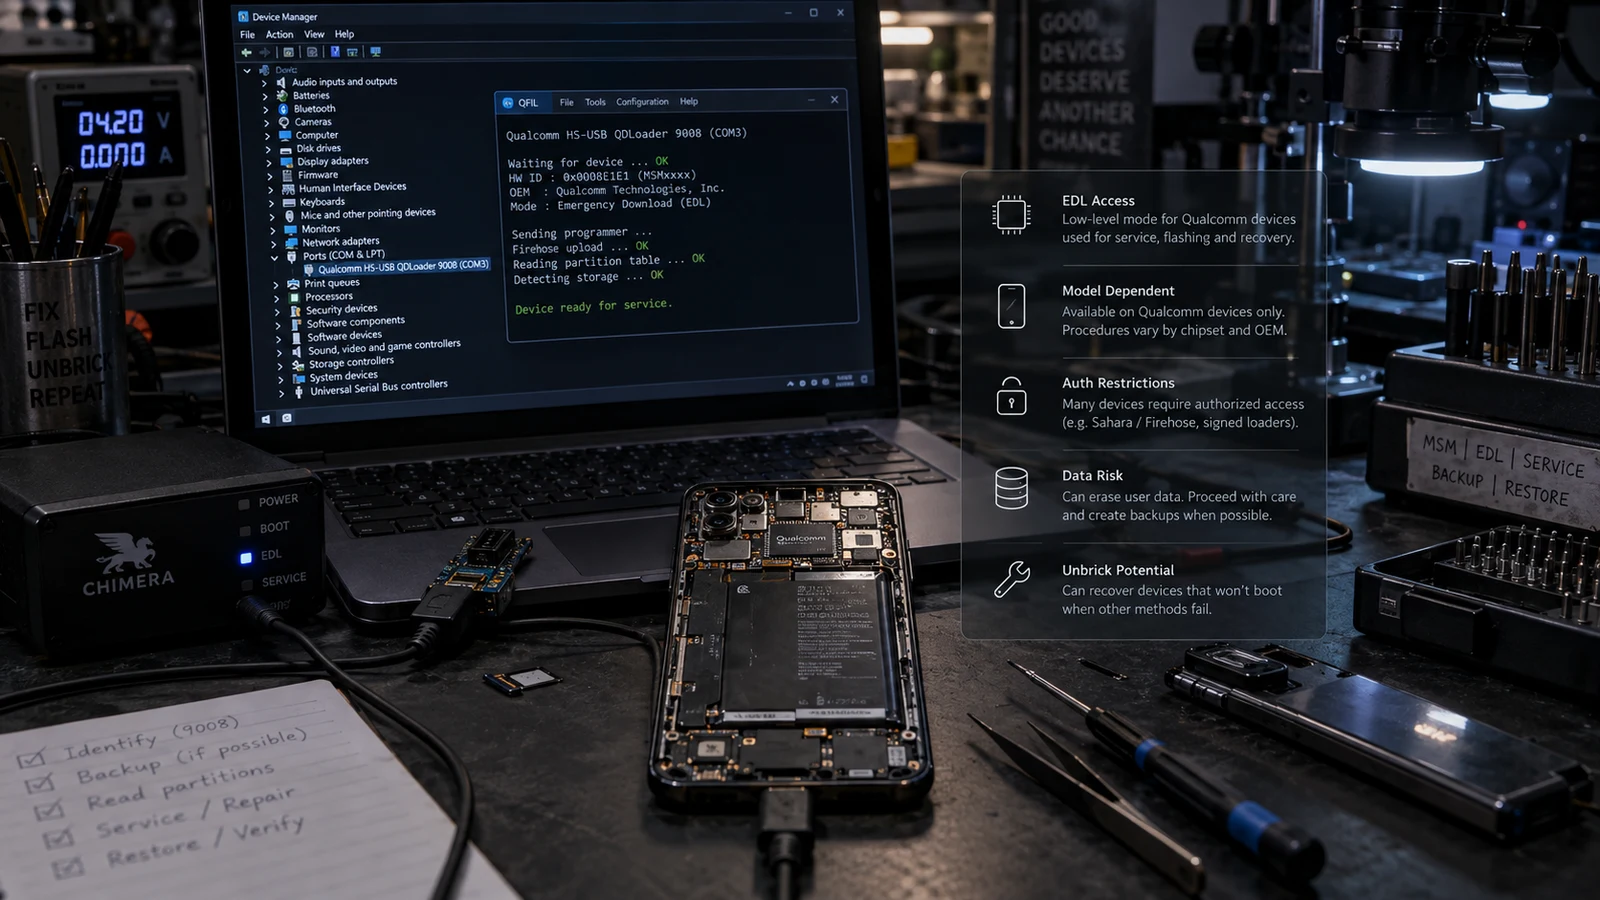
EDL 是内置于Qualcomm芯片的底层恢复接口,位于 Bootloader 之下,所以有时能触及 fastboot 和 Recovery 都够不着的设备。它也受限于因机型而异的厂商签名文件,而且常常会破坏数据。它能否帮到你的设备,要看具体机型,不能一概而论。
EDL 到底是什么
紧急下载模式(Emergency Download)是Qualcomm SoC 的 boot ROM 中的一项功能。这个位置就是关键所在:boot ROM 先于 Bootloader、先于 Recovery、先于任何可能被错误刷机损坏的内容运行。即使上层代码已经损坏,EDL 依然在。
设备进入 EDL 后,会通过 USB 以Qualcomm QDLoader 接口的身份出现,通常以编号 9008 标识。此时它使用 Sahara 和 Firehose 两种协议,让连接的电脑先向设备发送一个加载程序,再发出读写存储分区的命令。
最关键的细节,也是大多数文章略过的一点:加载程序必须由厂商签名。 EDL 不接受任意代码,它需要一个 programmer 文件(通常是 ELF),带有该设备系列的有效厂商签名。没有它,接口会响应连接,却拒绝执行任何有用的操作。
仅凭这一条要求,就能解释本文的几乎所有其他内容。
为什么不同设备的可用性差别这么大
人们读到 EDL 是Qualcomm的功能,很自然地认为任何Snapdragon手机都能这样救。芯片层面的能力基本都有,但可用的路径未必有。
下面四点会因厂商和机型而各自不同:
设备能不能进入 EDL,以及怎么进。 有些设备接受正在运行的系统发出的软件命令,有些对特定的线缆配置有反应,有些需要拆开设备并短接主板上的测试点,有些在 Bootloader 损坏到一定程度时会自动进入。没有通用方法,一个机型的步骤也无法照搬到另一个机型。
能不能拿到该机型的已签名 programmer。 有些厂商会提供,有些只限授权维修渠道,有些完全不分发。这不是技术水平的问题。如果该文件在厂商的维修网络之外根本不存在,再高的技术也变不出来。
前面是否还有额外的验证。 一些厂商增加了验证环节,设备或工具在允许底层操作之前,会向厂商服务器核验。有这一层的话,访问权限绑定的是授权账号,而不是你手上拿着设备。
能不能拿到该机型、该地区所需的固件镜像。 进入了 EDL 却没有可写入的有效内容,不叫救援。
四项必须同时满足。这就是为什么“我的手机支持 EDL”和“我的手机能通过 EDL 救回来”是两个不同的说法,也是为什么对“能修吗”的诚实回答,是从型号开始,而不是先说一声“能”。
为什么要加强安全防护
这一点值得了解,因为它解释了为什么形势不断变得更严格,而不是放松。
EDL 提供对存储的直接底层访问,完全绕过操作系统。这正是设备救援所需要的,也正是取证提取所需要的,移动取证厂商把 EDL 记录为一种提取方式,正是因为在一些设备上,它可以不经过锁屏就读取存储。
能读取已锁定手机存储的能力,厂商有充分的理由加以限制,于是他们这么做了。已签名的 programmer、厂商验证、被移除的进入方式、加固的启动链,都是对同一个底层特性的回应。
对手机坏了的人来说,实际后果令人不舒服但确实存在:手机被盗时保护你数据的那些加固措施,同样让你的手机在无法开机时更难救。这是同一种机制,只是从两个方向来看。
本文不涉及绕过验证、绕过锁屏或破解安全防护的方法,我们也不把它们作为服务提供。 如果设备需要厂商授权,正确的途径是联系厂商或授权服务商。
EDL 对你的数据做了什么
这是用户预期与现实差距最大的地方。
通过 EDL 恢复,通常意味着向设备写入完整的固件包。这个过程一般会连同其他内容一起重写分区布局和数据分区。它能让手机恢复可用,但不会保留里面原有的东西。
破坏性操作警告:应当认为标准的 EDL 固件恢复会清除所有用户数据,且无法撤销。
协议中确实有读取操作,取证和维修实验室也确实用 EDL 为存储制作镜像。但作为普通用户的数据恢复途径,它受两点限制。一是需要上面所说的同样的签名访问;二是在现代设备上,提取出来的镜像是用硬件保护存储中的密钥加密的。没有密钥,一份加密块的原始转储不是你的照片。
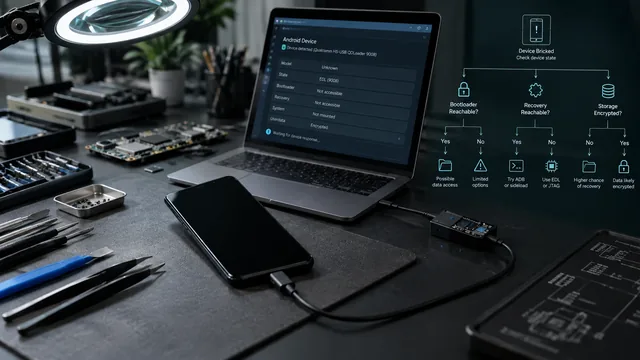
如果你最在意的是数据,不要把 EDL 当作答案。请先阅读变砖手机的数据能否恢复,因为你尝试操作的先后顺序,决定了还剩下哪些可能。
EDL 真正派上用场的时候
只在以下少数情况下它才是合适的工具:
- Bootloader 本身已损坏,fastboot 无法进入。
- 设备没有任何显示输出,但在 USB 上枚举为 QDLoader 接口。
- 写入底层分区的过程中,固件刷写被中断。
- 设备是受支持的机型,且能拿到已签名文件和固件。
请注意,清单上的每一项说的都是:设备已经没有更高层的途径可用。fastboot 能用就用 fastboot,Recovery 能用就用 Recovery。EDL 是最后的底线,不是第一步,过早动用它只会增加风险,而不会增加能力。
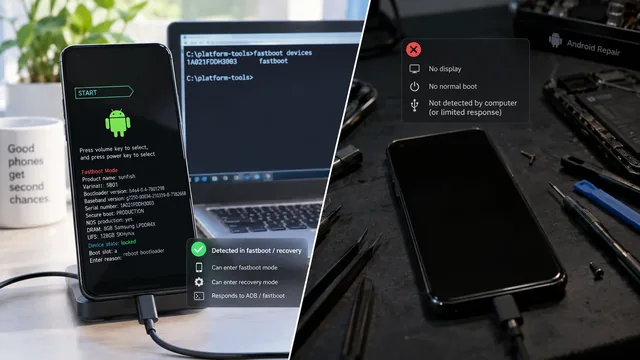
在断定你需要 EDL 之前,先做软砖与硬砖中的检测。被人称作“硬砖”的设备,往往其实还能进入 fastboot,而这会彻底改变处理方式。
EDL 做不到什么
直说它的局限:
- 它不能修硬件。 存储损坏、供电路径受损或主板级故障都是物理问题。EDL 写入的是固件,写不出一个能用的元件。
- 它不保证能恢复。 设备可以进入 EDL,却在每次刷写中途都失败,这通常指向存储本身的问题。
- 它不能绕过账号或锁定安全机制,我们也不会用它来做这件事。 凡涉及这方面的设备,都要先核实所有权。
- 它不能撤销防回滚限制。 设备启用了防回滚(anti-rollback)时,无论用哪种接口,写入旧版固件都可能失败。
- 它不是没有风险的。 在这个层级写入错误的镜像,可能让设备从可恢复变得严重得多。
我们不公布 EDL 作业的恢复成功率,因为这个数字没有意义。结果取决于机型、是否有已签名文件,以及故障根本是不是软件问题。把这些平均起来的任何数字,都是营销话术。
测试点与通过拆机进入 EDL
有些设备只能通过打开外壳、短接主板上的两个触点才能进入 EDL。这涉及什么,值得讲清楚,而不是一笔带过。
这意味着要拆机,对现代手机来说,通常要加热并分离粘合的后盖、断开电池、取下屏蔽罩。这会让剩余的保修失效,还会危及屏幕排线、电池和防水性能。对于已经摔过或进过液体的设备,可能让局部故障变成彻底故障。
还有一个人们忽略的诊断信息:如果设备只能通过测试点进入 EDL,这本身就在说明问题。软件进入方式不可用,通常意味着 boot ROM 之上的软件根本没有在运行,这就提高了底层问题不单纯是软件问题的可能性。
在有对应机型资料、合适工具和做过这类操作的技师的维修店里,这是合理的做法。在家里对一部你还要用的手机首次尝试,则不明智。
工具及其来源
这个领域的工具由多种来源构成:有从未公开发布的厂商内部工具,有厂商的服务工具,有卖给维修店的商业维修盒,也有底层协议的开源实现。
我们遵循并建议两条规则:
固件只用官方来源。 使用厂商发布的版本,有公布的校验值时要核对。来自文件托管站的固件包是未知数,而在这个层级,未知数足以让设备彻底报废。
不托管也不转发厂商的二进制文件。 我们不这么做,也不会把你引向镜像站。如果某个文件只能通过授权渠道获得,那就是答案,即使这不是任何人想要的答案。
我们的固件与救砖服务就在这些限制之内运作,所以有些设备我们会如实告诉对方帮不上忙。这是不拿别人的手机瞎碰运气的代价。
常见问题
怎么知道我的手机是否处于 EDL 模式? 屏幕通常是黑的,没有任何提示。信号在电脑上:连接时,操作系统的设备列表中会出现 Qualcomm QDLoader 条目。光看黑屏什么也说明不了,所以查看主机设备列表比盯着手机更重要。
我的手机是MediaTek,不是Qualcomm。有对应的东西吗? MediaTek平台有自己的底层 BootROM 接口,用途类似。概念可以通用,工具和细节则不行。其他芯片厂商同理。不要把Qualcomm的步骤用在非Qualcomm设备上。
EDL 能把我的数据找回来吗? 标准的 EDL 固件恢复会清除用户数据。读出数据是另一种操作,受上面所述的访问和加密限制。请把 EDL 看作设备救援,而不是数据救援。
可以远程操作吗? 在受支持的机型上,若能拿到文件,软件触发进入 EDL 的情况通常可以远程处理,因为操作都从所连接的电脑上运行。测试点进入则不行,因为必须有人拆开设备。报价之前我们会说明属于哪一种。
使用 EDL 危险吗? 它写入的层级低于通常能防止错误刷写致命的那些保护。使用正确的签名文件和与确切机型对应的正确固件时,它是可控的流程;用差不多对的文件,可恢复的设备就是这样变成无法恢复的。
维修店说他们用 EDL 什么手机都能修。这是真的吗? 没有哪一种方法能覆盖所有设备和所有故障。问问他们有哪些对应机型的文件,以及故障是否已确认为软件问题。先诊断再报价的店,给你的信息比一开始就承诺结果的店更多。
相关阅读: 软砖与硬砖 · 变砖的安卓手机能恢复数据吗? · 安卓手机无法开机:软件还是硬件 · Fastboot 设备无法识别 · 不丢数据修复开机循环
来源: Qualcomm关于紧急下载模式的公开文档。Android Open Source Project Bootloader 文档。
最后核实:2026 年 8 月 17 日。EDL 的可用性、进入方式、验证要求和文件获取情况因芯片、厂商和机型而异,并会随固件版本变化。请以你确切设备的官方文档为准。