Play Integrity Fix su Android con root: cosa funziona ancora nel 2026
Quale verdetto Play Integrity puoi ottenere davvero su un telefono con root dipende dalla versione di Android e dallo stato del bootloader. Ecco cosa richiede Google, quali moduli sono mantenuti e dove finisce la correzione.
Indice
- Cosa è cambiato in questo aggiornamento
- Cosa richiedono i tre verdetti nel 2026
- Basic, device e strong, per versione di Android
- Cosa vede davvero l'app
- Perché root e bootloader sbloccato cambiano la risposta
- Quale modulo Play Integrity Fix è davvero aggiornato?
- L'originale non c'è più
- Confronto tra i moduli Play Integrity Fix
- Confronto tra le implementazioni di Zygisk
- "Next", "Inject" e "Fork", spiegati
- Scegli prima la tua riga
- Prima di leggere "riblocca": le avvertenze che contano
- Come sistemarlo, passo dopo passo
- Percorso Magisk
- Percorso KernelSU, KernelSU Next e APatch
- Aggiornare l'impronta e cosa non condividere
- spoofVendingSdk: il trucco legacy instabile
- Strong integrity e keybox: cosa è fragile e perché
- Cos'è una keybox
- La classe Tricky Store
- Due affermazioni dei README che non combaciano
- Cosa non ti diremo
- Una regola decisionale più sicura
- Nascondere il root è un problema diverso dal verdetto
- Verifica che sia passato
- Matrice di risoluzione dei problemi
- Android 16 e 17: cosa aspettarsi
- Quando fermarsi (e quando chiedere aiuto)
- In conclusione
- Fonti e documentazione dei progetti
Il tuo telefono ha il root, Google Wallet non ti fa pagare, un'app della banca si chiude all'avvio e il Play Store dice che il dispositivo non è certificato. Il consiglio che trovi in giro di solito è "installa Play Integrity Fix". Su un telefono datato può essere ancora la risposta giusta. Su uno recente spesso non lo è, e il motivo è una modifica fatta da Google sui propri server, non qualcosa che ha fatto il tuo telefono.
In breve. Su Android 12 e precedenti valgono ancora i controlli legacy, e un fork mantenuto di Play Integrity Fix tramite Zygisk è la strada documentata (nessuna garanzia). Su Android 13 e successivi Google richiede la prova, garantita dall'hardware, di un bootloader bloccato prima di restituire il verdetto device. Un modulo che si limita a falsificare l'impronta (fingerprint) non può fornirla. Le opzioni realistiche sono una ROM stock con bootloader ribloccato, un modulo della classe Tricky Store che dipende da una keybox valida e revocabile, oppure accontentarsi della sola integrità basic.12
Fonti verificate il 5 novembre 2026. Questa è una guida basata sulla documentazione. DroidRooter non ha testato ogni modulo o telefono citato qui, e i numeri di versione sono quelli che le pagine dei progetti mostravano in quella data.
Vai a: Cosa è cambiato · Cosa richiede ogni verdetto · Quale modulo è aggiornato · Scegli la tua riga · Passo dopo passo · Strong integrity e keybox · Nascondere il root · Verifica · Risoluzione dei problemi · Android 16 e 17 · Quando fermarsi · FAQ
Cosa è cambiato in questo aggiornamento
La prima versione di questa pagina diceva che un modulo mantenuto "ripristina i verdetti basic e device sulla maggior parte dei telefoni". È un'affermazione troppo ampia. Vale per basic, e per device su Android 12 e precedenti, ma non per un telefono Android 13+ con bootloader sbloccato. Questa versione sostituisce quell'affermazione con le parole dello stesso Google, nomina e data i progetti attuali invece di parlare di "fork aggiornati attivamente", e aggiunge una tabella decisionale, una matrice di risoluzione dei problemi e una sezione su ciò che non ti diremo.
Cosa richiedono i tre verdetti nel 2026
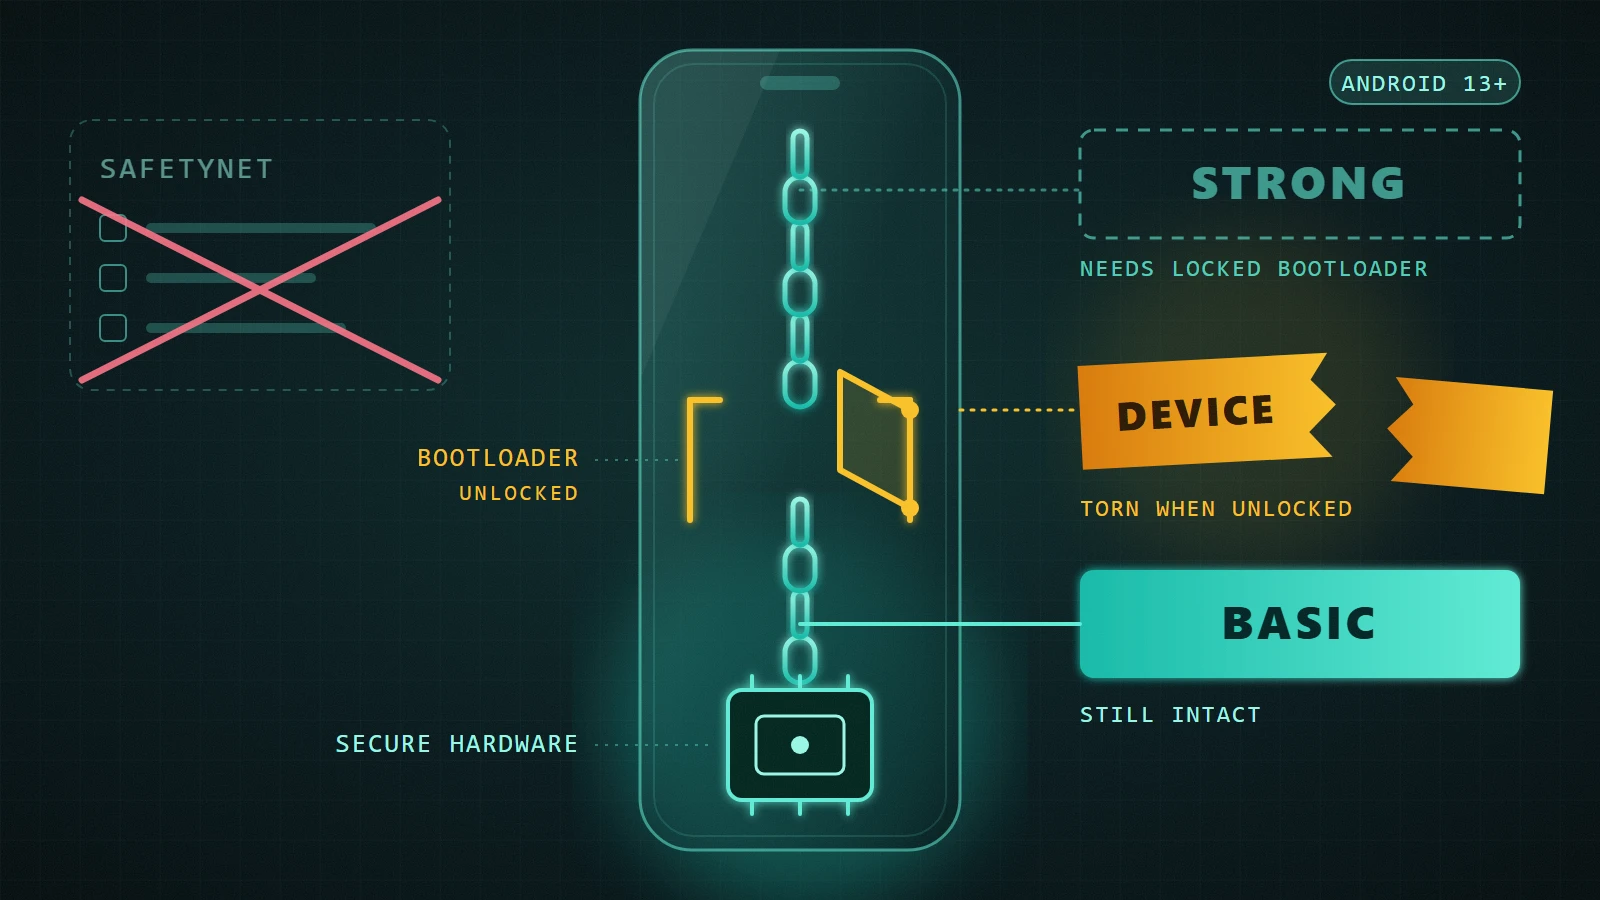
Play Integrity restituisce fino a tre etichette per il dispositivo: basic (MEETS_BASIC_INTEGRITY), device (MEETS_DEVICE_INTEGRITY) e strong (MEETS_STRONG_INTEGRITY). Google ha cambiato il loro significato su Android 13 e successivi con il rilascio di maggio 2025.2
Basic, device e strong, per versione di Android
| Verdetto | Android 12 e precedenti | Android 13 e successivi |
|---|---|---|
| Basic | Controlli legacy; i fix basati su moduli di questa guida puntano a questi | Richiede la presenza di Android Platform Key Attestation. Il bootloader può essere bloccato o sbloccato e lo stato di avvio verificato o non verificato. Google afferma che i dispositivi con root possono restituirlo purché la key attestation sia presente |
| Device | Controlli legacy (quello che SafetyNet chiamava ctsProfileMatch) |
Richiede un verdetto di verified boot positivo e garantito dall'hardware: bootloader bloccato e immagine OEM certificata |
| Strong | Richiede la prova, garantita dall'hardware, dell'integrità dell'avvio; nessun aggiornamento di sicurezza recente richiesto | Richiede l'integrità device più aggiornamenti di sicurezza nell'ultimo anno per tutte le partizioni, comprese patch del sistema operativo e patch del vendor. Google aggiunge che questa condizione potrebbe cambiare in futuro |
Fonti: Google: Improved verdicts in Android 13 and later e Google: Play Integrity verdicts.21
Due dettagli che la gente si perde. Primo: la stima di Google per la modifica di maggio 2025 era un calo di circa lo 0,4% nelle risposte device ma di circa il 14,5% in quelle strong, in media tra le app; le singole app possono aver visto di più o di meno.2 Secondo: nella definizione di Google, "strong" su Android 13+ non è un concetto di keybox. È l'integrità device più un livello di patch. Le keybox sono un meccanismo della community per rincorrere la parte garantita dall'hardware, trattato più avanti.
Cosa vede davvero l'app
Per impostazione predefinita un'app riceve un verdetto device vuoto quando Google rileva segni di un attacco (come l'hooking delle API), una compromissione come il root o un dispositivo non fisico. Le etichette basic e strong sono facoltative: su Android 13+ vengono restituite solo se lo sviluppatore le ha attivate tramite Play Console e l'app che le richiede è stata installata o aggiornata da Google Play. MEETS_DEVICE_INTEGRITY viene comunque restituito alle app che non sono concesse in licenza da Play.12
Nella pratica conta. Un'app può darti errore mentre un'app di controllo mostra tutto verde, perché le due potrebbero non chiedere le stesse etichette, e una copia di un'app installata da APK esterno potrebbe non ricevere mai quelle facoltative.
Perché root e bootloader sbloccato cambiano la risposta
La key attestation di Android include una struttura RootOfTrust con deviceLocked e verifiedBootState. Da Android 12 i dispositivi usano il Remote Key Provisioning, in cui i certificati di attestazione sono certificati ECDSA P-256 per singola app, con una durata più breve rispetto ai vecchi certificati provisionati in fabbrica.3 I verificatori devono controllare l'elenco di revoca dei certificati, e la documentazione per sviluppatori di Google dice che una nuova radice di attestazione ha iniziato a firmare le catene il 1° febbraio 2026.4
Una normale app sul tuo telefono non può modificare quelle prove, perché sono prodotte da hardware sicuro. È questo il motivo per cui falsificare l'impronta ha smesso di bastare su Android 13+: il verdetto ora si appoggia a un segnale che lo spoof non tocca.
Il consiglio di Google per testare l'integrità del dispositivo è netto: assicurati che sia installata la ROM di fabbrica (per esempio ripristinando il dispositivo) e che il bootloader sia bloccato.1
Quale modulo Play Integrity Fix è davvero aggiornato?
L'originale non c'è più
Il modulo originale di chiteroman non esiste più su GitHub; il suo repository ha restituito un 404 il 5 novembre 2026. Il README del fork di osm0sis dice «fork del Play Integrity Fix (PIF) di chiteroman» e indica l'originale come «non più online». Nessuna delle due pagine spiega il perché, e non ci mettiamo a fare ipotesi.510 Qualsiasi guida che linka lo zip originale è obsoleta.
Sono attive due linee mantenute.
Confronto tra i moduli Play Integrity Fix
| PlayIntegrityFork (osm0sis) | PlayIntegrityFix inject-s (KOWX712) | |
|---|---|---|
| Ultima release vista | v19, 2026-11-03 | v4.9 (tag v4.9-inject-s), 2026-10-15 |
| Meccanismo (secondo il README) | Modulo Zygisk; inietta un classes.dex per alterare i campi di android.os.Build e aggancia il codice nativo per alterare le proprietà di sistema, con spoof applicato solo al DroidGuard di Play Services |
Modulo Zygisk della linea "inject"; le opzioni comprendono spoofBuild, spoofProvider, spoofProps, spoofSignature |
| Gestori di root | Magisk con Zygisk attivo; KernelSU, KernelSU Next o APatch con Zygisk Next, ReZygisk o NeoZygisk | Indicato nel registro moduli di KernelSU come "Android 8-17" |
| Aggiornamento dell'impronta | Script autopif4 tramite il pulsante Azione |
Secondo le note di release, una configurazione WebUI e la gestione automatica della patch di sicurezza |
| Trucco per il verdetto legacy | spoofVendingSdk, sconsigliato |
spoofVendingSdk, con effetti collaterali documentati sul Play Store |
| Ambito dichiarato | Corregge il verdetto device per Android <13; su 13+ «aiuta ancora» con Google Wallet e i controlli RCS di Google Messaggi | Dice di non essere fatto per nascondere il root o evitare i rilevamenti |
| Avvertenza | SukiSU Ultra limita gli script Azione a 10 s e «non può essere raccomandato» | La dicitura «serve a superare il verdetto Device» del registro è la descrizione di un modulo, non una promessa su Android 13+ |
Fonti: README di PlayIntegrityFork, release PIFork v19, release inject-s v4.9, registro moduli KernelSU.5679
Non li ordiniamo per percentuale di successo, perché non abbiamo trovato alcun test indipendente e non ne abbiamo eseguito uno. Confrontali su ciò che documentano: manutenzione, gestori di root supportati e limiti dichiarati. Installa un solo fork, mai due. È una nostra regola, non una citazione: il README di PIFork avverte che altri moduli, soprattutto quelli che agganciano Play Services, possono far scattare i rilevamenti di DroidGuard, e due fork PIF che si contendono lo stesso spoof sono il modo più semplice per causarli.5
Cosa aggiunge la v19 al quadro. Le note della v19 dicono che, a causa di «un ulteriore controllo attualmente sconosciuto aggiunto da Google», alcuni dispositivi riescono a passare solo usando le impronte Pixel Canary di bluejay, felix o tangorpro (più quelle della serie Pixel 11 se si usa una keybox RKP). È un'affermazione del maintainer su un comportamento che ha osservato, non un documento di Google. È anche un buon esempio del perché questo campo cambia ogni settimana.6
Confronto tra le implementazioni di Zygisk
Entrambe le linee richiedono un livello Zygisk. Quale dipende dal tuo gestore di root.
| Livello | Si usa con | Stato visto il 2026-11-05 | Nota sulla licenza |
|---|---|---|---|
| Zygisk integrato di Magisk | Magisk | Interruttore nelle impostazioni di Magisk | Parte di Magisk |
| Zygisk Next | KernelSU (min 10940); Magisk 26402+ con Zygisk integrato disattivato | v1.5.2, 2026-10-15 | Il README di ReZygisk dice che le ultime release di Zygisk Next non sono open source |
| ReZygisk | KernelSU, KernelSU Next e APatch secondo il README di PIFork | v1.0.0, 2026-05-10; ha abbandonato il supporto a Magisk Alpha e Kitsune | AGPL 3.0 |
| NeoZygisk | KernelSU, KernelSU Next e APatch secondo il README di PIFork | v2.4, 2026-08-08; aggiunge Android 17 e compatibilità con più dispositivi | Vedi il suo repository |
Fonti: Zygisk Next, ReZygisk, NeoZygisk.161718 Il README di Zygisk Next elenca solo KernelSU e Magisk; il supporto ad APatch viene dal README di PIFork, quindi controlla la pagina del livello Zygisk per il tuo gestore prima di fidarti. Per come ogni livello interagisce con Shamiko e gli altri moduli, la nostra guida ai moduli Magisk ha la versione lunga.
"Next", "Inject" e "Fork", spiegati
- "Next" non è un'edizione di PIF. Di solito indica Zygisk Next (un livello Zygisk) o KernelSU Next (un gestore di root). Non abbiamo trovato alcun modulo chiamato "Play Integrity Fix Next".
- "Inject" si riferisce al ramo inject dell'originale, oggi proseguito come inject-s.
- "Fork" è PlayIntegrityFork.
- "Modulo" significa solo un componente aggiuntivo del gestore di root; quelli veri sono nella tabella qui sopra.
Scegli prima la tua riga
Non cominciare a flashare. Abbina la tua situazione a una riga, poi decidi se il risultato vale il rischio.
| La tua situazione | Risultato realistico | Cosa comporta | Rischio principale |
|---|---|---|---|
| Android 12 o precedente, con root | Il verdetto device legacy è ciò a cui puntano i fork PIF; nessuna garanzia | Livello Zygisk, un fork PIF mantenuto, un'impronta aggiornata | Le impronte scadono o vengono bannate; conflitti tra moduli |
| Android 13+, sbloccato, serve solo basic | Google dice che i dispositivi con root possono restituire basic se la key attestation è presente | Di solito niente oltre a una configurazione root pulita e funzionante | Le etichette facoltative potrebbero non arrivare alle app installate da APK esterno |
| Android 13+, sbloccato, serve device | Non lo fornisce un modulo PIF da solo. Dipende da moduli basati su keybox o da spoofVendingSdk |
Un modulo della classe Tricky Store con una keybox valida, oppure il trucco legacy con i suoi effetti collaterali | Revoca, malfunzionamenti del Play Store, possibile violazione dei termini di servizio |
| Android 13+, serve strong | Integrità device più una patch entro l'ultimo anno, secondo Google | Bootloader bloccato e un aggiornamento recente; le configurazioni con keybox sono fragili | Revoca; livello di patch più vecchio di un anno |
| Custom ROM | Dipende dalla chiave di firma della ROM, dalla stringa del kernel e dall'impronta | Esegui i controlli della matrice di risoluzione dei problemi | La ROM potrebbe essere in un elenco di bannate |
| L'integrità del dispositivo è irrinunciabile | La strada documentata da Google | ROM stock, bootloader ribloccato | Cancellazione dei dati, effetti su garanzia e Knox, rischio di brick se fatto male |
Prima di leggere "riblocca": le avvertenze che contano
Ribloccare non è un'annullamento gratuito. Leggi questi punti prima di decidere.
- Cancella i dati. Il riblocco e il "ripristino del dispositivo" di Google cancellano entrambi i dati utente sulla maggior parte dei telefoni. Fai prima un backup e verifica che si ripristini.
- Prima flasha il firmware stock completo e corrispondente. Non ribloccare mai con un'immagine boot patchata o una custom ROM installata. Il telefono potrebbe non avviarsi più.
- Samsung: far scattare Knox è permanente, e Samsung Pay smette di funzionare dopo un riblocco, secondo la nostra guida allo sblocco del bootloader.
- Alcuni marchi legano lo stato di sblocco ad account, aree geografiche o all'interruttore Sblocco OEM. La procedura dipende dal dispositivo.
- Se non sei sicuro, leggi prima la guida allo sblocco del bootloader e i rischi del root su Android, oppure informati sul nostro servizio bootloader prima di toccare qualsiasi cosa.
Se ti serve solo un'operazione di root una tantum e vuoi tenere il bootloader bloccato, il root temporaneo senza sbloccare il bootloader esiste per alcuni telefoni, ma è limitato a build specifiche, supportate e vulnerabili. La risposta onesta a "funzionerà sul mio telefono?" è spesso no.
Come sistemarlo, passo dopo passo
Questi passaggi presuppongono un telefono già con root e una riga della tabella in cui un fork PIF è lo strumento giusto. Per questo aggiornamento non abbiamo ricontrollato su un dispositivo le etichette dei menu. Le etichette cambiano da una versione all'altra dei gestori, quindi considera i percorsi come un orientamento, non uno script. Se stai ancora scegliendo il metodo di root, vedi Magisk vs KernelSU vs APatch.
Percorso Magisk
L'attuale Magisk è v31.1 (2026-10-25). Le sue note di release dicono che la richiesta interattiva di accesso root è stata rimossa (concedi l'accesso in anticipo dalla scheda Superuser) e che anche il nascondimento dell'app (riconfezionamento del pacchetto) è stato rimosso.19
- Attiva Zygisk. App Magisk, Impostazioni, abilita Zygisk, riavvia.
- Installa un fork PIF. App Magisk, scheda Moduli, installa da memoria, scegli lo zip dalla pagina delle release del progetto, riavvia.
- Aggiorna l'impronta. Esegui il pulsante Azione del modulo. Su PlayIntegrityFork esegue
autopif4, che genera un'impronta Pixel Canary. - Controlla la nota sulla DenyList. Il README di PIFork dice che Google Play Services (
com.google.android.gms) non deve stare nella DenyList di Magisk se "Applica DenyList" è attivo; il modulo lo gestisce con degli script, ma una sola volta per riavvio.5 - Verifica (vedi sotto).
Percorso KernelSU, KernelSU Next e APatch
Release attuali viste il 2026-11-05: KernelSU v3.3.1 (2026-10-12) e APatch 11282 (2026-10-15).2021 Secondo il README di PIFork, questi gestori richiedono un livello Zygisk separato, quindi:
- Installa un modulo Zygisk autonomo (Zygisk Next, ReZygisk o NeoZygisk), riavvia.
- Installa un solo fork PIF dalla schermata dei moduli del gestore, riavvia.
- Se il verdetto device fallisce su questi gestori, la soluzione del README di PIFork è: disattiva il modulo Zygisk, riavvia, riattivalo, riavvia di nuovo.5
Evita SukiSU Ultra per questo scopo, per via della nota di PIFork sul limite di 10 secondi per gli script Azione.
Aggiornare l'impronta e cosa non condividere
Lo script autopif4 genera un'impronta casuale di dispositivo a partire dall'ultima Pixel Canary. Il README dice che scadono più o meno ogni sei settimane e che le impronte Pixel Canary non riescono più a passare da sole l'integrità DEVICE, quindi ora vanno bene solo per configurazioni STRONG abbinate a un modulo della classe Tricky Store. Dice anche che le impronte pubbliche molto diffuse vengono bannate. Per questo motivo questo articolo non pubblica impronte né props; qualsiasi guida che lo fa invecchierà nel giro di pochi giorni.5
spoofVendingSdk: il trucco legacy instabile
Entrambi i README documentano un'opzione, spoofVendingSdk, che fa dichiarare al Play Store un livello SDK più vecchio in modo che Google restituisca i verdetti legacy. Il README di PIFork dice che lasciarla attiva è sconsigliato: rompe in parte il comportamento del Play Store (gesto indietro e pulsante di navigazione per tutti; accesso e download sui livelli SDK originali più alti), può causare crash e varianti sbagliate delle app, e il Play Store deve essere configurato per intero prima, senza cancellarne i dati mentre l'opzione è attiva. Trattala come un interruttore di prova, non come un'impostazione permanente.57
Strong integrity e keybox: cosa è fragile e perché
Cos'è una keybox
Una keybox, nel senso in cui la usa il README di Tricky Store, è un file di chiavi di attestazione garantite dall'hardware. Il README dice che per qualsiasi cosa oltre all'integrità DEVICE serve una keybox hardware non revocata.11 "Non revocata" conta perché i certificati di attestazione possono essere revocati; Google dice ai verificatori di controllare un elenco di revoca.4 Nostra lettura, non un'affermazione di Google: il materiale di chiavi che circola pubblicamente è il candidato ovvio alla revoca. Google non pubblica quali chiavi revoca né quando.
La classe Tricky Store
Questi moduli si collocano tra le app e il servizio di key attestation di Android. Sono tutti progetti separati e indipendenti, e nulla nella documentazione di Android ne avalla uno.
| Progetto | Release vista il 2026-11-05 | Sorgente | Nota |
|---|---|---|---|
| Tricky Store (5ec1cff) | 1.4.1, 2025-11-02 | Closed source dalla 1.1.0 | README: serve una keybox «per qualcosa di più dell'integrità DEVICE» |
| TrickyStoreOSS (beakthoven) | v3.1.0, 2026-08-25 | Open source | Alternativa in stile fork |
| TEESimulator (JingMatrix) | v4.0 ultima stabile, 2026-08-11; esistono build canary più recenti | GPLv3 | Il README dice che sostituisce Tricky Store, TrickyStoreOSS e i loro fork, e dichiara come obiettivo quello di sconfiggere la key attestation |
| TEESimulator-RS (Enginex0) | v6.0.1-282, 2026-06-19 | Vedi il repository | Una variante di TEESimulator |
| Oh My Keymint (qwq233) | 1.2.5-17b0eb6, 2026-10-30 | Vedi il repository | Il più recente del gruppo per data |
Fonti: Tricky Store, TrickyStoreOSS, TEESimulator, TEESimulator-RS, Oh My Keymint.1112131415 Il README di PIFork nomina questi stessi cinque come gli unici che consiglia per configurazioni DEVICE o STRONG su Android 13+. "Usane uno solo" è un nostro consiglio: TEESimulator dice di sostituire gli altri, e due moduli che modificano lo stesso servizio sono una richiesta di guai.
Una nota sulla neutralità. Usare uno qualsiasi di questi per far sembrare bloccato un telefono sbloccato significa falsificare l'attestazione hardware. Può violare i termini di app bancarie, giochi e servizi Google, e gli account possono essere limitati di conseguenza. Descriviamo i progetti; non li consigliamo come modo per "passare strong".
Due affermazioni dei README che non combaciano
Il README di Tricky Store lascia intendere che una configurazione predefinita possa arrivare a DEVICE e che oltre serva una keybox. Il README di KOWX712 dice che su Android 13+ servono una keybox valida e un modulo della classe Tricky Store anche per Device, perché «il verdetto Device ora equivale al vecchio verdetto Strong». Il testo di Google dice che device richiede, su Android 13+, un verdetto di verified boot positivo e garantito dall'hardware. Non dicono la stessa cosa, e non possiamo dirti quale valga sul tuo telefono e sulla tua build. Considera il documento di Google come la regola e i README come ciò che riporta ciascun maintainer. La riga di Tricky Store non ha data e non affronta la modifica di Android 13+.1182
Cosa non ti diremo
Non linkiamo, non ospitiamo, non nominiamo né consigliamo fonti di keybox, e non ti diremo dove va messo un file del genere. Una keybox è il materiale di chiavi di un altro dispositivo, quelle che circolano possono essere revocate in qualsiasi momento, e una configurazione costruita su un segreto revocabile non è qualcosa su cui basare il telefono di tutti i giorni.
Una regola decisionale più sicura
- Se ti servono un'app bancaria o Wallet e l'integrità del dispositivo è irrinunciabile: ROM stock, bootloader bloccato. È il consiglio di test di Google, e il README di KOWX712 dà la stessa raccomandazione agli utenti inesperti che hanno bisogno della certificazione.18
- Se vuoi il root e le tue app richiedono solo basic, resta con il root e accetta che le app più severe possano rifiutarti.
- Se hai un telefono di scorta, metti il root su quello e tieni il telefono principale stock.
Nascondere il root è un problema diverso dal verdetto
Il verdetto è ciò che Google dice a un'app. Nascondere il root riguarda ciò che l'app può vedere sul telefono stesso. Un modulo PIF non nasconde il root: inject-s dice di non essere fatto per nascondere il root o evitare i rilevamenti, e PIFork applica lo spoof solo al processo DroidGuard di Play Services.95
Strumenti come Shamiko e la DenyList di Magisk lavorano sul secondo problema, e la loro compatibilità con ogni livello Zygisk è territorio della guida ai moduli, non di questa pagina. Una nota sulla versione attuale: Magisk v31.1 ha rimosso il nascondimento dell'app (riconfezionamento del pacchetto), quindi i vecchi consigli che dicono di nascondere l'app Magisk sono superati per quella versione.19 L'ultima release di Shamiko vista nell'elenco release di LSPosed è di giugno 2025, quindi controlla la pagina del modulo per lo stato attuale. I dettagli sono nella guida ai moduli Magisk.
Verifica che sia passato
- Play Store: icona del profilo, Impostazioni, Informazioni, Certificazione Play Protect. Dovrebbe dire che il dispositivo è certificato. Questa schermata può essere in ritardo rispetto al verdetto reale.
- Un'app di controllo che chiama la Play Integrity API. Non ne nominiamo nessuna, perché non ne abbiamo verificata alcuna come autorevole. Un'app di controllo vale quanto la sua richiesta, e le etichette facoltative dipendono da come sono impostati la richiesta e l'installazione.1
- La tua app vera. Apri l'app che ti interessa e usala dall'inizio alla fine.
- Riavvia e riprova. Un fix che passa solo subito dopo il flash non è un fix.
Leggi le tre righe come le definisce Google. Basic può essere verde su un telefono Android 13+ con root mentre device è rosso. È lo schema atteso, non un modulo rotto.
Matrice di risoluzione dei problemi
Tutte le righe qui sotto vengono dal README di PlayIntegrityFork. "<A13" indica il verdetto legacy di Android 12 e precedenti.5
| Sintomo | Causa probabile | Cosa provare |
|---|---|---|
| Errore <A13 basic | Un altro modulo che interferisce, o una configurazione sbagliata | Disattiva tutti i moduli tranne questo; prova un custom.pif.prop che sai funzionare. I moduli in stile Xposed e tutto ciò che aggancia Play Services possono far scattare il rilevamento di DroidGuard |
| Errore <A13 device su KernelSU, KernelSU Next o APatch | Livello Zygisk non inizializzato in modo pulito | Disattiva il modulo Zygisk, riavvia, riattivalo, riavvia di nuovo |
| Errore device con un kernel custom | La stringa di versione del kernel è in un elenco di bannate | adb shell uname -r; segnalalo allo sviluppatore del kernel, oppure torna al kernel predefinito della ROM. Vedi anche i kernel custom |
| Errore device con una custom ROM | ROM firmata con la testkey di AOSP | adb shell unzip -l /system/etc/security/otacerts.zip; se compare la testkey, segnalalo al maintainer della ROM o prova l'opzione sperimentale spoofSignature |
| Errore device A13+ con una custom ROM | Impronta della ROM in un elenco di bannate | Prova spoofVendingFinger, poi esegui killpi.sh e riprova; sono possibili effetti collaterali |
| Certificazione Play Protect ancora in errore | Stato obsoleto | Reinstalla il modulo; cancella cache e dati di Play Store e del servizio Play Protect (com.google.android.odad); riavvia |
| La configurazione di Wallet, pagamento contactless fallisce | Wallet usa un'API interna che di fatto controlla in background il verdetto legacy, anche su A13+ | Reinstalla; svuota la cache di Wallet; svuota la cache di Play Services, oppure cancellane i dati, oppure aspetta da 24 a 72 ore. Cancellare i dati di Play Services significa ripristinare gli eventuali dispositivi Wear OS associati |
| RCS di Messaggi non funziona | Impronta bannata per l'uso con RCS | Reinstalla; prova un altro custom.pif.prop; cancella i dati di Messaggi; riavvia |
| Play Store va in crash o il gesto indietro non funziona | spoofVendingSdk lasciato attivo |
Disattivalo (entrambi i README) |
| Due fork PIF installati | Spoof in conflitto (nostra deduzione) | Rimuovine uno, riavvia |
| Play Services nella DenyList con "Applica" attivo | Interferisce con il modulo | Rimuovilo dalla DenyList |
| Il telefono va in bootloop dopo un modulo Zygisk | Conflitto tra moduli | Vedi recupero dopo flash Magisk fallito |
I fix che reggono il lunedì possono smettere di funzionare il venerdì, soprattutto dopo un aggiornamento di Play Services o della ROM. Se una configurazione che funzionava si è rotta dopo un aggiornamento di sistema, ripristinare l'immagine boot corretta spesso viene prima di qualsiasi fix di modulo: vedi OTA fallito su un telefono con root e come ottenere l'immagine boot o init_boot corretta.
Sei ancora bloccato dopo un solo tentativo pulito? È il momento di smettere di tirare a indovinare. Mandaci modello, versione di Android, metodo di root e le app che danno errore e ti diremo cosa è realistico prima che tu paghi qualsiasi cosa.
Android 16 e 17: cosa aspettarsi
Ecco cosa sostengono le fonti e cosa no.
- La documentazione di Google descrive Android 13 e successivi; non fa eccezioni per Android 16 o 17. Valgono le regole di Android 13+ qui sopra.
- NeoZygisk v2.4 (2026-08-08) ha aggiunto le firme zygote di Android 17, e il registro di KernelSU elenca il modulo inject-s come "Android 8-17". Sono fatti di compatibilità sull'iniezione, non promesse sui verdetti.189
- Non abbiamo trovato alcuna fonte di Google che descriva una modifica di Play Integrity specifica di Android 16 rispetto a 17. I forum sostengono cose diverse; non le abbiamo ripetute.
Quindi se cerchi "play integrity fix android 16", la risposta onesta è la stessa tabella di sopra, con l'avvertenza in più che i livelli Zygisk a volte restano indietro rispetto a una nuova versione di Android.
Quando fermarsi (e quando chiedere aiuto)
Fermati e ripensaci quando:
- l'app richiede device o strong su Android 13+ e il tuo bootloader è sbloccato;
- il fix dipende da una keybox che non hai generato tu e che non puoi verificare;
- l'app usa un proprio rilevamento oltre a Play Integrity e continua a rifiutare il root;
- stai per ribloccare senza un backup verificato e senza il firmware stock completo corrispondente.
Lavoriamo solo su dispositivi di tua proprietà, per un uso ordinario e lecito: il tuo wallet, la tua app bancaria, i tuoi giochi. Non aiutiamo nessuno a commettere frodi, eludere un ban, barare contro altri giocatori, abusare di promozioni o pagamenti, o aggirare la protezione di app o account che non sono suoi. Non ti chiederemo mai password bancarie, numeri di carta o codici monouso. Falsificare l'attestazione può violare i termini di un'app e può far limitare un account; quel rischio sta a te valutarlo.
Se vuoi una mano: il nostro servizio Play Integrity fix parte da un controllo gratuito di modello del telefono, versione di Android, metodo di root e delle app che danno errore. Ti diciamo cosa è realistico prima che tu paghi, anche quando la risposta è "questa app non passerà su questo telefono". Se il lavoro va avanti, paghi una sola volta dopo che il dispositivo passa e le tue app funzionano, e la correzione ripetuta è gratuita per 30 giorni se un aggiornamento di Google Play o di un'app rompe ciò che abbiamo configurato. Non offriamo la strong integrity come risultato garantito e non promettiamo mai che duri. Se non hai ancora fatto il root o stai scegliendo un metodo, il servizio di root Android è da dove partire.
Un buon primo messaggio: modello, versione di Android, gestore di root e versione, le app che danno errore e cosa dice la schermata Certificazione Play Protect.
In conclusione
Play Integrity su Android con root nel 2026 non è un unico fix; sono tre domande. Che versione di Android hai, il bootloader è bloccato e quale verdetto chiede davvero la tua app?
Basic è realistico. Device su Android 12 e precedenti è ciò a cui puntano i fork mantenuti. Device su Android 13 e successivi richiede un bootloader bloccato, e le soluzioni alternative si appoggiano a chiavi revocabili, effetti collaterali e rischio sui termini di servizio. Strong aggiunge sopra una regola sul livello di patch, e chi promette che durerà sta vendendo più di quanto può dare.
Se la tua app bancaria o il tuo wallet contano più del root su quel telefono, la risposta noiosa è quella giusta: ROM stock, bootloader bloccato, dati con backup. Se conta di più il root, accetta basic, scegli un solo modulo mantenuto e lega le tue aspettative alle regole documentate da Google, non a uno screenshot di un forum.
Fonti e documentazione dei progetti
-
Google: Play Integrity API verdicts. Definizioni di device, basic e strong, condizioni del verdetto vuoto, regole sulle etichette facoltative e il consiglio di test con ROM di fabbrica e bootloader bloccato. Verificato il 2026-11-05. ↩↩↩↩↩↩↩
-
Google: Improved verdicts in Android 13 and later devices. Modifiche di maggio 2025, cifre di impatto stimate, la regola della patch per strong e la sua riserva «potrebbe cambiare in futuro». Verificato il 2026-11-05. ↩↩↩↩↩↩
-
AOSP: Key and ID attestation. Remote Key Provisioning da Android 12,
RootOfTrustcondeviceLockedeverifiedBootState. Verificato il 2026-11-05. ↩ -
Android Developers: Verifying hardware-backed key pairs with key attestation. Elenco di revoca e nuova radice di attestazione che ha iniziato a firmare il 2026-02-01. Verificato il 2026-11-05. ↩↩
-
osm0sis/PlayIntegrityFork README. Gestori supportati, meccanismo, impostazioni avanzate, avvertenze su spoofVendingSdk, risoluzione dei problemi, crediti. Verificato il 2026-11-05. ↩↩↩↩↩↩↩↩↩
-
PlayIntegrityFork v19 release notes. Datata 2026-11-03; la nota sulle impronte Canary bluejay, felix e tangorpro e il ripiego autopif4. Verificato il 2026-11-05. ↩↩
-
KOWX712/PlayIntegrityFix v4.9-inject-s release. Datata 2026-10-15. Verificato il 2026-11-05. ↩↩
-
KOWX712/PlayIntegrityFix README. Avvertenza su Android 13+, formula «sicuro per ora» per Android 12 e precedenti, raccomandazione di ROM stock più bootloader bloccato per gli utenti inesperti. Verificato il 2026-11-05. ↩↩
-
KernelSU module registry: Play Integrity Fix. "Android 8-17", descrizioni delle opzioni, «non fatto per nascondere il root». Verificato il 2026-11-05. ↩↩↩
-
github.com/chiteroman/PlayIntegrityFix. Ha restituito HTTP 404 il 2026-11-05; nessuna fonte che abbiamo letto ne indica il motivo. ↩
-
5ec1cff/TrickyStore. Closed source dalla 1.1.0; 1.4.1 datata 2025-11-02; dichiarazione sulla keybox. Verificato il 2026-11-05. ↩↩↩
-
beakthoven/TrickyStoreOSS. v3.1.0, 2026-08-25. Verificato il 2026-11-05. ↩
-
JingMatrix/TEESimulator. v4.0 stabile, 2026-08-11; GPLv3; le dichiarazioni del suo README su sostituzione e scopo. Verificato il 2026-11-05. ↩
-
Enginex0/TEESimulator-RS. v6.0.1-282, 2026-06-19. Verificato il 2026-11-05. ↩
-
qwq233/OhMyKeymint. Tag 1.2.5-17b0eb6, 2026-10-30. Verificato il 2026-11-05. ↩
-
Zygisk Next releases. v1.5.2, 2026-10-15; versioni minime del README. Verificato il 2026-11-05. ↩
-
PerformanC/ReZygisk. v1.0.0, 2026-05-10; AGPL 3.0; supporto a Magisk Alpha e Kitsune rimosso. Verificato il 2026-11-05. ↩
-
JingMatrix/NeoZygisk. v2.4, 2026-08-08; firme zygote di Android 17. Verificato il 2026-11-05. ↩↩
-
Magisk v31.1 release notes. Datata 2026-10-25; richiesta root interattiva rimossa, nascondimento dell'app rimosso. Verificato il 2026-11-05. ↩↩
-
KernelSU v3.3.1 release. Datata 2026-10-12. Verificato il 2026-11-05. ↩
-
APatch release 11282. Datata 2026-10-15. Verificato il 2026-11-05. ↩
Domande frequenti
Cosa significa Play Integrity?
Play Integrity è l'API di Google che dice a un'app quanto è affidabile il suo ambiente: se l'app è originale, come è stata installata e se il dispositivo è un Android certificato e non modificato. Ha sostituito SafetyNet Attestation. La nostra guida da SafetyNet a Play Integrity racconta la storia.
Come si supera un test Play Integrity su un telefono con root?
Dipende dalla versione di Android. Su Android 12 e precedenti, un fork mantenuto tramite Zygisk è la strada documentata. Su Android 13 e successivi, l'integrità device richiede la prova, garantita dall'hardware, di un bootloader bloccato, quindi un telefono con root e sbloccato dovrebbe puntare a basic. Usa la tabella decisionale qui sopra.
Posso sistemare Play Integrity senza root?
Sì, andando nella direzione opposta: installa la ROM di fabbrica, riblocca il bootloader e ripristina il dispositivo, che è ciò che Google dice agli sviluppatori di fare per i test. Fai prima un backup, perché questo cancella i dati, e non ribloccare mai con un'immagine boot patchata o una custom ROM installata.1
Come sistemo Play Integrity su Android 16?
Le regole di Google per Android 13+ valgono per la 16, e non abbiamo trovato documentazione di Google che tratti Android 16 e 17 in modo diverso. Segui le righe di Android 13+: basic è realistico su un telefono con root, device richiede un bootloader bloccato.
Il Play Integrity Fix originale è ancora aggiornato?
No. Il repository originale è offline (un 404 su GitHub il 2026-11-05). Le linee mantenute comprendono PlayIntegrityFork di osm0sis (v19, 2026-11-03) e la linea inject-s di KOWX712 (v4.9, 2026-10-15).
Qual è la differenza tra PlayIntegrityFork e inject-s?
Sono linee mantenute separate. PlayIntegrityFork documenta uno script per l'impronta tramite il pulsante Azione e un elenco dettagliato di risoluzione dei problemi. inject-s documenta una configurazione WebUI e dice di non essere fatto per nascondere il root. Sceglierne uno, non entrambi.
Esiste "Play Integrity Fix Next"?
Non abbiamo trovato alcun modulo con quel nome. "Next" di solito rimanda a Zygisk Next o a KernelSU Next, che sono rispettivamente un livello Zygisk e un gestore di root.
Perché la strong integrity ha smesso di funzionare?
Secondo Google, strong su Android 13+ richiede l'integrità device più aggiornamenti di sicurezza nell'ultimo anno per tutte le partizioni. Anche le configurazioni che si appoggiano a una keybox possono smettere di funzionare quando quella chiave viene revocata.
Mi serve Tricky Store?
Non per basic, e non per il verdetto legacy su Android 12 e precedenti. Entra in gioco solo per i tentativi device o strong su Android 13+, dove porta con sé la dipendenza da keybox e il rischio sui termini di servizio.
Superare il verdetto nasconde il root alla mia app bancaria?
No. Il verdetto è ciò che riporta Google; nascondere il root è un'altra cosa, e un'app può eseguire un proprio rilevamento oltre a Play Integrity. Un'app bancaria può comunque rifiutare un telefono con root anche quando il verdetto è verde.
È legale?
Modificare un telefono di tua proprietà è legale nella maggior parte dei posti, e questa guida riguarda il tuo telefono e le app di uso ordinario. Falsificare l'attestazione può comunque violare i termini di servizio di un'app. Frodi, elusione dei ban e imbrogli sono fuori ambito.
Qualcuno può farlo per me?
Sì. Se vuoi solo far funzionare Wallet, un'app bancaria o un gioco e preferisci non gestire i moduli, il nostro servizio Play Integrity fix comincia con un controllo gratuito e una risposta onesta sulla fattibilità.
Altre guide Android
SafetyNet vs Play Integrity API: come superarlo con il root (2026)
SafetyNet è stato ritirato nel 2024 e Play Integrity API l’ha sostituito. Ecco come superare MEETS_DEVICE_INTEGRITY e le app bancarie di base con Magisk e Shamiko nel 2026.
Migliori moduli Magisk 2026: fonti attive, progetti obsoleti e setup pulito
Riscritta da zero e verificata progetto per progetto. Sei moduli molto consigliati non esistono più, diversi consigli popolari non sono affatto moduli e ogni link qui rimanda al repository del maintainer.
Magisk vs KernelSU vs APatch nel 2026
Magisk vs KernelSU vs APatch nel 2026: confronto completo e consigli degli esperti su quale soluzione root è giusta per il tuo telefono, le tue esigenze e il tuo livello di esperienza.