Accès à distance pour réparer Android : est-ce sûr ?
Accès à distance pour réparer Android : oui, c’est sûr. Ce que nous voyons ou non, et pourquoi c’est plus sûr qu’un atelier pris au hasard.
Sommaire
- Ce que l’« accès à distance » signifie vraiment sur Android
- Ce que nous pouvons voir pendant une session à distance
- Ce que nous ne pouvons pas voir pendant une session à distance
- Ce que vous devez faire avant toute session à distance
- Ce qui se passe à la fin de la session
- Réparation à distance ou atelier local : comparatif côte à côte
- Incidents de confidentialité réels : ce que nous avons observé
- Signaux d’alerte à repérer chez tout service de réparation à distance
- Enjeux de confidentialité selon le profil d’utilisateur
- Parents et responsables des téléphones de la famille
- Petits entrepreneurs et indépendants
- Journalistes, militants et utilisateurs à haut risque
- Utilisateurs ordinaires
- Contexte régional : Asie du Sud et recours des consommateurs
- Ce que nous garantissons par écrit
- Quand faire appel à un professionnel
La question que les nouveaux clients nous posent le plus souvent est celle-ci : « Comment savoir si c’est sûr ? » Elle est légitime : confier le contrôle temporaire de son téléphone à un inconnu par Internet paraît risqué, en théorie. Notre réponse honnête, fondée sur 11 ans d’assistance Android et plus de 160 sessions à distance : c’est nettement plus sûr que les solutions de rechange réalistes, à condition de comprendre le mécanisme réel et de suivre quelques précautions de bon sens. Ce guide explique précisément ce que nous pouvons voir et ne pas voir, les protections de la vie privée en place, ce qui se passe après la fin de la session, et le compare côte à côte avec l’option plus risquée que la plupart des gens choisissent par défaut : un atelier de réparation pris au hasard.
Ce que l’« accès à distance » signifie vraiment sur Android
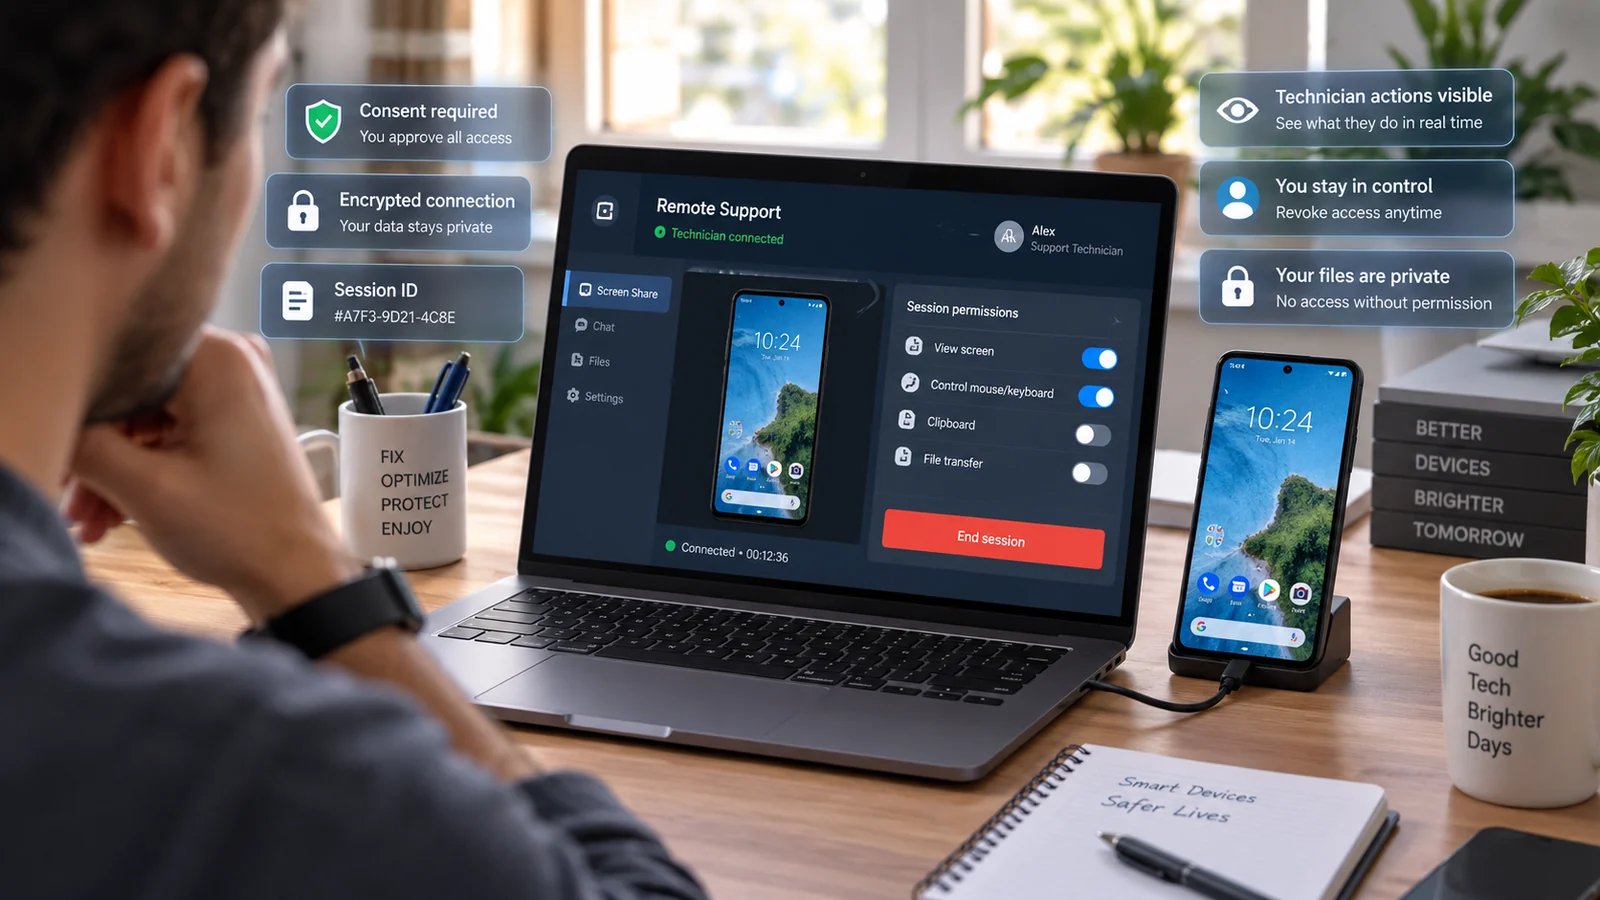
L’accès à distance pour une réparation Android ne signifie pas « nous avons accès à votre téléphone pour toujours ». C’est un partage d’écran précis, limité dans le temps et passant par une application, auquel s’ajoute éventuellement l’exécution de commandes ADB.
Les composants :
- Une application de partage d’écran que vous installez vous-même depuis le Play Store (AnyDesk ou TeamViewer QuickSupport). Cette application génère un code de session aléatoire à chaque ouverture. Vous nous communiquez ce code et nous nous en servons pour nous connecter. Une demande de connexion s’affiche sur votre téléphone, et vous devez l’approuver avant que le partage d’écran ne commence.
- Android Debug Bridge (ADB) si le travail exige des commandes système de bas niveau. ADB nécessite que le débogage USB soit activé dans les options pour les développeurs (c’est vous qui le faites), que le téléphone soit sur le même réseau que notre ordinateur (ou relié par USB), et que vous acceptiez, à la première connexion, une demande d’autorisation affichée sur l’appareil.
C’est toute la surface d’accès. Il n’y a ni processus caché, ni service en arrière-plan, ni canal séparé. Dès que vous désinstallez l’application de partage d’écran et désactivez le débogage USB, l’accès disparaît entièrement, jusqu’au dernier bit.
Ce que nous pouvons voir pendant une session à distance
Concrètement :
- Votre écran, exactement tel que vous le voyez. Si un menu est ouvert, nous voyons le menu. Si vous passez à une autre application, nous voyons cette application. Si votre écran est verrouillé, nous ne voyons que l’écran de verrouillage.
- Ce que renvoient les commandes système ADB. Par exemple la version d’Android, le numéro de modèle, l’état de la batterie, la liste des applications installées (noms de paquets uniquement, pas leur contenu), la répartition du stockage, l’état du bootloader, les journaux système.
- Les appuis tactiles que nous envoyons. Quand nous touchons quelque chose via la session à distance, vous voyez l’appui se produire sur votre écran. Vous pouvez refuser n’importe quel appui en touchant vous-même l’écran pour fermer l’action.
Ce que nous ne pouvons pas voir pendant une session à distance
- Le contenu de la galerie photo, sauf si vous ouvrez vous-même la galerie à l’écran.
- Le contenu des SMS ou des applications de messagerie, sauf si vous les ouvrez à l’écran.
- Les mots de passe enregistrés dans un gestionnaire de mots de passe : ils sont chiffrés dans un stockage privé de l’application, qu’aucune application d’accès à distance ne peut lire.
- Les sessions des applications bancaires : ces applications détectent la recopie d’écran et soit noircissent leur écran, soit refusent de fonctionner. C’est une protection des applications bancaires, pas de l’application d’accès à distance.
- Les contacts, à l’exception de ce qui apparaît dans le composeur si vous l’ouvrez.
- Le contenu des e-mails, sauf si vous ouvrez l’application de courrier électronique à l’écran.
- L’historique de navigation, les favoris, les données de saisie automatique.
- Tout ce qui se trouve dans des dossiers chiffrés comme le Dossier sécurisé de Samsung ou Second Space de Xiaomi.
Le principe : si vous ne l’ouvrez pas pendant la session, nous ne le voyons jamais.
Ce que vous devez faire avant toute session à distance
Les bonnes pratiques que nous recommandons à chaque client :
- Fermez toutes les applications sensibles (banque, e-mail, gestionnaire de mots de passe, messages privés des réseaux sociaux, galerie photo) avant de partager votre écran.
- Activez Ne pas déranger pour qu’aucune notification personnelle ne s’affiche pendant la connexion.
- Retirez temporairement de l’écran d’accueil les widgets sensibles (par exemple le widget météo qui indique votre position, ou le widget agenda qui affiche vos rendez-vous).
- Facultatif : utilisez un compte Google invité pendant la session. Pour la plupart des interventions, ce n’est pas nécessaire, mais c’est une option pour les plus soucieux de leur vie privée.
- Facultatif : enregistrez la session en vidéo avec l’enregistreur d’écran intégré à votre téléphone. Lancez-le avant de vous connecter, arrêtez-le quand nous nous déconnectons.
Cela prend 2 minutes et écarte pratiquement toutes les inquiétudes réalistes sur la vie privée.
Ce qui se passe à la fin de la session
À l’instant où vous touchez le bouton de déconnexion ou désinstallez l’application de partage d’écran :
- La recopie d’écran s’arrête immédiatement
- Tous les appuis tactiles en attente de notre part sont abandonnés
- Plus aucun service ne reste actif en arrière-plan
- La session ADB se termine si elle était active
- Impossible de se reconnecter sans un tout nouveau code de session généré par vous
Pour un nettoyage complet, une fois la réparation terminée, vous devriez :
- Désinstaller AnyDesk ou TeamViewer depuis le Play Store
- Désactiver le débogage USB dans les options pour les développeurs (Paramètres → Options pour les développeurs → désactiver)
- Facultatif : désactiver entièrement les options pour les développeurs (Paramètres → Applications → Options pour les développeurs → Stockage → Effacer les données)
Après ces trois étapes, l’état de l’appareil vis-à-vis de l’accès à distance est identique à celui d’avant la réparation.
Réparation à distance ou atelier local : comparatif côte à côte
La plupart des personnes qui demandent « l’accès à distance est-il sûr ? » le comparent à l’alternative : apporter le téléphone dans un atelier de réparation local. Voici la comparaison honnête :
| Critère | Réparation à distance | Atelier local |
|---|---|---|
| Vous suivez chaque action | Oui : vue en direct de l’écran | Non : le téléphone reste chez eux, sans surveillance |
| Arrêt possible à tout moment | Oui : appuyez sur le bouton de déconnexion, sans conflit | Possible mais délicat ; parfois le téléphone est déjà démonté |
| Possession physique de l’appareil déverrouillé | Jamais | Des heures, parfois des jours |
| Accès à vos photos, messages et comptes | Seulement ce qui est à l’écran pendant la session | Accès physique complet à tout |
| Outils vérifiables | Oui : ADB open source, applications bien connues | Outils maison, opaques |
| Temps de trajet | Aucun | Généralement 30 à 90 minutes aller-retour |
| Délai d’attente | Souvent le jour même | Souvent le lendemain ou plus |
| Réparations matérielles (écran, batterie) | Impossible : il faut être sur place | Possible : c’est le principal atout de l’atelier |
| Variabilité de la qualité | Vérifiable par les avis et l’observation en direct | Très variable, difficile à vérifier avant de s’engager |
| Garantie de confidentialité | Technique : vous surveillez, désinstaller coupe l’accès | Fondée uniquement sur la confiance |
| Prix moyen | Plus bas (pas de frais fixes) | Plus élevé (loyer, personnel, équipement) |
Le constat : la réparation à distance est plus sûre que la réparation en atelier, sur le plan technique comme sur celui de la procédure, pour toutes les catégories sauf le travail matériel. L’intuition de beaucoup, « avoir quelqu’un en face de moi me rassure », est en fait inversée : l’atelier local dispose pendant des heures d’un accès hors ligne et sans surveillance à votre appareil déverrouillé, alors que le technicien à distance dispose, pendant une heure, d’un accès en ligne et supervisé à votre écran.
Incidents de confidentialité réels : ce que nous avons observé
En trois ans d’activité, voici les incidents de confidentialité dont nous avons connaissance dans le secteur de la réparation Android :
- Incidents en atelier local : plusieurs cas documentés dans le monde où le personnel d’ateliers de réparation a copié des photos de clients, accédé à des comptes ou installé des logiciels de suivi pendant une réparation physique. On en parle dans la presse tous les quelques mois. Les ateliers concernés n’avaient en général aucune surveillance en direct, et le client ne découvrait le problème que des jours ou des semaines plus tard.
- Incidents en réparation à distance : nous ne connaissons aucun cas documenté impliquant le schéma AnyDesk + ADB que nous utilisons, dans le secteur légitime de la réparation à distance. Les plus proches sont les arnaques par appel téléphonique, où des escrocs convainquent des personnes âgées d’installer AnyDesk puis les guident pour se connecter à des applications bancaires à l’écran : il s’agit d’ingénierie sociale contre l’utilisateur, pas d’exploitation technique des applications d’accès à distance. La parade : n’installez jamais d’accès à distance à la suite d’un appel non sollicité ; ne lancez l’installation vous-même que lorsque vous avez déjà choisi un prestataire.
Cette asymétrie existe parce que les applications d’accès à distance reposent sur de solides mécanismes de consentement : chaque connexion exige une approbation active, chaque session est visible et la déconnexion est à un appui de distance.
Signaux d’alerte à repérer chez tout service de réparation à distance
Même avec la sécurité technique de la réparation à distance, fuyez tout service qui :
- Vous demande d’installer une application hors du Play Store (un APK installé hors boutique n’a subi aucun contrôle de Google et peut faire ce qu’il veut).
- Réclame le mot de passe de votre compte Google, les identifiants de vos applications bancaires ou vos clés secrètes 2FA par chat. Un travail légitime n’en a jamais besoin.
- Vous presse de lancer la session « tout de suite » sans annoncer de prix. Un service sérieux donne un devis, vous confirmez, puis la connexion a lieu.
- Refuse que vous enregistriez la session en vidéo quand vous le demandez. C’est une demande raisonnable et gratuite, qui ne devrait pas être refusée.
- Ne vous remet pas la liste écrite de ce qui a été fait à la fin de la session.
- Exige un paiement avant tout travail. Un service sérieux effectue le travail payant une fois le diagnostic terminé et votre accord donné pour continuer.
Enjeux de confidentialité selon le profil d’utilisateur
Chaque utilisateur a un modèle de menace différent. Voici ce que donne concrètement la réparation à distance pour les quatre profils qui posent le plus de questions.
Parents et responsables des téléphones de la famille
Si vous gérez les téléphones de parents âgés, d’enfants ou de proches, la question est généralement de savoir si les photos de mamie et les conversations de famille restent privées. Réponse pratique : c’est parfaitement sûr avec les précautions habituelles. Fermez la galerie et les applications de messagerie avant de partager l’écran, activez Ne pas déranger pour qu’aucune notification personnelle n’apparaisse, et vérifiez avant et après que les applications de l’appareil fonctionnent toujours normalement. Comme l’accès se limite à la session, il n’y a plus aucune exposition une fois la réparation terminée.
Petits entrepreneurs et indépendants
Si votre téléphone sert aussi d’outil de travail (applications de comptabilité, e-mails de clients, banque professionnelle), l’enjeu est votre réputation professionnelle si quelque chose tourne mal. Réponse pratique : utilisez éventuellement un compte Google invité pendant la session si votre compte principal donne accès à des applications professionnelles sensibles, et enregistrez la session en vidéo pour disposer d’une trace vérifiable. Pour un travail courant comme le diagnostic du plantage d’une seule application, ces précautions sont superflues ; pour une intervention plus lourde comme une installation complète du root, ce sont de bonnes mesures d’hygiène supplémentaires.
Journalistes, militants et utilisateurs à haut risque
Si vous avez des craintes précises de surveillance (sources, contacts sensibles, activité politique dans des régions répressives), le seuil est plus élevé. Réponse pratique : faites la réparation à distance sur un appareil secondaire, jamais sur votre téléphone principal. Utilisez un compte Google neuf pour l’appareil secondaire. Démarrez l’appareil proprement, faites la réparation, puis utilisez-le uniquement pour son usage prévu, sans y réintroduire votre identité principale. Un Android secondaire à 150 $ ne coûte presque rien comparé à la compromission de l’appareil principal.
Utilisateurs ordinaires
La grande majorité de nos clients entrent dans cette catégorie : téléphone en panne, envie qu’il soit réparé, rien de particulièrement sensible dessus à part l’usage quotidien ordinaire. Réponse pratique : les précautions standard suffisent largement. Fermez votre application bancaire et votre galerie avant de partager l’écran, activez Ne pas déranger, suivez la session, puis désinstallez l’application ensuite. C’est le même niveau de prudence que vous auriez en prêtant votre téléphone à un ami pendant quelques minutes.
Contexte régional : Asie du Sud et recours des consommateurs
Une inquiétude revient souvent chez nos clients du Bangladesh, de l’Inde et du Pakistan : « Si quelque chose tourne mal, quel recours ai-je ? » Voici le contexte régional, en toute honnêteté :
- Bangladesh : la législation de protection des consommateurs (Consumer Rights Protection Act 2009) couvre les contrats de service, y compris les services numériques. La Direction nationale de la protection des droits des consommateurs (National Consumer Rights Protection Directorate) accepte les plaintes en bengali et en anglais ; l’historique de chat documentant l’accord de service, associé à l’enregistrement vidéo de la session, constitue une preuve solide. Nous sommes basés au Bangladesh et travaillons sous ce régime.
- Inde : le Consumer Protection Act 2019 couvre expressément les services numériques. L’e-Consumer Commission traite les litiges liés aux services en ligne ; la compétence suit le lieu où se trouve le consommateur, et non celui du prestataire, ce qui est favorable au client.
- Pakistan : le Punjab Consumer Protection Act et des lois provinciales similaires couvrent les services. Les exigences de preuve sont comparables : conservez le fil de discussion et tout enregistrement de session.
- Clients du Royaume-Uni et de l’UE : le Consumer Rights Act 2015 (Royaume-Uni) et la directive européenne relative aux droits des consommateurs offrent de solides droits en matière de qualité de service et de remboursement pour les services numériques, y compris transfrontaliers.
Dans tous les cas, les preuves écrites que nous fournissons volontairement (devis écrit, résumé écrit du travail effectué, historique de chat horodaté) satisfont déjà aux exigences de preuve de toute plainte en droit de la consommation. Nous les fournissons parce que c’est une bonne pratique, pas parce que nous pensons en avoir besoin.
Ce que nous garantissons par écrit
Pour chaque session de réparation à distance chez Droid Rooter :
- Vous installez vous-même l’application de partage d’écran depuis le Play Store. Nous n’envoyons jamais d’APK à installer hors boutique.
- Nous ne demandons jamais votre mot de passe Google, vos identifiants bancaires ni vos clés secrètes 2FA.
- Vous pouvez enregistrer la session en vidéo. Nous vous y encourageons.
- Nous envoyons un résumé écrit de chaque action effectuée, des versions de firmware et de Magisk utilisées, et de tous les fichiers de sauvegarde créés pendant la session.
- Vous pouvez mettre fin à la session à tout moment, sans avoir à vous justifier.
- Consultez notre article sur la garantie de réparation pour le détail de la politique « pas de réparation, pas de paiement ».
Quand faire appel à un professionnel
Si cette lecture a répondu à vos inquiétudes mais que vous voulez poser des questions précises sur la sécurité avant de réserver, écrivez-nous sur WhatsApp ou Telegram. Nous répondrons honnêtement à chaque question, y compris pour ce que nous ne savons pas faire. Consultez notre présentation des services pour voir ce que nous couvrons.
Questions fréquentes
Un technicien à distance peut-il voler mes données via AnyDesk ou TeamViewer ?
Pas en cachette, non. Les applications mobiles AnyDesk et TeamViewer pour Android fonctionnent avec les autorisations d’une application ordinaire : elles peuvent recopier votre écran et exécuter des appuis que vous devez autoriser, mais elles ne peuvent pas aspirer discrètement votre galerie photo, lire vos SMS ou copier vos contacts en arrière-plan. Aucune API Android ne permet à une application ordinaire du Play Store de le faire sans interaction active de l’utilisateur. Le seul vecteur de risque est ce qui s’affiche à l’écran pendant la session : fermez les applications sensibles avant de partager, et ce risque disparaît complètement.
Que se passe-t-il si le technicien conserve l’accès à distance après la réparation ?
Techniquement impossible avec le fonctionnement des applications mobiles AnyDesk et TeamViewer : la session prend fin quand vous appuyez sur le bouton de déconnexion, quand vous fermez l’application ou quand vous la désinstallez. Il n’existe ni service planifié en arrière-plan, ni connexion persistante, ni moyen de se reconnecter sans que vous lanciez l’application et approuviez un tout nouveau code de session. Désinstaller l’application après la réparation supprime toute trace ; par excès de prudence, vous pouvez aussi désactiver le débogage USB dans les options pour les développeurs.
Un atelier de réparation local est-il plus sûr qu’une réparation à distance ?
Statistiquement, non. Un atelier local garde votre téléphone déverrouillé en sa possession pendant des heures, avec un accès physique complet à ce qu’il veut : galerie, comptes, mots de passe enregistrés. La plupart sont honnêtes, mais vous n’avez aucun moyen de voir ce qu’ils font réellement. La réparation à distance vous donne une vue en direct de chaque action et la possibilité d’y mettre fin à tout moment. Le seul cas où l’atelier local est vraiment meilleur : la réparation matérielle (écran, batterie, port de charge), que le travail à distance ne peut pas faire.
Dois-je donner mes mots de passe ou mes codes 2FA pendant une réparation Android à distance ?
Presque jamais. La grande majorité des interventions à distance (déverrouillage du bootloader, installation du root, contournement FRP avec preuve de propriété, réglage des performances, diagnostic de plantage d’une application) n’exige aucun mot de passe de votre part. Les rares exceptions : vous reconnecter à Google après une réinitialisation d’usine (vous saisissez vous-même le mot de passe, nous détournons les yeux de l’écran), ou débloquer un compte Mi dont vous prouvez la propriété, le mot de passe étant géré par la procédure de récupération officielle de Xiaomi (nous ne le demandons jamais directement).
Que se passe-t-il en cas de coupure d’Internet ou de courant pendant une session Android à distance ?
Pour la plupart des interventions, ce n’est pas un problème : la session AnyDesk se rétablit automatiquement au retour d’Internet, ADB reprend là où il s’était arrêté et nous continuons à partir du point où nous en étions. La seule fenêtre à risque est le flash du firmware (10 à 60 secondes pendant lesquelles le téléphone est en cours d’écriture). Si l’alimentation ou la liaison USB est coupée pendant un flash, l’appareil peut devoir passer en mode EDL ou en mode Download pour être récupéré ; nous abordons toujours ce risque précis avant de commencer un travail de flash, et nous avons des procédures de récupération prêtes pour chaque marque.
Puis-je enregistrer la session de réparation Android à distance pour mes archives ?
Oui, absolument. Votre téléphone dispose d’un enregistreur d’écran intégré (dans les réglages rapides de la plupart des surcouches Android récentes). Lancez l’enregistrement avant la session, arrêtez-le quand nous nous déconnectons, et vous obtenez une trace vidéo complète de tout ce qui s’est passé sur votre appareil. Beaucoup de nos clients le font pour les interventions de plus grande valeur et nous les y encourageons : il est dans notre intérêt autant que dans le vôtre qu’il n’y ait aucune ambiguïté sur ce qui a été fait.
Autres guides Android
Comment fonctionne la réparation Android à distance : pas à pas
Ce que signifie vraiment la « réparation Android à distance » : les outils que nous utilisons, ce que nous pouvons et ne pouvons pas voir sur votre écran, le déroulé réel d’une session et comment vous préparer.
Que se passe-t-il si la réparation Android échoue ? Notre garantie
Que se passe-t-il si notre réparation Android ne fonctionne pas ? Nouvelle tentative gratuite, méthode alternative, puis remboursement intégral : vous ne payez que si votre appareil est entièrement réparé.
Service de root Android pour entreprises : lots et mode kiosque
Service de root Android pour entreprises : root en lot pour kiosques, cybercafés de jeu, MDM et affichage dynamique, avec un tarif réduit par appareil à partir de 3 appareils.