È sicuro dare l’accesso remoto per riparare Android?
È sicuro dare l’accesso remoto per riparare Android? Sì: ecco cosa vediamo e cosa no, e perché il remoto è più sicuro di un negozio qualsiasi.
Indice
- Cosa significa davvero «accesso remoto» su Android
- Cosa possiamo vedere durante una sessione remota
- Cosa non possiamo vedere durante una sessione remota
- Cosa fare prima di qualsiasi sessione remota
- Cosa succede quando la sessione finisce
- Riparazione da remoto e negozio locale: il confronto diretto
- Incidenti di privacy reali: cosa abbiamo visto davvero
- Segnali d’allarme in un servizio di riparazione da remoto
- Dubbi sulla privacy in base al tipo di utente
- Genitori e chi gestisce i telefoni di famiglia
- Piccoli imprenditori e freelance
- Giornalisti, attivisti e utenti ad alto rischio
- Utenti comuni
- Contesto regionale: Asia meridionale e tutela del consumatore
- Cosa garantiamo per iscritto
- Quando rivolgersi a un professionista
La domanda che ci fanno più spesso i nuovi clienti è: «Come faccio a sapere che è sicuro?». È una domanda legittima: affidare per un po’ il controllo del telefono a uno sconosciuto via internet, in astratto, sembra rischioso. La risposta onesta, frutto di 11 anni di esperienza nell’assistenza Android e di almeno 160 sessioni da remoto, è che è molto più sicuro delle alternative reali, a patto di capire come funziona davvero e di seguire qualche accorgimento di buon senso. Questa guida spiega cosa possiamo vedere e cosa no, quali tutele per la privacy ci sono, cosa succede quando la sessione termina e come si confronta con l’alternativa più rischiosa a cui ricorrono la maggior parte delle persone: un negozio di riparazioni scelto a caso.
Cosa significa davvero «accesso remoto» su Android
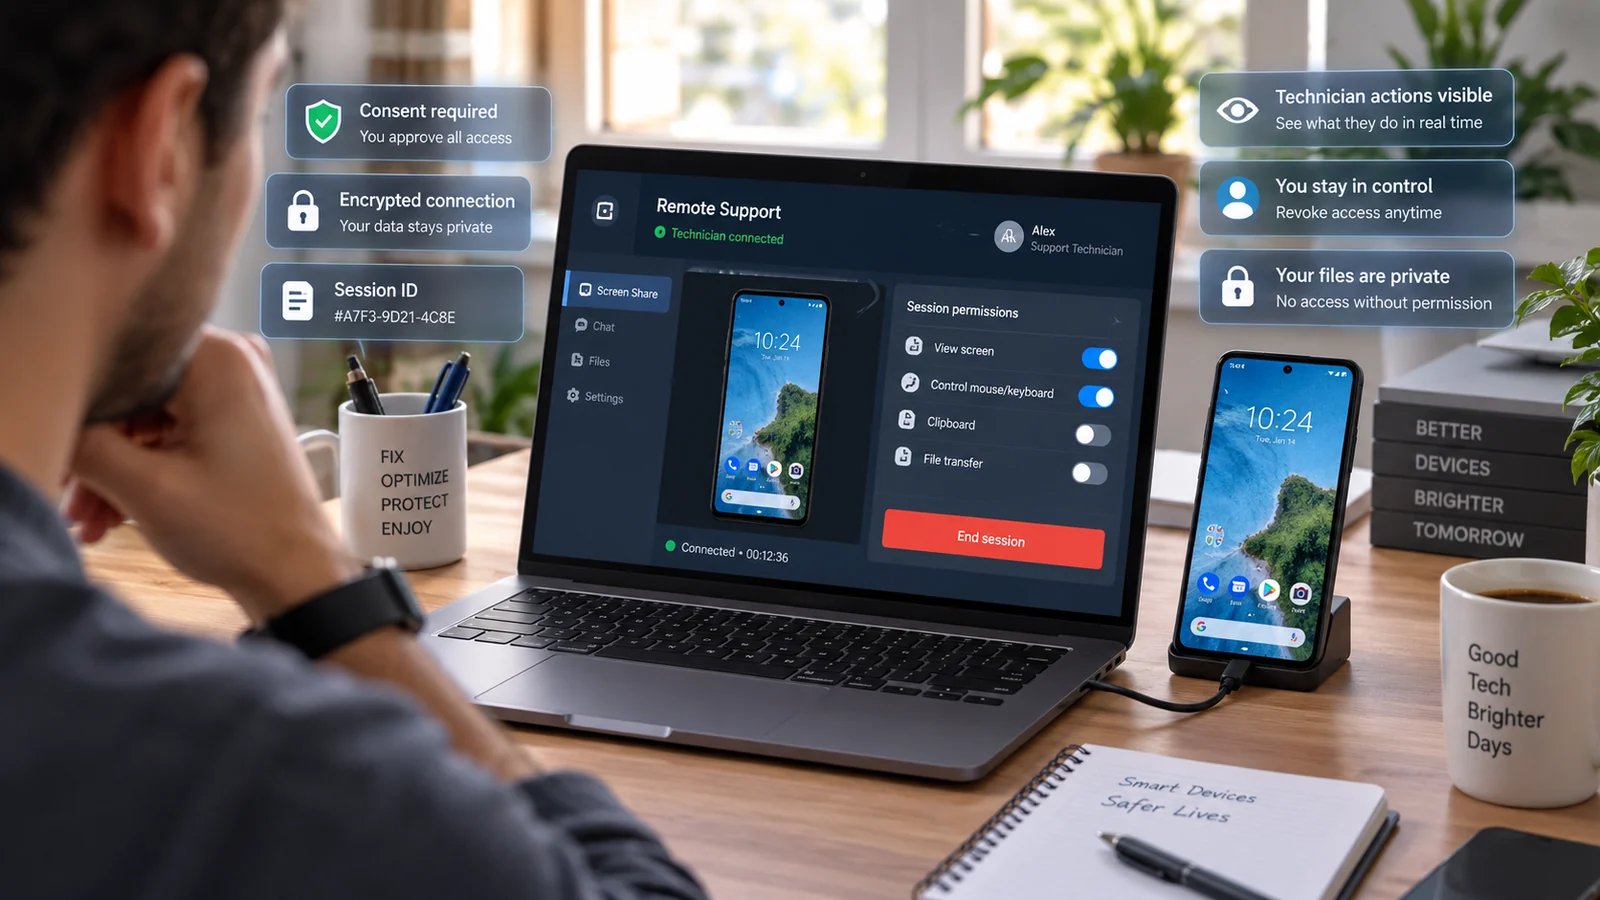
L’accesso remoto per riparare Android non significa «da ora in poi abbiamo accesso al tuo telefono per sempre». È una condivisione dello schermo specifica, limitata nel tempo e gestita da un’app, più l’esecuzione facoltativa di comandi ADB.
I componenti:
- Un’app di condivisione dello schermo che installi tu dal Play Store (AnyDesk o TeamViewer QuickSupport). L’app genera un codice di sessione casuale a ogni apertura. Tu ci comunichi il codice e noi lo usiamo per connetterci. Sul telefono compare una richiesta di connessione e devi approvarla prima che inizi qualsiasi condivisione dello schermo.
- Android Debug Bridge (ADB) se il lavoro richiede comandi di sistema di basso livello. ADB richiede che il debug USB sia attivo nelle Developer options (lo fai tu), che il telefono sia sulla stessa rete del nostro computer (oppure collegato via USB) e una richiesta di autorizzazione sul dispositivo che accetti alla prima connessione.
Questa è l’intera superficie di accesso. Non c’è alcun processo nascosto, alcun servizio in background, alcun canale separato. Quando disinstalli l’app di condivisione dello schermo e disattivi il debug USB, l’accesso scompare, completamente e senza residui.
Cosa possiamo vedere durante una sessione remota
In concreto:
- Il tuo schermo, esattamente come lo vedi tu. Se un menu è aperto, vediamo il menu. Se passi a un’altra app, vediamo l’altra app. Se lo schermo è bloccato, vediamo solo la schermata di blocco.
- Ciò che restituiscono i comandi di sistema ADB. Per esempio versione di Android, numero di modello, stato della batteria, elenco delle app installate (solo i nomi dei pacchetti, non i contenuti), struttura dello spazio di archiviazione, stato del bootloader, log di sistema.
- I tocchi che inviamo noi. Quando tocchiamo qualcosa tramite la sessione remota, vedi il tocco sul tuo schermo. Puoi annullare qualsiasi tocco semplicemente toccando tu per chiudere l’azione.
Cosa non possiamo vedere durante una sessione remota
- Il contenuto della galleria foto, a meno che tu non apra attivamente l’app Galleria sullo schermo.
- Il contenuto di SMS o app di messaggistica, a meno che tu non li apra sullo schermo.
- Le password salvate in qualsiasi gestore di password: sono cifrate in uno spazio privato dell’app che nessuna app di accesso remoto può leggere.
- Le sessioni delle app bancarie: le app bancarie rilevano la duplicazione dello schermo e oscurano le proprie schermate oppure si rifiutano di funzionare. È una funzione delle app bancarie, non dell’app di accesso remoto.
- I contatti, tranne quelli che compaiono nella tastiera telefonica se ti capita di aprire l’app Telefono.
- Il contenuto delle email, a meno che tu non apra l’app di posta sullo schermo.
- Cronologia di navigazione, segnalibri, dati di compilazione automatica.
- Qualsiasi cosa nelle cartelle cifrate come Samsung Secure Folder o Xiaomi Second Space.
Lo schema è questo: se non lo apri durante la sessione, noi non lo vediamo mai.
Cosa fare prima di qualsiasi sessione remota
Le buone pratiche che consigliamo a ogni cliente:
- Chiudi tutte le app sensibili (banca, email, gestore di password, messaggi diretti dei social, galleria foto) prima di condividere lo schermo.
- Attiva Do Not Disturb così le notifiche personali non compaiono mentre siamo connessi.
- Sposta temporaneamente i widget sensibili dalla schermata Home (per esempio il widget del meteo che mostra la tua posizione o quello del calendario che mostra i tuoi appuntamenti).
- Se vuoi, usa un account Google ospite per la durata della sessione. Per la maggior parte dei lavori non serve, ma è un’opzione per chi tiene molto alla privacy.
- Se vuoi, registra lo schermo durante la sessione con il registratore dello schermo integrato nel telefono. Avvia la registrazione prima di connetterti e fermala quando ci disconnettiamo.
Bastano 2 minuti e si elimina praticamente ogni dubbio realistico sulla privacy.
Cosa succede quando la sessione finisce
Nel momento in cui tocchi «disconnetti» o disinstalli l’app di condivisione dello schermo:
- La duplicazione dello schermo si interrompe subito
- Tutti i tocchi in sospeso da parte nostra vengono scartati
- Nessun servizio resta attivo in background
- La sessione ADB termina, se era attiva
- Non è possibile riconnettersi senza un nuovo codice di sessione generato da te
Per un’igiene completa, a riparazione conclusa dovresti:
- Disinstallare AnyDesk o TeamViewer dal Play Store
- Disattivare il debug USB nelle Developer options (Settings → Developer options → disattiva)
- Se vuoi, disattivare del tutto le Developer options (Settings → Apps → Developer options → Storage → Clear data)
Dopo questi tre passaggi, lo stato del dispositivo rispetto all’accesso remoto è identico a quello precedente alla riparazione.
Riparazione da remoto e negozio locale: il confronto diretto
La maggior parte di chi si chiede «il remoto è sicuro?» lo sta confrontando con l’alternativa di portare il telefono in un negozio di riparazioni locale. Ecco il confronto onesto:
| Aspetto | Riparazione da remoto | Negozio locale |
|---|---|---|
| Controlli ogni azione | Sì: schermo visibile in diretta | No: il telefono resta da loro, senza supervisione |
| Puoi interrompere in qualsiasi momento | Sì: tocchi «disconnetti», senza discussioni | Possibile ma scomodo; a volte il telefono è già smontato |
| Possesso fisico del dispositivo sbloccato | Mai | Ore, a volte giorni |
| Accesso a foto, messaggi e account | Solo ciò che è sullo schermo durante la sessione | Accesso fisico completo a tutto |
| Strumenti verificabili | Sì: ADB open source, app note | Strumenti interni proprietari, nessuna visibilità |
| Tempo di viaggio | Zero | Di solito 30-90 minuti andata e ritorno |
| Tempo di attesa | Spesso lo stesso giorno | Spesso il giorno dopo o più |
| Riparazioni hardware (schermo, batteria) | Impossibile: serve la presenza fisica | Possibile: è il vantaggio principale del locale |
| Variabilità della qualità | Verificabile con recensioni e osservazione dal vivo | Molto variabile, difficile da verificare prima di decidere |
| Garanzia di privacy | Tecnica (controlli tu) + la disinstallazione chiude l’accesso | Basata solo sulla fiducia |
| Prezzo medio | Più basso (nessun costo fisso) | Più alto (affitto, personale, attrezzature) |
Lo schema: la riparazione da remoto è più sicura, sul piano tecnico e procedurale, di quella locale in ogni categoria tranne il lavoro hardware fisico. L’intuizione di molti, «se qualcuno è davanti a me mi sento più sicuro», in realtà è rovesciata: il negozio locale ha accesso offline e senza supervisione al tuo dispositivo sbloccato per ore, mentre il tecnico da remoto ha accesso online e supervisionato al tuo schermo per un’ora.
Incidenti di privacy reali: cosa abbiamo visto davvero
In tre anni di attività, questi sono gli incidenti di privacy di cui siamo a conoscenza nel settore della riparazione Android:
- Incidenti nei negozi locali: numerosi casi documentati nel mondo di personale di negozi di riparazione che ha copiato le foto dei clienti, è entrato nei loro account o ha installato software di tracciamento durante la riparazione fisica. Finiscono sui giornali ogni pochi mesi. Di solito i negozi coinvolti non avevano alcun monitoraggio in tempo reale e il cliente se n’è accorto solo dopo giorni o settimane.
- Incidenti nella riparazione da remoto: nel settore legittimo della riparazione da remoto non siamo a conoscenza di alcun caso documentato che riguardi lo schema AnyDesk + ADB che usiamo. I casi più vicini sono le truffe telefoniche in cui i malintenzionati convincono persone anziane a installare AnyDesk e poi le guidano ad accedere alle app bancarie sullo schermo: è ingegneria sociale contro l’utente, non una falla tecnica delle app di accesso remoto. La difesa è questa: non installare mai un accesso remoto in risposta a una chiamata non richiesta; avvia l’installazione solo tu, quando hai già scelto un fornitore.
L’asimmetria esiste perché le app di accesso remoto sono costruite con solidi meccanismi di consenso: ogni connessione richiede un’approvazione attiva, ogni sessione è visibile e la disconnessione è a un tocco di distanza.
Segnali d’allarme in un servizio di riparazione da remoto
Anche con la sicurezza tecnica della riparazione da remoto, dovresti lasciar perdere qualsiasi servizio che:
- Ti chiede di installare un’app da fuori dal Play Store (un APK installato manualmente non ha alcuna revisione di Google e può fare ciò che vuole).
- Chiede in chat la password del tuo account Google, le credenziali delle app bancarie o i seed 2FA. Un lavoro legittimo non li richiede mai.
- Ti mette fretta per iniziare la sessione «subito», senza prima indicarti un prezzo. I servizi seri fanno un preventivo, tu confermi e solo dopo ci si connette.
- Si rifiuta di farti registrare lo schermo durante la sessione quando glielo chiedi. È una richiesta gratuita e ragionevole e non andrebbe rifiutata.
- Non ti consegna un elenco scritto di ciò che è stato fatto alla fine della sessione.
- Vuole il pagamento prima di qualsiasi lavoro. I servizi seri fanno il lavoro a pagamento dopo aver completato la diagnosi e dopo che hai accettato di procedere.
Dubbi sulla privacy in base al tipo di utente
Utenti diversi hanno modelli di minaccia diversi. Ecco come funziona davvero la riparazione da remoto per i quattro gruppi che ce ne chiedono di più.
Genitori e chi gestisce i telefoni di famiglia
Se ti occupi dei telefoni di genitori anziani, figli o parenti, di solito il dubbio è se le foto della nonna e le chat di famiglia restino private. Risposta pratica: è completamente sicuro, con le precauzioni standard. Chiudi la galleria e le app di messaggistica prima di condividere lo schermo, attiva Do Not Disturb perché le notifiche personali non compaiano e verifica, prima e dopo, che le app del dispositivo funzionino ancora normalmente. Con un accesso limitato alla sessione non resta alcuna esposizione dopo la fine della riparazione.
Piccoli imprenditori e freelance
Se il telefono è anche il tuo dispositivo di lavoro (app di contabilità, email dei clienti, home banking aziendale), la preoccupazione è la reputazione professionale se qualcosa va storto. Risposta pratica: se il tuo account principale ha app aziendali di alto valore, usa se vuoi un account Google ospite per la durata della sessione e registra lo schermo, così hai una traccia verificabile. Per lavori di routine, come diagnosticare il crash di una singola app, questa cautela è superflua; per lavori più delicati, come un’installazione completa del root, è una precauzione in più ragionevole.
Giornalisti, attivisti e utenti ad alto rischio
Se hai timori specifici di sorveglianza (fonti, contatti sensibili, attività politica in regioni repressive), la soglia è più alta. Risposta pratica: fai la riparazione da remoto su un dispositivo secondario, mai sul telefono principale che usi per lavoro. Usa un account Google nuovo per il dispositivo secondario. Avvialo da pulito, fai la riparazione e poi usalo per il suo scopo specifico, senza reintrodurre la tua identità principale. Il costo di un Android secondario da $150 è trascurabile rispetto a quello di un dispositivo principale compromesso.
Utenti comuni
La stragrande maggioranza dei clienti rientra qui: telefono rotto, voglia di ripararlo e nulla di particolarmente sensibile oltre al normale uso quotidiano. Risposta pratica: bastano le precauzioni standard. Chiudi l’app bancaria e la galleria prima di condividere lo schermo, attiva Do Not Disturb, segui la sessione e disinstalla l’app alla fine. È la stessa cautela che useresti se prestassi il telefono a un amico per qualche minuto.
Contesto regionale: Asia meridionale e tutela del consumatore
Una preoccupazione specifica che sentiamo dai clienti in Bangladesh, India e Pakistan: «Se qualcosa va storto, che tutela ho?». Il contesto regionale, senza giri di parole:
- Bangladesh: la legge a tutela dei consumatori (Consumer Rights Protection Act 2009) copre i contratti di servizio, compresi i servizi digitali. La National Consumer Rights Protection Directorate accetta reclami in bengalese e in inglese; la cronologia della chat con l’accordo di servizio, più la registrazione dello schermo della sessione, è una prova solida. Noi abbiamo sede in Bangladesh (BD) e operiamo secondo questa normativa.
- India: il Consumer Protection Act 2019 copre esplicitamente i servizi digitali. L’e-Consumer Commission gestisce le controversie sui servizi online; la competenza segue la posizione del consumatore, non quella del fornitore, il che è favorevole al cliente.
- Pakistan: il Punjab Consumer Protection Act e leggi provinciali simili coprono i servizi. I requisiti documentali sono simili: conserva la chat e l’eventuale registrazione della sessione.
- Clienti del Regno Unito e dell’UE: il Consumer Rights Act 2015 (Regno Unito) e la Direttiva UE sui diritti dei consumatori garantiscono solidi diritti di qualità del servizio e di rimborso per i servizi digitali anche transfrontalieri.
In ogni caso, la documentazione che forniamo volontariamente (preventivo scritto, riepilogo scritto del lavoro svolto, cronologia della chat con data e ora) soddisfa già i requisiti documentali di qualsiasi reclamo a tutela del consumatore. La forniamo perché è buona prassi, non perché pensiamo di averne bisogno.
Cosa garantiamo per iscritto
Per ogni sessione di riparazione da remoto con Droid Rooter:
- L’app di condivisione dello schermo la installi tu dal Play Store. Non inviamo mai un APK installato manualmente.
- Non chiediamo mai la password di Google, le credenziali bancarie o i seed 2FA.
- Puoi registrare lo schermo durante la sessione. Anzi, te lo consigliamo.
- Ti inviamo un riepilogo scritto di ogni azione svolta, delle versioni di firmware e Magisk usate e degli eventuali file di backup creati durante la sessione.
- Puoi interrompere la sessione in qualsiasi momento, senza dare spiegazioni.
- Per la politica «se non ripariamo, non paghi» nei dettagli, leggi il nostro articolo sulla garanzia di riparazione.
Quando rivolgersi a un professionista
Se hai letto tutto e ti senti più tranquillo ma vuoi farci domande specifiche sulla sicurezza prima di prenotare, scrivici su WhatsApp o Telegram. Risponderemo onestamente a ogni domanda, anche a quelle su cose che non possiamo fare. Nella panoramica dei servizi trovi ciò che copriamo.
Domande frequenti
Un tecnico da remoto può rubarmi i dati tramite AnyDesk o TeamViewer?
No, non di nascosto. Le app mobili di AnyDesk e TeamViewer per Android funzionano come normali app con permessi utente: possono duplicare lo schermo ed eseguire tocchi che dovresti autorizzare tu, ma non possono copiare di nascosto la galleria foto, leggere gli SMS o copiare i contatti in background. Non esiste alcuna API di Android che permetta a una normale app del Play Store di farlo senza un’interazione attiva dell’utente. L’unico vettore di rischio è ciò che si vede sullo schermo durante la sessione: chiudi le app sensibili prima di condividere e lo elimini del tutto.
E se il tecnico mantiene l’accesso remoto dopo la riparazione?
Tecnicamente non è possibile, per come funzionano le app mobili di AnyDesk e TeamViewer: la sessione finisce quando tocchi «disconnetti», quando chiudi l’app o quando la disinstalli. Non esiste alcun servizio in background pianificato, alcuna connessione persistente e alcun modo di riconnettersi senza che tu avvii l’app e approvi un codice di sessione nuovo di zecca. Disinstallare l’app dopo la riparazione cancella ogni traccia; per scrupolo in più, puoi anche disattivare il debug USB nelle Developer options.
È più sicuro portare il telefono in un negozio di riparazioni locale che ripararlo da remoto?
Statisticamente no. Nei negozi locali il tuo telefono sbloccato resta fisicamente in loro possesso per ore, con accesso fisico completo a qualsiasi cosa vogliano: galleria, account, password salvate. La maggior parte è onesta, ma non hai modo di vedere cosa fanno davvero. La riparazione da remoto ti dà una vista dal vivo di ogni singola azione e la possibilità di interrompere in qualsiasi momento. L’unico caso in cui il locale è davvero migliore: la riparazione hardware (schermo, batteria, porta di ricarica), che da remoto non si può fare.
Devo dare password o codici 2FA durante la riparazione Android da remoto?
Quasi mai. La stragrande maggioranza del lavoro da remoto (sblocco del bootloader, installazione del root, bypass FRP con prova di proprietà, ottimizzazione delle prestazioni, diagnosi dei crash delle app) non richiede alcuna password da parte tua. Le rare eccezioni: rifare l’accesso a Google dopo un ripristino dei dati di fabbrica (la password la digiti tu e noi distogliamo lo sguardo dallo schermo), oppure sbloccare un account Mi, dove fornisci la prova di proprietà e la procedura di recupero ufficiale di Xiaomi gestisce la password (noi non la chiediamo mai direttamente).
Cosa succede se perdo internet o la corrente durante una sessione Android da remoto?
Nella maggior parte dei lavori non è un problema: la sessione AnyDesk si riconnette da sola quando torna internet, ADB riprende da dove si era fermato e noi ripartiamo dal punto in cui eravamo. L’unica finestra di rischio è durante il flash del firmware (da 10 a 60 secondi, mentre si scrive sul telefono). Se la corrente o l’USB si interrompono durante un flash, il dispositivo potrebbe dover entrare in modalità EDL o download per riprendersi; questo rischio lo discutiamo sempre prima di iniziare lavori basati sul flash e abbiamo pronte procedure di recupero marca per marca.
Posso registrare la sessione di riparazione Android da remoto per i miei archivi?
Sì, certamente. Il tuo telefono ha un registratore dello schermo integrato (nelle impostazioni rapide della maggior parte delle interfacce Android moderne). Avvia la registrazione prima della sessione, fermala quando ci disconnettiamo e avrai un video completo di tutto ciò che è successo sul dispositivo. Molti clienti lo fanno per i lavori di maggior valore e noi lo incoraggiamo: è nel nostro interesse quanto nel tuo che non ci siano ambiguità su ciò che è stato fatto.
Altre guide Android
Come funziona la riparazione Android da remoto: guida passo per passo
Cosa significa davvero “riparazione Android da remoto”: gli strumenti che usiamo, cosa possiamo e non possiamo vedere sul tuo schermo, una sessione reale passo per passo e come prepararti.
E se la riparazione Android non riesce? La nostra garanzia spiegata
Cosa succede se la nostra riparazione Android non funziona? Nuovo tentativo gratuito, metodo alternativo e poi rimborso completo: paghi solo se il dispositivo è riparato del tutto.
Servizio root Android per aziende: modalità bulk e kiosk
Servizio root Android per aziende: root in blocco per kiosk, internet café per il gaming, MDM e digital signage, con prezzo scontato per dispositivo da 3 dispositivi in su.