¿Es seguro dar acceso remoto para reparar tu Android?
¿Es seguro dar acceso remoto para reparar tu Android? Sí. Te explicamos qué vemos y qué no, y por qué es más seguro que un taller local cualquiera.
Índice
- Qué significa en realidad «acceso remoto» en Android
- Lo que podemos ver durante una sesión remota
- Lo que no podemos ver durante una sesión remota
- Qué debes hacer antes de cualquier sesión remota
- Qué pasa cuando termina la sesión
- Reparación remota o taller local: comparativa lado a lado
- Incidentes de privacidad reales: lo que hemos visto de verdad
- Señales de alerta en cualquier servicio de reparación remota
- Preocupaciones de privacidad según el tipo de usuario
- Padres y responsables de los móviles de la familia
- Pequeños empresarios y autónomos
- Periodistas, activistas y usuarios de alto riesgo
- Usuarios corrientes
- Contexto regional: sur de Asia y vías de reclamación
- Lo que garantizamos por escrito
- Cuándo recurrir a un profesional
La pregunta que más nos hacen los clientes nuevos es: «¿Cómo sé que es seguro?». Es una duda razonable: entregar el control temporal de tu móvil a un desconocido por internet suena arriesgado en abstracto. La respuesta sincera, basada en 11 años de experiencia en soporte Android y más de 160 sesiones remotas, es que resulta bastante más seguro que las alternativas reales, siempre que entiendas cómo funciona y sigas unos pasos de sentido común. Esta guía explica qué podemos ver y qué no, qué protecciones de privacidad hay, qué ocurre cuando termina la sesión y cómo se compara con la alternativa más arriesgada a la que recurre casi todo el mundo: un taller de reparación cualquiera.
Qué significa en realidad «acceso remoto» en Android
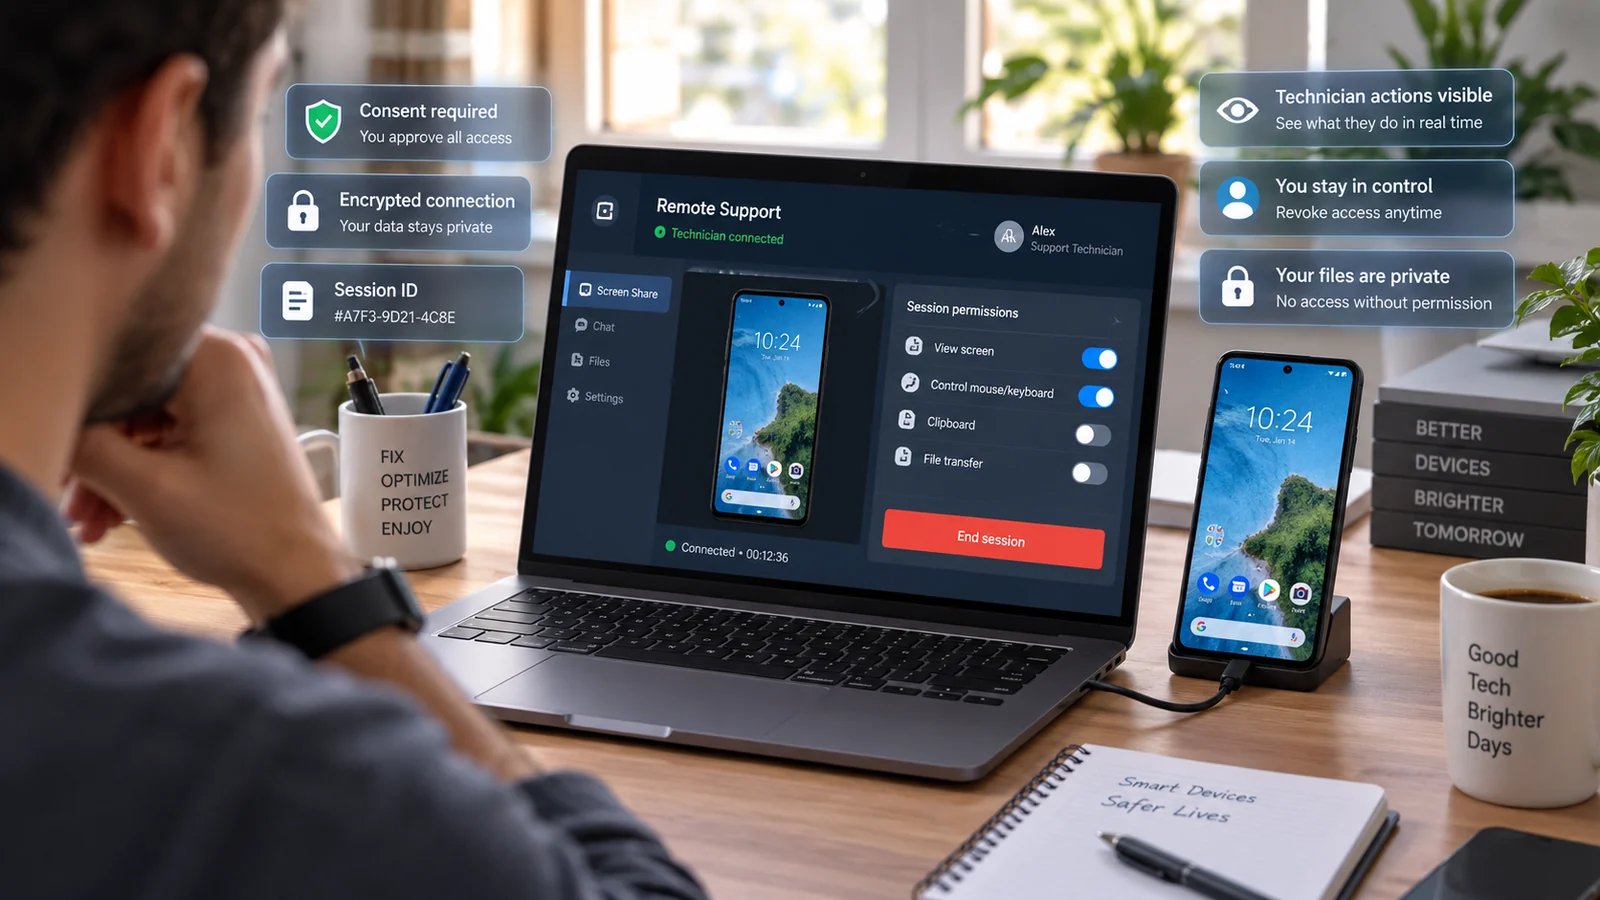
El acceso remoto para reparar un Android no significa «a partir de ahora tenemos acceso a tu móvil para siempre». Es una sesión concreta, limitada en el tiempo, de pantalla compartida mediante una app, más la ejecución opcional de comandos ADB.
Los componentes:
- Una app para compartir pantalla que instalas tú desde Play Store (AnyDesk o TeamViewer QuickSupport). Esta app genera un código de sesión aleatorio cada vez que la abres. Tú nos pasas ese código y nosotros lo usamos para conectarnos. En tu móvil aparece una solicitud de conexión que tienes que aprobar antes de que empiece a compartirse la pantalla.
- Android Debug Bridge (ADB), si el trabajo requiere comandos de sistema de bajo nivel. ADB exige que actives la depuración USB en las Opciones de desarrollador (lo haces tú), que el teléfono esté en la misma red que nuestro PC (o conectado por USB) y que aceptes en el dispositivo un aviso de autorización en la primera conexión.
Esa es toda la superficie de acceso. No hay procesos ocultos, ni servicios en segundo plano, ni canales aparte. Cuando desinstalas la app de pantalla compartida y desactivas la depuración USB, el acceso desaparece por completo, hasta el último bit.
Lo que podemos ver durante una sesión remota
En concreto:
- Tu pantalla, tal como la ves tú. Si hay un menú abierto, vemos el menú. Si cambias a otra app, vemos esa otra app. Si la pantalla está bloqueada, solo vemos la pantalla de bloqueo.
- Lo que devuelven los comandos de sistema de ADB. Por ejemplo, la versión de Android, el número de modelo, el estado de la batería, la lista de apps instaladas (solo los nombres de paquete, no su contenido), la estructura del almacenamiento, el estado del bootloader y los registros del sistema.
- Los toques que enviamos. Cuando tocamos algo desde la sesión remota, ves ese toque en tu pantalla. Puedes rechazar cualquier toque con solo tocar tú la pantalla para cancelar la acción.
Lo que no podemos ver durante una sesión remota
- El contenido de tu galería de fotos, salvo que abras tú la app de galería en pantalla.
- Los SMS y el contenido de las apps de mensajería, salvo que los abras en pantalla.
- Las contraseñas guardadas en cualquier gestor de contraseñas: están cifradas en el almacenamiento privado de la app y ninguna app de acceso remoto puede leerlas.
- Las sesiones de apps bancarias: estas apps detectan que se duplica la pantalla y la dejan en negro o se niegan a funcionar. Es una función de las propias apps bancarias, no de la app de acceso remoto.
- Tus contactos, salvo lo que aparezca en el marcador si llegas a abrirlo.
- El contenido de tu correo, salvo que abras la app de correo en pantalla.
- El historial del navegador, los marcadores y los datos de autocompletado.
- Cualquier contenido de carpetas cifradas, como la Carpeta segura de Samsung o el Segundo espacio de Xiaomi.
La regla es sencilla: si no lo abres durante la sesión, nunca lo vemos.
Qué debes hacer antes de cualquier sesión remota
Estas son las buenas prácticas que recomendamos a todos los clientes:
- Cierra todas las apps sensibles (banca, correo, gestor de contraseñas, mensajes directos de redes sociales, galería de fotos) antes de compartir la pantalla.
- Activa No molestar para que no aparezcan notificaciones personales mientras estamos conectados.
- Quita temporalmente de la pantalla de inicio los widgets sensibles (por ejemplo, el del tiempo, que muestra tu ubicación, o el del calendario, que muestra tus citas).
- Si quieres, usa una cuenta de Google de invitado mientras dure la sesión. Para la mayoría de los trabajos no hace falta, pero es una opción para quien cuida mucho su privacidad.
- Si quieres, graba la pantalla durante la sesión con el grabador de pantalla integrado de tu móvil. Empieza a grabar antes de conectarte y para cuando nos desconectemos.
Todo esto lleva 2 minutos y elimina prácticamente cualquier riesgo realista para tu privacidad.
Qué pasa cuando termina la sesión
En el mismo instante en que tocas «desconectar» o desinstalas la app de pantalla compartida:
- La duplicación de pantalla se detiene de inmediato
- Se descartan los toques pendientes que hayamos enviado
- No queda ningún servicio en segundo plano
- La sesión de ADB termina, si estaba activa
- No hay forma de reconectar sin un código de sesión nuevo que generes tú
Para dejarlo todo limpio, al terminar la reparación debes:
- Desinstalar AnyDesk o TeamViewer desde Play Store
- Desactivar la depuración USB en las Opciones de desarrollador (Ajustes → Opciones de desarrollador → desactivar el interruptor)
- Si quieres, desactivar por completo las Opciones de desarrollador (Ajustes → Aplicaciones → Opciones de desarrollador → Almacenamiento → Borrar datos)
Tras estos tres pasos, el dispositivo queda, en cuanto a acceso remoto, exactamente igual que antes de empezar la reparación.
Reparación remota o taller local: comparativa lado a lado
La mayoría de quienes preguntan «¿es seguro lo remoto?» lo están comparando con llevar el móvil a un taller local. Esta es la comparación sincera:
| Aspecto | Reparación remota | Taller local |
|---|---|---|
| Ves cada acción | Sí: pantalla en directo | No: el móvil queda en su poder, sin supervisión |
| Puedes cortar en cualquier momento | Sí: tocas «desconectar», sin conflicto | Posible, pero incómodo; a veces el móvil ya está desmontado |
| Posesión física del dispositivo desbloqueado | Nunca | Horas, a veces días |
| Acceso a tus fotos, mensajes y cuentas | Solo lo que se ve en pantalla durante la sesión | Acceso físico total a todo |
| Herramientas auditables | Sí: ADB de código abierto y apps conocidas | Herramientas propias; sin visibilidad |
| Tiempo de desplazamiento | Cero | Normalmente, 30-90 minutos entre ida y vuelta |
| Tiempo de espera | A menudo, el mismo día | Suele ser al día siguiente o más |
| Reparaciones de hardware (pantalla, batería) | No es posible: debe ser en persona | Posible: es su principal ventaja |
| Variabilidad de la calidad | Verificable con reseñas y observación en directo | Muy variable y difícil de comprobar antes de decidir |
| Garantía de privacidad | Técnica (tú lo ves) y desinstalar corta el acceso | Solo basada en la confianza |
| Precio medio | Menor (sin costes fijos) | Mayor (alquiler, personal, equipamiento) |
La conclusión: la reparación remota es más segura que la local, técnica y procedimentalmente, en todas las categorías salvo el trabajo físico de hardware. La intuición de que «tener a alguien delante da más seguridad» es, en realidad, justo al revés: el taller local tiene acceso sin supervisión y sin conexión a tu dispositivo desbloqueado durante horas; el técnico remoto tiene acceso supervisado y en línea a tu pantalla durante una hora.
Incidentes de privacidad reales: lo que hemos visto de verdad
En tres años de actividad, estos son los incidentes de privacidad que conocemos en el sector de la reparación de Android:
- Incidentes en talleres locales: hay varios casos documentados en todo el mundo de empleados de talleres que copiaron fotos de clientes, accedieron a sus cuentas o instalaron software de rastreo durante la reparación física. Aparecen en las noticias cada pocos meses. Los talleres implicados solían no tener ninguna supervisión en directo, y el cliente descubría el problema días o semanas después.
- Incidentes en reparación remota: no conocemos ningún caso documentado que implique el esquema de AnyDesk y ADB que usamos, dentro del sector legítimo de la reparación remota. Lo más parecido son las estafas telefónicas en las que los atacantes convencen a personas mayores de que instalen AnyDesk y luego las guían para que inicien sesión en apps bancarias en pantalla. Eso es ingeniería social contra el usuario, no un fallo técnico de las apps de acceso remoto. La defensa es esta: nunca instales acceso remoto como respuesta a una llamada que no has solicitado, y empieza la instalación solo cuando ya hayas elegido un proveedor de servicio.
Esta asimetría existe porque las apps de acceso remoto incorporan mecanismos de consentimiento sólidos: cada conexión exige una aprobación expresa, cada sesión es visible y desconectar está a un toque.
Señales de alerta en cualquier servicio de reparación remota
Aunque la reparación remota sea técnicamente segura, descarta cualquier servicio que:
- Te pida instalar una app de fuera de Play Store (un APK instalado manualmente no pasa por ninguna revisión de Google y puede hacer lo que quiera).
- Te pida por chat la contraseña de tu cuenta de Google, las credenciales de tu app bancaria o las claves secretas de 2FA. Un trabajo legítimo nunca las necesita.
- Te presione para empezar la sesión «ahora mismo» sin darte antes un presupuesto. Un servicio legítimo da un presupuesto, tú confirmas y solo entonces se conecta.
- Se niegue a que grabes la pantalla de la sesión cuando se lo pides. Es una petición razonable, no cuesta nada y no debería rechazarse.
- No te entregue por escrito la lista de lo que se hizo al final de la sesión.
- Quiera cobrar antes de hacer ningún trabajo. Un servicio legítimo hace el trabajo de pago cuando el diagnóstico está completo y tú has aceptado continuar.
Preocupaciones de privacidad según el tipo de usuario
Cada usuario tiene un modelo de amenazas distinto. Así funciona en la práctica la reparación remota para los cuatro grupos que más preguntan por ella.
Padres y responsables de los móviles de la familia
Si te ocupas de los móviles de tus padres mayores, de tus hijos o de la familia extensa, la duda habitual es si las fotos de la abuela y los chats familiares seguirán siendo privados. Respuesta práctica: es totalmente seguro con las precauciones habituales. Cierra la galería y las apps de mensajería antes de compartir la pantalla, activa No molestar para que no aparezcan notificaciones personales y comprueba, antes y después, que las apps del dispositivo siguen funcionando con normalidad. Como el acceso se limita a una sesión, no queda ninguna exposición una vez terminada la reparación.
Pequeños empresarios y autónomos
Si tu móvil es también tu dispositivo de trabajo (apps de contabilidad, correos de clientes, banca empresarial), lo que te preocupa es tu reputación profesional si algo sale mal. Respuesta práctica: si tu cuenta principal tiene apps de negocio de mucho valor, puedes usar una cuenta de Google de invitado mientras dure la sesión, y graba la pantalla para tener un registro auditable. Para trabajos rutinarios, como diagnosticar el fallo de una sola app, ese esfuerzo extra no hace falta; para trabajos de más riesgo, como una instalación completa de root, es una medida de higiene adicional razonable.
Periodistas, activistas y usuarios de alto riesgo
Si te preocupa especialmente la vigilancia (fuentes, contactos sensibles, actividad política en regiones restrictivas), el listón es más alto. Respuesta práctica: haz la reparación remota en un dispositivo secundario, nunca en el móvil que usas para trabajar. Usa una cuenta de Google nueva en el dispositivo secundario. Pon en marcha el dispositivo limpio, haz la reparación y úsalo después solo para su fin concreto, sin volver a introducir tu identidad principal. El coste de un Android secundario de $150 es insignificante frente al de comprometer tu dispositivo principal.
Usuarios corrientes
La inmensa mayoría de los clientes están aquí: el móvil falla, quieren que se arregle y no guardan nada especialmente sensible más allá del uso diario normal. Respuesta práctica: las precauciones habituales bastan. Cierra la app del banco y la galería antes de compartir la pantalla, activa No molestar, sigue la sesión y desinstala la app después. Es el mismo nivel de precaución que tendrías al dejarle tu móvil a un amigo unos minutos.
Contexto regional: sur de Asia y vías de reclamación
Una duda concreta de clientes de Bangladés, India y Pakistán: «Si algo sale mal, ¿qué puedo hacer para reclamar?». Este es el contexto regional, sin adornos:
- Bangladés: la legislación de protección del consumidor (Consumer Rights Protection Act 2009) cubre los contratos de servicios, incluidos los digitales. La National Consumer Rights Protection Directorate acepta reclamaciones en bengalí y en inglés; el historial documentado del chat con el acuerdo de servicio, junto con la grabación de pantalla de la sesión, es una prueba sólida. Tenemos sede en Bangladés y operamos bajo este régimen.
- India: la Consumer Protection Act 2019 cubre expresamente los servicios digitales. La e-Consumer Commission gestiona las disputas por servicios en línea; la jurisdicción depende de dónde esté el consumidor, no el proveedor, lo cual favorece al cliente.
- Pakistán: la Punjab Consumer Protection Act y otras leyes provinciales similares cubren los servicios. Los requisitos de documentación son parecidos: conserva el hilo del chat y cualquier grabación de la sesión.
- Clientes del Reino Unido y la UE: la Consumer Rights Act 2015 (Reino Unido) y la Directiva de Derechos de los Consumidores de la UE otorgan sólidos derechos de calidad del servicio y de reembolso en los servicios digitales, también entre países.
En todos los casos, las pruebas documentales que aportamos por iniciativa propia (presupuesto por escrito, resumen escrito del trabajo realizado, historial del chat con marcas de tiempo) ya cumplen los requisitos de documentación de cualquier reclamación de consumo. Las aportamos porque es una buena práctica, no porque esperemos necesitarlas.
Lo que garantizamos por escrito
En cada sesión de reparación remota de Droid Rooter:
- Tú instalas la app de pantalla compartida desde Play Store. Nunca te enviamos un APK para instalar fuera de la tienda.
- Nunca pedimos tu contraseña de Google, tus credenciales bancarias ni tus claves secretas de 2FA.
- Puedes grabar la pantalla durante la sesión. Te lo recomendamos.
- Te enviamos un resumen por escrito de cada acción realizada, de las versiones de firmware y Magisk utilizadas y de las copias de seguridad que hayamos creado durante la sesión.
- Puedes terminar la sesión en cualquier momento, sin dar explicaciones.
- Consulta nuestro artículo sobre la garantía de reparación para conocer con detalle la política «si no se arregla, no se paga».
Cuándo recurrir a un profesional
Si esta guía te ha dado confianza pero quieres plantearnos preguntas concretas de seguridad antes de reservar, escríbenos por WhatsApp o Telegram. Responderemos con sinceridad a todo, incluso a lo que no podemos hacer. Consulta nuestro resumen de servicios para ver qué cubrimos.
Preguntas frecuentes
¿Puede un técnico remoto robarme los datos a través de AnyDesk o TeamViewer?
No, no a escondidas. Las apps móviles de AnyDesk y TeamViewer para Android funcionan con permisos de usuario normales: pueden duplicar tu pantalla y ejecutar toques que tendrías que autorizar, pero no pueden extraer en silencio tu galería de fotos, leer tus SMS ni copiar tus contactos en segundo plano. No existe ninguna API de Android que permita a una app normal de Play Store hacerlo sin interacción activa del usuario. El único vector de riesgo es lo que haya en pantalla durante la sesión: cierra las apps sensibles antes de compartir y lo eliminas por completo.
¿Y si el técnico conserva el acceso remoto cuando termina la reparación?
Técnicamente no es posible con el funcionamiento de las apps móviles de AnyDesk y TeamViewer: la sesión termina cuando tocas «desconectar», cuando cierras la app o cuando la desinstalas. No hay ningún servicio programado en segundo plano, ni conexión persistente, ni forma de reconectar sin que tú abras la app y apruebes un código de sesión completamente nuevo. Desinstalar la app tras la reparación elimina cualquier rastro; si quieres extremar la precaución, también puedes desactivar la depuración USB en las Opciones de desarrollador.
¿Es más seguro llevar el móvil a un taller local que repararlo en remoto?
Estadísticamente, no. Los talleres locales tienen tu móvil desbloqueado en su poder durante horas, con acceso físico completo a lo que quieran: galería, cuentas, contraseñas guardadas. La mayoría son honestos, pero no tienes forma de ver lo que hacen en realidad. La reparación remota te da una vista en directo de cada acción y la posibilidad de cortar en cualquier momento. El único caso en que lo local es mejor: la reparación de hardware (pantalla, batería, puerto de carga), que lo remoto no puede hacer.
¿Tengo que dar mis contraseñas o códigos 2FA durante la reparación remota de Android?
Casi nunca. La gran mayoría del trabajo remoto (desbloqueo del bootloader, instalación de root, bypass de FRP con prueba de propiedad, ajuste del rendimiento, diagnóstico de cierres de apps) no necesita ninguna contraseña tuya. Las pocas excepciones: volver a iniciar sesión en Google tras un restablecimiento de fábrica (la escribes tú y nosotros apartamos la vista de la pantalla) o desbloquear una Mi Account, donde tú aportas la prueba de propiedad y el flujo de recuperación oficial de Xiaomi gestiona la contraseña (nunca te la pedimos directamente).
¿Qué pasa si se corta internet o la corriente durante una sesión remota de Android?
En la mayoría de los trabajos no supone ningún problema: la sesión de AnyDesk se reconecta sola cuando vuelve internet, ADB retoma lo que estaba haciendo y continuamos desde donde lo dejamos. La única ventana de riesgo es durante el flasheo de firmware (de 10 a 60 segundos, mientras se escribe en el teléfono). Si se corta la corriente o el USB durante un flasheo, puede que el dispositivo tenga que entrar en modo EDL o en modo de descarga para recuperarse; siempre hablamos de este riesgo concreto antes de empezar un trabajo que implique flashear y tenemos listos procedimientos de recuperación para cada marca.
¿Puedo grabar la sesión de reparación remota de Android para mis propios registros?
Sí, por supuesto. Tu móvil tiene un grabador de pantalla integrado (en los ajustes rápidos de la mayoría de las capas de Android actuales). Empieza a grabar antes de la sesión y detén la grabación cuando nos desconectemos: tendrás un vídeo completo de todo lo que ha pasado en tu dispositivo. Muchos clientes lo hacen en los trabajos de más valor y lo recomendamos: nos interesa tanto como a ti que no haya ninguna duda sobre lo que se hizo.
Más guías de Android
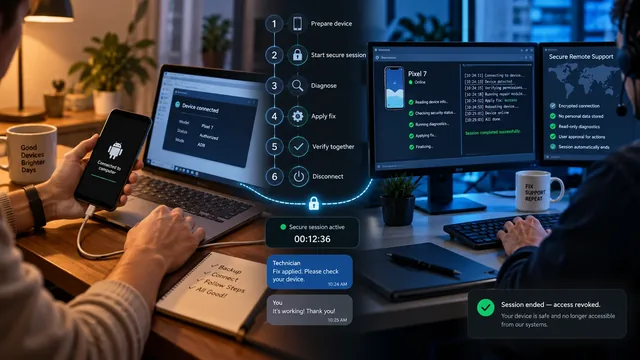
Cómo funciona la reparación remota de Android: recorrido paso a paso
Qué significa realmente «reparación remota de Android»: las herramientas que usamos, qué podemos y qué no podemos ver en tu pantalla, un recorrido por una sesión real y cómo prepararte.
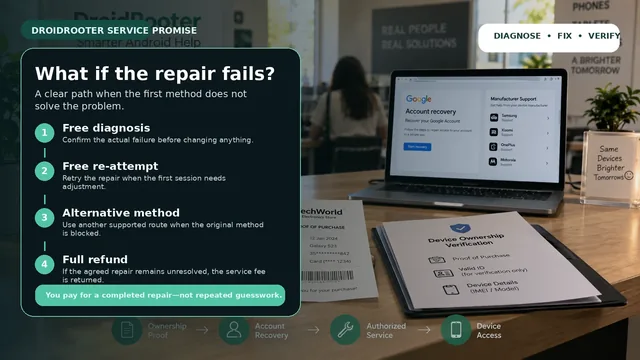
¿Y si la reparación de Android falla? Nuestra garantía explicada
¿Qué pasa si nuestra reparación de Android no funciona? Nuevo intento gratis, método alternativo y, por último, reembolso completo: solo pagas si tu dispositivo queda totalmente arreglado.
Servicio de root Android para empresas: modo masivo y quiosco
Servicio de root Android para empresas: root en lote para quioscos, cibercafés gaming, MDM y cartelería digital, con precio reducido por dispositivo a partir de 3.