Android-Sideloading 2026: Was der 30. September wirklich bedeutet
Trenne die weltweite Registrierungsfrist bei Google Play von den regionalen Gerätechecks und unterscheide Entwickleridentität, App-Sicherheit und Installationsfehler.
Inhaltsverzeichnis
- Ein Datum, zwei verschiedene Anforderungen
- Was wird verifiziert?
- Normale Handynutzer werden nicht aufgefordert, sich als Entwickler zu registrieren
- Vier Prüfungen, die oft verwechselt werden
- Was ist Android Developer Verifier auf meinem Handy?
- Der erweiterte Ablauf und seine Wartezeit von 24 Stunden
- Was dich beim dokumentierten Ablauf erwartet
- Noch keine Einstellung auf deinem Handy?
- ADB bleibt ein dokumentierter Installationsweg
- Was das für F-Droid und Open-Source-Apps bedeutet
- F-Droid 2.0: ein Client-Update, keine Umgehung der Durchsetzung
- Verschwinden bereits installierte Apps?
- Vorbereiten, bevor die Regeln eine wichtige App treffen
- Ein eigener Hinweis für kleine Entwickler
- Ein ungeklärtes Detail: Android 7 oder Android 8?
- Häufige Fragen
- Ist Sideloading am 30. September 2026 weltweit verboten?
- Gilt für direkte APK-Downloads dieselbe Einschränkung im September?
- Muss ich bei jeder APK 24 Stunden warten?
- Bedeutet ein nicht verifizierter Entwickler eine unsichere App?
- Behebt das Abschalten von Play Protect die Entwicklerverifizierung?
- Soll ich mein Handy rooten, nur um weiter APKs zu installieren?
- Lies die Warnung, bevor du am Handy etwas änderst
- Quellen und Umfang
„Google verbietet Sideloading“ ist eine einfache Schlagzeile. Als Anleitung taugt sie nicht, wenn du eine Open-Source-App installieren, ein Tool von GitHub aktualisieren oder eine neue Warnung auf deinem Handy verstehen willst.
Mehrere verschiedene Änderungen laufen derzeit unter dem Begriff Entwicklerverifizierung. Sie betreffen nicht alle dieselben Apps, Stores, Länder oder Installationswege zur selben Zeit.
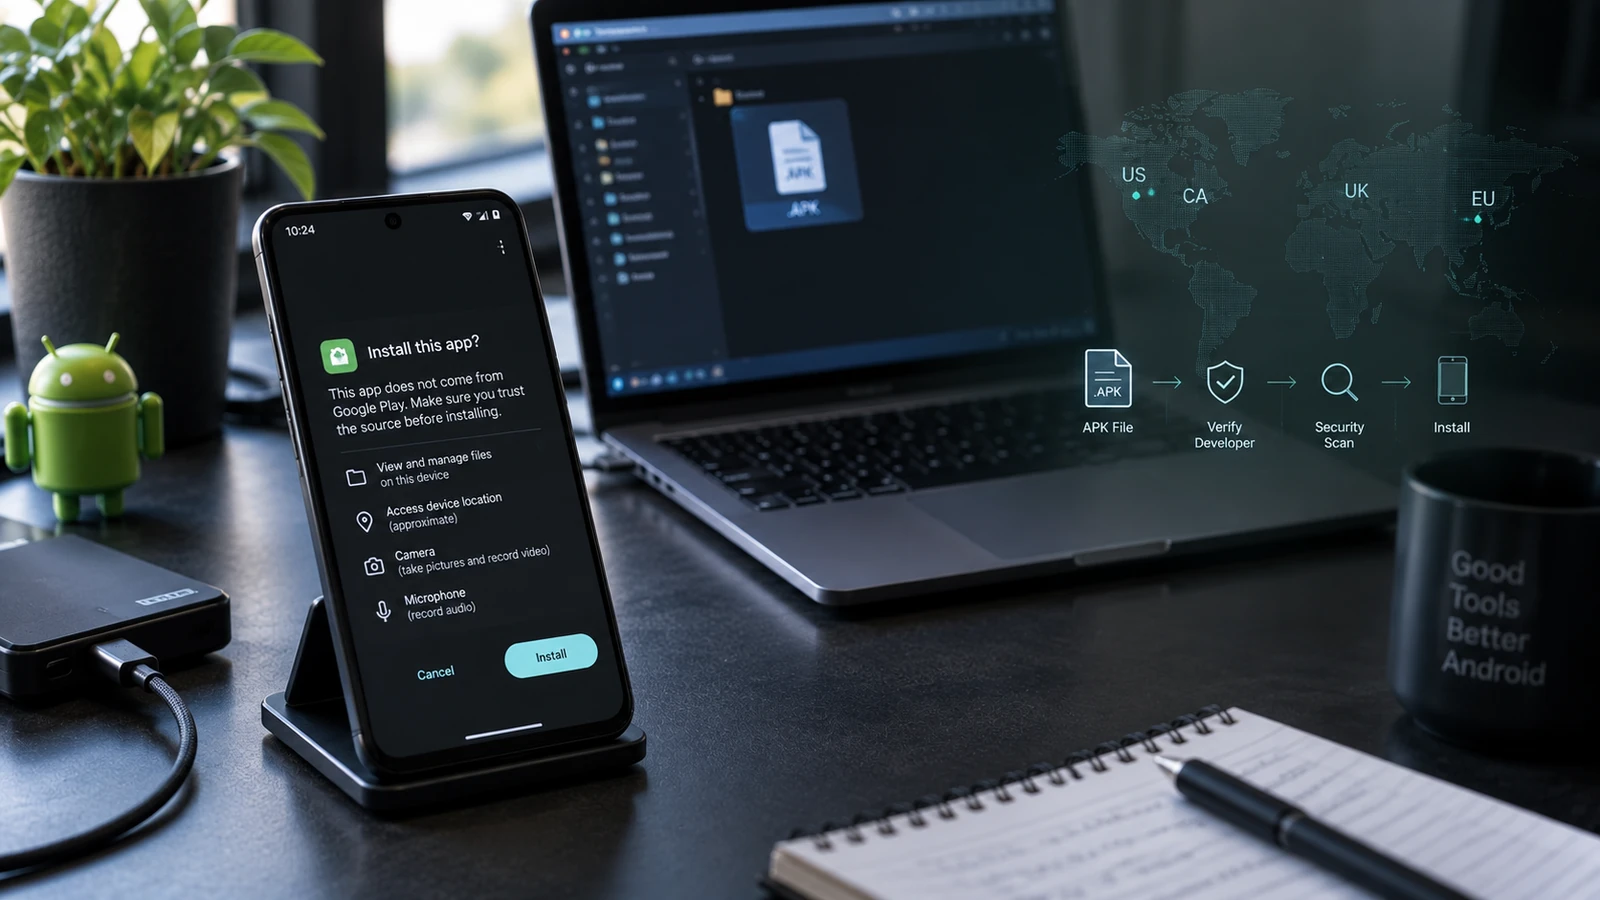
Der 30. September 2026 ist die Registrierungsfrist für Google-Play-Pakete weltweit. Zugleich ist es das erste Datum für die Durchsetzung auf Geräten bei teilnehmenden App-Stores in Brasilien, Indonesien, Singapur und Thailand. Laut aktueller FAQ von Google gilt diese erste regionale Phase nicht für direkte APK-Downloads oder nicht teilnehmende Stores. Eine breitere Durchsetzung ist für 2027 geplant. Ein erweiterter Installationsablauf und ADB bleiben dokumentierte Optionen für nicht registrierte Apps.Quelle 3Quelle 1Quelle 2
Dieser Artikel gibt die offizielle Dokumentation vom 28. September 2026 wieder. Er beschreibt den angekündigten Rollout, nicht einen abgeschlossenen praktischen Test der Durchsetzung nach dem 30. September.
Ein Datum, zwei verschiedene Anforderungen
Am einfachsten verstehst du den Rollout, wenn du die Vertriebspflicht des Entwicklers vom Installationsverhalten des Handys trennst.
| Anforderung | Erster Geltungsbereich | Was das Datum bedeutet |
|---|---|---|
| Registrierung der Play-Pakete | Vertrieb über Google Play weltweit | Play-Pakete müssen bis zum 30. September 2026 registriert sein; laut Google werden nicht registrierte Apps aus Play entfernt |
| Erste Durchsetzung bei der Installation | Teilnehmende Stores auf zertifizierten Geräten in Brasilien, Indonesien, Singapur und Thailand | Die erste regionale Phase beginnt am 30. September 2026 |
| Breitere Durchsetzung bei Android | Weitere Regionen und breitere Abdeckung bei der Installation | Die Ausweitung ist für 2027 geplant; geh nicht von einem bestimmten weltweiten Starttag aus |
Google nennt sieben teilnehmende Stores für die erste Phase: Google Play, HONOR App Market, OPPO App Market, Galaxy Store, Palm Store, V-Appstore und GetApps.Quelle 1
Das heißt nicht, dass alle außerhalb dieser vier Länder eine Meldung zur Registrierung in der Play Console ignorieren können. Es heißt auch nicht, dass in diesen Ländern schon am ersten Tag jede APK-Installation derselben neuen Prüfung unterliegt.
Für die Phase im September unterscheidet die aktuelle FAQ ausdrücklich zwischen teilnehmenden Stores einerseits und direkten Downloads sowie nicht teilnehmenden Stores andererseits.Quelle 2 Prüfe diesen Geltungsbereich erneut, wenn du den Artikel später liest, vor allem, wenn sich der Rollout 2027 weiterentwickelt.
Was wird verifiziert?
Die Entwicklerverifizierung verknüpft die Paketidentität und die Signaturinformationen einer App mit einem registrierten Entwickler. Sie ist nicht dasselbe wie eine Sicherheitsprüfung jeder einzelnen Codezeile.Quelle 2
Diese Unterscheidung gilt in beide Richtungen. Ein nicht registriertes privates Projekt ist nicht automatisch Malware. Ein registrierter Entwickler ist kein Grund, nicht mehr zu prüfen, woher eine APK stammt und welche Berechtigungen sie verlangt.
Für Entwickler, die über Play vertreiben, nennt Google die Identitätsverifizierung und die Paketregistrierung als Pflichtaufgaben. Google versucht, Pakete automatisch zu registrieren, aber Entwickler müssen das tatsächliche Ergebnis in der Play Console prüfen, statt davon auszugehen, dass ihre App erfasst wurde.Quelle 3
Du musst keine App bei Google Play veröffentlichen, nur um den Android-Prozess zur Entwicklerverifizierung zu nutzen. Das offizielle Programm enthält einen eigenen Weg für Entwickler, die außerhalb von Play vertreiben.Quelle 1
Normale Handynutzer werden nicht aufgefordert, sich als Entwickler zu registrieren
Wenn du nur Apps installierst, ist die Registrierungspflicht eines Entwicklers nicht deine persönliche Anmeldepflicht.
Sei misstrauisch bei Nachrichten, die behaupten, du müsstest jemanden dafür bezahlen, „dein Handy für APKs zu verifizieren“, Ausweisdokumente auf einer unbekannten Website angeben oder ein Fernwartungstool installieren, damit vorhandene Apps weiter funktionieren.
Verlass dich auf die genaue Warnung auf dem Gerät und die offizielle Dokumentation. Ein weitergeleiteter Screenshot ohne Land, Build und Installationsquelle ist ein schlechter Beleg dafür, was für dich gilt.
Vier Prüfungen, die oft verwechselt werden
| Prüfung | Worum es geht | Was sie nicht beweist |
|---|---|---|
| Entwicklerverifizierung | Registrierte Entwickler- und Paketidentität der App | Dass die App harmlos oder für deine Zwecke geeignet ist |
| Google Play Protect | Erkennung von potenziell schädlichem App-Verhalten | Dass ein Paketkonflikt ein Problem der Entwicklerverifizierung ist |
| Gerätezertifizierung (Play Protect) | Kompatibilitäts- und Zertifizierungsstatus des Geräts | Dass das Abschalten des Malware-Scans das Gerät zertifiziert |
| Prüfungen bei der Paketinstallation | Signaturen, Kompatibilität, vollständige Pakete und weitere Installationsvoraussetzungen | Dass jeder Fehler vom Rollout 2026 verursacht wird |
Google beschreibt Play Protect als System, das vor schädlichen Apps warnen, sie blockieren, deaktivieren oder entfernen kann. Die Gerätezertifizierung ist eine eigene Prüfung, und Google sagt ausdrücklich, dass das Abschalten von Play Protect die Zertifizierung nicht behebt.Quelle 7Quelle 8
Eine APK kann also aus einem alten, gewöhnlichen Grund scheitern, auch auf einem Handy, auf dem der neue Verifizierungsdienst installiert ist.
Nennt die Meldung konfligierende Pakete, ein ungültiges Paket oder Inkompatibilität, beginne mit unserer Anleitung zur Fehlersuche bei der APK-Installation. Lösche nicht die vorhandene App und deaktiviere nicht mehrere Schutzfunktionen, bevor du den Fehler identifiziert hast.
Was ist Android Developer Verifier auf meinem Handy?
Google dokumentiert Android Developer Verifier als Systemdienst, der die Registrierung von Entwicklern prüft. Seine Paketkennung lautet com.google.android.verifier.Quelle 6
Dass diese Komponente in einer App-Liste auftaucht, beweist nicht, dass die gesamte angekündigte Durchsetzung in deinem Land bereits aktiv ist. Verfügbarkeit der Komponente, Kontoregistrierung und gestufte Durchsetzung sind verschiedene Ereignisse.
Wer das Vorhandensein der Komponente als Beweis für ein weltweites APK-Verbot nimmt, überspringt genau die Informationen, die man zum Verständnis des Rollouts braucht: Standort, Installationsquelle und geltende Phase.
Entferne keine Systempakete von einem Alltagshandy, nur um die Behauptung aus einem Screenshot zu testen. Prüfe zuerst die tatsächliche Meldung des Installers und den offiziellen Rollout-Umfang.
Der erweiterte Ablauf und seine Wartezeit von 24 Stunden
Googles Anleitung für Endnutzer beschreibt in den Developer options eine Einstellung namens Allow apps from unverified developers. Der Ablauf umfasst Sicherheitsabfragen, einen Neustart und eine erneute Authentifizierung des Geräts sowie eine Wartezeit von 24 Stunden bis zur endgültigen Freigabe. Danach lässt sich der Zugriff laut Dokumentation für sieben Tage oder unbefristet erteilen.Quelle 4Quelle 5
Das ist keine neue Wartezeit von 24 Stunden für jede APK, solange die Freigabe aktiv bleibt. Google dokumentiert außerdem, dass beim Installieren einer nicht registrierten App weiterhin Warnungen erscheinen.Quelle 4
Was dich beim dokumentierten Ablauf erwartet
Folge den Anweisungen auf dem Gerät mit einem unterstützten Build. Geh nicht davon aus, dass ein Menü aus einem Pixel-Screenshot bei jedem Hersteller genau unter demselben Pfad zu finden ist.
Prüfe vor dem Start, dass du die App und ihre Quelle selbst gewählt hast. Lass dich bei diesem Ablauf nicht von einem Anrufer, Verkäufer oder „Support-Mitarbeiter“ unter Druck durch die Schritte führen.
Prüfe nach der Wartezeit die endgültige Freigabe und ihre Dauer, statt dich aus dem Gedächtnis durchzutippen. Ein befristetes Freigabefenster und eine unbefristete Freigabe sind unterschiedliche Entscheidungen.
Google sagt, die Hürde solle die erzwungene Installation durch Betrüger unterbrechen.Quelle 5 Das beschreibt das erklärte Designziel, ist aber kein unabhängiger Beleg dafür, dass dadurch Betrug verschwindet oder dass jeder legitime Nutzer den Aufwand akzeptabel findet.
Noch keine Einstellung auf deinem Handy?
Notiere Handymodell, Android-Build, Region und Update-Stand der Systemkomponenten. Vergleiche diese Angaben mit den aktuellen Anleitungen für Endnutzer.
Deute eine fehlende Einstellung nicht als Beweis dafür, dass dein Gerät defekt ist. Installiere kein inoffizielles „Unlock-Verifier“-Tool, um sie zu erzeugen.
Das veröffentlichte Verfahren und die Verfügbarkeit einer bestimmten Oberfläche auf deinem Gerät sind zwei verschiedene Dinge. Dieser Artikel hat die Bildschirme nicht bei jedem betroffenen Hersteller nachgestellt und den Rollout nach der Frist nicht auf echten Geräten geprüft.
ADB bleibt ein dokumentierter Installationsweg
Laut Googles FAQ zur Verifizierung brauchen ADB-Installationen weder eine Entwicklerregistrierung noch die Wartezeit des erweiterten Ablaufs.Quelle 2
Damit ist ADB für Entwickler und erfahrene Nutzer relevant, die Geräteautorisierung bereits verstehen. Es macht aus einer APK keine vertrauenswürdige Datei und hebt unabhängige Signatur- und Kompatibilitätsprüfungen nicht auf.
Auf deinem eigenen Handy mit entsperrtem Bildschirm und ausdrücklich autorisiertem Computer installiert dieser übliche Befehl eine APK:
adb install ./trusted-app.apkDas verändert das Gerät, denn die angegebene App wird installiert. Es ist keine reine Leseprüfung. Ersetze den Beispiel-Dateinamen durch eine APK vom legitimen Entwickler und autorisiere gezielt nur deinen eigenen Computer. Das Installationsverhalten von ADB ist von Android dokumentiert.Quelle 9
Verbinde dich nicht mit dem Debugging-Dienst eines Fremden und lass keinen unbekannten Computer autorisiert. Für den drahtlosen Zugriff nutze die moderne Kopplungsmethode und die Aufräumschritte in unserer Anleitung zu Wireless-ADB unter Android.
Unterscheide außerdem zwei Verwendungen des Worts „Sideload“. adb install installiert eine Anwendung. adb sideload im Recovery wird üblicherweise für unterstützte System-Update-Pakete verwendet. Es sind keine austauschbaren Befehle für dieselbe Datei.
Was das für F-Droid und Open-Source-Apps bedeutet
Das eigentliche Problem reicht weiter als die Frage, ob ein technisch versierter Nutzer noch einen Installationsbefehl ausführen kann.
Der offene Brief von F-Droid vom Februar 2026 kritisierte die geplante Identitätsschranke, auch ihre Folgen für unabhängigen Vertrieb und für Entwickler, die sich nicht registrieren können oder wollen.Quelle 10 Der Brief ist älter als die Ankündigung des erweiterten Ablaufs im März und sollte daher nicht als Beschreibung jeder im September verfügbaren Option gelesen werden.
Das politische Argument bleibt wichtig. Ein Installationsweg kann technisch verfügbar bleiben und trotzdem für weniger erfahrene Nutzer schwieriger werden. Ob der zusätzliche Aufwand verhältnismäßig ist, ist eine andere Frage als die Tatsachenfrage, ob es einen alternativen Weg gibt.
F-Droid 2.0: ein Client-Update, keine Umgehung der Durchsetzung
F-Droid hat am 24. September 2026 Version 2.0 angekündigt, mit Änderungen bei Suche, Filterung und dem Ablauf von Installation und Updates.Quelle 11
In der zugehörigen Diskussion auf r/Android ging es praktisch darum, wo man die neue Version bekommt und warum die installierten Clients oder Update-Kanäle der Nutzer noch nicht zur Ankündigung passten.Quelle 12
Das ist eine nützliche Erinnerung: „Ein Release wurde angekündigt“, „mein Repository bietet es an“ und „Android akzeptiert dieses Paket“ sind drei verschiedene Prüfungen.
Halte dich an die Vertriebsanleitung des legitimen Projekts und an den Kanal, den du gewählt hast. Geh nicht davon aus, dass der Wechsel zu einem anderen Repository-Client automatisch die Plattformanforderungen von Android oder die Signaturidentität einer App ändert.
Verschwinden bereits installierte Apps?
Die Regeln zur Entwicklerverifizierung im September sind keine Ankündigung, dass an diesem Datum alle bereits per Sideload installierten Apps aus der Ferne gelöscht werden.
Halte drei Ereignisse auseinander: Eine App wird aus einem Store entfernt, ein Update wird vom Installer abgelehnt, und eine installierte App wird vom Handy entfernt. Die Play-Registrierungsmeldung beschreibt die Entfernung aus dem Store, die FAQ zur Verifizierung dagegen die Anforderungen an Installation und Updates.Quelle 3Quelle 2
Play Protect kann unabhängig davon gegen Apps vorgehen, die es für schädlich hält.Quelle 7 Eine Entfernungswarnung dieses Systems sollte nicht ohne Beleg zur routinemäßigen Entwicklerregistrierung umgedeutet werden.
Eine installierte App kann auch aus Gründen unbrauchbar werden, die nichts mit der Registrierung zu tun haben, etwa wegen eines eingestellten Online-Dienstes. Kein allgemeiner Artikel zum Sideloading kann garantieren, dass jede aufgegebene App unbegrenzt weiterläuft.
Vorbereiten, bevor die Regeln eine wichtige App treffen
Mach eine kleine Bestandsliste, statt jede alte APK herunterzuladen, die du findest.
Notiere zu jeder wichtigen App das legitime Projekt oder den Entwickler, deine aktuelle Installationsquelle, die Version, die Option zum Datenexport und wie Updates normalerweise ausgeliefert werden. Bewahre die Angaben an einem Ort auf, auf den du auch ohne diese App zugreifen kannst.
Gib Apps Vorrang, deren lokale Daten sich nur schwer wiederherstellen ließen. Eine Kopie der APK ist kein Backup der privaten App-Daten, der Zugangsdaten des Kontos oder des Dienstes auf dem Server.
Schlägt ein Update später fehl, sichere die genaue Fehlermeldung. Deinstalliere als ersten Test nicht die funktionierende Kopie. Der Wechsel von einem Vertriebskanal zu einem anderen kann Signatur- oder Paketprobleme verursachen, die nichts mit der Entwicklerverifizierung zu tun haben.
Bei einem vom Arbeitgeber verwalteten Gerät gelten die Vorgaben der Organisation. Developer options und alternative Installer können aus Gründen eingeschränkt sein, die mit diesem Rollout für Privatnutzer nichts zu tun haben.
Ein eigener Hinweis für kleine Entwickler
Prüfe die Registrierung in der Konsole, die du tatsächlich nutzt. Play-Entwickler sollten den Paketstatus prüfen und Fälle mit manueller Registrierung bearbeiten; das Herunterladen einer neuen Android-Studio-Version erledigt diesen administrativen Schritt nicht.Quelle 3
Für Hobbyprojekte, die mit einer kleinen Gruppe geteilt werden, beschreibt Googles Programm eine Option mit begrenztem Vertrieb für bis zu 20 Geräte, ohne die sonst übliche Pflicht zum amtlichen Ausweis.Quelle 1
Geh nicht davon aus, dass diese Option auch eine öffentliche App mit unbegrenzt vielen Nutzern abdeckt. Passe das Vertriebsmodell an die aktuellen Zulassungsregeln an.
Veröffentliche in der Kommunikation mit deinen Nutzern die richtige Paketidentität, den legitimen Download-Ort und die Update-Anleitung. Eine klare Anleitung zu Migration und Export hilft mehr als der Rat an alle, zu deinstallieren und neu anzufangen.
Ein ungeklärtes Detail: Android 7 oder Android 8?
Bei der Recherche sagen Googles Überblick und FAQ für Entwickler „Android 7 und höher“, während die Hilfeseite für Endnutzer zu Android Developer Verifier „Android 8 und höher“ nennt.Quelle 1Quelle 2Quelle 6
Diese Angaben widersprechen sich. Dieser Artikel wählt nicht stillschweigend eine aus und stellt sie als gesichert dar.
Prüfe speziell bei einem Android-7-Gerät die neuesten Support-Informationen und das tatsächliche Verhalten, bevor du es als einbezogen oder ausgenommen behandelst. Behalte bei allen Geräten Zertifizierung, Region und Installationskanal bei der Prüfung des Geltungsbereichs im Blick.
Häufige Fragen
Ist Sideloading am 30. September 2026 weltweit verboten?
Nein. Die angekündigte erste Phase der Durchsetzung gilt für bestimmte Länder und teilnehmende Stores. Die separate Registrierungspflicht für Play gilt weltweit.Quelle 1Quelle 3
Gilt für direkte APK-Downloads dieselbe Einschränkung im September?
Laut aktueller FAQ liegen direkte APK-Downloads und nicht teilnehmende Stores außerhalb der ersten Phase im September.Quelle 2 Das ist eine Aussage für diese Phase, keine dauerhafte Ausnahme.
Muss ich bei jeder APK 24 Stunden warten?
Nein. Der dokumentierte erweiterte Ablauf hat eine anfängliche Wartezeit und eine gewählte Dauer der Freigabe. Warnungen bleiben bestehen, und unabhängige Installationsprüfungen gelten weiter.Quelle 4
Bedeutet ein nicht verifizierter Entwickler eine unsichere App?
Nicht allein deshalb. Identitätsregistrierung und die Bewertung von Verhalten und Quelle einer App sind verschiedene Aufgaben. Weder „registriert“ noch „Open Source“ ist ein Grund, einen verdächtigen Download oder eine verdächtige Berechtigungsanfrage zu ignorieren.
Behebt das Abschalten von Play Protect die Entwicklerverifizierung?
Wirf sie nicht in einen Topf. Malware-Scan, Gerätezertifizierung und Entwicklerregistrierung sind getrennte Prüfungen.Quelle 7Quelle 8Quelle 6
Soll ich mein Handy rooten, nur um weiter APKs zu installieren?
Das ist weder für den dokumentierten ADB-Installationsweg noch für den erweiterten Ablauf nötig.Quelle 2Quelle 4 Root brächte eigene Fragen zu Gerät und App-Kompatibilität mit sich.
Lies die Warnung, bevor du am Handy etwas änderst
Der richtige nächste Schritt hängt vom tatsächlichen Fehler ab: Entwicklerregistrierung, Warnung vor schädlichen Apps, Paketkonflikt oder Einschränkung durch eine Geräterichtlinie.
Prüfe Datum, Land, Store und die genaue Meldung. Sichere die App-Daten, bevor du den Kanal wechselst. Nutze den dokumentierten Installationsweg, den du verstehst, und behalte die Autorisierungen deiner Computer im Griff.
Dieses Vorgehen bleibt nützlich, wenn sich der Rollout ändert. Eine Schlagzeile über ein universelles Verbot tut das nicht.
Quellen und Umfang
Recherche geprüft am 28. September 2026. Diese Überarbeitung behält die URL des ursprünglichen Artikels bei und trennt angekündigte Regeln von auf Geräten getestetem Verhalten. Die offiziellen Seiten widersprechen sich bei einem Detail zur Mindestversion, das oben unverändert wiedergegeben ist. Diskussionen aus der Community liefern Kontext für Leser, keine verbindlichen Durchsetzungsregeln.
- Quelle 1: Überblick zur Android-Entwicklerverifizierung und aktueller Rollout-Zeitplan. Quelle öffnen
- Quelle 2: FAQ zur Android-Entwicklerverifizierung. Die phasenspezifische Antwort zur Abdeckung im September und die neuesten datierten Antworten haben Vorrang vor älteren allgemeinen Formulierungen auf derselben Seite. Quelle öffnen
- Quelle 3: Hilfe zur Google Play Console, Paketregistrierung und die Anforderung zum 30. September 2026. Quelle öffnen
- Quelle 4: Android-Hilfe, Apps von nicht verifizierten Entwicklern zulassen und Dauer der Freigabe. Quelle öffnen
- Quelle 5: Android Developers Blog, Ankündigung des erweiterten Ablaufs vom 19. März 2026 und Googles erklärte Sicherheitsbegründung. Quelle öffnen
- Quelle 6: Android-Hilfe, Android Developer Verifier und Formulierungen zur Kompatibilität für Endnutzer. Quelle öffnen
- Quelle 7: Google-Play-Hilfe, Verhalten von Play Protect und Abgrenzung zur Zertifizierung. Quelle öffnen
- Quelle 8: Google-Play-Hilfe, Gerätezertifizierung prüfen und warum das Abschalten von Play Protect die Zertifizierung nicht löst. Quelle öffnen
- Quelle 9: Dokumentation zur Android Debug Bridge, Installation von Apps und Geräteautorisierung. Quelle öffnen
- Quelle 10: Offener Brief von F-Droid vom 24. Februar 2026 gegen die Entwicklerverifizierung. Das ist eine Quelle mit klarer Haltung und älter als die Ankündigung des erweiterten Ablaufs im März. Quelle öffnen
- Quelle 11: Ankündigung von F-Droid zu Version 2.0 vom 24. September 2026. Client-Funktionen sind keine Behauptung, die Entwicklerverifizierung zu umgehen. Quelle öffnen
- Quelle 12: Diskussion auf r/Android zu F-Droid 2.0, auch mit Fragen zu Update-Kanal und Download. Einzelne Erfahrungen, keine offizielle Richtlinie. Quelle öffnen
Weitere Android-Anleitungen
Pixel ohne VoLTE oder WLAN-Telefonie? Erst den Provider-Support prüfen, dann Pixel IMS nutzen
Ein fehlender Schalter, eine nicht bereitgestellte SIM und eine fehlgeschlagene IMS-Registrierung sind verschiedene Probleme. Finde die Ebene, die ausfällt, bevor du die Telefonie-Konfiguration änderst.
Kabelloses ADB unter Android 17: Koppeln, automatisch Neuverbinden und die Lösungen, die weiterhin gelten
Koppeln und Verbinden sind zwei verschiedene Schritte. Dieser Guide erklärt ADB Wi-Fi 2.0, die zwei Ports, die aktuellen Platform Tools und eine sicherere Reihenfolge bei der Fehlersuche.
Android 17 findet TV, Drucker oder NAS nicht? Prüfe diese Einstellungen
Ein fehlendes Gerät bedeutet nicht immer, dass das WLAN kaputt ist. Trenne Berechtigungen der Android-App von Problemen bei Erkennung, Routing und Router-Isolation.