Cambios en el sideloading de Android en 2026: qué significa realmente el 30 de septiembre
Distingue la fecha límite global de registro en Play de las comprobaciones regionales en dispositivos, y la identidad del desarrollador de la seguridad de la app y de los errores de instalación.
Índice
- Una fecha, dos requisitos distintos
- ¿Qué se está verificando?
- A quienes solo usan el teléfono no se les pide registrarse como desarrolladores
- Cuatro comprobaciones que se suelen confundir
- ¿Qué es Android Developer Verifier en mi teléfono?
- El flujo avanzado y su espera de 24 horas
- Qué esperar al usar el flujo documentado
- ¿Aún no tienes el ajuste en el teléfono?
- ADB sigue siendo una vía de instalación documentada
- Qué supone esto para F-Droid y las apps de código abierto
- F-Droid 2.0 es una actualización del cliente, no una vía para eludir las restricciones
- ¿Desaparecerán las apps ya instaladas?
- Qué hacer antes de que las normas afecten a una app de la que dependes
- Una nota aparte para pequeños desarrolladores
- Un detalle sin aclarar: ¿Android 7 o Android 8?
- Preguntas frecuentes
- ¿Está prohibido el sideloading en todo el mundo el 30 de septiembre de 2026?
- ¿Las descargas directas de APK están sujetas a la misma restricción de septiembre?
- ¿Tengo que esperar 24 horas con cada APK?
- ¿Un desarrollador sin verificar significa una app insegura?
- ¿Desactivar Play Protect soluciona la verificación de desarrolladores?
- ¿Debo rootear el teléfono solo para seguir instalando APK?
- Lee el aviso antes de cambiar nada en el teléfono
- Fuentes y alcance
«Google prohíbe el sideloading» es un titular simple, pero no sirve de guía para quien intenta instalar una app de código abierto, actualizar una herramienta de GitHub o entender un aviso nuevo en su teléfono.
Varios cambios distintos comparten ahora la expresión verificación de desarrolladores. No afectan a la vez a las mismas apps, tiendas, países ni métodos de instalación.
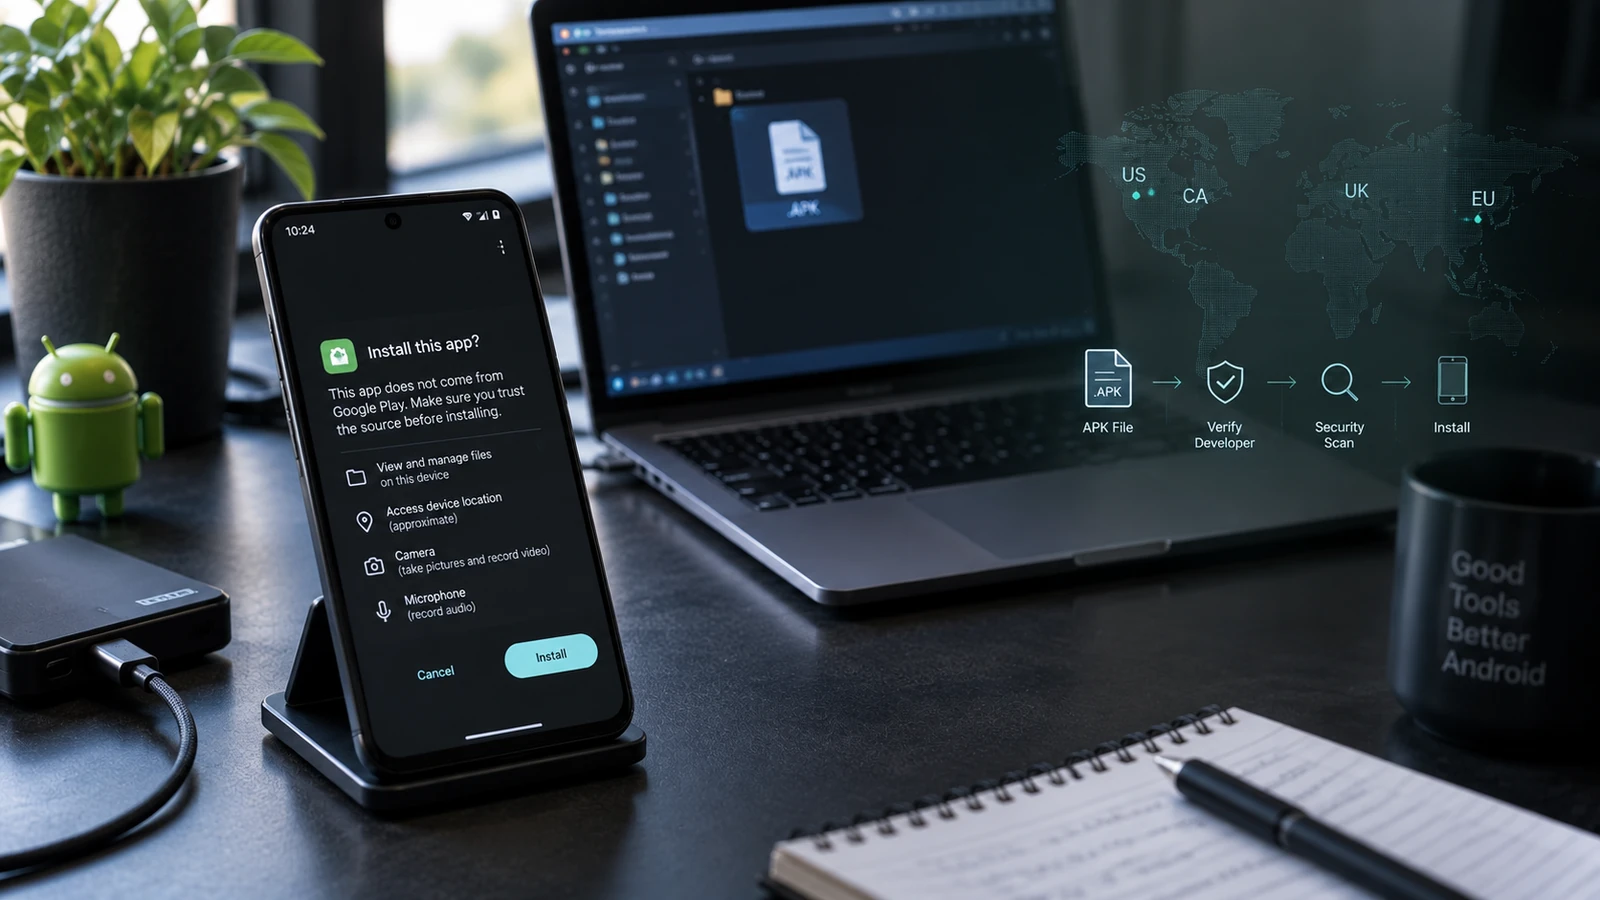
El 30 de septiembre de 2026 es la fecha límite de registro de los paquetes de Google Play en todo el mundo. También es la fecha de inicio de la aplicación en dispositivos para las tiendas de apps participantes en Brasil, Indonesia, Singapur y Tailandia. Según las preguntas frecuentes actuales de Google, esta primera fase regional no se aplica a las descargas directas de APK ni a las tiendas no participantes. Se prevé una aplicación más amplia en 2027. Un flujo de instalación avanzado y ADB siguen siendo opciones documentadas para las apps no registradas.fuente 3fuente 1fuente 2
Este artículo refleja la documentación oficial disponible el 28 de septiembre de 2026. Describe el despliegue anunciado, no una prueba práctica completa de la aplicación de las normas después del 30 de septiembre.
Una fecha, dos requisitos distintos
La forma más fácil de entender el despliegue es separar la obligación de distribución del desarrollador del comportamiento de instalación del teléfono.
| Requisito | Alcance inicial | Qué significa la fecha |
|---|---|---|
| Registro de paquetes en Play | Distribución en Google Play en todo el mundo | Los paquetes de Play deben registrarse a más tardar el 30 de septiembre de 2026; según Google, las apps no registradas se retirarán de Play |
| Aplicación inicial en la instalación | Tiendas participantes en dispositivos certificados de Brasil, Indonesia, Singapur y Tailandia | La primera fase regional empieza el 30 de septiembre de 2026 |
| Aplicación más amplia en Android | Más regiones y mayor cobertura de instalaciones | La ampliación está prevista para 2027; no des por hecho un día concreto de lanzamiento mundial |
Google nombra siete tiendas participantes en la fase inicial: Google Play, HONOR App Market, OPPO App Market, Galaxy Store, Palm Store, V-Appstore y GetApps.fuente 1
Esto no significa que quien esté fuera de esos cuatro países pueda ignorar un aviso de registro de Play Console. Tampoco significa que todas las instalaciones de APK en esos países pasen a estar sujetas a la misma comprobación nueva desde el primer día.
Para la fase de septiembre, las preguntas frecuentes actuales distinguen expresamente entre tiendas participantes, descargas directas y tiendas no participantes.fuente 2 Vuelve a comprobar ese alcance si lees este artículo más adelante, sobre todo conforme avance el despliegue de 2027.
¿Qué se está verificando?
La verificación de desarrolladores vincula la identidad del paquete de una app y su información de firma con un desarrollador registrado. No equivale a una revisión de seguridad de cada línea de código.fuente 2
Esta distinción importa en ambos sentidos. Un proyecto personal sin registrar no es malware por defecto. Que el desarrollador esté registrado no es motivo para dejar de comprobar de dónde viene un APK ni qué permisos pide.
Para los desarrolladores que distribuyen por Play, Google indica que las tareas obligatorias son la verificación de identidad y el registro de paquetes. Intenta registrar los paquetes automáticamente, pero los desarrolladores deben revisar el resultado real en Play Console en lugar de dar por hecho que su app quedó cubierta.fuente 3
No hace falta publicar una app en Google Play solo para usar el proceso de verificación de desarrolladores de Android. El programa oficial incluye una vía aparte para quienes distribuyen fuera de Play.fuente 1
A quienes solo usan el teléfono no se les pide registrarse como desarrolladores
Si solo instalas apps, la obligación de registro de un desarrollador no es un trámite que te toque a ti.
Desconfía de los mensajes que dicen que debes pagar a alguien para «verificar tu teléfono para APK», dar documentos de identidad a una web desconocida o instalar una herramienta de soporte remoto para que las apps que ya tienes sigan funcionando.
Guíate por el aviso exacto del dispositivo y por la documentación oficial. Una captura reenviada, sin país, compilación ni origen de instalación, es una prueba pobre de lo que te afecta.
Cuatro comprobaciones que se suelen confundir
| Comprobación | De qué trata | Lo que no demuestra |
|---|---|---|
| Verificación de desarrolladores | La identidad registrada del desarrollador y del paquete de la app | Que la app sea inofensiva o adecuada para ti |
| Google Play Protect | Detección de comportamientos de apps potencialmente dañinos | Que un conflicto de paquetes sea un problema de verificación de desarrolladores |
| Certificación del dispositivo en Play Protect | El estado de compatibilidad y certificación del dispositivo | Que desactivar el análisis de malware certifique el dispositivo |
| Comprobaciones de instalación de paquetes | Firmas, compatibilidad, paquetes completos y otros requisitos de instalación | Que todos los fallos se deban al despliegue de 2026 |
Google describe Play Protect como un sistema que puede avisar sobre apps dañinas, bloquearlas, desactivarlas o eliminarlas. La certificación del dispositivo es una comprobación aparte, y Google dice expresamente que desactivar Play Protect no soluciona la certificación.fuente 7fuente 8
Por eso, un APK puede fallar por un motivo antiguo y corriente en un teléfono que también tiene instalado el nuevo servicio de verificación.
Si el mensaje habla de paquetes en conflicto, de un paquete no válido o de incompatibilidad, empieza por nuestra guía para resolver problemas de instalación de APK. No borres la app existente ni desactives varias protecciones antes de identificar el error.
¿Qué es Android Developer Verifier en mi teléfono?
Google documenta Android Developer Verifier como un servicio del sistema que comprueba el registro de desarrolladores. Su identificador de paquete es com.google.android.verifier.fuente 6
Ver ese componente en la lista de apps no demuestra que todas las medidas anunciadas ya estén activas en tu país. La disponibilidad del componente, el registro de la cuenta y la aplicación gradual de las normas son hechos distintos.
Tomar la presencia del componente como prueba de una prohibición mundial de APK pasa por alto justo la información necesaria para entender el despliegue: la ubicación, el origen de la instalación y la fase aplicable.
No elimines paquetes del sistema de un teléfono de uso diario solo para comprobar lo que afirma una captura de pantalla. Empieza por revisar el mensaje real del instalador y el alcance oficial del despliegue.
El flujo avanzado y su espera de 24 horas
Las instrucciones de Google para usuarios documentan un ajuste llamado Permitir apps de desarrolladores no verificados en las Opciones de desarrollador. El flujo incluye avisos de seguridad, un reinicio con nueva autenticación del dispositivo y una espera de 24 horas antes de la autorización final. Después, las opciones documentadas son un acceso durante siete días o de forma indefinida.fuente 4fuente 5
Eso no supone una nueva espera de 24 horas con cada APK mientras la autorización siga activa. Google también documenta que se siguen mostrando avisos al instalar una app no registrada.fuente 4
Qué esperar al usar el flujo documentado
Sigue las instrucciones del propio dispositivo en una compilación compatible. No des por hecho que un menú que aparece en una captura de un Pixel esté exactamente en la misma ruta en el teléfono de cualquier fabricante.
Antes de empezar, comprueba que elegiste la app y su origen por tu cuenta. Este flujo no debe dirigírtelo, bajo presión, quien te llame, un vendedor o un supuesto «agente de soporte».
Cuando termine la espera, revisa la autorización final y su duración en lugar de pulsar de memoria. Una ventana de permiso temporal y una autorización indefinida son decisiones distintas.
Google dice que esta fricción busca interrumpir las instalaciones forzadas por estafadores.fuente 5 Eso describe el objetivo declarado del diseño, no una prueba independiente de que elimine las estafas ni de que todos los usuarios legítimos vayan a considerar aceptable la carga.
¿Aún no tienes el ajuste en el teléfono?
Anota el modelo del teléfono, la compilación de Android, la región y el estado de actualización de los componentes del sistema. Compara esos datos con las instrucciones actuales para usuarios.
Que falte un ajuste no significa que tu dispositivo esté estropeado. No instales una utilidad no oficial de «desbloqueo del verificador» para crearlo.
El procedimiento publicado y la disponibilidad de una interfaz concreta en tu dispositivo son cosas distintas. Este artículo no ha reproducido las pantallas de todos los fabricantes afectados ni ha verificado en dispositivos físicos el despliegue posterior a la fecha límite.
ADB sigue siendo una vía de instalación documentada
Las preguntas frecuentes de Google sobre la verificación dicen que las instalaciones por ADB no exigen el registro del desarrollador ni la espera del flujo avanzado.fuente 2
Por eso ADB es relevante para desarrolladores y usuarios con experiencia que ya entienden la autorización de dispositivos. No convierte un APK en un archivo de confianza ni elimina las comprobaciones de firma y compatibilidad, que son otra cosa.
En tu propio teléfono, con la pantalla desbloqueada y tu PC autorizado de forma expresa, este comando normal instala un APK:
adb install ./trusted-app.apkEsto modifica el dispositivo al instalar la app indicada. No es una comprobación de solo lectura. Sustituye el nombre de archivo de ejemplo por un APK obtenido del desarrollador legítimo y autoriza deliberadamente solo tu propio PC. Android documenta el comportamiento de instalación de ADB.fuente 9
No te conectes al servicio de depuración de un desconocido ni dejes autorizado un PC que no conoces. Para el acceso inalámbrico, usa el método de emparejamiento moderno y los pasos de limpieza de nuestra guía de ADB inalámbrico en Android.
Distingue también dos usos de la palabra «sideload». adb install instala una aplicación. adb sideload en recovery se usa normalmente para paquetes de actualización del sistema compatibles. No son comandos intercambiables para un mismo archivo.
Qué supone esto para F-Droid y las apps de código abierto
La preocupación de fondo va más allá de si un usuario con conocimientos técnicos aún puede ejecutar un comando de instalación.
La carta abierta de F-Droid de febrero de 2026 criticó el filtro de identidad propuesto, incluidos sus efectos sobre la distribución independiente y sobre los desarrolladores que no pueden o no quieren registrarse.fuente 10 Esa carta es anterior al anuncio del flujo avanzado de marzo, así que no debe leerse como una descripción de todas las opciones disponibles en septiembre.
El debate sobre la política sigue importando. Una vía de instalación puede seguir disponible técnicamente y, aun así, volverse más difícil para los usuarios con menos experiencia. Si la fricción adicional es proporcionada es una cuestión distinta de la pregunta de hecho sobre si existe una vía alternativa.
F-Droid 2.0 es una actualización del cliente, no una vía para eludir las restricciones
F-Droid anunció la versión 2.0 el 24 de septiembre de 2026, con cambios en el descubrimiento de apps, el filtrado y la experiencia de instalación y actualización.fuente 11
En el debate asociado en r/Android, las preguntas prácticas incluían dónde conseguir la nueva versión y por qué los clientes instalados o los canales de actualización de los usuarios aún no coincidían con el anuncio.fuente 12
Es un recordatorio útil: «se anunció una versión», «mi repositorio la ofrece» y «Android acepta este paquete» son tres comprobaciones distintas.
Sigue las instrucciones de distribución del proyecto legítimo y el canal que hayas elegido. No des por hecho que cambiar a otro cliente de repositorio modifica automáticamente los requisitos de la plataforma Android ni la identidad de firma de una app.
¿Desaparecerán las apps ya instaladas?
Las normas de verificación de desarrolladores de septiembre no anuncian que todas las apps instaladas por sideloading vayan a borrarse de forma remota ese día.
Mantén separados tres hechos: que una app se retire de una tienda, que un instalador rechace una actualización y que una app instalada se elimine de un teléfono. El aviso de registro de Play habla de la retirada de la tienda, mientras que las preguntas frecuentes sobre verificación describen los requisitos de instalación y actualización.fuente 3fuente 2
Play Protect puede actuar por separado sobre las apps que considere dañinas.fuente 7 Un aviso de eliminación de ese sistema no debe presentarse como un simple trámite de registro de desarrolladores sin pruebas.
Una app instalada también puede dejar de funcionar por motivos ajenos al registro, como un servicio en línea que se ha dado de baja. Ningún artículo general sobre sideloading puede garantizar que todas las apps abandonadas sigan funcionando indefinidamente.
Qué hacer antes de que las normas afecten a una app de la que dependes
Haz un pequeño inventario en lugar de descargar todos los APK antiguos que encuentres.
Para cada app importante, anota el proyecto o desarrollador legítimo, tu origen de instalación actual, la versión, su opción de exportar datos y cómo se entregan normalmente las actualizaciones. Guarda esa información en un sitio al que puedas acceder sin esa app.
Da prioridad a las apps cuyos datos locales serían difíciles de recrear. Una copia del APK no es una copia de seguridad de los datos privados de la app, de las credenciales de la cuenta ni del servicio en el servidor.
Si una actualización falla más adelante, guarda el error exacto. No desinstales la copia que funciona como primera prueba. Pasar de un canal de distribución a otro puede causar problemas de firma o de paquete que nada tienen que ver con la verificación de desarrolladores.
Si el dispositivo lo gestiona tu empresa, sigue la política de la organización. Las opciones de desarrollador y los instaladores alternativos pueden estar restringidos por motivos ajenos a este despliegue para usuarios.
Una nota aparte para pequeños desarrolladores
Comprueba el registro en la consola que realmente usas. Los desarrolladores de Play deben revisar el estado de los paquetes y resolver los casos de registro manual; descargar una versión nueva de Android Studio no completa ese trámite administrativo.fuente 3
Para proyectos de aficionados compartidos con un grupo pequeño, el programa de Google documenta una opción de distribución limitada para hasta 20 dispositivos, sin el requisito habitual de documento de identidad oficial.fuente 1
No des por hecho que esa opción sirva para una app pública con usuarios ilimitados. Ajusta el modelo de distribución a las reglas de elegibilidad vigentes.
Cuando te comuniques con los usuarios, publica la identidad correcta del paquete, el lugar legítimo de descarga y las instrucciones de actualización. Una guía clara de migración y exportación es más útil que decirle a todo el mundo que desinstale y empiece de cero.
Un detalle sin aclarar: ¿Android 7 o Android 8?
En el momento de la revisión, el resumen y las preguntas frecuentes de Google para desarrolladores indican Android 7 o posterior, mientras que la página de ayuda para usuarios sobre Android Developer Verifier indica Android 8 o posterior.fuente 1fuente 2fuente 6
Esas afirmaciones se contradicen. Este artículo no elige una en silencio para presentarla como definitiva.
Si tu dispositivo tiene Android 7, comprueba la información de compatibilidad más reciente y el comportamiento real antes de darlo por incluido o exento. En cualquier dispositivo, incluye la certificación, la región y el canal de instalación en la comprobación del alcance.
Preguntas frecuentes
¿Está prohibido el sideloading en todo el mundo el 30 de septiembre de 2026?
No. La primera fase anunciada de aplicación afecta a países y tiendas participantes concretos. El requisito de registro en Play, que es aparte, es global.fuente 1fuente 3
¿Las descargas directas de APK están sujetas a la misma restricción de septiembre?
Las preguntas frecuentes actuales dicen que las descargas directas de APK y las tiendas no participantes quedan fuera de la fase inicial de septiembre.fuente 2 Es una afirmación válida para esa fase, no una exención permanente.
¿Tengo que esperar 24 horas con cada APK?
No. El flujo avanzado documentado tiene una espera inicial y una duración de autorización a tu elección. Los avisos se mantienen y las demás comprobaciones de instalación siguen aplicándose.fuente 4
¿Un desarrollador sin verificar significa una app insegura?
No por sí solo. El registro de identidad y la evaluación del comportamiento y del origen de una app son tareas distintas. Ni «registrado» ni «código abierto» son motivos para ignorar una descarga sospechosa o una petición de permisos.
¿Desactivar Play Protect soluciona la verificación de desarrolladores?
No las confundas. El análisis de malware, la certificación del dispositivo y el registro de desarrolladores son comprobaciones distintas.fuente 7fuente 8fuente 6
¿Debo rootear el teléfono solo para seguir instalando APK?
No hace falta ni para la vía de instalación por ADB documentada ni para el flujo avanzado.fuente 2fuente 4 Rootear añadiría otras consideraciones sobre el dispositivo y la compatibilidad de las apps.
Lee el aviso antes de cambiar nada en el teléfono
El siguiente paso adecuado depende del fallo real: el registro de desarrolladores, un aviso de app dañina, un conflicto de paquetes o una restricción de política del dispositivo.
Comprueba la fecha, el país, la tienda y el mensaje exacto. Conserva los datos de las apps antes de cambiar de canal. Usa la vía de instalación documentada que entiendas y mantén bajo control las autorizaciones de tu PC.
Este enfoque sigue siendo útil a medida que cambia el despliegue. Un titular sobre una prohibición universal, no.
Fuentes y alcance
Investigación comprobada el 28 de septiembre de 2026. Esta actualización mantiene la URL del artículo original y separa la política anunciada del comportamiento comprobado en dispositivos. Las páginas oficiales discrepan en un detalle de versión mínima, que se conserva arriba. Los debates de la comunidad aportan contexto al lector, no normas oficiales de aplicación.
- Fuente 1: Resumen de la verificación de desarrolladores de Android y cronograma actual del despliegue. Abrir fuente
- Fuente 2: Preguntas frecuentes sobre la verificación de desarrolladores de Android. La respuesta específica de la fase de septiembre sobre su cobertura y las respuestas fechadas más recientes prevalecen sobre la redacción general anterior de la misma página. Abrir fuente
- Fuente 3: Ayuda de Google Play Console, registro de paquetes y requisito del 30 de septiembre de 2026. Abrir fuente
- Fuente 4: Ayuda de Android, cómo permitir apps de desarrolladores no verificados y duración de la autorización. Abrir fuente
- Fuente 5: Blog de Android Developers, anuncio del flujo avanzado del 19 de marzo de 2026 y justificación de seguridad indicada por Google. Abrir fuente
- Fuente 6: Ayuda de Android, Android Developer Verifier y redacción de compatibilidad orientada a usuarios. Abrir fuente
- Fuente 7: Ayuda de Google Play, comportamiento de Play Protect y diferencia con la certificación. Abrir fuente
- Fuente 8: Ayuda de Google Play, cómo comprobar la certificación del dispositivo y por qué desactivar Play Protect no la resuelve. Abrir fuente
- Fuente 9: Documentación de Android Debug Bridge, instalación de aplicaciones y autorización de dispositivos. Abrir fuente
- Fuente 10: Carta abierta de F-Droid del 24 de febrero de 2026 contra la verificación de desarrolladores. Es una fuente que defiende una postura y es anterior al anuncio del flujo avanzado de marzo. Abrir fuente
- Fuente 11: Anuncio propio de F-Droid del 24 de septiembre de 2026 sobre la versión 2.0. Las funciones del cliente no constituyen una afirmación de que se pueda eludir la verificación de desarrolladores. Abrir fuente
- Fuente 12: Debate de r/Android sobre F-Droid 2.0, con preguntas sobre canales de actualización y descargas. Son experiencias individuales, no política oficial. Abrir fuente
Más guías de Android
¿Falta VoLTE o Llamadas por Wi-Fi en tu Pixel? Comprueba el soporte del operador antes de usar Pixel IMS
Que falte un interruptor, que la SIM no esté aprovisionada y que falle el registro IMS son problemas distintos. Localiza la capa que falla antes de cambiar la configuración de telefonía.
ADB inalámbrico en Android 17: emparejamiento, reconexión automática y las soluciones que siguen sirviendo
Emparejar y conectar son pasos distintos. Esta guía explica ADB Wi-Fi 2.0, los dos puertos, las Platform Tools actuales y una secuencia de solución de problemas más segura.
¿Android 17 no encuentra tu televisor, impresora o NAS? Revisa estos ajustes
Que no aparezca un dispositivo no siempre significa que el Wi-Fi esté roto. Separa los permisos de las apps de Android de los problemas de detección, enrutamiento y aislamiento del router.