Sideloading su Android nel 2026: cosa cambia davvero dal 30 settembre
Distingui la scadenza globale di registrazione su Google Play dai controlli regionali sui dispositivi, e l’identità dello sviluppatore dalla sicurezza dell’app e dagli errori di installazione.
Indice
- Una data, due requisiti diversi
- Cosa viene verificato?
- Ai normali utenti non viene chiesto di registrarsi come sviluppatori
- Quattro controlli che spesso si confondono
- Cos’è Android Developer Verifier sul mio telefono?
- La procedura avanzata e il suo periodo di attesa di 24 ore
- Cosa aspettarsi usando la procedura documentata
- Sul telefono non c’è ancora l’impostazione?
- ADB resta un percorso di installazione documentato
- Cosa significa per F-Droid e le app open source
- F-Droid 2.0 è un aggiornamento del client, non un modo per aggirare i controlli
- Le app già installate spariranno?
- Cosa fare prima che le regole tocchino un’app da cui dipendi
- Una nota a parte per i piccoli sviluppatori
- Un dettaglio ancora aperto: Android 7 o Android 8?
- Domande frequenti
- Il 30 settembre 2026 il sideloading viene vietato in tutto il mondo?
- I download diretti di APK sono soggetti alla stessa restrizione di settembre?
- Devo aspettare 24 ore per ogni APK?
- Uno sviluppatore non verificato significa un’app non sicura?
- Disattivare Play Protect risolve la verifica degli sviluppatori?
- Dovrei fare il root al telefono solo per continuare a installare APK?
- Leggi l’avviso prima di modificare il telefono
- Fonti e ambito
«Google vieta il sideloading» è un titolo semplice, ma non è un’indicazione utile per chi vuole installare un’app open source, aggiornare uno strumento da GitHub o capire un nuovo avviso sul telefono.
Sotto l’espressione verifica degli sviluppatori ora convivono cambiamenti diversi. Non riguardano tutti le stesse app, gli stessi store, gli stessi paesi o gli stessi metodi di installazione, né negli stessi tempi.
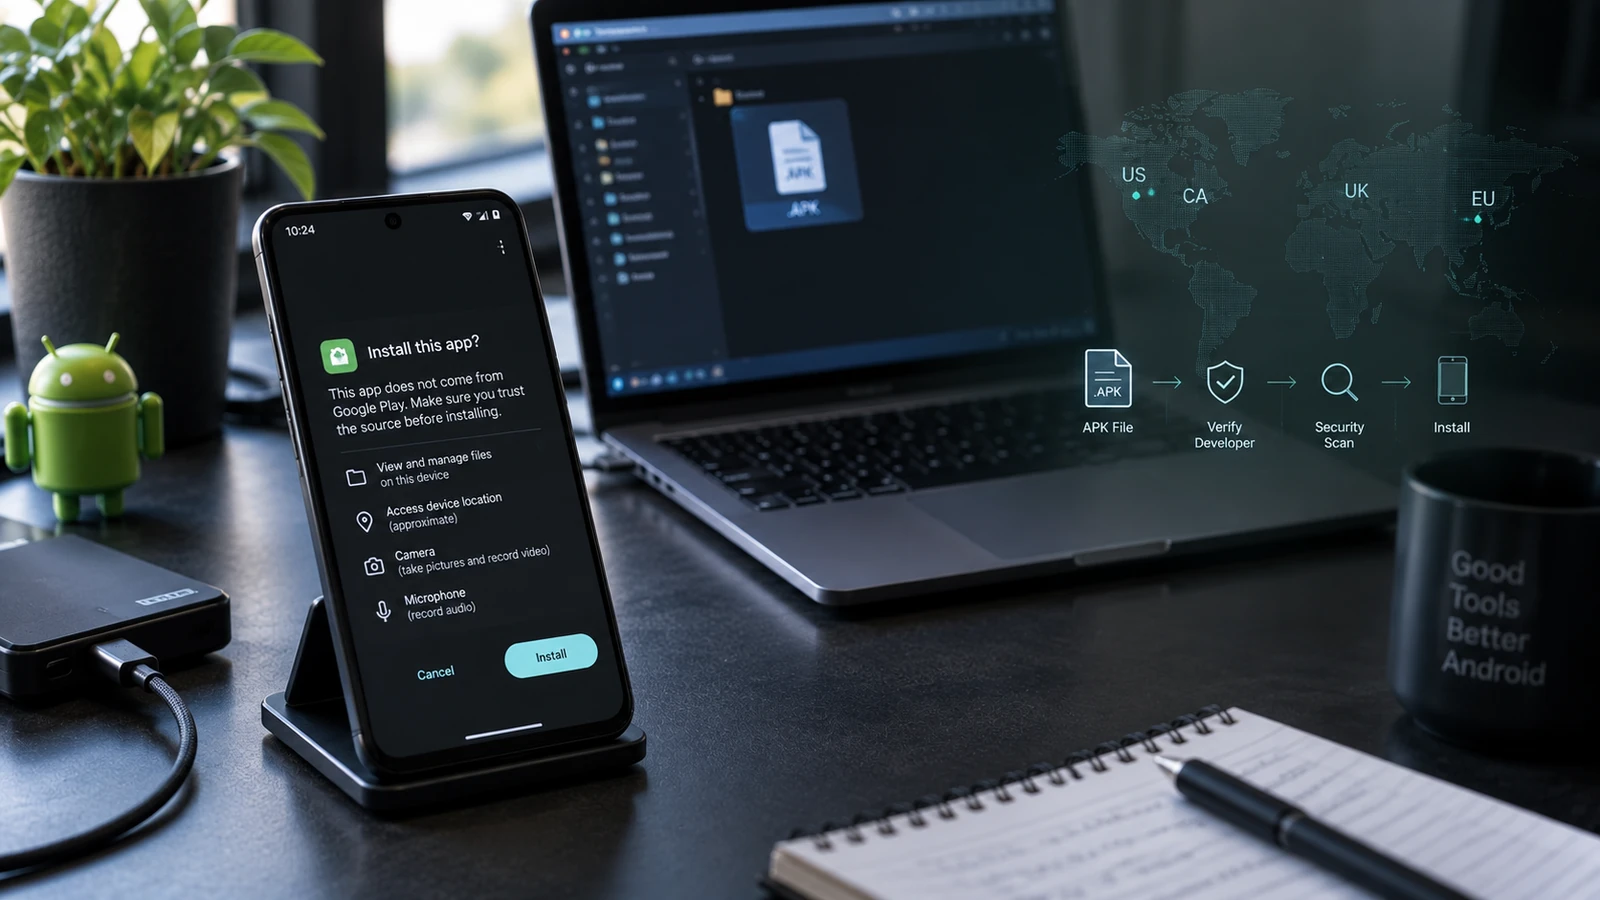
Il 30 settembre 2026 è la scadenza per registrare i pacchetti di Google Play in tutto il mondo. È anche la data in cui partono i primi controlli obbligatori sui dispositivi per gli store partecipanti in Brasile, Indonesia, Singapore e Thailandia. Le FAQ attuali di Google dicono che questa prima fase regionale non si applica ai download diretti di APK né agli store non partecipanti. Controlli più estesi sono previsti per il 2027. Una procedura di installazione avanzata e ADB restano opzioni documentate per le app non registrate.fonte 3fonte 1fonte 2
Questo articolo riflette la documentazione ufficiale disponibile il 28 settembre 2026. Descrive il rollout annunciato, non una prova pratica completa dei controlli dopo il 30 settembre.
Una data, due requisiti diversi
Il modo più semplice per capire il rollout è separare l’obbligo di distribuzione dello sviluppatore dal comportamento di installazione del telefono.
| Requisito | Ambito iniziale | Cosa significa la data |
|---|---|---|
| Registrazione dei pacchetti Play | Distribuzione su Google Play in tutto il mondo | Registrazione entro il 30 settembre 2026; per Google le app non registrate saranno rimosse da Play |
| Controlli iniziali sull’installazione | Store partecipanti su dispositivi certificati in Brasile, Indonesia, Singapore e Thailandia | La prima fase regionale inizia il 30 settembre 2026 |
| Controlli più estesi su Android | Altre regioni e copertura più ampia dell’installazione | L’espansione è prevista per il 2027; non dare per scontato un giorno di lancio mondiale preciso |
Google indica sette store partecipanti per la fase iniziale: Google Play, HONOR App Market, OPPO App Market, Galaxy Store, Palm Store, V-Appstore e GetApps.fonte 1
Questo non significa che chi vive fuori da quei quattro paesi possa ignorare un avviso di registrazione di Play Console. E non significa nemmeno che ogni installazione di APK in quei paesi sia soggetta fin dal primo giorno allo stesso nuovo controllo.
Per la fase di settembre, le FAQ attuali distinguono esplicitamente gli store partecipanti dai download diretti e dagli store non partecipanti.fonte 2 Ricontrolla questo ambito quando rileggerai l’articolo, soprattutto man mano che il rollout del 2027 prende forma.
Cosa viene verificato?
La verifica degli sviluppatori collega l’identità del pacchetto di un’app e le informazioni di firma a uno sviluppatore registrato. Non equivale a una revisione di sicurezza di ogni riga di codice.fonte 2
Questa distinzione conta in entrambe le direzioni. Un progetto personale non registrato non è automaticamente un malware. Uno sviluppatore registrato non è un motivo per smettere di controllare da dove arriva un APK o quali permessi richiede.
Per gli sviluppatori che distribuiscono tramite Play, Google dice che i compiti richiesti sono la verifica dell’identità e la registrazione dei pacchetti. Prova a registrare i pacchetti in automatico, ma gli sviluppatori devono controllare il risultato effettivo in Play Console invece di dare per scontato che la loro app sia coperta.fonte 3
Non devi pubblicare un’app su Google Play solo per usare il processo di verifica degli sviluppatori Android. Il programma ufficiale prevede un percorso separato per chi distribuisce fuori da Play.fonte 1
Ai normali utenti non viene chiesto di registrarsi come sviluppatori
Se installi soltanto app, l’obbligo di registrazione di uno sviluppatore non diventa un obbligo di iscrizione per te.
Diffida dei messaggi che dicono di dover pagare qualcuno per «verificare il tuo telefono per gli APK», di fornire documenti d’identità a un sito sconosciuto o di installare uno strumento di assistenza remota per far continuare a funzionare le app già installate.
Fai riferimento all’avviso esatto sul dispositivo e alla documentazione ufficiale. Uno screenshot inoltrato, senza paese, build o fonte di installazione, è una prova scarsa di ciò che vale per te.
Quattro controlli che spesso si confondono
| Controllo | Di cosa si occupa | Cosa non dimostra |
|---|---|---|
| Verifica degli sviluppatori | L’identità registrata dello sviluppatore e del pacchetto dell’app | Che l’app sia innocua o adatta alle tue esigenze |
| Google Play Protect | Rilevamento di comportamenti potenzialmente dannosi delle app | Che un conflitto tra pacchetti sia un problema di verifica degli sviluppatori |
| Certificazione del dispositivo in Play Protect | Stato di compatibilità e certificazione del dispositivo | Che disattivare la scansione antimalware certifichi il dispositivo |
| Controlli di installazione dei pacchetti | Firme, compatibilità, pacchetti completi e altri requisiti di installazione | Che ogni errore sia causato dal rollout del 2026 |
Google descrive Play Protect come un sistema che può avvisare, bloccare, disattivare o rimuovere app dannose. La certificazione del dispositivo è un controllo separato e Google dice esplicitamente che disattivare Play Protect non risolve la certificazione.fonte 7fonte 8
Un APK può quindi non installarsi per un motivo vecchio e ordinario anche su un telefono che ha il nuovo servizio di verifica.
Se il messaggio parla di pacchetti in conflitto, pacchetto non valido o incompatibilità, parti dalla nostra guida alla risoluzione dei problemi di installazione degli APK. Non eliminare l’app esistente né disattivare più protezioni prima di aver individuato l’errore.
Cos’è Android Developer Verifier sul mio telefono?
Google documenta Android Developer Verifier come un servizio di sistema che controlla la registrazione degli sviluppatori. L’identificatore del suo pacchetto è com.google.android.verifier.fonte 6
Vedere quel componente nell’elenco delle app non dimostra che tutti i controlli annunciati siano già attivi nel tuo paese. Disponibilità del componente, registrazione degli account e applicazione a fasi sono eventi diversi.
Considerare la presenza del componente la prova di un divieto mondiale degli APK ignora proprio le informazioni necessarie per capire il rollout: posizione, fonte di installazione e fase applicabile.
Non rimuovere pacchetti di sistema da un telefono d’uso quotidiano solo per verificare quanto dice uno screenshot. Parti controllando il messaggio effettivo del programma di installazione e l’ambito ufficiale del rollout.
La procedura avanzata e il suo periodo di attesa di 24 ore
Le istruzioni di Google per i consumatori documentano un’impostazione chiamata Allow apps from unverified developers nelle Developer options. La procedura prevede avvisi di sicurezza, riavvio o nuova autenticazione del dispositivo e un periodo di attesa di 24 ore prima dell’autorizzazione finale. Dopo, le scelte documentate sono un accesso di sette giorni oppure a tempo indeterminato.fonte 4fonte 5
Non è una nuova attesa di 24 ore per ogni APK finché l’autorizzazione resta attiva. Google documenta anche che continuano a comparire avvisi quando si installa un’app non registrata.fonte 4
Cosa aspettarsi usando la procedura documentata
Segui le istruzioni sul dispositivo, su una build supportata. Non dare per scontato che un menu mostrato in uno screenshot di un Pixel compaia con lo stesso identico percorso sul telefono di ogni produttore.
Prima di iniziare, verifica di aver scelto tu, in modo indipendente, l’app e la sua fonte. La procedura non è qualcosa che un chiamante, un venditore o un «addetto all’assistenza» dovrebbe guidarti a fare sotto pressione.
Dopo il periodo di attesa, controlla l’autorizzazione finale e la durata invece di toccare a memoria. Una finestra di permesso temporanea e un’autorizzazione a tempo indeterminato sono scelte diverse.
Google dice che l’attrito serve a interrompere le installazioni estorte con pressioni dai truffatori.fonte 5 Questo descrive l’obiettivo dichiarato del progetto, non una prova indipendente che elimini le truffe o che ogni utente legittimo trovi accettabile l’onere.
Sul telefono non c’è ancora l’impostazione?
Annota modello del telefono, build di Android, regione e stato di aggiornamento dei componenti di sistema. Confronta questi dettagli con le istruzioni attuali per i consumatori.
Non considerare un’impostazione mancante la prova che il dispositivo sia guasto. Non installare utility non ufficiali per «sbloccare il verifier» allo scopo di farla comparire.
La procedura pubblicata e la disponibilità di una certa interfaccia sul tuo dispositivo sono cose separate. Questo articolo non ha riprodotto le schermate di ogni produttore interessato né verificato su dispositivi fisici il rollout successivo alla scadenza.
ADB resta un percorso di installazione documentato
Le FAQ di Google sulla verifica dicono che le installazioni via ADB non richiedono la registrazione dello sviluppatore né il periodo di attesa della procedura avanzata.fonte 2
Per questo ADB interessa agli sviluppatori e agli utenti esperti che già conoscono l’autorizzazione del dispositivo. Non rende un APK un file affidabile e non elimina gli altri controlli su firme e compatibilità, che con questa verifica non c’entrano.
Sul tuo telefono, con lo schermo sbloccato e il computer autorizzato esplicitamente, questo comando normale installa un APK:
adb install ./trusted-app.apkQuesto comando modifica il dispositivo installando l’app indicata. Non è un controllo in sola lettura. Sostituisci il nome file d’esempio con un APK ottenuto dallo sviluppatore legittimo e autorizza deliberatamente solo il tuo computer. Il comportamento dell’installazione via ADB è documentato da Android.fonte 9
Non collegarti al servizio di debug di un estraneo e non lasciare autorizzato un computer che non conosci. Per l’accesso wireless, usa il metodo di associazione moderno e i passaggi di pulizia della nostra guida ad ADB wireless su Android.
Distingui anche i due usi della parola «sideload». adb install installa un’applicazione. adb sideload in recovery si usa di solito per i pacchetti di aggiornamento di sistema supportati. Non sono comandi intercambiabili per lo stesso file.
Cosa significa per F-Droid e le app open source
Il problema reale è più ampio di sapere se un utente tecnicamente capace possa ancora eseguire un comando di installazione.
La lettera aperta di F-Droid di febbraio 2026 criticava il filtro di identità proposto, compresi gli effetti sulla distribuzione indipendente e sugli sviluppatori che non possono o non vogliono registrarsi.fonte 10 La lettera è precedente all’annuncio di marzo sulla procedura avanzata, quindi non va letta come una descrizione di tutte le opzioni disponibili a settembre.
Il dibattito sulla policy resta importante. Un percorso di installazione può restare tecnicamente disponibile e diventare più difficile per gli utenti meno esperti. Se l’attrito aggiuntivo sia proporzionato è una questione diversa dal dato di fatto se esista un percorso alternativo.
F-Droid 2.0 è un aggiornamento del client, non un modo per aggirare i controlli
F-Droid ha annunciato la versione 2.0 il 24 settembre 2026, con modifiche alla ricerca delle app, ai filtri e all’esperienza di installazione e aggiornamento.fonte 11
Nella discussione correlata su r/Android, le domande pratiche riguardavano dove ottenere la nuova versione e perché i client installati o i canali di aggiornamento non corrispondessero ancora all’annuncio.fonte 12
È un promemoria utile: «è stata annunciata una release», «il mio repository la offre» e «Android accetta questo pacchetto» sono tre controlli diversi.
Usa le istruzioni di distribuzione del progetto legittimo e il canale che hai scelto. Non dare per scontato che passare a un altro client di repository cambi automaticamente i requisiti della piattaforma Android o l’identità di firma di un’app.
Le app già installate spariranno?
Le regole di verifica degli sviluppatori di settembre non sono l’annuncio che tutte le app esistenti installate con sideloading verranno cancellate da remoto in quella data.
Tieni separati tre eventi: un’app rimossa da uno store, un aggiornamento rifiutato da un programma di installazione e un’app installata rimossa dal telefono. L’avviso di registrazione su Play descrive la rimozione dallo store, mentre le FAQ sulla verifica descrivono i requisiti di installazione e aggiornamento.fonte 3fonte 2
Play Protect può comunque agire separatamente sulle app che ritiene dannose.fonte 7 Un avviso di rimozione da quel sistema non va ribattezzato come normale registrazione degli sviluppatori senza prove.
Un’app installata può anche diventare inutilizzabile per motivi estranei alla registrazione, come un servizio online dismesso. Nessun articolo generale sul sideloading può garantire che ogni app abbandonata continui a funzionare per sempre.
Cosa fare prima che le regole tocchino un’app da cui dipendi
Fai un piccolo inventario invece di scaricare ogni vecchio APK che trovi.
Per ogni app importante, annota il progetto o lo sviluppatore legittimo, la fonte di installazione attuale, la versione, l’opzione di esportazione dei dati e il modo in cui di solito arrivano gli aggiornamenti. Conserva queste informazioni in un posto a cui puoi accedere senza quell’app.
Dai la priorità alle app i cui dati locali sarebbero difficili da ricreare. Una copia dell’APK non è un backup dei dati privati dell’app, delle credenziali dell’account o del servizio lato server.
Se un aggiornamento fallisce in seguito, conserva l’errore esatto. Non disinstallare la copia funzionante come primo test. Passare da un canale di distribuzione a un altro può introdurre problemi di firma o di pacchetto che non c’entrano nulla con la verifica degli sviluppatori.
Per un dispositivo gestito dal datore di lavoro, segui la policy dell’organizzazione. Le Opzioni sviluppatore e i programmi di installazione alternativi possono essere limitati per ragioni estranee a questo rollout rivolto ai consumatori.
Una nota a parte per i piccoli sviluppatori
Controlla la registrazione nella console che usi davvero. Gli sviluppatori Play dovrebbero verificare lo stato dei pacchetti e gestire i casi di registrazione manuale; scaricare una nuova versione di Android Studio non completa questo passaggio amministrativo.fonte 3
Per i progetti hobbistici condivisi con un piccolo gruppo, il programma di Google documenta un’opzione di distribuzione limitata fino a 20 dispositivi, senza il normale requisito del documento d’identità governativo.fonte 1
Non dare per scontato che quell’opzione copra un’app pubblica con utenti illimitati. Adatta il modello di distribuzione ai requisiti di idoneità attuali.
Quando comunichi con gli utenti, pubblica l’identità corretta del pacchetto, la posizione di download legittima e le istruzioni di aggiornamento. Indicazioni chiare su migrazione ed esportazione servono più che dire a tutti di disinstallare e ricominciare da capo.
Un dettaglio ancora aperto: Android 7 o Android 8?
Al momento della verifica, la panoramica e le FAQ di Google per gli sviluppatori dicono Android 7 e successivi, mentre la pagina di aiuto per i consumatori su Android Developer Verifier dice Android 8 e successivi.fonte 1fonte 2fonte 6
Le due affermazioni sono in conflitto. Questo articolo non ne sceglie una in silenzio per presentarla come definitiva.
Per un dispositivo con Android 7 in particolare, verifica le ultime informazioni di supporto e il comportamento reale prima di considerarlo incluso o esente. Per tutti i dispositivi, tieni certificazione, regione e canale di installazione nel controllo dell’ambito.
Domande frequenti
Il 30 settembre 2026 il sideloading viene vietato in tutto il mondo?
No. La prima fase annunciata dei controlli riguarda paesi e store partecipanti specifici. Il requisito separato di registrazione su Play è invece globale.fonte 1fonte 3
I download diretti di APK sono soggetti alla stessa restrizione di settembre?
Le FAQ attuali dicono che i download diretti di APK e gli store non partecipanti restano fuori dalla fase iniziale di settembre.fonte 2 È un’affermazione legata a questa fase, non un’esenzione permanente.
Devo aspettare 24 ore per ogni APK?
No. La procedura avanzata documentata prevede un periodo di attesa iniziale e una durata di autorizzazione a tua scelta. Gli avvisi restano; gli altri controlli di installazione continuano ad applicarsi.fonte 4
Uno sviluppatore non verificato significa un’app non sicura?
Non di per sé. Registrare un’identità e valutare il comportamento o la fonte di un’app sono compiti diversi. Né «registrato» né «open source» sono un motivo per ignorare un download sospetto o una richiesta di permessi.
Disattivare Play Protect risolve la verifica degli sviluppatori?
Non confonderli. La scansione antimalware, la certificazione del dispositivo e la registrazione degli sviluppatori sono controlli separati.fonte 7fonte 8fonte 6
Dovrei fare il root al telefono solo per continuare a installare APK?
Non serve né per il percorso di installazione via ADB documentato né per la procedura avanzata.fonte 2fonte 4 Il root introdurrebbe considerazioni separate sul dispositivo e sulla compatibilità delle app.
Leggi l’avviso prima di modificare il telefono
Il passo giusto dipende dal problema effettivo: registrazione dello sviluppatore, avviso di app dannosa, conflitto tra pacchetti o restrizione di una policy del dispositivo.
Controlla data, paese, store e messaggio esatto. Salva i dati delle app prima di cambiare canale. Usa il percorso di installazione documentato che capisci e tieni sotto controllo le autorizzazioni dei tuoi computer.
Questo approccio resta utile mentre il rollout cambia. Un titolo su un divieto universale no.
Fonti e ambito
Ricerca verificata il 28 settembre 2026. Questo aggiornamento mantiene l’URL dell’articolo originale e separa la policy annunciata dal comportamento testato sui dispositivi. Le pagine ufficiali non concordano su un dettaglio della versione minima, riportato sopra così com’è. Le discussioni della community offrono contesto ai lettori, non regole ufficiali sull’applicazione dei controlli.
- Fonte 1: Panoramica sulla verifica degli sviluppatori Android e cronologia attuale del rollout. Apri la fonte
- Fonte 2: FAQ sulla verifica degli sviluppatori Android. La risposta specifica per fase sulla copertura di settembre e le risposte datate più recenti prevalgono sul testo generale più vecchio della stessa pagina. Apri la fonte
- Fonte 3: Guida di Google Play Console, registrazione dei pacchetti e requisito del 30 settembre 2026. Apri la fonte
- Fonte 4: Guida di Android, consentire le app di sviluppatori non verificati e durata dell’autorizzazione. Apri la fonte
- Fonte 5: Android Developers Blog, annuncio del 19 marzo 2026 sulla procedura avanzata e motivazione di sicurezza dichiarata da Google. Apri la fonte
- Fonte 6: Guida di Android, Android Developer Verifier e formulazione sulla compatibilità rivolta ai consumatori. Apri la fonte
- Fonte 7: Guida di Google Play, comportamento di Play Protect e differenza rispetto alla certificazione. Apri la fonte
- Fonte 8: Guida di Google Play, verifica della certificazione del dispositivo e perché disattivare Play Protect non la risolve. Apri la fonte
- Fonte 9: Documentazione di Android Debug Bridge, installazione delle applicazioni e autorizzazione del dispositivo. Apri la fonte
- Fonte 10: Lettera aperta di F-Droid del 24 febbraio 2026 contro la verifica degli sviluppatori. È una fonte di advocacy e precede l’annuncio di marzo sulla procedura avanzata. Apri la fonte
- Fonte 11: Annuncio di F-Droid del 24 settembre 2026 sulla versione 2.0. Le funzioni del client non pretendono di aggirare la verifica degli sviluppatori. Apri la fonte
- Fonte 12: Discussione su r/Android su F-Droid 2.0, con domande su canali di aggiornamento e download. Esperienze individuali, non policy ufficiali. Apri la fonte
Altre guide Android
Pixel senza VoLTE o chiamate Wi-Fi? Controlla il supporto dell’operatore prima di usare Pixel IMS
Un interruttore mancante, una SIM non abilitata dall’operatore e una registrazione IMS fallita sono problemi diversi. Individua il livello che ha ceduto prima di modificare la configurazione della telefonia.
ADB wireless su Android 17: pairing, riconnessione automatica e le soluzioni ancora valide
Associazione e connessione sono due passaggi diversi. Questa guida spiega ADB Wi-Fi 2.0, le due porte, gli attuali Platform Tools e una sequenza di risoluzione dei problemi più sicura.
Android 17 non trova TV, stampante o NAS? Controlla queste impostazioni
Un dispositivo che non compare non sempre dipende da un Wi-Fi guasto. Distingui i permessi delle app Android dai problemi di rilevamento, instradamento e isolamento del router.