Play Integrity Fix en Android con root: qué sigue funcionando en 2026
El veredicto de Play Integrity que puedes conseguir con un teléfono con root depende de tu versión de Android y del estado del bootloader. Esto es lo que exige Google, qué módulos se mantienen y dónde termina el arreglo.
En esta página
- Qué cambió en esta actualización
- Qué exige cada uno de los tres veredictos en 2026
- Basic, device y strong, según la versión de Android
- Lo que realmente ve la app
- Por qué el root y un bootloader desbloqueado cambian la respuesta
- ¿Qué módulo de Play Integrity Fix está realmente vigente?
- El original ya no existe
- Comparativa de módulos de Play Integrity Fix
- Comparativa de implementaciones de Zygisk
- "Next", "Inject" y "Fork", descifrados
- Primero elige tu fila
- Antes de leer "relock": las advertencias que importan
- Arréglalo paso a paso
- Ruta con Magisk
- Ruta con KernelSU, KernelSU Next y APatch
- Actualizar la huella y qué no compartir
- spoofVendingSdk: el truco heredado e inestable
- Strong integrity y keyboxes: qué es frágil y por qué
- Qué es una keybox
- La clase Tricky Store
- Dos afirmaciones de README que no coinciden
- Lo que no te vamos a contar
- Una regla de decisión más segura
- Ocultar el root es un problema distinto al del veredicto
- Verifica que pasó
- Matriz de solución de problemas
- Android 16 y 17: qué esperar
- Cuándo parar (y cuándo pedir ayuda)
- Conclusión
- Fuentes y documentación de los proyectos
Tienes el teléfono con root, Google Wallet no te deja pagar, una app del banco se cierra al abrirla y Play Store dice que el dispositivo no está certificado. El consejo que encuentras en internet suele ser "flashea Play Integrity Fix". En un teléfono antiguo, eso todavía puede ser la respuesta correcta. En uno reciente, muchas veces no lo es, y el motivo es un cambio que Google hizo en sus propios servidores, no algo que haya hecho tu teléfono.
Resumen rápido. En Android 12 e inferior siguen vigentes las comprobaciones heredadas, y un fork mantenido de Play Integrity Fix sobre Zygisk es la vía documentada (sin garantía). En Android 13 y posteriores, Google exige una prueba respaldada por hardware de que el bootloader está bloqueado antes de devolver el veredicto device. Un módulo que solo falsifica la huella (fingerprint) no puede aportarla. Tus opciones realistas son una ROM stock con el bootloader bloqueado de nuevo, un módulo de la clase Tricky Store que depende de una keybox válida y revocable, o conformarte con la integridad basic.12
Fuentes consultadas el 5 de noviembre de 2026. Esta es una guía basada en documentación. DroidRooter no probó todos los módulos ni teléfonos mencionados aquí, y los números de versión son los que mostraban las páginas de cada proyecto en esa fecha.
Ir a: Qué cambió · Qué exige cada veredicto · Qué módulo está vigente · Elige tu fila · Paso a paso · Strong integrity y keyboxes · Ocultar el root · Verifícalo · Solución de problemas · Android 16 y 17 · Cuándo parar · Preguntas frecuentes
Qué cambió en esta actualización
La primera versión de esta página decía que un módulo mantenido "restaura los veredictos basic y device en la mayoría de los teléfonos". Eso es demasiado amplio. Se cumple para basic, y para device en Android 12 e inferior, pero no en un teléfono Android 13+ con el bootloader desbloqueado. Esta versión sustituye esa afirmación por la redacción del propio Google, nombra y fecha los proyectos vigentes en lugar de llamarlos "los forks que se actualizan activamente", y añade una tabla de decisión, una matriz de solución de problemas y una sección sobre lo que no te vamos a contar.
Qué exige cada uno de los tres veredictos en 2026
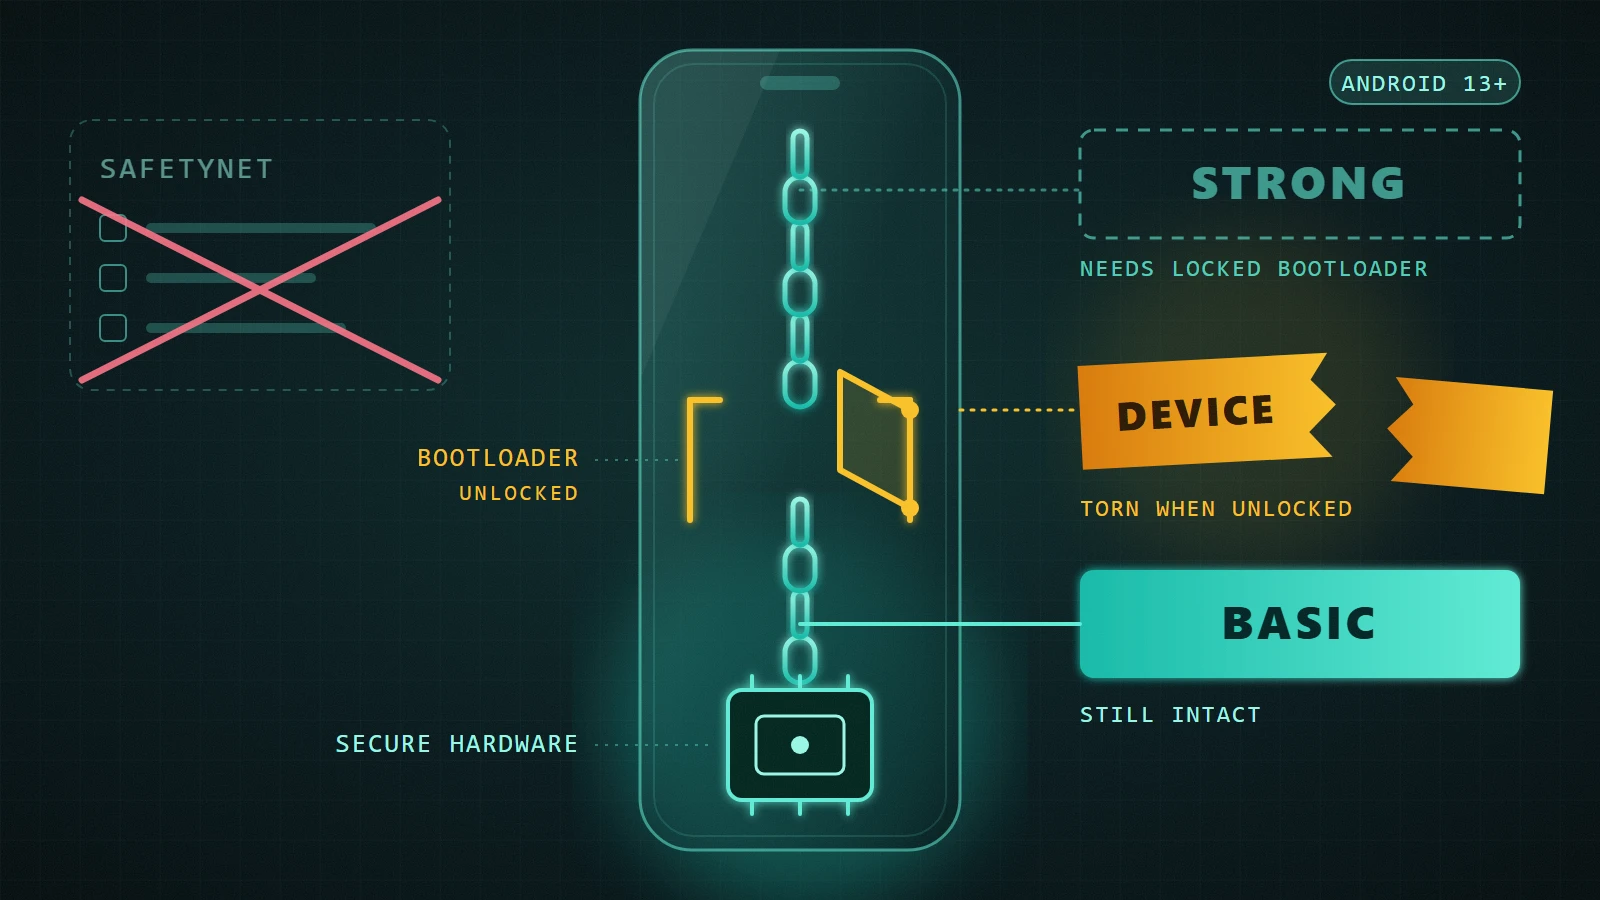
Play Integrity devuelve hasta tres etiquetas de dispositivo: basic (MEETS_BASIC_INTEGRITY), device (MEETS_DEVICE_INTEGRITY) y strong (MEETS_STRONG_INTEGRITY). Google cambió lo que significan en Android 13 y posteriores con su despliegue de mayo de 2025.2
Basic, device y strong, según la versión de Android
| Veredicto | Android 12 e inferior | Android 13 y posteriores |
|---|---|---|
| Basic | Comprobaciones heredadas; los arreglos con módulos de esta guía apuntan a estas | Requiere que exista Android Platform Key Attestation. El bootloader puede estar bloqueado o desbloqueado, y el arranque verificado o no verificado. Google dice que los dispositivos con root pueden devolverlo siempre que haya key attestation |
| Device | Comprobaciones heredadas (lo que SafetyNet llamaba ctsProfileMatch) |
Requiere un veredicto positivo de arranque verificado respaldado por hardware: bootloader bloqueado e imagen certificada del fabricante |
| Strong | Requiere prueba respaldada por hardware de la integridad del arranque; no hace falta una actualización de seguridad reciente | Requiere integridad device más actualizaciones de seguridad en el último año para todas las particiones, incluido un parche del SO y un parche del vendor. Google añade que esta condición podría cambiar en el futuro |
Fuentes: Google: Improved verdicts in Android 13 and later y Google: Play Integrity verdicts.21
Dos detalles que mucha gente pasa por alto. Primero, la estimación de Google para el cambio de mayo de 2025 fue una caída de cerca del 0,4 % en las respuestas device, pero de cerca del 14,5 % en las respuestas strong, promediadas entre apps; cada app puede haber visto más o menos.2 Segundo, "strong" en Android 13+ no es un concepto de keybox en la definición de Google. Es integridad device más un nivel de parche. Las keybox son un mecanismo de la comunidad para perseguir la parte respaldada por hardware, y se explican más abajo.
Lo que realmente ve la app
Por defecto, una app recibe un veredicto device vacío cuando Google detecta señales de ataque (como hooking de la API), un compromiso como el root, o un dispositivo no físico. Las etiquetas basic y strong son opcionales: en Android 13+ solo se devuelven si el desarrollador las activó en Play Console y la app que las solicita fue instalada o actualizada desde Google Play. MEETS_DEVICE_INTEGRITY se sigue devolviendo a apps que no tienen licencia de Play.12
Esto importa en la práctica. Una app puede fallarte mientras una app verificadora muestra todo en verde, porque quizá no piden las mismas etiquetas, y una copia instalada fuera de Play (sideload) puede no recibir nunca las opcionales.
Por qué el root y un bootloader desbloqueado cambian la respuesta
La key attestation de Android incluye una estructura RootOfTrust con deviceLocked y verifiedBootState. Desde Android 12, los dispositivos usan Remote Key Provisioning, donde los certificados de attestation son certificados ECDSA P-256 por app, con una vida más corta que los antiguos provisionados de fábrica.3 Se espera que los verificadores consulten la lista de estado de revocación de certificados, y la documentación para desarrolladores de Google dice que una nueva raíz de attestation empezó a firmar cadenas el 1 de febrero de 2026.4
Una app normal de tu teléfono no puede editar esa evidencia, porque la produce hardware seguro. Esa es la razón por la que falsificar la huella dejó de bastar en Android 13+: el veredicto ahora se apoya en una señal que la falsificación no toca.
El consejo de Google para probar la integridad device es directo: asegúrate de que está instalada la ROM de fábrica (por ejemplo, restableciendo el dispositivo) y de que el bootloader está bloqueado.1
¿Qué módulo de Play Integrity Fix está realmente vigente?
El original ya no existe
El módulo original de chiteroman ya no existe en GitHub; su repositorio devolvió un 404 el 5 de noviembre de 2026. El README del fork de osm0sis dice que fue "Forked from chiteroman's Play Integrity Fix (PIF)" y marca el original como "no longer online". Ninguna de las dos páginas explica el motivo, y no vamos a adivinarlo.510 Cualquier guía que enlace el zip original está desactualizada.
Hay dos líneas mantenidas activas.
Comparativa de módulos de Play Integrity Fix
| PlayIntegrityFork (osm0sis) | PlayIntegrityFix inject-s (KOWX712) | |
|---|---|---|
| Última versión vista | v19, 2026-11-03 | v4.9 (tag v4.9-inject-s), 2026-10-15 |
| Mecanismo (según su README) | Módulo Zygisk; inyecta un classes.dex para alterar campos de android.os.Build y engancha código nativo para alterar propiedades del sistema, falsificadas solo para DroidGuard de Play Services |
Módulo Zygisk de la línea "inject"; las opciones incluyen spoofBuild, spoofProvider, spoofProps, spoofSignature |
| Gestores de root | Magisk con Zygisk activado; KernelSU, KernelSU Next o APatch con Zygisk Next, ReZygisk o NeoZygisk | Listado en el registro de módulos de KernelSU como "Android 8-17" |
| Actualización de la huella | Script autopif4 mediante el botón Action |
Según sus notas de versión, configuración por WebUI y gestión automática del parche de seguridad |
| Truco del veredicto heredado | spoofVendingSdk, no recomendado |
spoofVendingSdk, con efectos secundarios documentados en Play Store |
| Alcance declarado | Arregla el veredicto device de Android <13; en 13+ "still helps" con las comprobaciones de Google Wallet y RCS de Google Messages | Dice que no está hecho para ocultar el root ni evitar detecciones |
| Salvedad | SukiSU Ultra limita los scripts de Action a 10 s y "cannot be recommended" | La frase del registro "serves to pass Device verdict" es una descripción del módulo, no una promesa en Android 13+ |
Fuentes: README de PlayIntegrityFork, versión v19 de PIFork, versión v4.9 de inject-s, registro de módulos de KernelSU.5679
No los ordenamos por tasa de éxito, porque no encontramos ninguna prueba independiente y no hicimos una propia. Compáralos por lo que documentan: mantenimiento, gestores de root compatibles y límites declarados. Instala un solo fork, nunca dos. Esa es una regla nuestra, no una cita: el README de PIFork advierte que otros módulos, sobre todo los que enganchan Play Services, pueden provocar detecciones de DroidGuard, y dos forks de PIF peleando por la misma falsificación son la forma más sencilla de causarlo.5
Lo que aportó v19. Las notas de v19 dicen que, por "a currently unknown further check added by Google", algunos dispositivos solo pasan usando las huellas Pixel Canary de bluejay, felix o tangorpro (más las huellas de la serie Pixel 11 si se usa una keybox RKP). Es una afirmación del mantenedor sobre un comportamiento que observó, no un documento de Google. También es un buen ejemplo de por qué este terreno cambia cada semana.6
Comparativa de implementaciones de Zygisk
Las dos líneas necesitan una capa Zygisk. Cuál usar depende de tu gestor de root.
| Capa | Se usa con | Estado visto el 2026-11-05 | Nota de licencia |
|---|---|---|---|
| Zygisk integrado de Magisk | Magisk | Interruptor en los ajustes de Magisk | Parte de Magisk |
| Zygisk Next | KernelSU (mín. 10940); Magisk 26402+ con el Zygisk integrado desactivado | v1.5.2, 2026-10-15 | El README de ReZygisk dice que las últimas versiones de Zygisk Next no son de código abierto |
| ReZygisk | KernelSU, KernelSU Next y APatch según el README de PIFork | v1.0.0, 2026-05-10; dejó de dar soporte a Magisk Alpha y Kitsune | AGPL 3.0 |
| NeoZygisk | KernelSU, KernelSU Next y APatch según el README de PIFork | v2.4, 2026-08-08; añade Android 17 y compatibilidad de dispositivos | Consulta su repositorio |
Fuentes: Zygisk Next, ReZygisk, NeoZygisk.161718 El README de Zygisk Next solo menciona KernelSU y Magisk; el soporte de APatch viene del README de PIFork, así que revisa la página de la propia capa Zygisk para tu gestor antes de fiarte. Para ver cómo interactúa cada capa con Shamiko y otros módulos, nuestra guía de módulos de Magisk tiene la versión larga.
"Next", "Inject" y "Fork", descifrados
- "Next" no es una edición de PIF. Normalmente se refiere a Zygisk Next (una capa Zygisk) o a KernelSU Next (un gestor de root). No encontramos ningún módulo llamado "Play Integrity Fix Next".
- "Inject" se refiere a la rama inject del original, que ahora continúa como inject-s.
- "Fork" es PlayIntegrityFork.
- "Módulo" solo significa un complemento del gestor de root; los reales están en la tabla de arriba.
Primero elige tu fila
No empieces a flashear. Ubica tu situación en una fila y luego decide si el resultado compensa el riesgo.
| Tu situación | Resultado realista | Qué implica | Riesgo principal |
|---|---|---|---|
| Android 12 o inferior, con root | El veredicto device heredado es el objetivo de los forks de PIF; sin garantía | Capa Zygisk, un fork de PIF mantenido, una huella reciente | Las huellas caducan o se banean; conflictos entre módulos |
| Android 13+, desbloqueado, solo hace falta basic | Google dice que los dispositivos con root pueden devolver basic si hay key attestation | Normalmente nada más que una configuración de root limpia y funcional | Es posible que las etiquetas opcionales no lleguen a apps instaladas fuera de Play |
| Android 13+, desbloqueado, hace falta device | Un módulo PIF por sí solo no lo da. Depende de módulos basados en keybox o de spoofVendingSdk |
Un módulo de la clase Tricky Store con una keybox válida, o el truco heredado con efectos secundarios | Revocación, fallos en Play Store, posible incumplimiento de los términos de servicio |
| Android 13+, hace falta strong | Integridad device más un parche en el último año, según Google | Bootloader bloqueado y una actualización reciente; las configuraciones con keybox son frágiles | Revocación; un nivel de parche de más de un año |
| ROM personalizada | Depende de la clave de firma, la cadena del kernel y la huella de la ROM | Ejecuta las comprobaciones de la matriz de solución de problemas | Puede que la ROM esté en una lista de bloqueo |
| La integridad device es innegociable | El camino documentado por Google | ROM stock, bootloader bloqueado de nuevo | Borrado de datos, efectos en la garantía y en Knox, riesgo de brick si se hace mal |
Antes de leer "relock": las advertencias que importan
Volver a bloquear no es un deshacer gratuito. Lee esto antes de decidir.
- Borra los datos. Volver a bloquear y "restablecer el dispositivo" de Google borran los datos del usuario en la mayoría de los teléfonos. Haz una copia de seguridad primero y comprueba que se pueda restaurar.
- Flashea primero el firmware stock completo y correspondiente. Nunca bloquees con una imagen de arranque parcheada o una ROM personalizada instalada. Eso puede dejar el teléfono sin poder arrancar.
- Samsung: activar Knox es permanente, y Samsung Pay deja de funcionar tras volver a bloquear, según nuestra guía para desbloquear el bootloader.
- Algunas marcas vinculan el estado de desbloqueo a cuentas, regiones o al interruptor de Desbloqueo de OEM. El procedimiento depende del dispositivo.
- Si no estás seguro, lee primero la guía para desbloquear el bootloader y los riesgos de rootear Android, o consulta por nuestro servicio de bootloader antes de tocar nada.
Si solo necesitas una tarea de root puntual y quieres mantener el bootloader bloqueado, existe el root temporal sin desbloquear el bootloader para algunos teléfonos, pero se limita a compilaciones concretas, compatibles y vulnerables. La respuesta honesta a "¿funcionará en mi teléfono?" muchas veces es no.
Arréglalo paso a paso
Estos pasos suponen un teléfono que ya tiene root y una fila de la tabla anterior en la que un fork de PIF es la herramienta adecuada. No volvimos a probar las etiquetas de los menús en un dispositivo para esta actualización. Las etiquetas cambian entre versiones de cada gestor, así que toma las rutas como orientación, no como un guion. Si todavía estás eligiendo un método de root, consulta Magisk vs KernelSU vs APatch.
Ruta con Magisk
La versión actual de Magisk es v31.1 (2026-10-25). Sus notas de versión dicen que se eliminó el aviso interactivo de solicitud de root (concedes el acceso de antemano desde la pestaña Superusuario) y que se eliminó el ocultamiento de la app (reempaquetado del paquete).19
- Activa Zygisk. App de Magisk, Ajustes, activa Zygisk y reinicia.
- Instala un fork de PIF. App de Magisk, pestaña Módulos, instalar desde almacenamiento, elige el zip de la página de versiones del propio proyecto y reinicia.
- Actualiza la huella. Ejecuta el botón Action del módulo. En PlayIntegrityFork esto ejecuta
autopif4, que genera una huella Pixel Canary. - Revisa la nota sobre la DenyList. El README de PIFork dice que Google Play Services (
com.google.android.gms) no debe estar en la DenyList de Magisk si "Aplicar DenyList" (Enforce DenyList) está activado; el módulo lo gestiona con scripts, pero solo una vez por reinicio.5 - Verifica (ver más abajo).
Ruta con KernelSU, KernelSU Next y APatch
Versiones actuales que vimos el 2026-11-05: KernelSU v3.3.1 (2026-10-12) y APatch 11282 (2026-10-15).2021 Según el README de PIFork, estos gestores necesitan una capa Zygisk aparte, así que:
- Instala un módulo Zygisk independiente (Zygisk Next, ReZygisk o NeoZygisk) y reinicia.
- Instala un fork de PIF desde la pantalla de módulos del gestor y reinicia.
- Si el veredicto device falla con estos gestores, la solución del README de PIFork es: desactiva el módulo Zygisk, reinicia, actívalo y reinicia otra vez.5
Evita SukiSU Ultra para esto, por la nota de PIFork sobre su límite de 10 segundos en Action.
Actualizar la huella y qué no compartir
El script autopif4 genera una huella de dispositivo aleatoria a partir del Pixel Canary más reciente. El README dice que estas caducan aproximadamente cada seis semanas, y que las huellas Pixel Canary ya no pueden pasar por sí solas la integridad DEVICE, así que ahora solo sirven para configuraciones STRONG combinadas con un módulo de la clase Tricky Store. También dice que las huellas públicas muy compartidas acaban baneadas. Por eso este artículo no publica huellas ni props; cualquier guía que lo haga envejecerá en cuestión de días.5
spoofVendingSdk: el truco heredado e inestable
Los dos README documentan una opción, spoofVendingSdk, que hace que Play Store reporte un nivel de SDK más antiguo para que Google devuelva los veredictos heredados. El README de PIFork dice que dejarla activada no se recomienda: rompe el comportamiento de Play Store hasta cierto punto (el gesto de volver y el botón de navegación para todos; el inicio de sesión y las descargas en niveles de SDK originales más altos), puede causar cierres inesperados y variantes de apps equivocadas, y Play Store debe estar completamente configurada antes, sin borrar sus datos mientras la opción esté activa. Trátala como un interruptor de pruebas, no como un ajuste permanente.57
Strong integrity y keyboxes: qué es frágil y por qué
Qué es una keybox
Una keybox, tal como la usa el README de Tricky Store, es un archivo de claves de attestation respaldadas por hardware. El README dice que para cualquier cosa más allá de la integridad DEVICE necesitas una keybox de hardware sin revocar.11 "Sin revocar" importa porque los certificados de attestation pueden revocarse; Google indica a los verificadores que consulten una lista de estado de revocación.4 Nuestra lectura, no una afirmación de Google: el material de claves que circula públicamente es el candidato obvio a la revocación. Google no publica qué claves revoca ni cuándo.
La clase Tricky Store
Estos módulos se colocan entre las apps y el servicio de key attestation de Android. Todos son proyectos independientes y sin relación entre sí, y nada en la documentación de Android respalda a ninguno.
| Proyecto | Versión vista el 2026-11-05 | Código | Nota |
|---|---|---|---|
| Tricky Store (5ec1cff) | 1.4.1, 2025-11-02 | Código cerrado desde 1.1.0 | README: se necesita una keybox "for more than DEVICE integrity" |
| TrickyStoreOSS (beakthoven) | v3.1.0, 2026-08-25 | Código abierto | Alternativa tipo fork |
| TEESimulator (JingMatrix) | v4.0 última estable, 2026-08-11; existen compilaciones canary más recientes | GPLv3 | El README dice que reemplaza a Tricky Store, TrickyStoreOSS y sus forks, y declara que su objetivo es derrotar la key attestation |
| TEESimulator-RS (Enginex0) | v6.0.1-282, 2026-06-19 | Consulta el repositorio | Una variante de TEESimulator |
| Oh My Keymint (qwq233) | 1.2.5-17b0eb6, 2026-10-30 | Consulta el repositorio | El más reciente del grupo por fecha |
Fuentes: Tricky Store, TrickyStoreOSS, TEESimulator, TEESimulator-RS, Oh My Keymint.1112131415 El README de PIFork nombra estos mismos cinco como los únicos que recomienda para configuraciones DEVICE o STRONG en Android 13+. "Usa solo uno" es un consejo nuestro: TEESimulator dice que reemplaza a los demás, y dos módulos parcheando el mismo servicio es buscarse problemas.
Una nota de neutralidad. Usar cualquiera de ellos para que un teléfono desbloqueado parezca bloqueado es falsificar la attestation de hardware. Puede incumplir los términos de apps bancarias, juegos y servicios de Google, y las cuentas pueden quedar restringidas por ello. Describimos los proyectos; no los recomendamos como forma de "pasar strong".
Dos afirmaciones de README que no coinciden
El README de Tricky Store da a entender que una configuración por defecto puede llegar a DEVICE y que hace falta una keybox más allá de eso. El README de KOWX712 dice que en Android 13+ hace falta una keybox válida más un módulo de la clase Tricky Store incluso para Device, porque "the Device verdict is now the same as the old Strong verdict". El texto de Google dice que device necesita un veredicto positivo de arranque verificado respaldado por hardware en Android 13+. No dicen lo mismo, y no podemos decirte cuál se cumple en tu teléfono y tu compilación. Toma el documento de Google como la regla y los README como lo que reporta cada mantenedor. La frase de Tricky Store no tiene fecha y no aborda el cambio de Android 13+.1182
Lo que no te vamos a contar
No enlazamos, alojamos, nombramos ni recomendamos fuentes de keybox, y no te diremos dónde va ese archivo. Una keybox es el material de claves de otro dispositivo, las que circulan pueden revocarse en cualquier momento, y una configuración construida sobre un secreto revocable no es algo sobre lo que montar un teléfono de uso diario.
Una regla de decisión más segura
- Si necesitas una app del banco o Wallet y la integridad device es innegociable: ROM stock, bootloader bloqueado. Es el consejo de pruebas del propio Google, y el README de KOWX712 da la misma recomendación a usuarios sin experiencia que necesitan certificación.18
- Si quieres root y tus apps solo necesitan basic, quédate con root y acepta que las apps más estrictas pueden rechazarte.
- Si tienes un teléfono de repuesto, rootea ese y deja tu teléfono principal en stock.
Ocultar el root es un problema distinto al del veredicto
El veredicto es lo que Google le dice a una app. Ocultar el root trata de lo que la app puede ver en el propio teléfono. Un módulo PIF no oculta el root: inject-s dice que no está hecho para ocultar el root ni evitar detecciones, y PIFork falsifica solo hacia el proceso DroidGuard de Play Services.95
Herramientas como Shamiko y la DenyList de Magisk trabajan sobre el segundo problema, y su compatibilidad con cada capa Zygisk es territorio de la guía de módulos, no de esta página. Una nota sobre la versión actual: Magisk v31.1 eliminó el ocultamiento de la app (reempaquetado del paquete), así que los consejos antiguos que te dicen que ocultes la app de Magisk están desactualizados para esa versión.19 La última versión de Shamiko que vimos en la lista de versiones de LSPosed es de junio de 2025, así que revisa la página del propio módulo para ver su estado actual. Los detalles están en la guía de módulos de Magisk.
Verifica que pasó
- Play Store: icono de perfil, Ajustes, Acerca de, Certificación de Play Protect. Debe indicar que el dispositivo está certificado. Esta pantalla puede ir por detrás del veredicto real.
- Una app verificadora que llame a la API de Play Integrity. No nombramos ninguna, porque no hemos comprobado que alguna sea una referencia fiable. Un verificador solo vale lo que valga su solicitud, y las etiquetas opcionales dependen de cómo estén configurados la solicitud y la instalación.1
- Tu app real. Abre la app que te importa y úsala de principio a fin.
- Reinicia y prueba de nuevo. Un arreglo que solo pasa justo después de flashear no es un arreglo.
Lee las tres líneas tal como las define Google. Basic puede estar en verde en un teléfono Android 13+ con root mientras device está en rojo. Ese es el patrón esperado, no un módulo roto.
Matriz de solución de problemas
Todas las filas siguientes provienen del README de PlayIntegrityFork. "<A13" significa el veredicto heredado de Android 12 e inferior.5
| Síntoma | Causa probable | Qué probar |
|---|---|---|
| Falla basic en <A13 | Otro módulo interfiere, o una configuración incorrecta | Desactiva todos los módulos salvo este; prueba un custom.pif.prop que se sepa que funciona. Los módulos tipo Xposed y todo lo que enganche Play Services pueden provocar la detección de DroidGuard |
| Falla device en <A13 con KernelSU, KernelSU Next o APatch | La capa Zygisk no se inicializó bien | Desactiva el módulo Zygisk, reinicia, actívalo y reinicia otra vez |
| Falla device con un kernel personalizado | La cadena de versión del kernel está en una lista de bloqueo | adb shell uname -r; avisa al desarrollador del kernel o vuelve al kernel por defecto de la ROM. Mira también los kernels personalizados |
| Falla device con una ROM personalizada | ROM firmada con la testkey de AOSP | adb shell unzip -l /system/etc/security/otacerts.zip; si aparece la testkey, avisa al mantenedor de la ROM o prueba la opción experimental spoofSignature |
| Falla device en A13+ con una ROM personalizada | La huella de la ROM está en una lista de bloqueo | Prueba spoofVendingFinger, luego ejecuta killpi.sh y vuelve a probar; son posibles los efectos secundarios |
| La certificación de Play Protect sigue fallando | Estado obsoleto | Vuelve a flashear el módulo; borra caché y datos de Play Store y del Servicio de Play Protect (com.google.android.odad); reinicia |
| Falla la configuración de pago sin contacto de Wallet | Wallet usa una API interna que, en la práctica, comprueba el veredicto heredado en segundo plano, incluso en A13+ | Vuelve a flashear; borra la caché de Wallet; borra la caché de Play Services, o borra sus datos, o espera de 24 a 72 horas. Borrar los datos de Play Services implica restablecer los dispositivos Wear OS emparejados |
| Falla RCS en Mensajes | Huella baneada para el uso de RCS | Vuelve a flashear; prueba otro custom.pif.prop; borra los datos de Mensajes; reinicia |
| Play Store se cierra o el gesto de volver falla | spoofVendingSdk quedó activado |
Desactívalo (ambos README) |
| Dos forks de PIF instalados | Falsificaciones en conflicto (inferencia nuestra) | Quita uno y reinicia |
| Play Services en la DenyList con Enforce activado | Interfiere con el módulo | Quítalo de la DenyList |
| El teléfono entra en bootloop tras un módulo Zygisk | Conflicto entre módulos | Mira recuperación tras un flasheo fallido de Magisk |
Los arreglos que funcionan el lunes pueden fallar el viernes, sobre todo tras una actualización de Play Services o de la ROM. Si una configuración que funcionaba dejó de hacerlo tras una actualización del sistema, restaurar la imagen de arranque correcta suele ir antes que cualquier arreglo de módulos: mira actualización OTA fallida en un teléfono con root y cómo obtener la imagen boot o init_boot correcta.
¿Sigues atascado tras un intento limpio? Ese es el momento de dejar de adivinar. Envíanos tu modelo, la versión de Android, el método de root y las apps exactas que fallan y te diremos qué es realista antes de que pagues nada.
Android 16 y 17: qué esperar
Esto es lo que respaldan las fuentes y lo que no.
- La documentación de Google describe Android 13 y posteriores; no hace excepciones para Android 16 ni 17. Se aplican las reglas de Android 13+ de arriba.
- NeoZygisk v2.4 (2026-08-08) añadió firmas del zygote de Android 17, y el registro de KernelSU lista el módulo inject-s como "Android 8-17". Son datos de compatibilidad de la inyección, no promesas sobre veredictos.189
- No encontramos ninguna fuente de Google que describa un cambio de Play Integrity específico de Android 16 frente a 17. En foros se afirman cosas diversas; no las hemos repetido.
Así que si buscas "play integrity fix android 16", la respuesta honesta es la misma tabla de arriba, con el aviso extra de que las capas Zygisk a veces van por detrás de una nueva versión de Android.
Cuándo parar (y cuándo pedir ayuda)
Detente y replantéate cuando:
- la app necesita device o strong en Android 13+ y tu bootloader está desbloqueado;
- el arreglo depende de una keybox que no generaste y no puedes verificar;
- la app usa su propia detección además de Play Integrity y sigue rechazando el root;
- estás a punto de volver a bloquear sin una copia de seguridad verificada y el firmware stock completo correspondiente.
Trabajamos solo con dispositivos que son tuyos, para un uso normal y legal: tu propia cartera digital, tu app del banco y tus juegos. No ayudamos a nadie a cometer fraude, eludir un baneo, hacer trampa contra otros jugadores, abusar de promociones o pagos, ni saltarse la protección de apps o cuentas que no son suyas. Nunca te pediremos contraseñas bancarias, números de tarjeta ni códigos de un solo uso. Falsificar la attestation puede incumplir los términos de una app y puede hacer que se restrinja una cuenta; ese riesgo lo decides tú.
Si quieres ayuda: nuestro servicio de reparación de Play Integrity empieza con una revisión gratuita del modelo de tu teléfono, la versión de Android, el método de root y las apps exactas que fallan. Te decimos qué es realista antes de que pagues, incluso cuando la respuesta es "esta app no va a pasar en este teléfono". Si el trabajo sigue adelante, pagas una sola vez después de que tu dispositivo pase y tus apps funcionen, y volver a arreglarlo es gratis durante 30 días si una actualización de Google Play o de una app rompe lo que configuramos. No ofrecemos strong integrity como entregable y nunca prometemos que vaya a durar. Si todavía no has hecho root o estás eligiendo un método, el servicio de root para Android es el lugar para empezar.
Un buen primer mensaje: modelo, versión de Android, gestor de root y su versión, las apps exactas que fallan y lo que dice la pantalla de certificación de Play Protect.
Conclusión
Play Integrity en Android con root en 2026 no es un solo arreglo; son tres preguntas. ¿En qué versión de Android estás, el bootloader está bloqueado y qué veredicto pide realmente tu app?
Basic es realista. Device en Android 12 e inferior es el objetivo de los forks mantenidos. Device en Android 13 y posteriores necesita un bootloader bloqueado, y las soluciones alternativas se apoyan en claves revocables, efectos secundarios y riesgo con los términos de servicio. Strong añade una regla de nivel de parche encima, y quien prometa que va a durar está vendiendo de más.
Si tu app del banco o tu cartera digital importan más que el root en ese teléfono, la respuesta aburrida es la correcta: ROM stock, bootloader bloqueado, datos respaldados. Si el root importa más, acepta basic, elige un módulo mantenido y ajusta tus expectativas a las reglas documentadas por Google, no a una captura de un foro.
Fuentes y documentación de los proyectos
-
Google: Play Integrity API verdicts. Definiciones de device, basic y strong, condiciones del veredicto vacío, reglas de las etiquetas opcionales y el consejo de pruebas con ROM de fábrica y bootloader bloqueado. Consultado el 2026-11-05. ↩↩↩↩↩↩↩
-
Google: Improved verdicts in Android 13 and later devices. Cambios de mayo de 2025, cifras de impacto estimado, la regla del parche para strong integrity y su salvedad "might change in the future". Consultado el 2026-11-05. ↩↩↩↩↩↩
-
AOSP: Key and ID attestation. Remote Key Provisioning desde Android 12,
RootOfTrustcondeviceLockedyverifiedBootState. Consultado el 2026-11-05. ↩ -
Android Developers: Verifying hardware-backed key pairs with key attestation. Lista de estado de revocación y la nueva raíz de attestation que empezó a firmar el 2026-02-01. Consultado el 2026-11-05. ↩↩
-
osm0sis/PlayIntegrityFork README. Gestores compatibles, mecanismo, ajustes avanzados, advertencias de spoofVendingSdk, solución de problemas, créditos. Consultado el 2026-11-05. ↩↩↩↩↩↩↩↩↩
-
Notas de la versión v19 de PlayIntegrityFork. Con fecha 2026-11-03; la nota sobre las huellas Canary de bluejay, felix y tangorpro y el plan alternativo de autopif4. Consultado el 2026-11-05. ↩↩
-
Versión v4.9-inject-s de KOWX712/PlayIntegrityFix. Con fecha 2026-10-15. Consultado el 2026-11-05. ↩↩
-
README de KOWX712/PlayIntegrityFix. Advertencia sobre Android 13+, redacción "safe for now" para Android 12 e inferior, recomendación de ROM stock con bootloader bloqueado para usuarios sin experiencia. Consultado el 2026-11-05. ↩↩
-
Registro de módulos de KernelSU: Play Integrity Fix. "Android 8-17", descripciones de las opciones, "not made to hide root". Consultado el 2026-11-05. ↩↩↩
-
github.com/chiteroman/PlayIntegrityFix. Devolvió HTTP 404 el 2026-11-05; ninguna fuente que leímos indica el motivo. ↩
-
5ec1cff/TrickyStore. Código cerrado desde 1.1.0; 1.4.1 con fecha 2025-11-02; afirmación sobre la keybox. Consultado el 2026-11-05. ↩↩↩
-
beakthoven/TrickyStoreOSS. v3.1.0, 2026-08-25. Consultado el 2026-11-05. ↩
-
JingMatrix/TEESimulator. v4.0 estable, 2026-08-11; GPLv3; las afirmaciones de su README sobre el reemplazo y el propósito. Consultado el 2026-11-05. ↩
-
Enginex0/TEESimulator-RS. v6.0.1-282, 2026-06-19. Consultado el 2026-11-05. ↩
-
qwq233/OhMyKeymint. Tag 1.2.5-17b0eb6, 2026-10-30. Consultado el 2026-11-05. ↩
-
Versiones de Zygisk Next. v1.5.2, 2026-10-15; versiones mínimas del README. Consultado el 2026-11-05. ↩
-
PerformanC/ReZygisk. v1.0.0, 2026-05-10; AGPL 3.0; eliminó el soporte de Magisk Alpha y Kitsune. Consultado el 2026-11-05. ↩
-
JingMatrix/NeoZygisk. v2.4, 2026-08-08; firmas del zygote de Android 17. Consultado el 2026-11-05. ↩↩
-
Notas de la versión v31.1 de Magisk. Con fecha 2026-10-25; se eliminaron el aviso interactivo de root y el ocultamiento de la app. Consultado el 2026-11-05. ↩↩
-
Versión v3.3.1 de KernelSU. Con fecha 2026-10-12. Consultado el 2026-11-05. ↩
-
Versión 11282 de APatch. Con fecha 2026-10-15. Consultado el 2026-11-05. ↩
Preguntas frecuentes
¿Qué significa Play Integrity?
Play Integrity es la API de Google que le dice a una app qué tan confiable parece su entorno: si la app es genuina, cómo se instaló y si el dispositivo es un Android certificado y sin modificar. Reemplazó a SafetyNet Attestation. Nuestra guía de SafetyNet a Play Integrity cuenta la historia.
¿Cómo paso una prueba de Play Integrity en un teléfono con root?
Depende de la versión de Android. En Android 12 e inferior, un fork mantenido sobre Zygisk es la vía documentada. En Android 13 y posteriores, la integridad device necesita una prueba respaldada por hardware de que el bootloader está bloqueado, así que un teléfono con root y desbloqueado debería apuntar a basic. Usa la tabla de decisión de arriba.
¿Puedo arreglar Play Integrity sin root?
Sí, yendo en sentido contrario: instala la ROM de fábrica, vuelve a bloquear el bootloader y restablece el dispositivo, que es lo que Google indica a los desarrolladores para sus pruebas. Haz una copia de seguridad primero, porque esto borra los datos, y nunca bloquees con una imagen de arranque parcheada o una ROM personalizada instalada.1
¿Cómo arreglo Play Integrity en Android 16?
Las reglas de Google para Android 13+ se aplican a la 16, y no encontramos documentación de Google que trate distinto a Android 16 y 17. Sigue las filas de Android 13+: basic es realista en un teléfono con root, y device necesita un bootloader bloqueado.
¿El Play Integrity Fix original sigue actualizándose?
No. El repositorio original está fuera de línea (un 404 en GitHub el 2026-11-05). Entre las líneas mantenidas están PlayIntegrityFork de osm0sis (v19, 2026-11-03) y la línea inject-s de KOWX712 (v4.9, 2026-10-15).
¿Cuál es la diferencia entre PlayIntegrityFork e inject-s?
Son líneas mantenidas independientes. PlayIntegrityFork documenta un script de huella en el botón Action y una lista detallada de solución de problemas. inject-s documenta una configuración por WebUI y dice que no está hecho para ocultar el root. Elige uno, no los dos.
¿Existe "Play Integrity Fix Next"?
No encontramos ningún módulo con ese nombre. "Next" normalmente apunta a Zygisk Next o a KernelSU Next, que son una capa Zygisk y un gestor de root respectivamente.
¿Por qué dejó de funcionar strong integrity?
Según Google, strong en Android 13+ necesita integridad device más actualizaciones de seguridad en el último año para todas las particiones. Las configuraciones que dependen de una keybox también pueden dejar de funcionar cuando esa clave se revoca.
¿Necesito Tricky Store?
No para basic, ni para el veredicto heredado en Android 12 e inferior. Entra en juego solo en intentos de device o strong en Android 13+, donde trae dependencia de una keybox y riesgo con los términos de servicio.
¿Pasar el veredicto oculta el root a mi app del banco?
No. El veredicto es lo que reporta Google; ocultar el root es otra cosa, y una app puede ejecutar su propia detección además de Play Integrity. Una app bancaria puede seguir rechazando un teléfono con root aunque el veredicto esté en verde.
¿Es legal?
Modificar un teléfono que es tuyo es legal en la mayoría de los lugares, y esta guía trata de tu propio teléfono y de apps normales. Falsificar la attestation aún puede violar los términos de servicio de una app. El fraude, la evasión de baneos y las trampas quedan fuera de alcance.
¿Alguien puede hacerlo por mí?
Sí. Si solo quieres que funcionen Wallet, una app del banco o un juego y prefieres no gestionar módulos, nuestro servicio de reparación de Play Integrity empieza con una revisión gratuita y una respuesta honesta sobre la viabilidad.
Más guías de Android
SafetyNet vs Play Integrity API: cómo superarla con root (2026)
SafetyNet se retiró en 2024 y Play Integrity API lo sustituyó. Así se superan MEETS_DEVICE_INTEGRITY y las apps bancarias básicas con Magisk + Shamiko en 2026.
Mejores módulos de Magisk en 2026: fuentes verificadas y proyectos descontinuados
Seis módulos en la mayoría de las listas de 2026 están muertos o eliminados. La selección verificada, enlaces a repos oficiales y cuáles funcionan con KernelSU, SukiSU y APatch.
Magisk vs KernelSU vs APatch — ¿Qué sistema de root elegir en 2026?
Magisk vs KernelSU vs APatch en 2026: diferencias, módulos, soporte de dispositivos, Play Integrity, instalación y qué solución de root encaja mejor contigo.