Qu'est-ce que le root ? Ce que l'accès root Android signifie vraiment
Le root vous donne, à vous ou à une appli que vous autorisez, l'accès superutilisateur qu'Android refuse normalement. Voici comment cela fonctionne, ce que cela coûte et à qui cela convient.
Sommaire
- Que signifie « rooter » sur Android ?
- Ce qu'est su et comment les applis demandent le root
- Pourquoi Android ne vous donne pas le root par défaut
- Couche 1 : le bac à sable des applis
- Couche 2 : SELinux
- Couche 3 : Verified Boot et bootloader verrouillé
- Pourquoi le débogage USB seul ne donne jamais le root
- Comment on obtient réellement le root
- Voie 1 : déverrouiller le bootloader et patcher l'image de démarrage
- Voie 2 : les trois frameworks de root
- Voie 3 : root par exploit, limité à la session
- Ce que vous pouvez faire avec le root, et ce que vous ne pouvez toujours pas
- Ce que le root ne fait pas
- Root, jailbreak, déverrouillage du bootloader, ROM personnalisée et désimlockage
- Les vrais coûts : ce que le root peut casser
- Play Integrity, expliqué avec précision
- Mises à jour et anti-rollback
- Bootloops et sécurité
- Le root est-il légal ?
- Qui devrait rooter, et qui ne devrait pas
- Comment savoir si un téléphone est rooté, et si le vôtre peut l'être
- Matrice de dépannage : quand l'idée rencontre le vrai téléphone
- En résumé
- Sources et documentation du projet
Rooter un téléphone Android, c'est obtenir l'accès superutilisateur, le compte que Linux appelle root, identifié par l'identifiant utilisateur 0 (UID 0). Android refuse normalement cet accès à toutes les applis, et à vous aussi. Une fois le téléphone rooté, vous, ou une appli que vous autorisez, pouvez faire ce que le bac à sable des applis interdit : lire les données d'autres applis, modifier des fichiers système, lancer des outils privilégiés.
Voici ce que la plupart des réponses courtes passent sous silence : le root n'est pas un interrupteur unique. C'est le résultat de l'ouverture d'une chaîne de protections qu'Android ferme volontairement, et la manière dont vous les ouvrez décide de ce que vous perdez. Le root diffère aussi du jailbreak iOS, du déverrouillage du bootloader et du désimlockage ; le tableau comparatif les distingue.
Si vous hésitez : le root vous donne du contrôle et vous coûte une partie des contrôles de sécurité d'Android. Il convient bien mieux à un téléphone de rechange, à un bidouilleur ou à une tâche qui exige le root qu'au seul téléphone qui contient vos applis bancaires, professionnelles et de paiement. Pour le verdict complet, lisez faut-il rooter votre Android.
Sources vérifiées le 5 novembre 2026 : documentation AOSP, documentation des projets Magisk, KernelSU et APatch, documentation Play Integrity de Google et texte de la réglementation fédérale américaine. Il s'agit d'un article explicatif fondé sur la documentation. DroidRooter n'a rooté ni testé aucun téléphone pour le rédiger, et il ne constitue pas un avis juridique.
Accès rapide : Ce que signifie rooter · Pourquoi Android bloque le root · Comment on obtient le root · Ce que le root permet et ne permet pas · Root, jailbreak et déverrouillage · Les coûts · Est-ce légal ? · Qui devrait rooter · Vérifier votre téléphone · Dépannage · FAQ
Que signifie « rooter » sur Android ?
Android repose sur le noyau Linux, et Linux possède un compte tout-puissant : root, UID 0. Sur un téléphone normal, rien de ce que vous installez ne s'exécute en root. Chaque appli reçoit son propre identifiant utilisateur sans privilège, et le système isole les applis les unes des autres et du système d'exploitation.1
Si vous connaissez l'ordinateur, pensez à l'« Administrateur » de Windows ou à sudo sous Linux. L'analogie est utile mais incomplète : sur un ordinateur, l'accès administrateur est une fonctionnalité fournie d'origine, alors que sur Android le constructeur a supprimé cette porte volontairement et rooter revient à la reconstruire. Wikipédia, une source secondaire, décrit la même idée : un contrôle privilégié sur les sous-systèmes d'Android, comparable aux droits d'administrateur sur les systèmes de type Unix.17
Ce qu'est su et comment les applis demandent le root
Un téléphone rooté ajoute un programme su ainsi qu'une appli de gestion du root qui s'interpose entre su et chaque appli qui le demande. Magisk, KernelSU et APatch sont les trois gestionnaires en usage actuellement. Quand une appli demande le root, le gestionnaire vous interroge et retient votre réponse.
Les gestionnaires récents vont plus loin que le simple oui ou non. Le App Profile de KernelSU vous permet de restreindre ce que le shell root d'une appli autorisée peut faire : son uid, son gid, ses groupes, ses capacités et ses règles SELinux. La documentation présente cela comme le principe du moindre privilège.11 Dire « cette appli a le root » ne désigne donc pas un niveau de puissance fixe, identique sur tous les téléphones rootés.
Pourquoi Android ne vous donne pas le root par défaut
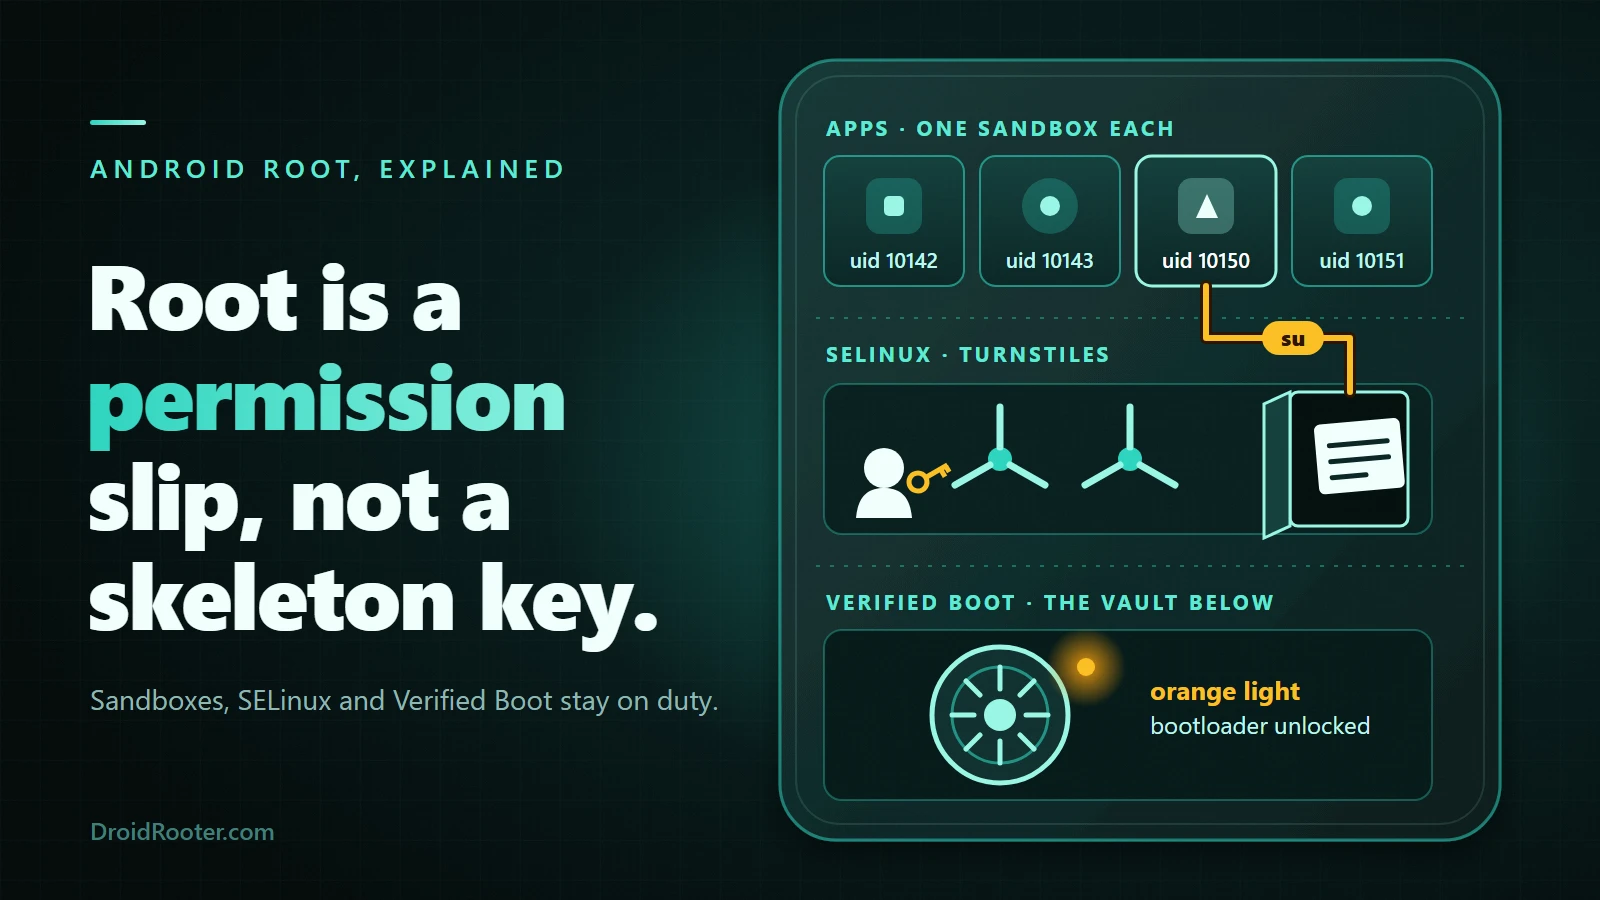
Trois couches indépendantes tiennent le root hors de portée. Une méthode de root doit les franchir toutes, ce qui explique qu'elle tienne rarement en un clic.
| Couche | Ce qu'elle impose | Ce que cela signifie pour le root |
|---|---|---|
| Bac à sable des applis (un UID par appli) | Chaque appli s'exécute sous son propre identifiant utilisateur ; le noyau impose l'isolation | Une appli ne peut ni lire les fichiers d'une autre ni devenir root toute seule |
| SELinux (contrôle d'accès obligatoire) | Des règles qui lient chaque processus, root compris, en mode refus par défaut | Même l'UID 0 est enfermé tant que la politique n'est pas modifiée |
| Verified Boot (bootloader verrouillé) | Chaque étape de démarrage vérifie la suivante, jusqu'à une racine de confiance matérielle | On ne peut pas simplement injecter une image de démarrage modifiée |
Si vous voulez la version texte de l'image : les applis sont en haut dans des pièces scellées, SELinux est le couloir que tout processus doit emprunter, et Verified Boot est la porte de coffre en bas. Le root est un laissez-passer qui fait franchir à une seule appli approuvée une seule porte, pas un passe-partout.
Couche 1 : le bac à sable des applis
Android attribue à chaque appli un identifiant utilisateur unique et s'appuie sur le noyau Linux pour imposer la séparation, de sorte qu'une appli ne peut pas lire les données d'une autre ni utiliser des ressources protégées sans autorisation.1 L'AOSP documente comment cela s'est renforcé : séparation SELinux des processus système et applicatifs dans Android 5.0, filtrage des appels système seccomp-bpf dans la 8.0, bacs à sable SELinux par appli pour les applis non privilégiées ciblant l'API 28 ou supérieure dans Android 9, et une vue limitée du système de fichiers brut dans Android 10.1 Sur un appareil correctement configuré, dit l'AOSP, s'échapper exige de compromettre le noyau Linux, et il ajoute que ces protections ne sont pas invulnérables.1 Cette réserve compte pour la suite : les méthodes de root par exploit existent précisément là où une faille du noyau existe.
Couche 2 : SELinux
Security-Enhanced Linux impose un contrôle d'accès obligatoire sur tous les processus, « même les processus exécutés avec les privilèges root/superutilisateur », et fonctionne sur le principe du refus par défaut. Android l'embarque en mode enforcing.2
Le fait que les lecteurs ratent le plus souvent : le root sur Android n'est pas le root tout-puissant d'une ancienne installation Linux de bureau. Un processus root doit toujours satisfaire la politique SELinux ; les outils de root embarquent donc leurs propres correctifs de politique, et Magisk documente magiskpolicy comme son outil pour cela.3
Couche 3 : Verified Boot et bootloader verrouillé
Verified Boot construit une chaîne de confiance depuis une racine de confiance protégée par le matériel, en passant par le bootloader jusqu'à la partition de démarrage et les autres partitions vérifiées, dont system et vendor. Chaque étape contrôle la suivante, et la protection contre le retour en arrière empêche un attaquant d'installer une version plus ancienne et vulnérable. Android Verified Boot (AVB) fait partie d'Android 8.0 et des versions supérieures.4
AVB rapporte le résultat sous forme d'état de démarrage. Selon la documentation d'AVB, le vert signifie que le bootloader est verrouillé et que la clé de vérification n'a pas été définie par l'utilisateur final, et le jaune qu'il est verrouillé avec une clé définie par l'utilisateur. L'orange signifie que le bootloader est déverrouillé.5
La plupart des appareils Android sont livrés avec un bootloader verrouillé, afin que personne ne puisse y charger un autre système ou une autre image de démarrage.6 Installer le root revient à charger une image de démarrage modifiée : le verrou est donc le premier mur que vous rencontrez.
Pourquoi le débogage USB seul ne donne jamais le root
La documentation de test de l'AOSP indique que adb root n'est pas disponible sur une build user (de production) ; il ne peut être activé sur un appareil en build user qu'avec un ramdisk de débogage et un bootloader déverrouillé.7 C'est une affirmation étroite issue d'une page de tests de conformité, à lire donc étroitement : sur un firmware commercial, adb root n'est pas un interrupteur caché universel.
Comment on obtient réellement le root
Il existe trois grandes voies. La première est de loin la plus courante.
Voie 1 : déverrouiller le bootloader et patcher l'image de démarrage
C'est la voie standard, celle que décrit la documentation de Magisk. Ce qui suit est une carte, pas un tutoriel ; les commandes et les notes par marque se trouvent dans le guide complet du root Android.
Avant l'étape 1 : le déverrouillage efface vos données. Le comportement de référence d'Android est de vous avertir puis de réinitialiser le téléphone aux paramètres d'usine quand vous déverrouillez le bootloader, et les constructeurs le suivent en pratique.6 Sauvegardez tout d'abord. Le déverrouillage fait aussi passer l'état de démarrage à orange et, chez certaines marques, active un indicateur permanent.
- Vérifiez que votre téléphone peut être déverrouillé. Le chemin de base de l'AOSP est Paramètres → Système → Options pour les développeurs → Déverrouillage OEM. Fastboot refuse de déverrouiller si ce réglage n'est pas activé, et il peut être absent ou grisé sur les téléphones verrouillés par l'opérateur ou bloqués par le constructeur. Les noms de menus varient selon la marque.6
- Déverrouillez le bootloader. La commande générique est
fastboot flashing unlock; l'appareil doit ensuite vous avertir et se réinitialiser.6 Des outils propres aux marques et des délais d'attente existent ; voir le guide de déverrouillage du bootloader. - Récupérez l'image d'origine pour votre build exacte. Magisk patche
boot.img,init_boot.imgouvendor_boot.imgselon l'appareil, ourecovery.imgsi l'appareil n'a pas de ramdisk de démarrage.8 - Patchez-la sur votre propre téléphone avec l'option Install de l'appli Magisk. Magisk est catégorique : ne flashez jamais une image patchée partagée par d'autres, et ne patchez jamais une image sur un autre appareil.8 Une image de démarrage patchée s'exécute avant tout le reste ; celle d'un inconnu est donc du code non relu, avec les privilèges les plus élevés.
- Flashez-la depuis le mode fastboot. Magisk documente un indicateur vbmeta facultatif (
--disable-verity --disable-verification) et prévient qu'il peut effacer vos données.8 - Redémarrez et ouvrez l'appli Magisk. Acceptez l'invite pour terminer la configuration (un redémarrage de plus). L'appli demande ensuite l'autorisation appli par appli.8
Samsung est différent. La documentation de Magisk indique que son installation active irréversiblement le bit de garantie Knox, que la première installation exige un effacement complet des données, et que vous ne pouvez plus recevoir les mises à jour OTA : vous patchez vous-même chaque nouveau firmware.8 La disponibilité du déverrouillage est aussi en mouvement : Wikipédia rapporte que Samsung a restreint le déverrouillage du bootloader dans le monde entier à partir de One UI 8, tandis que Magisk publie toujours des étapes pour Samsung et précise qu'une valeur OEM Lock absente en mode Téléchargement sur les appareils américains et canadiens signifie probablement que le téléphone n'est pas déverrouillable.178 Les informations se contredisent : considérez que cela dépend du modèle, de la région et de la version de One UI. La liste des appareils rootables et le guide du root Samsung détaillent chaque modèle.
Voie 2 : les trois frameworks de root
Une fois le bootloader déverrouillé, vous choisissez un framework de root. Chacun traite le problème différemment.
| Magisk | KernelSU | APatch | |
|---|---|---|---|
| Fonctionnement | Patche l'image de la chaîne de démarrage et lance un démon en espace utilisateur | Root en mode noyau pour les appareils Android GKI | Patche le noyau lui-même avec KernelPatch |
| Modules | Pris en charge | Pris en charge ; un metamodule n'est nécessaire que pour les modules qui modifient /system |
Prend en charge les modules APM et KPM |
| Exigence matérielle | Bootloader déverrouillé et image patchable | Un noyau pris en charge ; les appareils Unsupported exigent de compiler le noyau vous-même | ARM64 uniquement ; noyaux 3.18 à 6.12 ; la prise en charge complète exige CONFIG_KALLSYMS=y avec CONFIG_KALLSYMS_ALL=y |
| Point d'attention connu | Samsung et Knox, Play Integrity (voir les coûts) | KernelSU dit qu'il ne fournira jamais de boot.img pour les appareils Unsupported ; des images de démarrage à patch de sécurité ancien peuvent provoquer un bootloop sur des appareils récents dotés d'une protection anti-rollback |
La SuperKey a des privilèges supérieurs au root ; Samsung avec protection de sécurité est indiqué comme prévu |
Deux nuances : le statut « Unsupported » de KernelSU n'est pas définitif, puisque sa page renvoie vers une liste non officielle d'appareils pris en charge,10 et sur APatch CONFIG_KALLSYMS_ALL=n est indiqué comme « initial support », pas comme non pris en charge.12 Pour le vrai duel, lisez Magisk vs KernelSU vs APatch. Les versions évoluent vite : consultez la page des releases de chaque projet plutôt qu'un numéro de version dans un article.
Voie 3 : root par exploit, limité à la session
Une petite catégorie de méthodes exploite une vulnérabilité sur des builds de firmware précises pour obtenir le root sans déverrouiller le bootloader. Elles sont liées à des modèles et builds exacts, ne durent généralement que jusqu'au redémarrage, et une mise à jour de sécurité peut les fermer. C'est une exception, pas une façon générale de contourner un bootloader verrouillé.
Méfiez-vous de tout APK de « root en un clic » qui promet de fonctionner sur tous les téléphones. Une méthode de root doit franchir les trois couches ci-dessus, et aucun fichier unique ne couvre honnêtement tous les modèles et toutes les builds. Un outil qui vous demande de flasher l'image patchée de quelqu'un d'autre enfreint la propre règle de Magisk.
Ce que vous pouvez faire avec le root, et ce que vous ne pouvez toujours pas
| Capacité | Exemples typiques | Bootloader déverrouillé nécessaire ? |
|---|---|---|
| Modifications systemless via des modules | Réglages et correctifs appliqués sans toucher à la partition système | Oui, pour une installation standard |
| Applis nécessitant le root | Pare-feu, sauvegarde complète de l'appareil, outils d'automatisation | Oui, pour une installation standard |
| Suppression des applis préinstallées | Supprimer ou geler des applis qu'ADB ne peut pas retirer | Oui, pour une installation standard |
| ROM et noyaux personnalisés | Builds différentes du système ou du noyau | Oui |
| Une seule tâche nécessitant le root, une seule fois | Une opération privilégiée isolée | Non, sur les builds prises en charge, par des voies à base d'exploit |
Pour les modules en particulier, voir le guide des modules Magisk.
Ce que le root ne fait pas
- Rendre le téléphone plus rapide à lui seul. Il lève une restriction ; la vitesse dépend de ce que vous modifiez.
- Désactiver SELinux. SELinux contraint aussi le root, c'est pourquoi les outils de root patchent la politique.2
- Désimlocker votre SIM d'un opérateur. C'est un verrou côté opérateur.
- Garantir que les applis bancaires fonctionneront. Les contrôles Play Integrity peuvent échouer sur un téléphone rooté (voir plus bas).
- Annuler un bit Knox activé. Sur Samsung, cet indicateur est permanent.8
- Remplacer le sideloading. Installer des APK n'exige pas le root ; voir les changements 2026 du sideloading sur Android.
- Contourner les verrous d'un téléphone qui ne vous appartient pas. Le root ne doit pas servir à contourner la protection contre la réinitialisation d'usine (FRP), un verrou opérateur ou un verrou de compte sur un appareil qui n'est pas le vôtre.
Root, jailbreak, déverrouillage du bootloader, ROM personnalisée et désimlockage
Le root change qui peut agir. Le déverrouillage du bootloader change ce que le téléphone accepte de démarrer. Une ROM personnalisée change ce que le téléphone exécute. Le reste du tableau en découle.
| Ce que cela change | Plateforme | Efface les données ? | Réversible ? | Nécessite les autres ? | |
|---|---|---|---|---|---|
| Root | Donne l'accès superutilisateur à vous ou aux applis approuvées | Android | Souvent, comme effet secondaire du déverrouillage ; le patch seul n'efface rien | En général, avec des réserves comme un bit Knox activé | Nécessite en général un bootloader déverrouillé |
| Déverrouillage du bootloader | Permet au téléphone de démarrer des images que le constructeur n'a pas signées | Android | Oui, par conception sur les appareils de type AOSP6 | Souvent reverrouillable, mais selon la marque et l'appareil | Non ; c'est un prérequis pour les autres |
| ROM personnalisée | Remplace le système d'exploitation | Android | En général oui lors d'un changement de système | En flashant le firmware d'origine, selon l'appareil | Nécessite un bootloader déverrouillé |
| Jailbreak iOS | Supprime les restrictions logicielles d'Apple | iOS | Variable | Variable | Autre plateforme, sans équivalent Android |
| Désimlockage | Permet au téléphone d'accepter d'autres opérateurs | Android et iOS | Non | Sans objet | Non ; c'est un changement côté opérateur |
| Sideloading | Installe des applis venant d'ailleurs que du Play Store | Android | Non | Oui, en désinstallant l'appli | Non ; pas besoin de root |
La ligne du jailbreak ne repose que sur des sources secondaires : lisez-la comme une définition, pas comme un mécanisme.
Les vrais coûts : ce que le root peut casser
Cette section doit orienter votre décision. Le traitement détaillé se trouve dans les risques du root Android.
| Coût | Ce qui se passe | Ce que disent les sources |
|---|---|---|
| Play Integrity | Les applis qui contrôlent l'intégrité peuvent refuser de se lancer | MEETS_DEVICE_INTEGRITY exige la preuve matérielle d'un bootloader verrouillé et d'une image certifiée sur Android 13+ ; un verdict vide peut signaler une compromission « comme le fait d'être rooté »13 |
| Bit de garantie Knox de Samsung | Activé définitivement | Documentation de Magisk : l'installation l'active (« WILL »), de façon irréversible8 |
| Mises à jour OTA | Les mises à jour par voie hertzienne échouent ou doivent être refaites à la main | L'image de démarrage patchée remplace celle d'origine ; sur Samsung, aucune OTA8 |
| Données | Le déverrouillage efface le téléphone | Par conception selon le comportement de référence6 |
Play Integrity, expliqué avec précision
Deux corrections au folklore habituel. D'abord, MEETS_BASIC_INTEGRITY et MEETS_STRONG_INTEGRITY sont des libellés à activer sur demande, et sur Android 13 et supérieur ils ne sont renvoyés qu'aux applis sous licence Google Play : toutes les applis ne voient donc pas tous les niveaux ni ne les demandent.13 Ensuite, MEETS_STRONG_INTEGRITY signifie intégrité de l'appareil plus des mises à jour de sécurité datant de moins d'un an pour toutes les partitions (système et vendor) : même un téléphone verrouillé et non modifié, resté un an sans mise à jour, peut donc échouer.13
Le verdict vide est documenté comme le signe d'une « attaque (comme le hooking d'API) ou d'une compromission du système (comme le fait d'être rooté) », ou d'un appareil qui n'est pas physique, comme un émulateur. La formule est « comme » ; elle ne dit pas que le root vide toujours le verdict.13 En pratique, les applis qui exigent l'intégrité de l'appareil peuvent refuser un téléphone rooté, et personne ne peut honnêtement promettre un succès. Le guide Play Integrity et root détaille cela, et l'attestation de clés expose les deux mêmes faits : si l'appareil est verrouillé et son état de démarrage vérifié.14
Mises à jour et anti-rollback
Une image de démarrage patchée remplace l'image d'origine : une OTA normale peut donc échouer à la vérification ; voir OTA échouée après le root. KernelSU prévient que les appareils récents peuvent avoir une protection anti-rollback liée au niveau de patch de sécurité : une image de démarrage à niveau de patch plus ancien peut donc provoquer un bootloop.10 Gardez une copie des images d'origine de votre build exacte avant de modifier quoi que ce soit.
Les affirmations sur Samsung Knox proviennent de la documentation de Magisk et n'ont pas été vérifiées dans un document Samsung. Pour les autres marques, le traitement de la garantie varie selon la marque et le pays, et aucune réponse universelle n'est avancée ici.
Bootloops et sécurité
Magisk dispose d'une protection contre les bootloops : si le démarrage n'aboutit pas deux fois de suite, il passe en mode sans échec et désactive les modules, et magisk --remove-modules fonctionne depuis adb shell.9 De nombreux bootloops sont récupérables ; « de nombreux » ne veut pas dire « tous », et c'est pourquoi la sauvegarde de l'image d'origine n'est pas facultative.
Le root élargit aussi le rayon d'impact de tout ce qui tourne mal. SELinux contraint toujours le root, mais les autorisations que vous accordez dans le gestionnaire de root deviennent la frontière de confiance. Le README d'APatch indique que sa SuperKey a des privilèges supérieurs au root : le secret qui la protège mérite donc des précautions.12
Le root est-il légal ?
Cela dépend de l'endroit où vous vivez. Cette section est de l'information, pas un avis juridique, et elle ne prétend pas que le root est ou n'est pas une infraction là où vous êtes. Les questions juridiques portent généralement sur les règles anti-contournement et sur ce que vous faites avec le root ; le piratage, le contournement des licences d'applis et la fraude sont des sujets distincts.
États-Unis (en novembre 2026, selon la règle de 2024). La section 1201 du DMCA interdit de contourner les contrôles d'accès, mais la Bibliothécaire du Congrès accorde des exemptions temporaires par périodes de trois ans ; la procédure du Copyright Office de 2024 était le neuvième cycle triennal.15 Le texte actuel du 37 CFR 201.40(b)(9) couvre les programmes informatiques sur les smartphones et les appareils mobiles polyvalents portables, lorsque le contournement vise à exécuter des applications logicielles obtenues légalement, à des fins d'interopérabilité, ou à supprimer des logiciels de l'appareil.16 Le texte n'emploie pas le mot « root ». L'exemption est généralement lue comme couvrant le root et le jailbreak, mais cette lecture est une interprétation. Trois limites en découlent :
- Elle est étroite et liée à un objectif, pas un droit général de faire n'importe quoi avec le root.
- Elle est temporaire. Le prochain cycle triennal, attendu en 2027, pourrait la modifier.
- Elle ne concerne que la règle anti-contournement du DMCA. La même section précise que les exemptions ne protègent pas de la responsabilité au titre d'autres lois applicables et ne constituent pas un moyen de défense.16
Ailleurs. L'UE, le Royaume-Uni, l'Australie et le Canada adoptent des approches variées. Le résumé de Wikipédia mentionne des transpositions nationales différentes de la directive européenne sur le droit d'auteur de 2001, et un argument de la Free Software Foundation Europe selon lequel remplacer un système d'exploitation n'annule pas à lui seul une garantie légale.17 C'est une position, pas du droit, et rien de tout cela n'a été vérifié dans la législation primaire.
Il n'existe pas de titre honnête du type « le root est légal partout ». Si cela compte dans votre situation, interrogez un professionnel qualifié dans votre pays.
Qui devrait rooter, et qui ne devrait pas
| Votre situation | Verdict | Pourquoi |
|---|---|---|
| Téléphone de rechange ou de test avec une tâche exigeant le root | Raisonnable | Peu à perdre si cela casse |
| Seul téléphone, utilisé pour la banque, le travail ou les paiements | Réfléchissez-y à deux fois | Les contrôles Play Integrity et la politique MDM peuvent vous bloquer l'accès |
| Téléphone Samsung sans voie de déverrouillage dans votre région ou votre version de One UI | Peut-être impossible | Le déverrouillage n'est peut-être pas proposé |
| Vous voulez seulement supprimer quelques applis ou bloquer les publicités | Essayez d'abord les options sans root | Le débloat via ADB, le blocage au niveau DNS et Shizuku (qui n'est pas du root) peuvent suffire |
| Téléphone professionnel ou scolaire soumis à une politique MDM | Vérifiez d'abord la politique | Les règles de gestion des appareils mobiles peuvent interdire les appareils rootés, quoi que dise la loi (une mise en garde éditoriale, pas une affirmation sur un produit précis) |
| Téléphone qui ne vous appartient pas, ou verrouillé par un compte | Non | Le root n'est pas un moyen de contourner des verrous que vous n'avez pas le droit de retirer |
Pour le verdict complet, utilisez faut-il rooter votre Android.
Vérifiez d'abord votre modèle exact. Le vérificateur de rootabilité est une consultation des voies de root documentées, pas une garantie pour votre build, et la liste des appareils rootables vous aide si vous choisissez un appareil.
Comment savoir si un téléphone est rooté, et si le vôtre peut l'être
- Est-il rooté ? Ouvrez l'appli de gestion du root si une est installée. Ou, avec le débogage USB activé et ADB autorisé, lancez
adb shell su -c id; un téléphone qui accorde le root au shell renvoieuid=0(root). Sisuest introuvable ou si la demande est refusée, le shell n'a pas le root. - État du bootloader. Activez les Options pour les développeurs (Paramètres → À propos du téléphone, appuyez sept fois sur Numéro de build), puis ouvrez Paramètres → Système → Options pour les développeurs → Déverrouillage OEM. Grisé signifie en général un verrou de l'opérateur ou du constructeur, ou que le déverrouillage n'est pas autorisé. Les noms de menus varient selon la marque ; le chemin de l'AOSP sert de référence.6
- Couleur du démarrage vérifié. Le vert et le jaune signifient un bootloader verrouillé, l'orange un bootloader déverrouillé.5 De nombreux téléphones affichent un avertissement au démarrage lorsqu'ils sont déverrouillés ; son aspect varie selon la marque.
- Samsung. La documentation de Magisk renvoie au mode Maintenance (Paramètres → Entretien de l'appareil → Mode Maintenance), puis à la ligne OEM Lock en mode Téléchargement : ON (L), ON (U) ou OFF (U). La combinaison de touches dépend du modèle.8
- Play Integrity. Des applis de vérification existent ; aucune n'est recommandée ici car aucune n'a été vérifiée.
Matrice de dépannage : quand l'idée rencontre le vrai téléphone
| Symptôme | Cause probable | Ce que dit la source | Étape suivante |
|---|---|---|---|
| Déverrouillage OEM grisé | Verrou de l'opérateur, politique du constructeur ou, sur Samsung, KnoxGuard | Le déverrouillage fastboot exige le réglage ; la section Samsung de Magisk distingue un réglage indisponible d'un réglage verrouillé par KnoxGuard68 | Vérifiez la politique de l'opérateur et de la marque ; ne cherchez pas de contournement |
| L'appli bancaire indique que l'appareil n'est pas sécurisé | Verdict Play Integrity en échec | Un verdict vide ou de niveau inférieur peut refléter un root, un bootloader déverrouillé ou un appareil non certifié13 | Évaluez si vous avez besoin de cette appli sur ce téléphone |
| Bootloop après l'installation d'un module | Un module a cassé le démarrage | Mode sans échec après des démarrages échoués répétés ; magisk --remove-modules via ADB9 |
Retirez le module ; ne reflashez pas en boucle |
| L'OTA échoue après le root | L'image de démarrage patchée ne correspond plus | Une image patchée remplace celle d'origine ; Samsung n'a pas d'OTA8 | Suivez la procédure de mise à jour du projet |
| Magisk indique l'absence de ramdisk | L'appareil n'a pas de ramdisk de démarrage | Patchez plutôt recovery.img8 |
Relisez la documentation d'installation de votre appareil |
| KernelSU affiche Unsupported | Le noyau n'est pas pris en charge en GKI | Vous compilez vous-même le noyau ; KernelSU ne fournira pas de boot.img10 |
Consultez la liste non officielle d'appareils ou choisissez une autre voie |
En résumé
Rooter signifie obtenir l'accès superutilisateur (UID 0) sur Android, que le système bloque avec un bac à sable des applis, SELinux et Verified Boot. Sur la plupart des téléphones, la chaîne est : déverrouiller le bootloader (ce qui efface le téléphone), patcher une image de démarrage ou un noyau, installer un gestionnaire de root et approuver les applis une par une. Les coûts sont Play Integrity et les applis bancaires, les mises à jour, le bit Knox de Samsung, une exposition plus large en matière de sécurité et des questions juridiques et de politique qui dépendent de l'endroit où vous vivez.
Vous hésitez encore ? Commencez par faut-il rooter votre Android. Décidé ? Passez au guide complet du root et vérifiez d'abord votre modèle exact. Si un flash échoue ou si le téléphone tourne en boucle, cessez de répéter le flash et cherchez une voie de sauvetage avant de modifier quoi que ce soit d'autre.
Besoin d'un coup de main pour rooter votre téléphone ? Notre service de root Android est un examen à distance, vérifié sur l'appareil, de votre propre téléphone : nous vérifions le modèle exact, la région, le firmware, l'état du bootloader et le risque pour vos données avant de recommander quoi que ce soit. Certains téléphones ne peuvent pas être rootés, et nous vous le dirons plutôt que d'essayer un fichier générique. Aucune promesse n'est faite concernant les applis bancaires, Play Integrity, les mises à jour ou la garantie, et nous ne contournons ni les contrôles de propriété, ni les verrous de compte, ni les verrous opérateur.
Sources et documentation du projet
-
AOSP: Application Sandbox. UID unique par appli, isolation au niveau du noyau, et chronologie du renforcement d'Android 5.0 à 10. ↩↩↩↩
-
AOSP: Security-Enhanced Linux in Android. Contrôle d'accès obligatoire sur tous les processus, root compris, refus par défaut et mode enforcing. ↩↩
-
Magisk tools documentation. Documente
magiskpolicypour patcher la politique SELinux. ↩ -
AOSP: Verified Boot. Chaîne de confiance, protection contre le retour en arrière et AVB à partir d'Android 8.0. ↩
-
Android Verified Boot README. États de démarrage vert, jaune et orange liés à l'état de verrouillage et à la propriété de la clé. ↩↩
-
AOSP: Locking and unlocking the bootloader. Verrouillé par défaut, réglage de déverrouillage OEM, déverrouillage fastboot et réinitialisation d'usine. ↩↩↩↩↩↩↩↩
-
AOSP: VTS testing with a debug ramdisk.
adb rootn'est pas disponible sur un appareil en build user. Page de tests de conformité ; l'affirmation est volontairement restreinte. ↩ -
Magisk installation guide. Exigence d'un bootloader déverrouillé, choix de l'image, mise en garde contre les images patchées par d'autres, et notes sur Samsung Knox, KnoxGuard et les OTA. ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Magisk FAQ. Protection contre les bootloops et
magisk --remove-modules. ↩↩ -
KernelSU installation guide. Modes GKI et LKM, metamodule, appareils Unsupported et notes sur l'anti-rollback. Voir aussi What is KernelSU. ↩↩↩
-
KernelSU App Profile. Restriction de l'uid, du gid, des groupes, des capacités et des règles SELinux d'un shell root. ↩
-
APatch README. ARM64, plage de noyaux, exigences KALLSYMS, APM et KPM, SuperKey et statut Samsung. ↩↩
-
Google: Play Integrity API verdicts. Signification des verdicts, libellés à activer, note de licence d'Android 13 et exigence de mise à jour pour l'intégrité forte. ↩↩↩↩↩
-
AOSP: Key and ID attestation. L'enregistrement RootOfTrust, dont
deviceLockedetverifiedBootState. ↩ -
U.S. Copyright Office: Section 1201 rulemaking, 2024. Utilisé uniquement pour le cycle triennal de trois ans ; il ne traite pas lui-même des smartphones. ↩
-
37 CFR 201.40, exemptions to prohibition against circumvention. Paragraphe (b)(9) sur les smartphones et les appareils mobiles polyvalents portables, et la mention que les exemptions ne constituent pas un moyen de défense face à d'autres lois. Hébergé par le Legal Information Institute de la Cornell Law School ; la règle finale du Federal Register n'a pas été ouverte. ↩↩
-
Wikipedia: Rooting (Android). Source secondaire, utilisée uniquement pour la définition générale, la restriction signalée de One UI 8 chez Samsung et les résumés juridiques hors États-Unis, tous présentés comme tels. ↩↩↩
Questions fréquentes
Qu'est-ce que l'accès root sur Android ?
C'est l'accès superutilisateur (UID 0), le compte Linux qui peut lire et modifier tout ce que le système autorise. Android le refuse par défaut à toutes les applis et à vous. Sur un téléphone rooté, un gestionnaire de root comme Magisk, KernelSU ou APatch décide quelles applis l'obtiennent. SELinux s'applique toujours : le root est puissant, mais pas illimité.
Qu'est-ce que rooter un téléphone ?
C'est obtenir cet accès superutilisateur sur un téléphone qui n'en était pas pourvu à l'origine. Sur la plupart des téléphones, cela signifie déverrouiller le bootloader, patcher une image de démarrage ou un noyau et installer un gestionnaire de root. C'est distinct du jailbreak, du déverrouillage du bootloader et du désimlockage.
Puis-je dé-rooter mon appareil rooté ?
En général oui, mais les spécificités de l'appareil comptent. Magisk documente la désinstallation via son appli, et la restauration de l'image d'origine est la solution de repli. Sur Samsung, Magisk déconseille de restaurer individuellement boot, init_boot, recovery et vbmeta à leur état d'origine, car cela peut rendre le téléphone inutilisable (brick), et un bit Knox activé le reste. Reverrouiller le bootloader peut effacer ou briquer certains appareils : vérifiez donc votre propre modèle avant de reverrouiller.
Rooter un Android est-il illégal ?
Cela dépend de l'endroit où vous vivez. Aux États-Unis, une exemption étroite et temporaire du DMCA est généralement lue comme couvrant le root, mais elle ne protège pas vis-à-vis d'autres lois. Voir la section juridique.
Rooter un appareil Android est-il une bonne idée ?
Seulement si les compromis vous conviennent. Cela convient mieux à un téléphone de rechange ou à une tâche exigeant le root qu'à un téléphone dont vous dépendez. Le guide de décision détaille à qui cela convient.
Quels sont les inconvénients de rooter un téléphone Android ?
Perte de Play Integrity et de la compatibilité avec les applis bancaires, effacement des données au déverrouillage, mises à jour plus difficiles, un indicateur Knox permanent sur Samsung, un rayon d'impact plus large pour la sécurité et un risque de bootloop. Voir le tableau des coûts et les risques du root Android.
Quel est le téléphone Android le plus facile à rooter, et lequel est le meilleur pour le root en 2026 ?
Les téléphones dont le constructeur propose un déverrouillage officiel sont généralement les plus faciles, mais aucun « meilleur » n'est désigné ici sans données. La liste des appareils rootables et le vérificateur de rootabilité contiennent cette comparaison.
Comment rooter mon Android gratuitement ?
Les principaux frameworks sont gratuits et open source : aucun outil « en un clic » payant n'est donc nécessaire. Le coût, c'est votre temps et le risque. Les étapes sont dans le guide du root Android.
Autres guides Android
Faut-il rooter son Android ? 5 raisons pour, 5 contre
Faut-il rooter votre Android en 2026 ? Bilan honnête et équilibré : 5 bonnes raisons de ne pas rooter, 5 raisons de le faire, et qui est concerné.
Guide complet du root Android en 2026
Guide complet du root Android en 2026 : ce qu’est le root, pourquoi rooter, la méthode Magisk actuelle, notes par appareil, configuration après le root et réalité des applications bancaires.
Risques du root Android : ce que personne ne vous dit (guide honnête)
Guide honnête sur les risques du root Android : garantie, e-fuse Knox, applications bancaires, Play Integrity, mises à jour OTA, brick, et quand le root en vaut la peine.