Was ist Rooten? Was Root-Zugriff auf Android wirklich bedeutet
Rooten gibt dir, oder einer App, die du freigibst, Superuser-Zugriff, den Android normalerweise verweigert. So funktioniert das, was es kostet und für wen es passt.
Auf dieser Seite
- Was bedeutet „Rooten“ bei Android?
- Was su ist und wie Apps nach Root fragen
- Warum Android dir standardmäßig kein Root gibt
- Schicht 1: die App-Sandbox
- Schicht 2: SELinux
- Schicht 3: Verified Boot und der gesperrte Bootloader
- Warum USB-Debugging allein nie Root gibt
- Wie man Root tatsächlich bekommt
- Weg 1: Bootloader entsperren und das Boot-Image patchen
- Weg 2: die drei Root-Frameworks
- Weg 3: Exploit-basierter Root nur für die Sitzung
- Was du mit Root machen kannst, und was weiterhin nicht
- Was Root nicht tut
- Rooten vs. Jailbreak vs. Bootloader-Entsperrung vs. Custom ROM vs. SIM-Lock-Entsperrung
- Die echten Kosten: was Rooten kaputtmachen kann
- Play Integrity, sorgfältig dargestellt
- Updates und Anti-Rollback
- Bootloops und Sicherheit
- Ist Rooten legal?
- Wer rooten sollte, und wer nicht
- Woran du erkennst, ob ein Handy gerootet ist, und ob deins es sein kann
- Fehlersuche-Matrix: wenn die Idee auf das echte Handy trifft
- Fazit
- Quellen und Projektdokumentation
Ein Android-Handy zu rooten heißt, Superuser-Zugriff zu bekommen, also den Account, den Linux Root nennt, erkennbar an der Benutzer-ID 0 (UID 0). Android verweigert diesen Zugriff normalerweise jeder App und auch dir. Ist ein Handy gerootet, kannst du, oder eine App, die du freigibst, Dinge tun, die die normale App-Sandbox verbietet: Daten anderer Apps lesen, Systemdateien ändern, privilegierte Tools ausführen.
Der Teil, den die meisten Kurzantworten weglassen: Root ist kein einzelner Schalter. Es ist das Ergebnis davon, eine Kette von Schutzmaßnahmen zu öffnen, die Android absichtlich geschlossen hält, und wie du sie öffnest, entscheidet darüber, was du verlierst. Rooten ist außerdem etwas anderes als iOS-Jailbreak, Bootloader-Entsperrung und SIM-Lock-Entsperrung; die Vergleichstabelle trennt das sauber.
Wenn du dich gerade entscheidest: Root gibt dir Kontrolle und kostet dich einen Teil der Android-Sicherheitsprüfungen. Es passt viel eher zu einem Zweithandy, zu Bastlern oder zu einer Aufgabe, die nur mit Root geht, als zu dem einen Handy, auf dem Banking, Arbeit und Bezahl-Apps liegen. Das ganze Urteil findest du in Solltest du dein Android rooten?
Quellen geprüft am 5. November 2026: AOSP-Dokumentation, die Projektdokus von Magisk, KernelSU und APatch, Googles Play-Integrity-Dokumentation und US-Bundesrechtstexte. Dies ist ein dokumentationsbasierter Ratgeber. DroidRooter hat dafür kein Handy gerootet oder getestet, und er ist keine Rechtsberatung.
Direkt springen zu: Was Rooten bedeutet · Warum Android Root aussperrt · Wie man Root bekommt · Was Root kann und was nicht · Root vs. Jailbreak vs. Entsperrung · Die Kosten · Ist das legal? · Wer rooten sollte · Dein Handy prüfen · Fehlersuche · FAQ
Was bedeutet „Rooten“ bei Android?
Android baut auf dem Linux-Kernel auf, und Linux kennt einen allmächtigen Account: Root, UID 0. Auf einem normalen Handy läuft nichts, was du installierst, als Root. Jede App bekommt ihre eigene unprivilegierte Benutzer-ID, und das System hält Apps voneinander und vom Betriebssystem getrennt.1
Wenn du einen Desktop-PC kennst, denk an den „Administrator“ unter Windows oder an sudo unter Linux. Der Vergleich hilft, ist aber unvollständig: Am Desktop gehört Administratorzugriff zum Lieferumfang, bei Android hat der Hersteller diese Tür absichtlich entfernt, und Rooten heißt, sie wieder einzubauen. Wikipedia, eine Sekundärquelle, beschreibt dieselbe Idee: privilegierte Kontrolle über die Subsysteme von Android, vergleichbar mit Administratorrechten auf Unix-artigen Systemen.17
Was su ist und wie Apps nach Root fragen
Ein gerootetes Handy bekommt ein su-Programm plus eine Root-Manager-App, die zwischen su und jeder anfragenden App steht. Magisk, KernelSU und APatch sind die drei Manager, die aktuell im Einsatz sind. Fragt eine App nach Root, blendet der Manager eine Abfrage ein und merkt sich deine Antwort.
Neuere Manager gehen über Ja oder Nein hinaus. Mit dem App Profile von KernelSU kannst du einschränken, was die Root-Shell einer freigegebenen App darf: ihre UID, GID, Gruppen, Capabilities und SELinux-Regeln. Die Dokumentation beschreibt das als Prinzip der minimalen Rechte (Least Privilege).11 „Diese App hat Root“ ist also nicht auf jedem gerooteten Handy dieselbe feste Stufe an Macht.
Warum Android dir standardmäßig kein Root gibt
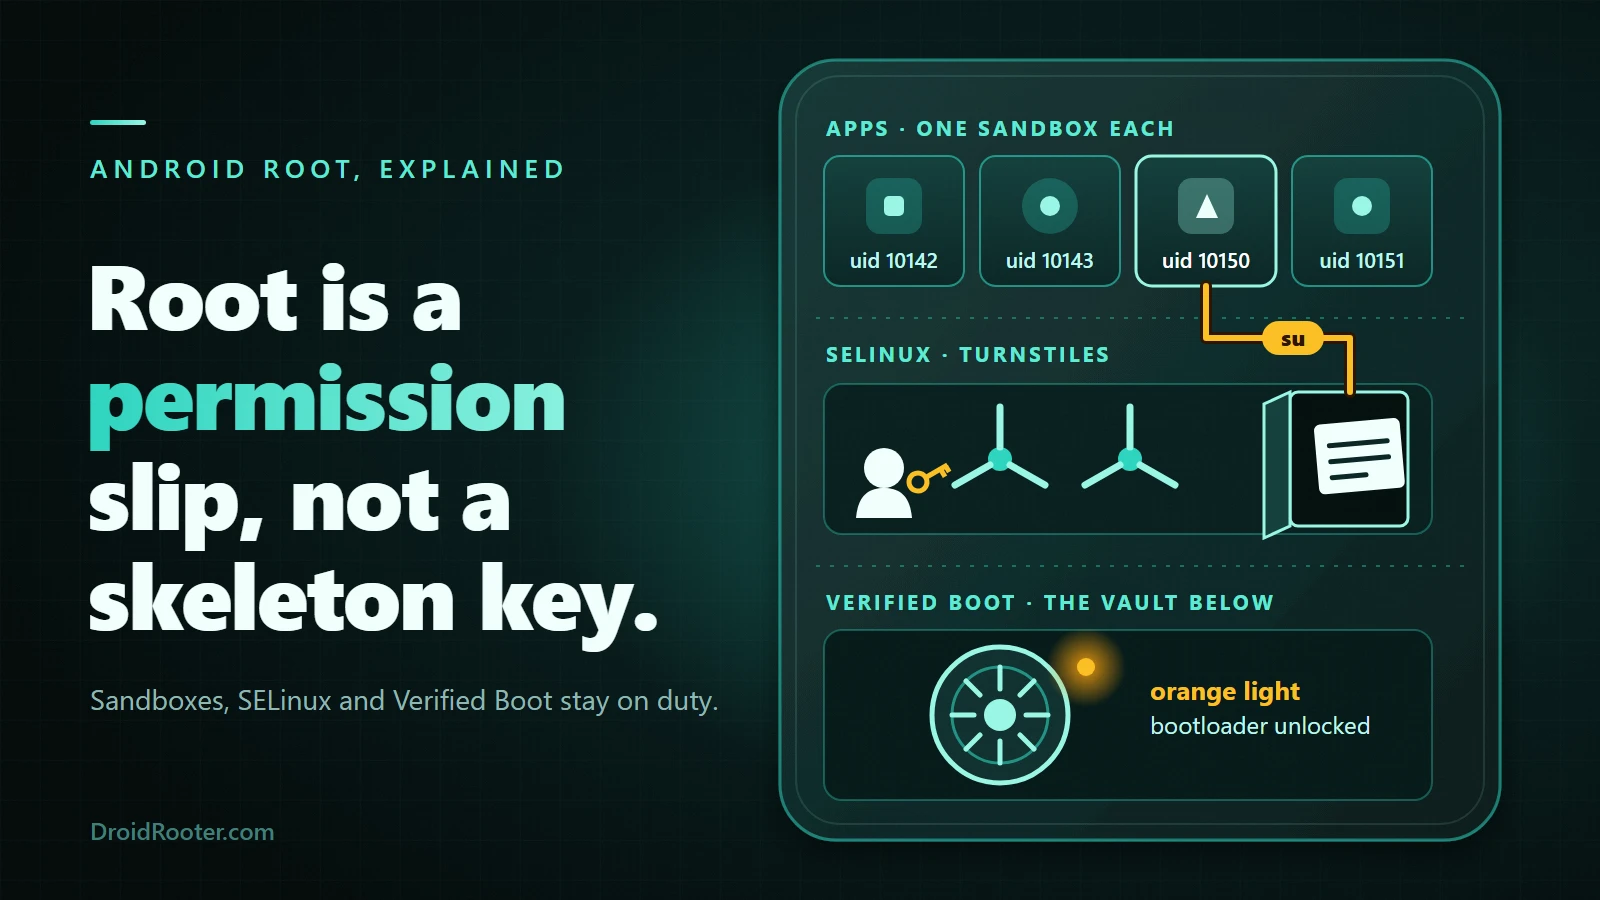
Drei voneinander unabhängige Schichten halten Root fern. Eine Root-Methode muss durch alle drei, und deshalb geht es selten mit einem Klick.
| Schicht | Was sie durchsetzt | Was das fürs Rooten bedeutet |
|---|---|---|
| App-Sandbox (eine UID pro App) | Jede App läuft unter ihrer eigenen Benutzer-ID; der Kernel erzwingt die Isolation | Eine App kann die Dateien einer anderen App nicht lesen und von selbst nicht zu Root werden |
| SELinux (Mandatory Access Control) | Regeln, die jeden Prozess binden, auch Root, im Modus „standardmäßig verweigern“ | Selbst UID 0 ist eingezäunt, solange die Policy nicht gepatcht wird |
| Verified Boot (gesperrter Bootloader) | Jede Boot-Stufe prüft die nächste, bis zu einer Hardware-Vertrauensbasis | Du kannst nicht einfach ein verändertes Boot-Image einspielen |
Als Textversion des Bildes: Oben sitzen die Apps in versiegelten Räumen, SELinux ist der Gang, durch den jeder Prozess muss, und Verified Boot ist die Tresortür ganz unten. Root ist ein Passierschein, der eine freigegebene App durch eine Tür lässt, kein Dietrich für alle Türen.
Schicht 1: die App-Sandbox
Android gibt jeder App eine eindeutige Benutzer-ID und nutzt den Linux-Kernel, um die Trennung durchzusetzen, damit eine App weder die Daten einer anderen lesen noch ohne Erlaubnis geschützte Ressourcen nutzen kann.1 AOSP dokumentiert, wie das verstärkt wurde: SELinux-Trennung von System- und App-Prozessen in Android 5.0, seccomp-bpf-Systemaufruf-Filter in 8.0, SELinux-Sandboxes pro App für nicht privilegierte Apps mit Ziel-API 28 oder höher in Android 9 und eine eingeschränkte Rohsicht auf das Dateisystem in Android 10.1 Auf einem korrekt konfigurierten Gerät, so AOSP, setzt ein Ausbruch voraus, den Linux-Kernel zu kompromittieren, und AOSP fügt hinzu, dass die Schutzmaßnahmen nicht unverwundbar sind.1 Dieser Vorbehalt ist später wichtig: Exploit-basierte Root-Methoden gibt es genau dort, wo eine Kernel-Lücke existiert.
Schicht 2: SELinux
Security-Enhanced Linux erzwingt Mandatory Access Control über alle Prozesse, „auch Prozesse, die mit Root-/Superuser-Rechten laufen“, und arbeitet nach dem Prinzip der standardmäßigen Verweigerung. Android liefert es im Enforcing-Modus aus.2
Die Tatsache, die Leser am häufigsten übersehen: Root unter Android ist nicht das allmächtige Root einer alten Desktop-Linux-Installation. Ein Root-Prozess muss trotzdem die SELinux-Policy erfüllen, weshalb Root-Tools eigene Policy-Patches mitbringen; Magisk dokumentiert dafür magiskpolicy als Werkzeug.3
Schicht 3: Verified Boot und der gesperrte Bootloader
Verified Boot baut eine Vertrauenskette auf, von einer hardwaregeschützten Vertrauensbasis über den Bootloader bis zur Boot-Partition und den anderen verifizierten Partitionen, darunter System und Vendor. Jede Stufe prüft die nächste, und der Rollback-Schutz verhindert, dass ein Angreifer eine ältere, verwundbare Version einspielt. Android Verified Boot (AVB) gehört zu Android 8.0 und höher.4
AVB meldet das Ergebnis als Boot-Status. Laut AVB-Dokumentation bedeutet Grün, dass der Bootloader gesperrt ist und der Verifizierungsschlüssel nicht vom Endnutzer gesetzt wurde, Gelb bedeutet gesperrt mit einem vom Nutzer gesetzten Schlüssel. Orange bedeutet, dass der Bootloader entsperrt ist.5
Die meisten Android-Geräte werden mit gesperrtem Bootloader ausgeliefert, damit niemand ein anderes System oder Boot-Image darauf laden kann.6 Eine Root-Installation heißt, ein verändertes Boot-Image zu laden, also ist die Sperre die erste Mauer, auf die du triffst.
Warum USB-Debugging allein nie Root gibt
Die Testdokumentation von AOSP sagt, dass adb root auf einem User-Build (Produktionsbuild) nicht verfügbar ist; auf einem User-Build-Gerät lässt es sich nur mit einem Debug-Ramdisk und entsperrtem Bootloader aktivieren.7 Das ist eine enge Aussage von einer Seite für Compliance-Tests, also lies sie auch eng: Auf Retail-Firmware ist adb root kein versteckter Universalschalter.
Wie man Root tatsächlich bekommt
Es gibt drei grobe Wege. Der erste ist mit Abstand der häufigste.
Weg 1: Bootloader entsperren und das Boot-Image patchen
Das ist der Standardweg, den auch die Magisk-Dokumentation beschreibt. Was jetzt folgt, ist eine Übersicht und keine Anleitung; Befehle und Hinweise pro Marke stehen im kompletten Android-Root-Guide.
Vor Schritt 1: Das Entsperren löscht deine Daten. Das Referenzverhalten von Android ist, dich zu warnen und das Handy beim Entsperren des Bootloaders auf Werkseinstellungen zurückzusetzen, und die Hersteller halten sich in der Praxis daran.6 Sichere vorher alles. Das Entsperren ändert außerdem den Boot-Status auf Orange und löst bei manchen Marken ein dauerhaftes Flag aus.
- Prüfe, ob sich dein Handy entsperren lässt. Der AOSP-Basispfad ist Einstellungen → System → Entwickleroptionen → OEM-Entsperrung. Fastboot verweigert das Entsperren, solange dieser Schalter nicht an ist, und er kann bei Handys mit Provider-Sperre oder Herstellerblockade fehlen oder ausgegraut sein. Die Menünamen unterscheiden sich je nach Marke.6
- Entsperre den Bootloader. Der generische Befehl ist
fastboot flashing unlock; das Gerät sollte dich danach warnen und sich zurücksetzen.6 Es gibt Marken-Tools und Wartezeiten; siehe den Bootloader-Entsperr-Guide. - Besorge das Stock-Image für genau deinen Build. Magisk patcht je nach Gerät
boot.img,init_boot.imgodervendor_boot.img, oderrecovery.img, wenn das Gerät keine Boot-Ramdisk hat.8 - Patche es auf deinem eigenen Handy mit der Option „Install“ in der Magisk-App. Magisk ist da deutlich: Flashe nie ein gepatchtes Image, das andere geteilt haben, und patche nie ein Image auf einem anderen Gerät.8 Ein gepatchtes Boot-Image läuft vor allem anderen, also ist das eines Fremden ungeprüfter Code mit den höchsten Rechten.
- Flashe es aus dem Fastboot-Modus. Magisk dokumentiert ein optionales vbmeta-Flag (
--disable-verity --disable-verification) und warnt, dass es deine Daten löschen kann.8 - Starte neu und öffne die Magisk-App. Bestätige die Aufforderung, die Einrichtung abzuschließen (ein weiterer Neustart). Die App fragt danach pro App nach.8
Samsung ist anders. Laut Magisk-Dokumentation löst die Installation das Knox-Garantie-Bit unwiderruflich aus, die erste Installation braucht einen kompletten Datenwipe, und du kannst keine OTA-Updates mehr einspielen; jede neue Firmware patchst du selbst.8 Auch die Verfügbarkeit der Entsperrung ist im Fluss: Wikipedia berichtet, Samsung habe das Entsperren des Bootloaders weltweit ab One UI 8 eingeschränkt, während Magisk weiterhin Samsung-Schritte veröffentlicht und sagt, dass ein fehlender OEM-Lock-Wert im Download-Modus bei Geräten aus den USA und Kanada wahrscheinlich bedeutet, dass sich das Handy nicht entsperren lässt.178 Die Berichte widersprechen sich, behandle es also als modell-, regions- und One-UI-abhängig. Die Liste rootbarer Geräte und der Samsung-Root-Guide enthalten die Modelldetails.
Weg 2: die drei Root-Frameworks
Sobald der Bootloader entsperrt ist, wählst du ein Root-Framework. Jedes löst das Problem anders.
| Magisk | KernelSU | APatch | |
|---|---|---|---|
| Funktionsweise | Patcht das Image der Boot-Kette und startet einen User-Space-Daemon | Kernel-Mode-Root für Android-GKI-Geräte | Patcht den Kernel selbst mit KernelPatch |
| Module | Unterstützt | Unterstützt; ein Metamodul wird nur für Module gebraucht, die /system verändern |
Unterstützt APM- und KPM-Module |
| Hardware-Anforderung | Entsperrter Bootloader und ein patchbares Image | Ein unterstützter Kernel; bei Unsupported-Geräten musst du den Kernel selbst bauen | Nur ARM64; Kernel 3.18 bis 6.12; volle Unterstützung braucht CONFIG_KALLSYMS=y mit CONFIG_KALLSYMS_ALL=y |
| Bekannter Haken | Samsung und Knox, Play Integrity (siehe Kosten) | KernelSU sagt, es werde nie ein boot.img für Unsupported-Geräte bereitstellen; Boot-Images mit älterem Sicherheitspatch können auf neueren Geräten mit Anti-Rollback in einen Bootloop laufen |
Der SuperKey hat höhere Rechte als Root; Samsung mit Sicherheitsschutz ist als geplant aufgeführt |
Zwei Nuancen: Das „Unsupported“ von KernelSU ist nicht endgültig, denn die Seite verlinkt eine inoffizielle Liste unterstützter Geräte,10 und bei APatch ist CONFIG_KALLSYMS_ALL=n als „initial support“ aufgeführt, nicht als nicht unterstützt.12 Für den echten direkten Vergleich lies Magisk vs. KernelSU vs. APatch. Releases ändern sich schnell, schau also auf die Releases-Seite des jeweiligen Projekts statt auf eine Versionsnummer in einem Artikel.
Weg 3: Exploit-basierter Root nur für die Sitzung
Eine kleine Klasse von Methoden nutzt eine Schwachstelle in bestimmten Firmware-Builds, um Root zu bekommen, ohne den Bootloader zu entsperren. Sie sind an genaue Modelle und Builds gebunden, halten meist nur bis zum Neustart, und ein Sicherheitsupdate kann sie schließen. Sie sind eine Ausnahme und kein allgemeiner Weg an einem gesperrten Bootloader vorbei.
Sei misstrauisch bei jeder „Ein-Klick-Root“-APK, die jedes Handy verspricht. Eine Root-Methode muss durch alle drei Schichten oben, und keine einzelne Datei deckt ehrlicherweise jedes Modell und jeden Build ab. Ein Tool, das dich auffordert, das gepatchte Image eines anderen zu flashen, bricht Magisks eigene Regel.
Was du mit Root machen kannst, und was weiterhin nicht
| Fähigkeit | Typische Beispiele | Entsperrter Bootloader nötig? |
|---|---|---|
| Systemlose Änderungen per Module | Tweaks und Patches, ohne die Systempartition anzufassen | Ja, bei einer Standardinstallation |
| Apps, die Root brauchen | Firewalls, Voll-Backup, Automatisierungs-Tools | Ja, bei einer Standardinstallation |
| Vorinstallierte Apps entfernen | Apps löschen oder einfrieren, die ADB nicht entfernen kann | Ja, bei einer Standardinstallation |
| Custom ROMs und Kernel | Andere Betriebssystem- oder Kernel-Builds | Ja |
| Eine einzelne Root-Aufgabe, einmalig | Ein einzelner privilegierter Vorgang | Nein, bei unterstützten Builds über Exploit-Wege |
Zu Modulen im Besonderen siehe den Magisk-Module-Guide.
Was Root nicht tut
- Das Handy von selbst schneller machen. Es entfernt eine Beschränkung; die Geschwindigkeit hängt davon ab, was du änderst.
- SELinux abschalten. SELinux schränkt auch Root ein, weshalb Root-Tools die Policy patchen.2
- Deine SIM vom Provider entsperren. Das ist eine Sperre auf Providerseite.
- Garantieren, dass Banking-Apps laufen. Play-Integrity-Prüfungen können auf einem gerooteten Handy scheitern (siehe unten).
- Ein ausgelöstes Knox-Bit rückgängig machen. Bei Samsung ist dieses Flag dauerhaft.8
- Sideloading ersetzen. APKs zu installieren braucht kein Root; siehe Androids Sideloading-Änderungen 2026.
- Sperren auf einem Handy umgehen, das dir nicht gehört. Root darf nicht genutzt werden, um Factory Reset Protection, eine Provider-Sperre oder eine Kontosperre auf einem Gerät zu umgehen, das nicht deins ist.
Rooten vs. Jailbreak vs. Bootloader-Entsperrung vs. Custom ROM vs. SIM-Lock-Entsperrung
Root ändert, wer handeln darf. Die Bootloader-Entsperrung ändert, was das Handy booten wird. Ein Custom ROM ändert, was auf dem Handy läuft. Der Rest der Tabelle folgt daraus.
| Was es ändert | Plattform | Löscht Daten? | Umkehrbar? | Braucht die anderen? | |
|---|---|---|---|---|---|
| Rooten | Gibt dir oder freigegebenen Apps Superuser-Zugriff | Android | Oft, als Nebeneffekt der Entsperrung; das Patchen allein nicht | Meist, mit Vorbehalten wie einem ausgelösten Knox-Bit | Braucht meist einen entsperrten Bootloader |
| Bootloader-Entsperrung | Lässt das Handy Images booten, die der Hersteller nicht signiert hat | Android | Ja, bei Geräten nach AOSP-Art so gewollt6 | Oft wieder sperrbar, aber marken- und gerätespezifisch | Nein; sie ist Voraussetzung für andere |
| Custom ROM | Ersetzt das Betriebssystem | Android | Beim Wechsel des Betriebssystems typischerweise ja | Durch Flashen der Stock-Firmware, geräteabhängig | Braucht einen entsperrten Bootloader |
| iOS-Jailbreak | Entfernt Apples Software-Beschränkungen | iOS | Unterschiedlich | Unterschiedlich | Andere Plattform, kein Android-Pendant |
| SIM-Lock-Entsperrung | Lässt das Handy andere Provider akzeptieren | Android und iOS | Nein | Entfällt | Nein; es ist eine Änderung auf Providerseite |
| Sideloading | Installiert Apps von außerhalb des Play Stores | Android | Nein | Ja, App deinstallieren | Nein; kein Root nötig |
Die Jailbreak-Zeile beruht nur auf Sekundärquellen, lies sie also als Definition und nicht als Mechanismus.
Die echten Kosten: was Rooten kaputtmachen kann
Dieser Abschnitt sollte deine Entscheidung prägen. Die ausführliche Behandlung steht in Risiken beim Rooten von Android.
| Kosten | Was passiert | Was die Quellen sagen |
|---|---|---|
| Play Integrity | Apps, die die Integrität prüfen, verweigern eventuell den Start | MEETS_DEVICE_INTEGRITY braucht ab Android 13 hardwaregestützten Nachweis eines gesperrten Bootloaders und eines zertifizierten Images; ein leeres Urteil kann auf eine Kompromittierung hindeuten, „etwa durch Rooting“13 |
| Samsung-Knox-Garantie-Bit | Dauerhaft ausgelöst | Laut Magisk-Doku löst die Installation es „WILL“ aus, unwiderruflich8 |
| OTA-Updates | Over-the-air-Updates schlagen fehl oder müssen von Hand wiederholt werden | Das gepatchte Boot-Image ersetzt das originale; bei Samsung gar kein OTA8 |
| Daten | Das Entsperren löscht das Handy | Beim Referenzverhalten so gewollt6 |
Play Integrity, sorgfältig dargestellt
Zwei Korrekturen am üblichen Halbwissen. Erstens sind MEETS_BASIC_INTEGRITY und MEETS_STRONG_INTEGRITY Opt-in-Labels, und ab Android 13 werden sie nur an Apps zurückgegeben, die von Google Play lizenziert sind, also sieht nicht jede App jede Stufe oder fragt sie ab.13 Zweitens bedeutet MEETS_STRONG_INTEGRITY Geräteintegrität plus Sicherheitsupdates innerhalb des letzten Jahres für alle Partitionen (OS und Vendor), sodass selbst ein gesperrtes, unverändertes Handy, das ein Jahr lang nicht gepatcht wurde, daran scheitern kann.13
Das leere Urteil ist dokumentiert als Zeichen eines „Angriffs (etwa API-Hooking) oder einer Systemkompromittierung (etwa durch Rooting)“ oder eines Geräts, das nicht physisch ist, etwa ein Emulator. Die Formulierung lautet „etwa“; sie sagt nicht, dass Rooting das Urteil immer leert.13 In der Praxis können Apps, die Geräteintegrität verlangen, ein gerootetes Handy ablehnen, und niemand kann ehrlich einen Pass versprechen. Der Guide zu Play Integrity und Root enthält die Details, und die Key Attestation legt dieselben zwei Fakten offen: ob das Gerät gesperrt ist und welchen Verified-Boot-Status es hat.14
Updates und Anti-Rollback
Ein gepatchtes Boot-Image ersetzt das originale, sodass ein normales OTA die Verifizierung nicht bestehen kann; siehe fehlgeschlagenes OTA nach dem Rooten. KernelSU warnt, dass neuere Geräte ein Anti-Rollback haben können, das an den Sicherheitspatch-Stand gebunden ist, sodass ein Boot-Image mit älterem Patch-Stand in einen Bootloop laufen kann.10 Bewahre eine Kopie der Stock-Images für genau deinen Build auf, bevor du irgendetwas änderst.
Die Samsung-Knox-Aussagen stammen aus der Magisk-Dokumentation und wurden nicht mit einem Samsung-Dokument abgeglichen. Bei anderen Marken unterscheidet sich der Umgang mit der Garantie je nach Marke und Land, und hier wird keine allgemeingültige Antwort behauptet.
Bootloops und Sicherheit
Magisk hat einen Bootloop-Schutz: Wenn der Start zweimal hintereinander nicht abgeschlossen wird, wechselt es in den abgesicherten Modus und deaktiviert Module, und magisk --remove-modules funktioniert aus adb shell.9 Viele Bootloops lassen sich beheben; „viele“ heißt nicht „alle“, und deshalb ist die Sicherung der Stock-Images nicht optional.
Root vergrößert außerdem den Schaden, wenn etwas schiefgeht. SELinux schränkt Root weiterhin ein, aber die Freigaben, die du im Root-Manager erteilst, werden zur Vertrauensgrenze. Die README von APatch sagt, dass sein SuperKey höhere Rechte als Root hat, also verdient das Geheimnis, das ihn schützt, Sorgfalt.12
Ist Rooten legal?
Das hängt davon ab, wo du lebst. Dieser Abschnitt ist Information und keine Rechtsberatung, und er behauptet nicht, dass Rooten bei dir eine Straftat ist oder nicht. Die rechtlichen Fragen drehen sich meist um Umgehungsverbote und darum, was du mit Root machst; Piraterie, das Umgehen von App-Lizenzen und Betrug sind eigene Themen.
Vereinigte Staaten (Stand November 2026, nach der Regelung von 2024). Section 1201 des DMCA verbietet das Umgehen von Zugangskontrollen, aber der Librarian of Congress erteilt befristete Ausnahmen für jeweils drei Jahre; das Verfahren des Copyright Office von 2024 war der neunte dreijährige Zyklus.15 Der aktuelle Text von 37 CFR 201.40(b)(9) betrifft Computerprogramme auf Smartphones und tragbaren Allzweck-Mobilcomputern, wo die Umgehung dazu dient, rechtmäßig erworbene Software-Anwendungen aus Interoperabilitätsgründen auszuführen oder Software vom Gerät zu entfernen.16 Der Text verwendet das Wort „Root“ nicht. Die Ausnahme wird allgemein so gelesen, dass sie Rooting und Jailbreaking abdeckt, aber diese Lesart ist eine Auslegung. Daraus folgen drei Grenzen:
- Sie ist eng und zweckgebunden, kein allgemeines Recht, mit Root alles zu tun.
- Sie ist befristet. Der nächste dreijährige Zyklus, erwartet 2027, könnte sie ändern.
- Sie betrifft nur die DMCA-Umgehungsregel. Derselbe Abschnitt sagt, dass Ausnahmen kein sicherer Hafen und keine Verteidigung gegen die Haftung nach anderen anwendbaren Gesetzen sind.16
Anderswo. Die EU, Großbritannien, Australien und Kanada gehen unterschiedlich vor. Die Zusammenfassung von Wikipedia erwähnt abweichende nationale Umsetzungen der EU-Urheberrechtsrichtlinie von 2001 und ein Argument der Free Software Foundation Europe, dass das Ersetzen eines Betriebssystems für sich genommen keine gesetzliche Gewährleistung erlöschen lässt.17 Das ist eine Position und kein Gesetz, und nichts davon wurde mit der Primärgesetzgebung abgeglichen.
Es gibt keine ehrliche Schlagzeile „Rooten ist überall legal“. Wenn es für deine Situation wichtig ist, frag eine qualifizierte Person in deinem Land.
Wer rooten sollte, und wer nicht
| Deine Situation | Urteil | Warum |
|---|---|---|
| Zweit- oder Testhandy mit einer Aufgabe, die nur mit Root geht | Vernünftig | Wenig zu verlieren, wenn es kaputtgeht |
| Einziges Handy, genutzt für Banking, Arbeit oder Zahlungen | Überlege es dir zweimal | Play-Integrity-Prüfungen und MDM-Richtlinien können dich aussperren |
| Samsung-Handy ohne Entsperrweg in deiner Region oder One-UI-Version | Eventuell nicht möglich | Die Entsperrung wird womöglich nicht angeboten |
| Du willst nur ein paar Apps entfernen oder Werbung blockieren | Probiere zuerst Wege ohne Root | ADB-Debloating, DNS-basiertes Blockieren und Shizuku (kein Root) reichen eventuell |
| Arbeits- oder Schulhandy unter MDM-Richtlinie | Lies zuerst die Richtlinie | Regeln der Mobilgeräteverwaltung können gerootete Geräte verbieten, unabhängig vom Gesetz (ein redaktioneller Hinweis, keine Aussage über ein bestimmtes Produkt) |
| Handy, das dir nicht gehört oder das kontogesperrt ist | Nein | Root ist kein Weg um Sperren, die du nicht entfernen darfst |
Das ganze Urteil findest du in Solltest du dein Android rooten?
Prüfe zuerst dein genaues Modell. Der Root-Kompatibilitäts-Check ist eine Abfrage dokumentierter Root-Wege und keine Garantie für deinen Build, und die Liste rootbarer Geräte hilft dir, wenn du Hardware auswählst.
Woran du erkennst, ob ein Handy gerootet ist, und ob deins es sein kann
- Ist es gerootet? Öffne den Root-Manager, falls einer installiert ist. Oder führe mit aktiviertem USB-Debugging und autorisiertem ADB
adb shell su -c idaus; ein Handy, das der Shell Root gibt, liefertuid=0(root)zurück. Wirdsunicht gefunden oder die Anfrage abgelehnt, hat die Shell kein Root. - Bootloader-Status. Aktiviere die Entwickleroptionen (Einstellungen → Über das Telefon, siebenmal auf die Buildnummer tippen), öffne dann Einstellungen → System → Entwickleroptionen → OEM-Entsperrung. Ausgegraut bedeutet im Allgemeinen eine Provider- oder Herstellersperre oder dass das Entsperren nicht erlaubt ist. Die Menünamen unterscheiden sich je nach Marke; der AOSP-Pfad ist die Basis.6
- Verified-Boot-Farbe. Grün und Gelb bedeuten einen gesperrten Bootloader, Orange bedeutet entsperrt.5 Viele Handys zeigen im entsperrten Zustand beim Start eine Warnung; wie sie aussieht, hängt von der Marke ab.
- Samsung. Die Magisk-Dokumentation verweist auf den Wartungsmodus (Einstellungen → Gerätewartung → Wartungsmodus), dann auf die Zeile OEM Lock im Download-Modus: ON (L), ON (U) oder OFF (U). Die Tastenkombination hängt vom Modell ab.8
- Play Integrity. Es gibt Checker-Apps; keine wird hier empfohlen, weil keine geprüft wurde.
Fehlersuche-Matrix: wenn die Idee auf das echte Handy trifft
| Symptom | Wahrscheinliche Ursache | Was die Quelle sagt | Nächster Schritt |
|---|---|---|---|
| OEM-Entsperrung ist ausgegraut | Provider-Sperre, Herstellerrichtlinie oder bei Samsung KnoxGuard | Das Fastboot-Entsperren verlangt den Schalter; Magisks Samsung-Abschnitt trennt einen nicht verfügbaren Schalter von einem, der durch KnoxGuard gesperrt ist68 | Prüfe die Richtlinie von Provider und Marke; such nicht nach Umgehungen |
| Banking-App meldet, das Gerät sei nicht sicher | Play-Integrity-Urteil nicht bestanden | Leere oder niedrigere Urteile können Root, einen entsperrten Bootloader oder ein nicht zertifiziertes Gerät widerspiegeln13 | Wäge ab, ob du diese App auf diesem Handy brauchst |
| Bootloop nach der Installation eines Moduls | Ein Modul hat den Start kaputtgemacht | Abgesicherter Modus nach wiederholten fehlgeschlagenen Starts; magisk --remove-modules über ADB9 |
Entferne das Modul; flashe nicht immer wieder neu |
| OTA schlägt nach dem Rooten fehl | Das gepatchte Boot-Image passt nicht mehr | Ein gepatchtes Image ersetzt das originale; Samsung hat kein OTA8 | Folge dem Update-Verfahren des Projekts |
| Magisk zeigt „no ramdisk“ | Das Gerät hat keine Boot-Ramdisk | Patche stattdessen recovery.img8 |
Lies die Installationsdoku für dein Gerät noch einmal |
| KernelSU zeigt Unsupported | Der Kernel wird nicht als GKI unterstützt | Du kompilierst den Kernel selbst; KernelSU stellt kein boot.img bereit10 |
Prüfe die inoffizielle Geräteliste oder wähle einen anderen Weg |
Fazit
Rooten heißt, Superuser-Zugriff (UID 0) auf Android zu bekommen, den das System mit App-Sandbox, SELinux und Verified Boot blockiert. Bei den meisten Handys sieht die Kette so aus: Bootloader entsperren (das löscht das Handy), ein Boot-Image oder einen Kernel patchen, einen Root-Manager installieren und Apps einzeln freigeben. Die Kosten sind Play Integrity und Banking-Apps, Updates, das Samsung-Knox-Bit, eine größere Angriffsfläche sowie rechtliche und richtlinienbezogene Fragen, die davon abhängen, wo du lebst.
Noch am Abwägen? Starte mit Solltest du dein Android rooten? Entschieden? Dann weiter zum kompletten Root-Guide und prüfe zuerst dein genaues Modell. Wenn ein Flash fehlschlägt oder das Handy im Bootloop hängt, hör auf, den Flash zu wiederholen, und such einen Rettungsweg, bevor du irgendetwas anderes änderst.
Du willst Hilfe beim Rooten deines Handys? Unser Android-Root-Service ist eine Fernprüfung deines eigenen Handys, bei der das Gerät gecheckt wird: Wir prüfen genaues Modell, Region, Firmware, Bootloader-Status und Datenrisiko, bevor wir etwas empfehlen. Manche Handys lassen sich nicht rooten, und das sagen wir dir, statt eine generische Datei auszuprobieren. Für Banking-Apps, Play Integrity, Updates oder Garantie wird nichts versprochen, und wir umgehen keine Besitzprüfungen, Kontosperren oder Provider-Sperren.
Quellen und Projektdokumentation
-
AOSP: Application Sandbox. Eindeutige UID pro App, Isolation auf Kernel-Ebene und die Verstärkungs-Chronik von Android 5.0 bis 10. ↩↩↩↩
-
AOSP: Security-Enhanced Linux in Android. Mandatory Access Control über alle Prozesse einschließlich Root, standardmäßige Verweigerung und Enforcing-Modus. ↩↩
-
Magisk tools documentation. Dokumentiert
magiskpolicyzum Patchen der SELinux-Policy. ↩ -
AOSP: Verified Boot. Vertrauenskette, Rollback-Schutz und AVB ab Android 8.0. ↩
-
Android Verified Boot README. Boot-Status Grün, Gelb und Orange, gebunden an Sperrstatus und Schlüsselbesitz. ↩↩
-
AOSP: Locking and unlocking the bootloader. Standardmäßig gesperrt, OEM-Entsperrung-Schalter, Fastboot-Entsperrung und der Werksreset. ↩↩↩↩↩↩↩↩
-
AOSP: VTS testing with a debug ramdisk.
adb rootist auf einem User-Build-Gerät nicht verfügbar. Eine Seite für Compliance-Tests; die Aussage wird eng gehalten. ↩ -
Magisk installation guide. Anforderung eines entsperrten Bootloaders, Image-Auswahl, die Warnung vor gepatchten Images anderer sowie die Hinweise zu Samsung Knox, KnoxGuard und OTA. ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Magisk FAQ. Bootloop-Schutz und
magisk --remove-modules. ↩↩ -
KernelSU installation guide. GKI- und LKM-Modus, Metamodul, Unsupported-Geräte und Hinweise zu Anti-Rollback. Siehe auch What is KernelSU. ↩↩↩
-
KernelSU App Profile. Einschränkung von UID, GID, Gruppen, Capabilities und SELinux-Regeln einer Root-Shell. ↩
-
APatch README. ARM64, Kernel-Bereich, KALLSYMS-Anforderungen, APM und KPM, SuperKey und Samsung-Status. ↩↩
-
Google: Play Integrity API verdicts. Bedeutung der Urteile, Opt-in-Labels, der Android-13-Lizenzhinweis und die Update-Anforderung für Strong Integrity. ↩↩↩↩↩
-
AOSP: Key and ID attestation. Der RootOfTrust-Eintrag, einschließlich
deviceLockedundverifiedBootState. ↩ -
U.S. Copyright Office: Section 1201 rulemaking, 2024. Nur für den dreijährigen Zyklus verwendet; die Seite behandelt Smartphones selbst nicht. ↩
-
37 CFR 201.40, exemptions to prohibition against circumvention. Absatz (b)(9) zu Smartphones und tragbaren Allzweck-Mobilcomputern sowie die Aussage, dass Ausnahmen keine Verteidigung gegen andere Gesetze sind. Gehostet vom Legal Information Institute der Cornell Law School; die Schlussregel im Federal Register wurde nicht geöffnet. ↩↩
-
Wikipedia: Rooting (Android). Eine Sekundärquelle, nur verwendet für die allgemeine Definition, die berichtete Samsung-Einschränkung ab One UI 8 und die Rechtszusammenfassungen außerhalb der USA, jeweils als solche gekennzeichnet. ↩↩↩
Häufig gestellte Fragen
Was ist Root-Zugriff auf Android?
Es ist Superuser-Zugriff (UID 0), der Linux-Account, der alles lesen und ändern kann, was das System erlaubt. Android verweigert ihn standardmäßig jeder App und auch dir. Auf einem gerooteten Handy entscheidet ein Root-Manager wie Magisk, KernelSU oder APatch, welche Apps ihn bekommen. SELinux gilt weiterhin, Root ist also mächtig, aber nicht unbegrenzt.
Was ist Rooten?
Diesen Superuser-Zugriff auf einem Handy zu bekommen, das ihn nicht ab Werk hatte. Bei den meisten Handys heißt das, den Bootloader zu entsperren, ein Boot-Image oder einen Kernel zu patchen und einen Root-Manager zu installieren. Es ist etwas anderes als Jailbreak, Bootloader-Entsperrung und SIM-Lock-Entsperrung.
Kann ich mein gerootetes Gerät wieder unrooten?
Meistens ja, aber die Gerätedetails zählen. Magisk dokumentiert die Deinstallation über seine App, und die Wiederherstellung eines Stock-Images ist der Plan B. Bei Samsung warnt Magisk davor, boot, init_boot, recovery und vbmeta einzeln auf Stock zurückzusetzen, weil das das Handy bricken kann, und ein ausgelöstes Knox-Bit bleibt ausgelöst. Das erneute Sperren des Bootloaders kann bei manchen Geräten Daten löschen oder sie bricken, prüfe also dein eigenes Modell, bevor du wieder sperrst.
Ist es illegal, ein Android zu rooten?
Das hängt davon ab, wo du lebst. In den USA wird eine enge, befristete DMCA-Ausnahme allgemein so gelesen, dass sie Rooting abdeckt, aber sie ist keine Verteidigung gegen andere Gesetze. Siehe den Abschnitt zur Rechtslage.
Ist es eine gute Idee, ein Android-Gerät zu rooten?
Nur wenn die Abwägungen zu dir passen. Es passt eher zu einem Zweithandy oder einer Aufgabe, die nur mit Root geht, als zu einem Handy, auf das du dich verlässt. Der Entscheidungs-Guide zeigt, für wen es passt.
Was sind die Nachteile beim Rooten eines Android-Handys?
Verlust der Play-Integrity- und Banking-App-Kompatibilität, ein Datenwipe beim Entsperren, schwierigere Updates, ein dauerhaftes Knox-Flag bei Samsung, ein größerer Schaden bei Sicherheitsproblemen und das Risiko von Bootloops. Siehe die Kostentabelle und Risiken beim Rooten von Android.
Welches Android-Handy lässt sich am einfachsten rooten, und welches ist 2026 das beste zum Rooten?
Handys, deren Hersteller eine offizielle Entsperrung anbieten, sind im Allgemeinen am einfachsten, aber ein „bestes“ wird hier ohne Daten nicht genannt. Die Liste rootbarer Geräte und der Root-Kompatibilitäts-Check enthalten diesen Vergleich.
Wie roote ich mein Android kostenlos?
Die wichtigsten Frameworks sind kostenlos und Open Source, also brauchst du kein kostenpflichtiges „Ein-Klick“-Tool. Die Kosten sind deine Zeit und das Risiko. Die Schritte stehen im Android-Root-Guide.
Weitere Android-Anleitungen
Android rooten? 5 Gründe dafür, 5 dagegen
Android 2026 rooten? Ehrliche Abwägung: 5 starke Gründe dagegen, 5 dafür und wer zu welchem Weg passt.
Kompletter Android-Root-Guide 2026
Kompletter Android-Root-Guide 2026: was Root ist, warum Root, moderne Magisk-Methode, Gerätehinweise, Einrichtung nach dem Rooten und die Realität bei Banking-Apps.
Risiken beim Rooten von Android: was dir keiner sagt (ehrlicher Guide)
Ehrlicher Guide zu den Risiken beim Rooten von Android: Garantie, Knox-E-Fuse, Banking-Apps, Play Integrity, OTA-Updates, Bricking und wann sich Root lohnt.