¿Qué es rootear un Android? Qué significa de verdad el acceso root
Rootear te da a ti, o a una app que apruebes, el acceso de superusuario que Android niega por defecto. Así funciona, qué cuesta y a quién le conviene.
En esta página
- ¿Qué significa "rootear" en Android?
- Qué es su y cómo piden root las apps
- Por qué Android no te da root por defecto
- Capa 1: el sandbox de apps
- Capa 2: SELinux
- Capa 3: Verified Boot y el bootloader bloqueado
- Por qué la depuración USB por sí sola nunca da root
- Cómo se obtiene realmente el root
- Ruta 1: desbloquear el bootloader y parchear la imagen de arranque
- Ruta 2: los tres frameworks de root
- Ruta 3: root basado en exploits, solo por sesión
- Qué puedes hacer con root, y qué sigue sin ser posible
- Lo que el root no hace
- Rootear vs jailbreak vs desbloquear el bootloader vs ROM personalizada vs desbloqueo de SIM
- Los costos reales: qué puede romper el root
- Play Integrity, explicado con cuidado
- Actualizaciones y anti-rollback
- Bootloops y seguridad
- ¿Es legal rootear?
- Quién debería rootear y quién no
- Cómo saber si un teléfono tiene root, y si el tuyo puede tenerlo
- Matriz de solución de problemas: cuando la idea se topa con el teléfono real
- Conclusión
- Fuentes y documentación del proyecto
Rootear un teléfono Android significa obtener acceso de superusuario, la cuenta que Linux llama root, identificada con el ID de usuario 0 (UID 0). Android normalmente se lo niega a todas las apps y también a ti. Cuando un teléfono tiene root, tú, o una app que apruebes, pueden hacer lo que el sandbox normal de apps prohíbe: leer los datos de otras apps, modificar archivos del sistema y ejecutar herramientas con privilegios.
Esto es lo que las respuestas cortas suelen omitir: el root no es un solo interruptor. Es el resultado de abrir una cadena de protecciones que Android cierra a propósito, y cómo las abras determina qué pierdes. Además, rootear no es lo mismo que el jailbreak de iOS, el desbloqueo del bootloader o el desbloqueo de SIM; la tabla comparativa los separa.
Si estás decidiendo: el root te da control y te cuesta parte de las comprobaciones de seguridad de Android. Le va mucho mejor a un teléfono de repuesto, a un aficionado o a una tarea que solo se puede hacer con root que al único teléfono donde guardas tus apps de banco, trabajo y pagos. Para el veredicto completo, lee si conviene rootear tu Android.
Fuentes consultadas el 5 de noviembre de 2026: documentación de AOSP, documentación de los proyectos Magisk, KernelSU y APatch, la documentación de Play Integrity de Google y el texto de la regulación federal de EE. UU. Esta es una explicación basada en documentación. DroidRooter no rooteó ni probó ningún teléfono para escribirla, y no es asesoría legal.
Ir a: Qué significa rootear · Por qué Android bloquea el root · Cómo se obtiene el root · Qué puede y qué no puede hacer el root · Root vs jailbreak vs desbloqueo · Los costos · ¿Es legal? · Quién debería rootear · Revisa tu teléfono · Solución de problemas · Preguntas frecuentes
¿Qué significa "rootear" en Android?
Android está construido sobre el kernel de Linux, y Linux tiene una cuenta con poder absoluto: root, UID 0. En un teléfono normal, nada de lo que instalas se ejecuta como root. Cada app recibe su propio ID de usuario sin privilegios, y el sistema mantiene a las apps separadas entre sí y del sistema operativo.1
Si has usado una computadora, piensa en el "Administrador" de Windows o en sudo de Linux. La analogía sirve, pero está incompleta: en una computadora el acceso de administrador viene como una función, mientras que en Android el fabricante quitó esa puerta a propósito y rootear consiste en volver a construirla. Wikipedia, una fuente secundaria, describe la misma idea: control privilegiado sobre los subsistemas de Android, comparable a los permisos de administrador en sistemas tipo Unix.17
Qué es su y cómo piden root las apps
Un teléfono con root añade un programa su y una app gestora de root que se pone entre su y cada app que lo solicita. Magisk, KernelSU y APatch son los tres gestores en uso actualmente. Cuando una app pide root, el gestor te muestra un aviso y recuerda tu respuesta.
Los gestores más nuevos van más allá del sí o no. El App Profile de KernelSU te permite restringir lo que puede hacer el shell root de una app aprobada: su uid, gid, grupos, capacidades y reglas de SELinux. La documentación lo plantea como el principio de mínimo privilegio.11 Así que "esta app tiene root" no es un nivel de poder fijo en todos los teléfonos con root.
Por qué Android no te da root por defecto
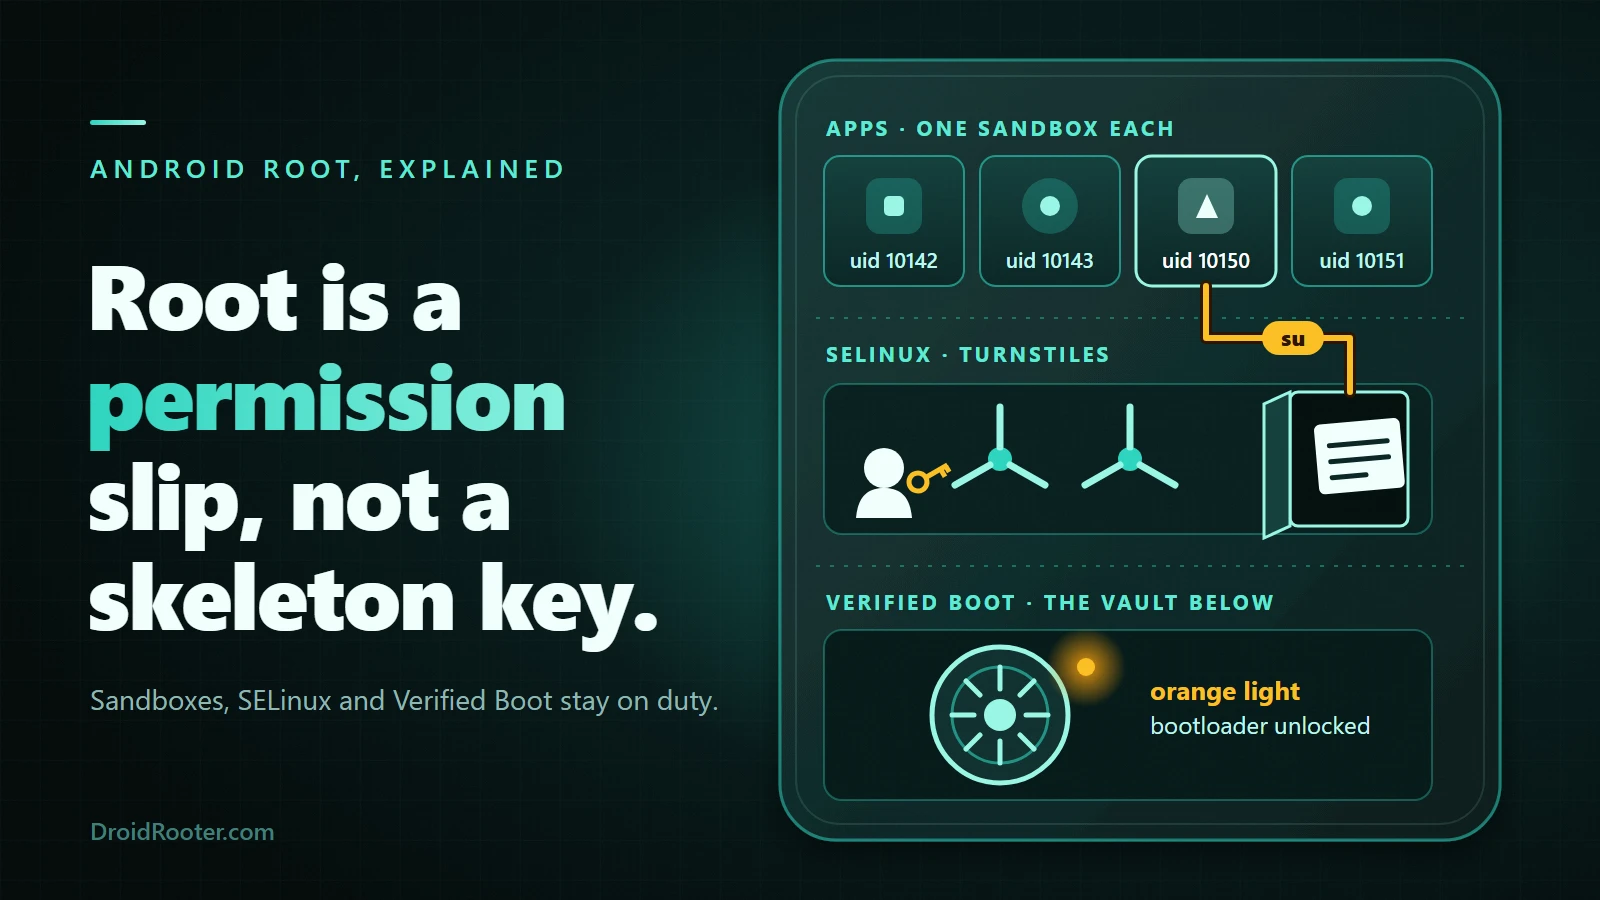
Tres capas independientes mantienen el root fuera de alcance. Un método de root tiene que atravesarlas todas, y por eso rara vez se logra con un solo toque.
| Capa | Qué hace cumplir | Qué significa para rootear |
|---|---|---|
| Sandbox de apps (un UID por app) | Cada app se ejecuta con su propio ID de usuario; el kernel impone el aislamiento | Una app no puede leer los archivos de otra ni volverse root por sí sola |
| SELinux (control de acceso obligatorio) | Reglas que atan a todos los procesos, incluido root, en modo de denegación por defecto | Incluso UID 0 queda encerrado a menos que se parchee la política |
| Verified Boot (bootloader bloqueado) | Cada etapa de arranque verifica la siguiente, hasta una raíz de confianza en hardware | No puedes simplemente meter una imagen de arranque modificada |
Si quieres la versión en texto del dibujo: las apps están arriba en habitaciones selladas, SELinux es el pasillo por el que debe pasar todo proceso y Verified Boot es la puerta de bóveda al fondo. El root es un permiso que deja pasar a una app aprobada por una puerta, no una llave maestra.
Capa 1: el sandbox de apps
Android le asigna a cada app un ID de usuario único y usa el kernel de Linux para imponer la separación, de modo que una app no pueda leer los datos de otra ni usar recursos protegidos sin permiso.1 AOSP documenta cómo se fue reforzando: separación de procesos del sistema y de apps con SELinux en Android 5.0, filtrado de llamadas al sistema con seccomp-bpf en la 8.0, sandboxes SELinux por app para las apps sin privilegios que apuntan a API 28 o superior en Android 9, y una vista limitada del sistema de archivos en bruto en Android 10.1 En un dispositivo bien configurado, según AOSP, escapar exige comprometer el kernel de Linux, y añade que las protecciones no son invulnerables.1 Esa advertencia importa más adelante: los métodos de root basados en exploits existen justo donde hay una falla del kernel.
Capa 2: SELinux
Security-Enhanced Linux aplica control de acceso obligatorio sobre todos los procesos, "incluso los procesos que se ejecutan con privilegios de root/superusuario", y funciona con un principio de denegación por defecto. Android lo incluye en modo enforcing.2
El dato que más se les escapa a los lectores: el root en Android no es el root omnipotente de una instalación antigua de Linux de escritorio. Un proceso root aún debe cumplir la política de SELinux, por lo que las herramientas de root traen sus propios parches de política; Magisk documenta magiskpolicy como su herramienta para eso.3
Capa 3: Verified Boot y el bootloader bloqueado
Verified Boot construye una cadena de confianza desde una raíz de confianza protegida por hardware, pasando por el bootloader, hasta la partición de arranque y las demás particiones verificadas, incluidas system y vendor. Cada etapa revisa la siguiente, y la protección contra rollback impide que un atacante instale una versión anterior y vulnerable. Android Verified Boot (AVB) forma parte de Android 8.0 y posteriores.4
AVB informa el resultado como un estado de arranque. Según la documentación de AVB, verde significa que el bootloader está bloqueado y que la clave de verificación no la puso el usuario final, y amarillo significa bloqueado con una clave puesta por el usuario. Naranja significa que el bootloader está desbloqueado.5
La mayoría de los dispositivos Android salen con el bootloader bloqueado, para que nadie pueda cargar otro sistema u otra imagen de arranque.6 Instalar root implica cargar una imagen de arranque modificada, así que el bloqueo es el primer muro que encuentras.
Por qué la depuración USB por sí sola nunca da root
La documentación de pruebas de AOSP indica que adb root no está disponible en una compilación user (de producción); solo puede habilitarse en un dispositivo con compilación user mediante un ramdisk de depuración y un bootloader desbloqueado.7 Es una afirmación acotada, tomada de una página de pruebas de cumplimiento, así que léela de forma acotada: en el firmware de venta al público, adb root no es un interruptor oculto universal.
Cómo se obtiene realmente el root
Hay tres rutas generales. La primera es, por mucho, la más común.
Ruta 1: desbloquear el bootloader y parchear la imagen de arranque
Esta es la ruta estándar, la que describe la documentación de Magisk. Lo que sigue es un mapa, no un tutorial; los comandos y las notas por marca están en la guía completa para rootear Android.
Antes del paso 1: el desbloqueo borra tus datos. El comportamiento de referencia de Android es avisarte y luego restablecer el teléfono de fábrica cuando desbloqueas el bootloader, y los fabricantes lo siguen en la práctica.6 Haz una copia de seguridad de todo primero. Desbloquear además cambia el estado de arranque a naranja y, en algunas marcas, activa un indicador permanente.
- Comprueba que tu teléfono se pueda desbloquear. La ruta base de AOSP es Ajustes → Sistema → Opciones para desarrolladores → Desbloqueo de OEM. Fastboot se niega a desbloquear si ese interruptor no está activado, y puede faltar o aparecer atenuado en teléfonos bloqueados por el operador o por el fabricante. Los nombres de los menús varían según la marca.6
- Desbloquea el bootloader. El comando genérico es
fastboot flashing unlock; después el dispositivo debería avisarte y reiniciarse solo.6 Existen herramientas por marca y periodos de espera; consulta la guía para desbloquear el bootloader. - Consigue la imagen stock de tu compilación exacta. Magisk parchea
boot.img,init_boot.imgovendor_boot.imgsegún el dispositivo, orecovery.imgsi el dispositivo no tiene ramdisk de arranque.8 - Parchéala en tu propio teléfono con la opción Instalar de la app de Magisk. Magisk es tajante: nunca flashees una imagen parcheada que te pasen otras personas, y nunca parchees una imagen en un dispositivo distinto.8 Una imagen de arranque parcheada se ejecuta antes que todo lo demás, así que la de un desconocido es código sin revisar con los privilegios más altos.
- Flashéala desde el modo fastboot. Magisk documenta una opción opcional de vbmeta (
--disable-verity --disable-verification) y advierte que puede borrar tus datos.8 - Reinicia y abre la app de Magisk. Acepta el aviso para terminar la configuración (un reinicio más). Luego la app te preguntará app por app.8
Samsung es distinto. La documentación de Magisk dice que instalarlo activa el bit de garantía de Knox de forma irreversible, que la primera instalación requiere un borrado completo de datos y que ya no puedes recibir actualizaciones OTA; tienes que parchear tú cada firmware nuevo.8 La disponibilidad del desbloqueo también está en movimiento: Wikipedia informa que Samsung restringió el desbloqueo del bootloader en todo el mundo a partir de One UI 8, mientras que Magisk sigue publicando pasos para Samsung y dice que si en el modo Download de unidades de EE. UU. y Canadá falta el valor OEM Lock, probablemente el teléfono no se puede desbloquear.178 Los reportes se contradicen, así que trátalo como algo que depende del modelo, la región y la versión de One UI. La lista de dispositivos con root posible y la guía de root para Samsung traen el detalle por modelo.
Ruta 2: los tres frameworks de root
Una vez desbloqueado el bootloader, eliges un framework de root. Cada uno resuelve el problema de forma distinta.
| Magisk | KernelSU | APatch | |
|---|---|---|---|
| Cómo funciona | Parchea la imagen de la cadena de arranque y ejecuta un demonio en espacio de usuario | Root en modo kernel para dispositivos Android con GKI | Parchea el propio kernel usando KernelPatch |
| Módulos | Compatible | Compatible; solo hace falta un metamódulo para los módulos que modifican /system |
Admite módulos APM y KPM |
| Requisito de hardware | Bootloader desbloqueado y una imagen parcheable | Un kernel compatible; los dispositivos Unsupported exigen que compiles tú el kernel | Solo ARM64; kernels de 3.18 a 6.12; el soporte completo necesita CONFIG_KALLSYMS=y con CONFIG_KALLSYMS_ALL=y |
| Problema conocido | Samsung y Knox, Play Integrity (ver costos) | KernelSU dice que nunca ofrecerá un boot.img para dispositivos Unsupported; las imágenes de arranque con parche de seguridad antiguo pueden entrar en bootloop en dispositivos nuevos con anti-rollback |
La SuperKey tiene más privilegios que root; Samsung con protección de seguridad figura como planeado |
Dos matices: el "Unsupported" de KernelSU no es definitivo, ya que su página enlaza una lista no oficial de dispositivos compatibles,10 y en APatch CONFIG_KALLSYMS_ALL=n figura como "soporte inicial", no como no compatible.12 Para la comparación directa, lee Magisk vs KernelSU vs APatch. Las versiones cambian rápido, así que revisa la página de lanzamientos de cada proyecto en lugar de fiarte de un número de versión en un artículo.
Ruta 3: root basado en exploits, solo por sesión
Una pequeña clase de métodos usa una vulnerabilidad en compilaciones de firmware concretas para obtener root sin desbloquear el bootloader. Están atados a modelos y compilaciones exactos, normalmente duran solo hasta reiniciar, y una actualización de seguridad puede cerrarlos. Son una excepción, no una forma general de saltarse un bootloader bloqueado.
Desconfía de cualquier APK de "root con un clic" que prometa funcionar en todos los teléfonos. Un método de root tiene que atravesar las tres capas de arriba, y ningún archivo único cubre honestamente todos los modelos y compilaciones. Una herramienta que te pide flashear la imagen parcheada de otra persona rompe la propia regla de Magisk.
Qué puedes hacer con root, y qué sigue sin ser posible
| Capacidad | Ejemplos típicos | ¿Necesita el bootloader desbloqueado? |
|---|---|---|
| Cambios systemless mediante módulos | Ajustes y parches aplicados sin tocar la partición del sistema | Sí, en una instalación estándar |
| Apps que requieren root | Firewalls, copia de seguridad completa del dispositivo, herramientas de automatización | Sí, en una instalación estándar |
| Quitar apps preinstaladas | Eliminar o congelar apps que ADB no puede quitar | Sí, en una instalación estándar |
| ROM y kernels personalizados | Compilaciones distintas del sistema o del kernel | Sí |
| Una tarea solo-root, una vez | Una única operación con privilegios | No, en compilaciones compatibles, mediante rutas basadas en exploits |
Para los módulos en particular, consulta la guía de módulos de Magisk.
Lo que el root no hace
- Hacer el teléfono más rápido por sí solo. Quita una restricción; la velocidad depende de lo que cambies.
- Desactivar SELinux. SELinux también limita a root, por eso las herramientas de root parchean la política.2
- Liberar tu SIM del operador. Ese es un bloqueo del lado del operador.
- Garantizar que las apps del banco funcionen. Las comprobaciones de Play Integrity pueden fallar en un teléfono con root (ver abajo).
- Deshacer un bit de Knox activado. En Samsung ese indicador es permanente.8
- Reemplazar la instalación de APK desde fuera de la tienda (sideloading). Instalar APK no requiere root; consulta los cambios de sideloading en Android 2026.
- Saltarse bloqueos de un teléfono que no es tuyo. El root no debe usarse para vencer la Protección contra restablecimiento de fábrica (FRP), un bloqueo de operador o un bloqueo de cuenta en un dispositivo que no es tuyo.
Rootear vs jailbreak vs desbloquear el bootloader vs ROM personalizada vs desbloqueo de SIM
El root cambia quién puede actuar. Desbloquear el bootloader cambia qué imagen arrancará el teléfono. Una ROM personalizada cambia qué sistema ejecuta el teléfono. El resto de la tabla se desprende de eso.
| Qué cambia | Plataforma | ¿Borra los datos? | ¿Reversible? | ¿Necesita los demás? | |
|---|---|---|---|---|---|
| Rootear | Da acceso de superusuario a ti o a apps aprobadas | Android | A menudo, como efecto secundario del desbloqueo; parchear solo no los borra | Normalmente, con salvedades como un bit de Knox activado | Normalmente necesita el bootloader desbloqueado |
| Desbloqueo del bootloader | Permite que el teléfono arranque imágenes que el fabricante no firmó | Android | Sí, por diseño en dispositivos tipo AOSP6 | A menudo se puede volver a bloquear, pero depende de la marca y el dispositivo | No; es un requisito previo para los demás |
| ROM personalizada | Reemplaza el sistema operativo | Android | Normalmente sí al cambiar de sistema | Flasheando el firmware stock, según el dispositivo | Necesita el bootloader desbloqueado |
| Jailbreak de iOS | Quita las restricciones de software de Apple | iOS | Varía | Varía | Otra plataforma, sin equivalente en Android |
| Desbloqueo de SIM | Permite que el teléfono acepte otros operadores | Android e iOS | No | N/A | No; es un cambio del lado del operador |
| Sideloading | Instala apps desde fuera de Play Store | Android | No | Sí, desinstalando la app | No; no hace falta root |
La fila del jailbreak se apoya solo en fuentes secundarias, así que tómala como una definición, no como un mecanismo.
Los costos reales: qué puede romper el root
Esta sección debería pesar en tu decisión. El tratamiento más largo está en los riesgos de rootear Android.
| Costo | Qué pasa | Qué dicen las fuentes |
|---|---|---|
| Play Integrity | Las apps que comprueban la integridad pueden negarse a ejecutarse | MEETS_DEVICE_INTEGRITY exige una prueba respaldada por hardware de un bootloader bloqueado y una imagen certificada en Android 13+; un veredicto vacío puede indicar compromiso "como estar rooteado"13 |
| Bit de garantía Knox de Samsung | Se activa de forma permanente | Documentación de Magisk: instalarlo "WILL" lo activa, de forma irreversible8 |
| Actualizaciones OTA | Las actualizaciones por aire fallan o hay que rehacerlas a mano | La imagen de arranque parcheada reemplaza a la stock; en Samsung, no hay OTA en absoluto8 |
| Datos | El desbloqueo borra el teléfono | Por diseño en el comportamiento de referencia6 |
Play Integrity, explicado con cuidado
Dos correcciones al folclore habitual. Primero, MEETS_BASIC_INTEGRITY y MEETS_STRONG_INTEGRITY son etiquetas opcionales, y en Android 13 y posteriores solo se devuelven a apps con licencia de Google Play, así que no todas las apps ven todos los niveles ni los piden.13 Segundo, MEETS_STRONG_INTEGRITY significa integridad del dispositivo más actualizaciones de seguridad dentro del último año para todas las particiones (sistema y vendor), de modo que incluso un teléfono bloqueado y sin modificar que lleve un año sin parches puede no pasarlo.13
El veredicto vacío está documentado como señal de "ataque (como el hooking de API) o compromiso del sistema (como estar rooteado)", o de un dispositivo que no es físico, como un emulador. La redacción es "como"; no dice que rootear siempre lo deje vacío.13 En la práctica, las apps que exigen integridad del dispositivo pueden rechazar un teléfono con root, y nadie puede prometer honestamente que se pase. La guía de Play Integrity y root tiene el detalle, y la atestación de claves expone los mismos dos datos: si el dispositivo está bloqueado y su estado de arranque verificado.14
Actualizaciones y anti-rollback
Una imagen de arranque parcheada reemplaza a la stock, así que una OTA normal puede fallar la verificación; consulta OTA fallida con root. KernelSU advierte que los dispositivos nuevos pueden tener anti-rollback ligado al nivel del parche de seguridad, de modo que una imagen de arranque con un nivel de parche más antiguo puede entrar en bootloop.10 Guarda una copia de las imágenes stock de tu compilación exacta antes de cambiar nada.
Las afirmaciones sobre Knox de Samsung vienen de la documentación de Magisk y no se contrastaron con un documento de Samsung. En otras marcas, el trato de la garantía varía según la marca y el país, y aquí no se afirma ninguna respuesta universal.
Bootloops y seguridad
Magisk tiene protección contra bootloop: si el arranque no se completa dos veces seguidas, entra en Modo seguro y desactiva los módulos, y magisk --remove-modules funciona desde adb shell.9 Muchos bootloops se pueden recuperar; "muchos" no es "todos", y por eso la copia de las imágenes stock no es opcional.
El root también amplía el radio de daño de cualquier cosa que salga mal. SELinux sigue limitando a root, pero las aprobaciones que das en el gestor de root pasan a ser el límite de confianza. El README de APatch indica que su SuperKey tiene más privilegios que root, así que el secreto que la protege merece cuidado.12
¿Es legal rootear?
Depende de dónde vivas. Esta sección es información, no asesoría legal, y no afirma que rootear sea o no un delito donde tú estás. Las cuestiones legales suelen girar en torno a las reglas anti-elusión y a lo que hagas con el root; la piratería, saltarse las licencias de apps y el fraude son asuntos distintos.
Estados Unidos (a noviembre de 2026, bajo la regla de 2024). La sección 1201 de la DMCA prohíbe eludir controles de acceso, pero el Bibliotecario del Congreso concede exenciones temporales por periodos de tres años; el proceso de 2024 de la Oficina de Derechos de Autor fue el noveno ciclo trienal.15 El texto vigente de 37 CFR 201.40(b)(9) cubre programas de computadora en teléfonos inteligentes y dispositivos móviles portátiles de uso general, cuando la elusión sirve para ejecutar aplicaciones de software obtenidas legalmente con fines de interoperabilidad, o para quitar software del dispositivo.16 El texto no usa la palabra "root". En general se interpreta que la exención cubre el rooteo y el jailbreak, pero esa lectura es una interpretación. De ahí se desprenden tres límites:
- Es estrecha y ligada a una finalidad, no un derecho general a hacer cualquier cosa con root.
- Es temporal. El próximo ciclo trienal, previsto para 2027, podría cambiarla.
- Solo trata la regla anti-elusión de la DMCA. La misma sección dice que las exenciones no son un puerto seguro ni una defensa frente a la responsabilidad bajo otras leyes aplicables.16
En otros lugares. La UE, el Reino Unido, Australia y Canadá adoptan enfoques distintos. El resumen de Wikipedia menciona implementaciones nacionales diferentes de la Directiva de derechos de autor de 2001 de la UE y un argumento de la Free Software Foundation Europe según el cual reemplazar un sistema operativo no anula por sí mismo una garantía legal.17 Eso es una postura, no una ley, y nada de ello se contrastó con legislación primaria.
No existe un titular honesto que diga "rootear es legal en todas partes". Si te importa para tu caso, consulta a una persona calificada en tu país.
Quién debería rootear y quién no
| Tu situación | Veredicto | Por qué |
|---|---|---|
| Teléfono de repuesto o de pruebas con una tarea que solo se hace con root | Razonable | Hay poco que perder si se daña |
| Tu único teléfono, usado para banco, trabajo o pagos | Piénsalo dos veces | Las comprobaciones de Play Integrity y las políticas MDM pueden dejarte fuera |
| Teléfono Samsung sin vía de desbloqueo en tu región o versión de One UI | Puede que no sea posible | Es posible que no se ofrezca el desbloqueo |
| Solo quieres quitar unas pocas apps o bloquear anuncios | Prueba primero las opciones sin root | El debloat con ADB, el bloqueo por DNS y Shizuku (no es root) pueden bastar |
| Teléfono de trabajo o de la escuela con política MDM | Revisa primero la política | Las reglas de gestión de dispositivos móviles (MDM) pueden prohibir equipos con root, diga lo que diga la ley (una precaución editorial, no una afirmación sobre ningún producto) |
| Teléfono que no es tuyo, o bloqueado por cuenta | No | El root no es una forma de saltarte bloqueos que no tienes derecho a quitar |
Para el veredicto completo, usa si conviene rootear tu Android.
Revisa primero tu modelo exacto. El comprobador de compatibilidad con root es una consulta de vías de root documentadas, no una garantía para tu compilación, y la lista de dispositivos con root posible ayuda si estás eligiendo hardware.
Cómo saber si un teléfono tiene root, y si el tuyo puede tenerlo
- ¿Tiene root? Abre el gestor de root si hay uno instalado. O, con la depuración USB activada y ADB autorizado, ejecuta
adb shell su -c id; un teléfono que le concede root al shell devuelveuid=0(root). Si no se encuentrasuo se deniega la solicitud, el shell no tiene root. - Estado del bootloader. Activa las Opciones para desarrolladores (Ajustes → Acerca del teléfono, toca siete veces Número de compilación), y luego abre Ajustes → Sistema → Opciones para desarrolladores → Desbloqueo de OEM. Si aparece atenuado, en general hay un bloqueo del operador o del fabricante, o no se permite desbloquear. Los nombres de los menús varían según la marca; la ruta de AOSP es la base.6
- Color de arranque verificado. Verde y amarillo indican bootloader bloqueado, naranja indica desbloqueado.5 Muchos teléfonos muestran un aviso al arrancar cuando están desbloqueados; su aspecto varía según la marca.
- Samsung. La documentación de Magisk remite al Modo de mantenimiento (Ajustes → Cuidado del dispositivo → Modo de mantenimiento), y luego a la línea OEM Lock del modo Download: ON (L), ON (U) u OFF (U). La combinación de teclas depende del modelo.8
- Play Integrity. Existen apps verificadoras; aquí no se recomienda ninguna porque ninguna se verificó.
Matriz de solución de problemas: cuando la idea se topa con el teléfono real
| Síntoma | Causa probable | Qué dice la fuente | Siguiente paso |
|---|---|---|---|
| Desbloqueo de OEM aparece atenuado | Bloqueo del operador, política del fabricante o, en Samsung, KnoxGuard | El desbloqueo con fastboot exige el interruptor; la sección de Samsung de Magisk distingue un interruptor no disponible de uno bloqueado por KnoxGuard68 | Revisa la política del operador y de la marca; no busques atajos |
| La app del banco dice que el dispositivo no es seguro | Falló el veredicto de Play Integrity | Los veredictos vacíos o inferiores pueden reflejar root, un bootloader desbloqueado o un dispositivo no certificado13 | Evalúa si de verdad necesitas esa app en este teléfono |
| Bootloop tras instalar un módulo | Un módulo rompió el arranque | Modo seguro tras varios arranques fallidos; magisk --remove-modules por ADB9 |
Quita el módulo; no sigas reflasheando |
| La OTA falla tras rootear | La imagen de arranque parcheada ya no coincide | Una imagen parcheada reemplaza a la stock; Samsung no tiene OTA8 | Sigue el procedimiento de actualización del proyecto |
| Magisk muestra que no hay ramdisk | El dispositivo no tiene ramdisk de arranque | Parchea recovery.img en su lugar8 |
Vuelve a leer el documento de instalación de tu dispositivo |
| KernelSU muestra Unsupported | El kernel no es compatible con GKI | Tienes que compilar el kernel tú mismo; KernelSU no ofrecerá un boot.img10 |
Revisa la lista no oficial de dispositivos o elige otra ruta |
Conclusión
Rootear significa obtener acceso de superusuario (UID 0) en Android, que el sistema bloquea con un sandbox de apps, SELinux y Verified Boot. En la mayoría de los teléfonos la cadena es: desbloquear el bootloader (lo que borra el teléfono), parchear una imagen de arranque o un kernel, instalar un gestor de root y aprobar las apps una por una. Los costos son Play Integrity y las apps bancarias, las actualizaciones, el bit de Knox de Samsung, una mayor exposición de seguridad y cuestiones legales y de políticas que dependen de dónde vivas.
¿Todavía lo estás pensando? Empieza con si conviene rootear tu Android. ¿Ya lo decidiste? Pasa a la guía completa para rootear y revisa primero tu modelo exacto. Si un flasheo falla o el teléfono entra en bucle, deja de repetir el flasheo y busca una vía de rescate antes de cambiar cualquier otra cosa.
¿Quieres una mano para rootear tu teléfono? Nuestro servicio de root para Android es una revisión remota, verificada en el dispositivo, de tu propio teléfono: comprobamos el modelo exacto, la región, el firmware, el estado del bootloader y el riesgo para tus datos antes de recomendar nada. Algunos teléfonos no se pueden rootear, y te lo diremos en lugar de probar un archivo genérico. No se promete nada sobre apps bancarias, Play Integrity, actualizaciones ni garantía, y no saltamos verificaciones de propiedad, bloqueos de cuenta ni bloqueos de operador.
Fuentes y documentación del proyecto
-
AOSP: Application Sandbox. UID único por app, aislamiento a nivel de kernel y la cronología de refuerzo de Android 5.0 a 10. ↩↩↩↩
-
AOSP: Security-Enhanced Linux in Android. Control de acceso obligatorio sobre todos los procesos, incluido root, denegación por defecto y modo enforcing. ↩↩
-
Magisk tools documentation. Documenta
magiskpolicypara parchear la política de SELinux. ↩ -
AOSP: Verified Boot. Cadena de confianza, protección contra rollback y AVB desde Android 8.0. ↩
-
Android Verified Boot README. Estados de arranque verde, amarillo y naranja ligados al estado de bloqueo y a quién posee la clave. ↩↩
-
AOSP: Locking and unlocking the bootloader. Bloqueado por defecto, interruptor de desbloqueo de OEM, desbloqueo con fastboot y el restablecimiento de fábrica. ↩↩↩↩↩↩↩↩
-
AOSP: VTS testing with a debug ramdisk.
adb rootno está disponible en un dispositivo con compilación user. Es una página de pruebas de cumplimiento; la afirmación se mantiene acotada. ↩ -
Magisk installation guide. Requisito de bootloader desbloqueado, elección de imagen, la advertencia contra imágenes parcheadas de terceros y las notas de Samsung sobre Knox, KnoxGuard y OTA. ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Magisk FAQ. Protección contra bootloop y
magisk --remove-modules. ↩↩ -
KernelSU installation guide. Modos GKI y LKM, metamódulo, dispositivos Unsupported y notas de anti-rollback. Consulta también What is KernelSU. ↩↩↩
-
KernelSU App Profile. Restricción del uid, gid, grupos, capacidades y reglas de SELinux de un shell root. ↩
-
APatch README. ARM64, rango de kernels, requisitos de KALLSYMS, APM y KPM, SuperKey y estado de Samsung. ↩↩
-
Google: Play Integrity API verdicts. Significado de los veredictos, etiquetas opcionales, la nota de licencia de Android 13 y el requisito de actualizaciones de strong integrity. ↩↩↩↩↩
-
AOSP: Key and ID attestation. El registro RootOfTrust, incluidos
deviceLockedyverifiedBootState. ↩ -
U.S. Copyright Office: Section 1201 rulemaking, 2024. Usada solo para el ciclo trienal de tres años; no trata por sí misma los teléfonos inteligentes. ↩
-
37 CFR 201.40, exemptions to prohibition against circumvention. Párrafo (b)(9) sobre teléfonos inteligentes y dispositivos móviles portátiles de uso general, y la declaración de que las exenciones no son una defensa frente a otras leyes. Alojada por el Legal Information Institute de Cornell Law School; no se abrió la regla final del Federal Register. ↩↩
-
Wikipedia: Rooting (Android). Una fuente secundaria, usada solo para la definición general, la restricción de Samsung con One UI 8 que se reporta y los resúmenes legales fuera de EE. UU., todo etiquetado como tal. ↩↩↩
Preguntas frecuentes
¿Qué es el acceso root en Android?
Es el acceso de superusuario (UID 0), la cuenta de Linux que puede leer y modificar todo lo que el sistema permita. Android se lo niega por defecto a todas las apps y a ti. En un teléfono con root, un gestor como Magisk, KernelSU o APatch decide qué apps lo reciben. SELinux sigue aplicándose, así que el root es poderoso pero no ilimitado.
¿Qué es rootear?
Obtener ese acceso de superusuario en un teléfono que no lo traía de fábrica. En la mayoría de los teléfonos eso implica desbloquear el bootloader, parchear una imagen de arranque o un kernel e instalar un gestor de root. Es algo distinto del jailbreak, del desbloqueo del bootloader y del desbloqueo de SIM.
¿Puedo quitarle el root a mi dispositivo?
Normalmente sí, pero importan los detalles de cada dispositivo. Magisk documenta la desinstalación desde su app, y restaurar la imagen stock es la alternativa. En Samsung, Magisk advierte que no se restauren por separado boot, init_boot, recovery y vbmeta a stock, porque puede dejar el teléfono inservible (brick), y un bit de Knox activado sigue activado. Volver a bloquear el bootloader puede borrar o dejar inservibles algunos dispositivos, así que revisa tu propio modelo antes de volver a bloquearlo.
¿Es ilegal rootear un Android?
Depende de dónde vivas. En EE. UU., una exención estrecha y temporal de la DMCA se interpreta en general como cobertura para rootear, pero no es una defensa frente a otras leyes. Consulta la sección legal.
¿Es buena idea rootear un dispositivo Android?
Solo si las contrapartidas te convienen. Le va mejor a un teléfono de repuesto o a una tarea que solo se hace con root que a un teléfono del que dependes. La guía para decidir te explica a quién le conviene.
¿Cuáles son las desventajas de rootear un teléfono Android?
Pérdida de Play Integrity y de compatibilidad con apps bancarias, un borrado de datos al desbloquear, actualizaciones más difíciles, un indicador de Knox permanente en Samsung, un mayor radio de daño en seguridad y riesgo de bootloops. Consulta la tabla de costos y los riesgos de rootear Android.
¿Cuál es el teléfono Android más fácil de rootear y cuál es el mejor para rootear en 2026?
Los teléfonos cuyos fabricantes ofrecen un desbloqueo oficial suelen ser los más fáciles, pero aquí no se nombra un "mejor" sin datos. La lista de dispositivos con root posible y el comprobador de compatibilidad con root contienen esa comparación.
¿Cómo rootear mi Android gratis?
Los frameworks principales son gratuitos y de código abierto, así que no hace falta ninguna herramienta de pago de "un clic". El costo es tu tiempo y el riesgo. Los pasos están en la guía para rootear Android.
Más guías de Android
¿Rootear tu Android? 5 motivos a favor y 5 en contra
¿Conviene rootear tu Android en 2026? Análisis honesto y equilibrado: 5 motivos de peso para no hacerlo, 5 para hacerlo y a quién le encaja cada camino.
Guía completa para rootear Android en 2026
Guía completa para rootear Android en 2026: qué es el root, por qué hacerlo, el método actual con Magisk, notas por dispositivo, configuración posterior y la realidad de las apps bancarias.
Riesgos de rootear Android: lo que nadie te cuenta (guía honesta)
Guía honesta sobre los riesgos de rootear Android: garantía, e-fuse de Knox, apps bancarias, Play Integrity, actualizaciones OTA, bricks y cuándo merece la pena el root.