ルート化とは?Androidのroot権限が実際に意味すること
ルート化とは、Androidが通常は許さないスーパーユーザー権限を、あなた自身か許可したアプリが使えるようにすることです。仕組み、代償、向いている人を解説します。
目次
- Androidの「ルート化」とは何か
- suとは何か、アプリはどうやってrootを要求するか
- Androidが標準でrootを与えない理由
- 第1層:アプリのサンドボックス
- 第2層:SELinux
- 第3層:Verified Bootとロックされたブートローダー
- USBデバッグだけではrootにならない理由
- rootは実際にどうやって取得するのか
- 方法1:ブートローダーをロック解除し、ブートイメージにパッチを当てる
- 方法2:3つのrootフレームワーク
- 方法3:エクスプロイトによる、セッション限定のroot
- rootでできること、それでもできないこと
- rootがしないこと
- ルート化・脱獄・ブートローダーのロック解除・カスタムROM・SIMロック解除の違い
- 現実的な代償:ルート化で壊れうるもの
- Play Integrityを慎重に説明する
- アップデートとアンチロールバック
- ブートループとセキュリティ
- ルート化は違法なのか
- ルート化すべき人、そうでない人
- 端末がルート化されているか、できるかを確認する方法
- トラブルシューティング表:考えと現実の端末がぶつかるとき
- まとめ
- 出典とプロジェクト資料
Androidスマートフォンを「ルート化」するとは、Linuxでrootと呼ばれるアカウント、つまりユーザーID 0(UID 0)のスーパーユーザー権限を手に入れることです。Androidは通常、この権限をすべてのアプリにも、あなた自身にも与えません。ルート化した端末では、あなたか、あなたが許可したアプリが、通常のアプリのサンドボックスでは禁じられていること(ほかのアプリのデータの読み取り、システムファイルの変更、特権ツールの実行など)を行えるようになります。
多くの短い解説が触れないのはここです。rootは「ひとつのスイッチ」ではありません。Androidがあえて閉じている一連の保護を順に開いた結果であり、どう開けるかによって失うものが変わります。また、ルート化はiOSの脱獄(ジェイルブレイク)、ブートローダーのロック解除、SIMロック解除とは別物です。違いは比較表で整理しています。
迷っている方へ: rootは自由度を与えてくれる一方で、Androidの安全性チェックの一部を犠牲にします。銀行・仕事・決済のアプリがすべて入ったメイン端末よりも、サブ端末、趣味で触る端末、root専用の作業向きです。結論をまとめて知りたい方はAndroidをルート化すべきかをお読みください。
出典確認日:2026年11月5日。AOSPのドキュメント、Magisk・KernelSU・APatchの各プロジェクト資料、GoogleのPlay Integrityドキュメント、米国連邦規則の条文を確認しました。本記事はドキュメントに基づく解説です。DroidRooterはこの記事のために端末をルート化したりテストしたりしておらず、法的助言でもありません。
ジャンプ: ルート化の意味 · Androidがrootを与えない理由 · rootの取得方法 · rootでできること・できないこと · root・脱獄・ロック解除の違い · 代償 · 違法なのか · ルート化すべき人 · 端末の確認方法 · トラブルシューティング · よくある質問
Androidの「ルート化」とは何か
AndroidはLinuxカーネルの上に作られており、Linuxには何でもできる唯一のアカウントがあります。それがroot、UID 0です。通常のスマートフォンでは、インストールしたものがrootとして動くことはありません。各アプリには権限のない専用のユーザーIDが割り当てられ、システムはアプリ同士、そしてアプリとOSを互いに隔離しています。1
パソコンを使ったことがあれば、Windowsの「管理者」やLinuxのsudoを思い浮かべるとよいでしょう。この例えは便利ですが不完全です。パソコンでは管理者権限は標準機能として備わっているのに対し、Androidではメーカーがその入口を意図的に取り除いており、ルート化とはそれを作り直すことだからです。二次資料であるWikipediaも同じ考え方を説明しており、Androidのサブシステムに対する特権的な制御で、Unix系OSの管理者権限に相当するとしています。17
suとは何か、アプリはどうやってrootを要求するか
ルート化した端末には、suプログラムと、suとそれを要求するすべてのアプリの間に立つrootマネージャーアプリが追加されます。現在使われているマネージャーはMagisk、KernelSU、APatchの3つです。アプリがrootを要求すると、マネージャーが確認を出し、あなたの答えを記憶します。
新しいマネージャーは「許可か拒否か」だけにとどまりません。KernelSUのApp Profileでは、許可したアプリのrootシェルにできることを、uid、gid、グループ、ケーパビリティ、SELinuxルールの単位で制限できます。ドキュメントはこれを最小権限の原則として説明しています。11 つまり「このアプリにrootがある」といっても、すべてのルート化端末で同じ強さの権限とは限りません。
Androidが標準でrootを与えない理由
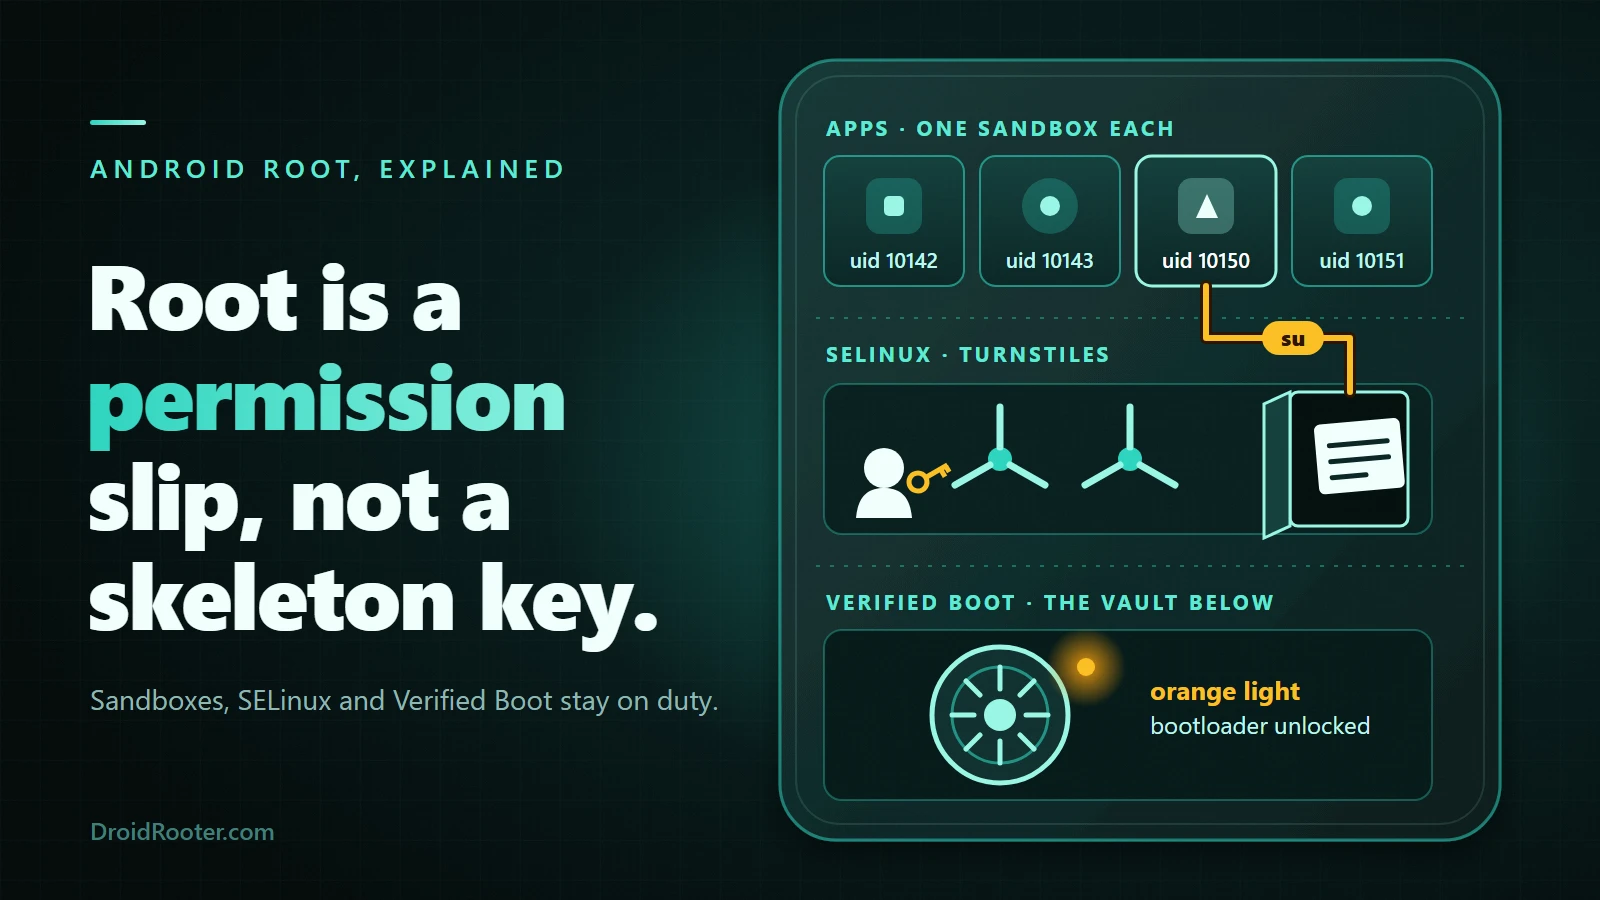
root権限を遠ざけている独立した3つの層があります。root化の手法はそのすべてを通り抜ける必要があり、だからこそワンクリックで済むことはまれです。
| 層 | 何を強制するか | ルート化にとっての意味 |
|---|---|---|
| アプリのサンドボックス(アプリごとのUID) | 各アプリは専用のユーザーIDで動き、隔離はカーネルが強制する | アプリはほかのアプリのファイルを読めず、単独でrootになることもできない |
| SELinux(強制アクセス制御) | rootを含むすべてのプロセスを、デフォルト拒否で縛るルール | ポリシーにパッチを当てない限り、UID 0でさえ行動範囲を制限される |
| Verified Boot(ロックされたブートローダー) | 各ブート段階が次の段階を検証し、ハードウェアのroot of trustまでさかのぼる | 改変したブートイメージを単純に差し替えることはできない |
文章で絵を描くとこうなります。アプリは最上階の封印された部屋にいて、SELinuxはすべてのプロセスが通らなければならない通路、Verified Bootは最下層の金庫の扉です。rootは、承認された1つのアプリを1つの扉から通す許可証であり、マスターキーではありません。
第1層:アプリのサンドボックス
Androidは各アプリに固有のユーザーIDを与え、Linuxカーネルでその分離を強制するため、あるアプリが許可なくほかのアプリのデータや保護されたリソースを使うことはできません。1 AOSPはこれがどう強化されてきたかを記録しています。Android 5.0でのシステムプロセスとアプリプロセスのSELinuxによる分離、8.0でのseccomp-bpfによるシステムコールのフィルタリング、Android 9でのAPI 28以上を対象とする非特権アプリごとのSELinuxサンドボックス、Android 10での生のファイルシステムの限定的な見え方です。1 AOSPによれば、適切に構成された端末でこれを破るにはLinuxカーネルを侵害する必要があります。ただし、これらの保護は破られないものではないとも付け加えています。1 この注意書きは後で効いてきます。エクスプロイトを使うroot化の手法は、まさにカーネルに欠陥がある場所に存在するからです。
第2層:SELinux
Security-Enhanced Linuxは、「root/スーパーユーザー権限で動くプロセスでさえ」含めてすべてのプロセスに強制アクセス制御をかけ、デフォルト拒否の原則で動きます。AndroidはこれをEnforcing(強制)モードで出荷しています。2
読者が最も見落としがちな事実があります。Androidのrootは、昔のデスクトップLinuxのような万能のrootではありません。 rootのプロセスであってもSELinuxのポリシーを満たす必要があるため、root化ツールは独自のポリシーパッチを備えています。Magiskはそのためのツールとしてmagiskpolicyを文書化しています。3
第3層:Verified Bootとロックされたブートローダー
Verified Bootは、ハードウェアで保護されたroot of trustから、ブートローダー、bootパーティション、さらにsystemやvendorを含むその他の検証対象パーティションへと続く信頼の連鎖を作ります。各段階が次の段階を検証し、ロールバック保護によって攻撃者が古い脆弱なバージョンをインストールすることを防ぎます。Android Verified Boot(AVB)はAndroid 8.0以降に含まれています。4
AVBは結果をブート状態として報告します。AVBのドキュメントによると、緑はブートローダーがロックされていて、検証キーがエンドユーザーによって設定されたものではないことを、黄はロックされていて、ユーザーが設定したキーであることを意味します。オレンジはブートローダーがロック解除されていることを意味します。5
ほとんどのAndroid端末はブートローダーがロックされた状態で出荷されます。別のシステムやブートイメージを読み込ませないためです。6 root化のインストールには改変したブートイメージの読み込みが必要なので、このロックが最初に突き当たる壁になります。
USBデバッグだけではrootにならない理由
AOSPのテスト資料には、adb rootはuser(量産)ビルドでは使えず、デバッグ用ramdiskとロック解除済みのブートローダーがある場合に限って、userビルドの端末でも有効にできると書かれています。7 これは適合性テストのページに書かれた限定的な記述なので、限定的に読んでください。市販のファームウェアでは、adb rootは誰でも使える隠しスイッチではありません。
rootは実際にどうやって取得するのか
大きく分けて3つの方法があります。1つ目が圧倒的に一般的です。
方法1:ブートローダーをロック解除し、ブートイメージにパッチを当てる
これが標準的な方法で、Magiskのドキュメントが説明しているものです。以下は手順書ではなく全体の地図です。コマンドやメーカー別の注意点はAndroidルート化の完全ガイドにあります。
手順1の前に:ロック解除でデータが消えます。 ブートローダーをロック解除すると、警告が表示されたのち端末が初期化される、というのがAndroidの基準動作であり、メーカーも実際にそれに従っています。6 先にすべてをバックアップしてください。ロック解除はブート状態をオレンジに変え、メーカーによっては恒久的なフラグも立てます。
- 端末がロック解除できるか確認する。 AOSPの基本的な手順は設定 → システム → 開発者向けオプション → OEMロック解除です。このスイッチがオンでないとfastbootはロック解除を拒否します。キャリアロックされた端末やメーカーが禁止している端末では、表示されなかったりグレーアウトしたりします。メニュー名はメーカーによって異なります。6
- ブートローダーをロック解除する。 一般的なコマンドは
fastboot flashing unlockで、実行すると端末が警告を出して自動的に初期化されるはずです。6 メーカー専用のツールや待機期間が設けられている場合もあります。ブートローダーのロック解除ガイドを参照してください。 - お使いの端末のビルドに正確に合うストックイメージを入手する。 Magiskは、端末に応じて
boot.img、init_boot.img、vendor_boot.imgにパッチを当てます。bootのramdiskがない端末ではrecovery.imgです。8 - 自分の端末で、MagiskアプリのInstallオプションからパッチを当てる。 Magiskははっきりと述べています。他人が共有したパッチ済みイメージをフラッシュしてはいけません。別の端末のイメージにパッチを当ててもいけません。8 パッチ済みのブートイメージはほかの何よりも先に実行されるため、見知らぬ人のものは最高権限で動く未検証のコードです。
- fastbootモードからフラッシュする。 Magiskは、任意のvbmetaフラグ(
--disable-verity --disable-verification)を文書化しており、データが消去される可能性があると警告しています。8 - 再起動してMagiskアプリを開く。 表示される案内に従ってセットアップを完了します(もう1回再起動します)。以後、アプリごとに確認が出ます。8
Samsungは事情が異なります。 Magiskのドキュメントによると、インストールするとKnoxの保証ビットが不可逆的にトリップし、最初のインストールではデータの完全消去が必要で、以後OTAアップデートは受けられなくなり、新しいファームウェアごとに自分でパッチを当てることになります。8 ロック解除の可否も流動的です。Wikipediaは、SamsungがOne UI 8以降、世界的にブートローダーのロック解除を制限したと報じています。一方でMagiskは今もSamsung向けの手順を公開しており、米国とカナダの端末でダウンロードモードのOEM Lockの値が見えない場合は、おそらくその端末はロック解除できないと述べています。178 報告は食い違っているため、機種、地域、One UIのバージョンごとに異なるものとして扱ってください。機種別の詳細はroot化できる端末の一覧とGalaxyのroot化ガイドにあります。
方法2:3つのrootフレームワーク
ブートローダーをロック解除したら、rootフレームワークを選びます。それぞれ問題へのアプローチが違います。
| Magisk | KernelSU | APatch | |
|---|---|---|---|
| 仕組み | ブートチェーンのイメージにパッチを当て、ユーザー空間のデーモンを動かす | Android GKI端末向けのカーネルモードroot | KernelPatchを使ってカーネル自体にパッチを当てる |
| モジュール | 対応 | 対応。メタモジュールが必要なのは/systemを変更するモジュールのみ |
APMとKPMのモジュールに対応 |
| ハードウェア要件 | ロック解除済みのブートローダーと、パッチを当てられるイメージ | 対応カーネル。Unsupportedの端末ではカーネルを自分でビルドする必要がある | ARM64のみ。カーネル3.18〜6.12。完全対応にはCONFIG_KALLSYMS=yとCONFIG_KALLSYMS_ALL=yが必要 |
| 既知の注意点 | SamsungとKnox、Play Integrity(代償の章を参照) | KernelSUはUnsupportedの端末向けのboot.imgを提供しないと明言。古いセキュリティパッチのブートイメージは、アンチロールバックのある新しい端末でブートループすることがある |
SuperKeyにはrootより高い権限がある。セキュリティ保護付きのSamsungは対応予定とされている |
補足が2つあります。KernelSUの「Unsupported」は最終判定ではありません。ページには非公式の対応端末リストへのリンクがあります。10 また、APatchのCONFIG_KALLSYMS_ALL=nは「初期サポート」とされており、非対応ではありません。12 本格的な比較はMagisk vs KernelSU vs APatchをお読みください。リリースの更新は速いので、記事内のバージョン番号ではなく各プロジェクトのリリースページを確認してください。
方法3:エクスプロイトによる、セッション限定のroot
特定のファームウェアビルドの脆弱性を利用して、ブートローダーをロック解除せずにrootを得る手法が少数あります。これらは正確な機種とビルドに結びついており、たいてい再起動するまでしか続かず、セキュリティアップデートで塞がれることがあります。ロックされたブートローダーを回避する一般的な方法ではなく、例外です。
「どの端末でも対応」とうたう「ワンクリックroot」のAPKには警戒してください。root化の手法は上の3つの層をすべて通り抜ける必要があり、あらゆる機種とビルドを誠実にカバーできる単一のファイルはありません。他人のパッチ済みイメージをフラッシュするよう求めるツールは、Magisk自身のルールに反しています。
rootでできること、それでもできないこと
| できること | 典型例 | ロック解除済みのブートローダーは必要か |
|---|---|---|
| モジュールによるsystemlessな変更 | システムパーティションに触れずに適用するチューニングやパッチ | 必要(標準的なインストールの場合) |
| rootが必要なアプリ | ファイアウォール、端末全体のバックアップ、自動化ツール | 必要(標準的なインストールの場合) |
| プリインストールアプリの削除 | ADBでは削除できないアプリの削除や凍結 | 必要(標準的なインストールの場合) |
| カスタムROMとカスタムカーネル | 別のOSやカーネルのビルド | 必要 |
| root専用の作業を1回だけ行う | 1つの特権操作 | 不要(対応ビルドで、エクスプロイト方式の場合) |
モジュールについてはMagiskモジュールガイドをご覧ください。
rootがしないこと
- それだけで端末が速くなる。 rootは制限を取り除くだけで、速さは何を変更するかで決まります。
- SELinuxを無効にする。 SELinuxはrootも制約します。だからroot化ツールはポリシーにパッチを当てます。2
- キャリアのSIMロックを解除する。 あれはキャリア側のロックです。
- 銀行アプリが動くことを保証する。 ルート化した端末ではPlay Integrityのチェックに失敗することがあります(下記参照)。
- トリップしたKnoxビットを元に戻す。 Samsungではそのフラグは恒久的です。8
- サイドロードの代わりになる。 APKのインストールにrootは不要です。Androidのサイドロード2026年の変更点を参照してください。
- 自分のものではない端末のロックを回避する。 自分のものではない端末のFactory Reset Protection(FRP)、キャリアロック、アカウントロックを破るためにrootを使ってはいけません。
ルート化・脱獄・ブートローダーのロック解除・カスタムROM・SIMロック解除の違い
rootが変えるのは誰が操作できるかです。ブートローダーのロック解除が変えるのは端末が何を起動するかです。カスタムROMが変えるのは端末が何を動かすかです。表の残りはそこから導かれます。
| 何が変わるか | プラットフォーム | データは消えるか | 元に戻せるか | ほかの作業が必要か | |
|---|---|---|---|---|---|
| ルート化 | あなたか許可したアプリにスーパーユーザー権限を与える | Android | ロック解除の副作用として消えることが多い。パッチ当てだけでは消えない | たいていは可能。Knoxビットのトリップなどの注意点あり | たいていロック解除済みのブートローダーが必要 |
| ブートローダーのロック解除 | メーカーが署名していないイメージを端末が起動できるようになる | Android | 消える(AOSP型の端末では設計上)6 | 再ロックできることが多いが、メーカーや端末による | 不要。ほかの作業の前提条件 |
| カスタムROM | OSを置き換える | Android | OSを変える場合はたいてい消える | ストックファームウェアのフラッシュで戻せるが、端末による | ロック解除済みのブートローダーが必要 |
| iOSの脱獄 | Appleのソフトウェア上の制限を取り除く | iOS | 場合による | 場合による | 別のプラットフォームで、Androidに相当するものはない |
| SIMロック解除 | 端末がほかのキャリアを受け付けるようになる | AndroidとiOS | 消えない | 該当なし | 不要。キャリア側の変更 |
| サイドロード | Playストア以外からアプリをインストールする | Android | 消えない | 可能(アプリをアンインストール) | 不要。rootはいらない |
脱獄の行は二次資料のみに基づいているため、仕組みではなく定義として受け取ってください。
現実的な代償:ルート化で壊れうるもの
この章は、判断の材料にしてください。より詳しい解説はAndroidルート化のリスクにあります。
| 代償 | 何が起きるか | 出典の記述 |
|---|---|---|
| Play Integrity | 整合性をチェックするアプリが動作を拒否することがある | MEETS_DEVICE_INTEGRITYには、Android 13以降ではロックされたブートローダーと認定イメージのハードウェアによる証明が必要。空の判定は「rootされているなど」の侵害を示すことがある13 |
| Samsung Knoxの保証ビット | 恒久的にトリップする | Magiskのドキュメント:インストールすると「WILL(必ず)」トリップし、不可逆8 |
| OTAアップデート | OTAが失敗する、または手動でやり直しになる | パッチ済みのブートイメージがストックのものを置き換える。SamsungではOTAは一切不可8 |
| データ | ロック解除で端末が初期化される | 基準動作として設計されている6 |
Play Integrityを慎重に説明する
よくある俗説には2つ訂正があります。第一に、MEETS_BASIC_INTEGRITYとMEETS_STRONG_INTEGRITYはオプトインのラベルであり、Android 13以降ではGoogle Playのライセンスを受けたアプリにのみ返されます。したがって、すべてのアプリがすべての段階を見るわけでも、要求するわけでもありません。13 第二に、MEETS_STRONG_INTEGRITYは、デバイス整合性に加えて、すべてのパーティション(OSとvendor)で過去1年以内のセキュリティアップデートがあることを意味します。そのため、ロックされた無改造の端末でも、1年間アップデートしていなければ不合格になりえます。13
空の判定は、「攻撃(APIフックなど)またはシステムの侵害(rootされているなど)」の兆候、あるいはエミュレーターのような物理的でない端末であることを示すと文書化されています。書かれているのは「など」であり、rootすれば必ず空になるとは言っていません。13 実際には、デバイス整合性を要求するアプリはルート化した端末を拒否することがあり、合格を誠実に約束できる人はいません。詳細はPlay Integrityとroot化のガイドにあり、キー認証(key attestation)も同じ2つの事実、つまり端末がロックされているかどうかと検証済みブートの状態を明らかにします。14
アップデートとアンチロールバック
パッチ済みのブートイメージはストックのものを置き換えるため、通常のOTAは検証に失敗することがあります。ルート化後のOTAアップデート失敗を参照してください。KernelSUは、新しい端末ではセキュリティパッチレベルに結びついたアンチロールバックがあるかもしれず、パッチレベルの古いブートイメージはブートループを起こしうると警告しています。10 何かを変更する前に、お使いの端末のビルドに合うストックイメージのコピーを保管しておいてください。
SamsungのKnoxに関する記述はMagiskのドキュメントによるもので、Samsungの資料とは照合していません。ほかのメーカーでは、保証の扱いはメーカーや国によって異なり、ここでは普遍的な答えを主張しません。
ブートループとセキュリティ
Magiskにはブートループ保護があります。起動が2回連続で完了しないと、セーフモードに入ってモジュールを無効にし、adb shellからmagisk --remove-modulesが使えます。9 多くのブートループは復旧できますが、「多く」は「すべて」ではありません。だからストックイメージのバックアップは任意ではないのです。
rootは、何か問題が起きたときの被害範囲も広げます。SELinuxは今もrootを制約しますが、rootマネージャーで与えた許可が信頼の境界になります。APatchのREADMEにはSuperKeyにはrootより高い権限があると書かれているので、それを守る秘密には注意が必要です。12
ルート化は違法なのか
住んでいる場所によります。 この章は情報であり法的助言ではなく、あなたの地域でルート化が犯罪になるともならないとも主張しません。法的な問題になりやすいのは、アンチサーカムベンション(技術的保護手段の回避禁止)の規定と、rootで何をするかです。海賊行為、アプリのライセンス回避、詐欺は別の問題です。
米国(2026年11月時点、2024年の規則に基づく)。 DMCA第1201条はアクセス制御の回避を禁止していますが、米国議会図書館長が3年ごとに期間限定の適用除外を認めています。著作権局の2024年の手続きは第9回目の3年ごとのサイクルでした。15 37 CFR 201.40(b)(9)の現行条文は、スマートフォンおよび携帯型の汎用モバイルコンピューティング端末上のコンピュータプログラムを対象とし、合法的に入手したソフトウェアアプリケーションを相互運用性のために動かす場合や、端末からソフトウェアを削除する場合の回避を認めています。16 条文には「root」という語は使われていません。この適用除外は一般にルート化や脱獄を含むと解釈されていますが、その読み方は解釈です。次の3つの限定があります。
- 範囲が狭く、目的に結びついています。 rootで何をしてもよいという一般的な権利ではありません。
- 期間限定です。 2027年に予定される次の3年ごとのサイクルで変わる可能性があります。
- DMCAのアンチサーカムベンション規則だけを扱っています。 同じ条文は、適用除外はほかの適用される法律に基づく責任からのセーフハーバーでも抗弁でもないと述べています。16
ほかの地域。 EU、英国、オーストラリア、カナダの対応はさまざまです。Wikipediaの要約には、EUの2001年の著作権指令の各国での実施の違いと、オペレーティングシステムを入れ替えただけでは法定保証は無効にならないというFree Software Foundation Europeの主張が挙げられています。17 それは立場であって法律ではなく、いずれも一次の法令とは照合していません。
「ルート化はどこでも合法」という誠実な見出しはありません。あなたの状況で重要なら、自国の資格のある専門家に相談してください。
ルート化すべき人、そうでない人
| あなたの状況 | 判断 | 理由 |
|---|---|---|
| root専用の作業があるサブ端末・テスト端末 | 妥当 | 壊れても失うものが少ない |
| 銀行・仕事・決済に使うメイン端末 | 再考を | Play IntegrityのチェックやMDMのポリシーで使えなくなる可能性がある |
| お住まいの地域やOne UIのバージョンでロック解除の道がないSamsung | 不可能かもしれない | ロック解除が提供されていない可能性がある |
| 数個のアプリを消したい、広告をブロックしたいだけ | まずroot不要の方法を | ADBによるデブロート、DNSレベルのブロック、Shizuku(rootではない)で足りるかもしれない |
| MDMポリシー下の仕事用・学校用の端末 | まずポリシーを確認 | モバイルデバイス管理(MDM)のルールが、法律とは別にルート化した端末を禁じていることがある(編集上の注意であり、特定の製品についての主張ではない) |
| 自分のものではない端末、またはアカウントロックされた端末 | 不可 | rootは、解除する権利のないロックを回避する手段ではない |
結論をまとめて知りたい方はAndroidをルート化すべきかをお使いください。
まず正確な機種を確認してください。 root化可否チェッカーは、文書化されたroot手順を調べるもので、あなたのビルドを保証するものではありません。端末選びにはroot化できる端末の一覧が役立ちます。
端末がルート化されているか、できるかを確認する方法
- ルート化されているか。 rootマネージャーがインストールされていればそれを開きます。または、USBデバッグをオンにしてADBを承認した状態で
adb shell su -c idを実行します。シェルにrootが許可されている端末はuid=0(root)を返します。suが見つからない、または要求が拒否される場合、そのシェルにrootはありません。 - ブートローダーの状態。 開発者向けオプションをオンにし(設定 → デバイス情報 → ビルド番号を7回タップ)、設定 → システム → 開発者向けオプション → OEMロック解除を開きます。グレーアウトしている場合は、一般にキャリアやメーカーによるロック、またはロック解除が許可されていないことを意味します。メニュー名はメーカーによって異なります。AOSPの手順が基準です。6
- 検証済みブートの色。 緑と黄はブートローダーがロックされていること、オレンジはロック解除されていることを意味します。5 ロック解除されていると起動時に警告を表示する端末も多く、見た目はメーカーによって異なります。
- Samsung。 Magiskのドキュメントでは、メンテナンスモード(設定 → バッテリーとデバイスケア → メンテナンスモード)の後、ダウンロードモードのOEM Lockの行を確認するよう案内しています。ON (L)、ON (U)、OFF (U)のいずれかです。キーの組み合わせは機種によります。8
- Play Integrity。 チェッカーアプリはありますが、どれも検証していないため、ここではどれも推奨しません。
トラブルシューティング表:考えと現実の端末がぶつかるとき
| 症状 | 考えられる原因 | 出典の記述 | 次の一手 |
|---|---|---|---|
| OEMロック解除がグレーアウトしている | キャリアロック、メーカーのポリシー、Samsungの場合はKnoxGuard | fastbootのロック解除にはこのスイッチが必要。MagiskのSamsungの節は、使えないスイッチとKnoxGuardでロックされたスイッチを区別している68 | キャリアとメーカーの方針を確認する。回避策を探さない |
| 銀行アプリが「端末が安全ではない」と表示する | Play Integrityの判定に失敗した | 空または低い判定は、root、ロック解除されたブートローダー、未認定の端末を反映していることがある13 | この端末でそのアプリが本当に必要か検討する |
| モジュールを入れた後にブートループする | モジュールが起動を壊した | 起動失敗が続くとセーフモードに入る。ADBでmagisk --remove-modules9 |
モジュールを削除する。何度もフラッシュし直さない |
| ルート化後にOTAが失敗する | パッチ済みのブートイメージが合わなくなった | パッチ済みイメージがストックを置き換える。SamsungにはOTAがない8 | プロジェクトのアップデート手順に従う |
| Magiskに「ramdiskなし」と表示される | 端末にbootのramdiskがない | 代わりにrecovery.imgにパッチを当てる8 |
お使いの端末向けのインストール資料を読み直す |
| KernelSUにUnsupportedと表示される | カーネルがGKI対応ではない | カーネルを自分でコンパイルする。KernelSUはboot.imgを提供しない10 |
非公式の端末リストを確認するか、別の方法を選ぶ |
まとめ
ルート化とは、Androidでスーパーユーザー(UID 0)権限を手に入れることです。システムはこれを、アプリのサンドボックス、SELinux、Verified Bootで塞いでいます。ほとんどの端末での流れは、ブートローダーをロック解除し(端末が初期化されます)、ブートイメージまたはカーネルにパッチを当て、rootマネージャーをインストールし、アプリを1つずつ許可する、というものです。代償は、Play Integrityと銀行アプリ、アップデート、SamsungのKnoxビット、広がるセキュリティ上のリスク、そして住んでいる場所によって変わる法的・ポリシー上の問題です。
まだ迷っているなら、Androidをルート化すべきかから始めてください。決めたなら、ルート化の完全ガイドに進み、先に正確な機種を確認しましょう。フラッシュに失敗したり端末がブートループしたりしたら、フラッシュを繰り返すのをやめ、ほかの何かを変更する前に復旧の道筋を探してください。
スマホのルート化を手伝ってほしい方へ。 当社のAndroidルート化サービスは、お客様ご自身の端末をリモートで確認するサービスです。何かをおすすめする前に、正確な機種、地域、ファームウェア、ブートローダーの状態、データのリスクを確認します。ルート化できない端末もあり、汎用ファイルで無理に試すことはせず、その旨をお伝えします。銀行アプリ、Play Integrity、アップデート、保証についてはお約束できません。また、所有者確認、アカウントロック、キャリアロックの回避は行いません。
出典とプロジェクト資料
-
AOSP: Application Sandbox。アプリごとの固有UID、カーネルレベルの隔離、Android 5.0から10までの強化の経緯。 ↩↩↩↩
-
AOSP: Security-Enhanced Linux in Android。rootを含むすべてのプロセスに対する強制アクセス制御、デフォルト拒否、Enforcingモード。 ↩↩
-
Magisk tools documentation。SELinuxポリシーにパッチを当てる
magiskpolicyの記載。 ↩ -
AOSP: Verified Boot。信頼の連鎖、ロールバック保護、Android 8.0以降のAVB。 ↩
-
Android Verified Boot README。ロック状態とキーの所有者に結びついた緑・黄・オレンジのブート状態。 ↩↩
-
AOSP: Locking and unlocking the bootloader。デフォルトでロック、OEMロック解除のトグル、fastbootによるロック解除と初期化。 ↩↩↩↩↩↩↩↩
-
AOSP: VTS testing with a debug ramdisk。userビルドの端末では
adb rootは使えない。適合性テストのページであり、主張は限定的に扱っています。 ↩ -
Magisk installation guide。ロック解除済みブートローダーの要件、イメージの選び方、他人のパッチ済みイメージを使うことへの警告、SamsungのKnox、KnoxGuard、OTAに関する注記。 ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Magisk FAQ。ブートループ保護と
magisk --remove-modules。 ↩↩ -
KernelSU installation guide。GKIとLKMのモード、メタモジュール、Unsupported端末、アンチロールバックに関する注記。あわせてWhat is KernelSUも参照。 ↩↩↩
-
KernelSU App Profile。rootシェルのuid、gid、グループ、ケーパビリティ、SELinuxルールの制限。 ↩
-
APatch README。ARM64、カーネルの範囲、KALLSYMSの要件、APMとKPM、SuperKey、Samsungの対応状況。 ↩↩
-
Google: Play Integrity API verdicts。判定の意味、オプトインのラベル、Android 13のライセンスに関する注記、strong integrityのアップデート要件。 ↩↩↩↩↩
-
AOSP: Key and ID attestation。
deviceLockedとverifiedBootStateを含むRootOfTrustレコード。 ↩ -
U.S. Copyright Office: Section 1201 rulemaking, 2024。3年ごとのサイクルの根拠としてのみ使用。スマートフォンそのものは扱っていません。 ↩
-
37 CFR 201.40, exemptions to prohibition against circumvention。スマートフォンおよび携帯型汎用モバイルコンピューティング端末に関する(b)(9)項と、適用除外はほかの法律に対する抗弁ではないという記述。コーネル大学ロースクールのLegal Information Instituteが掲載。連邦官報の最終規則は開いていません。 ↩↩
-
Wikipedia: Rooting (Android)。二次資料。一般的な定義、報じられているSamsungのOne UI 8の制限、米国以外の法的な要約にのみ使用し、いずれもそのように明記しています。 ↩↩↩
よくある質問
Androidのroot権限とは何ですか?
スーパーユーザー権限(UID 0)のことで、システムが許す範囲で何でも読み書きできるLinuxのアカウントです。Androidは標準ではすべてのアプリとあなた自身に対してこれを拒否します。ルート化した端末では、Magisk、KernelSU、APatchなどのrootマネージャーが、どのアプリに与えるかを決めます。SELinuxは引き続き適用されるので、rootは強力ですが無制限ではありません。
ルート化とは何ですか?
最初からスーパーユーザー権限のない端末で、その権限を得ることです。ほとんどの端末では、ブートローダーをロック解除し、ブートイメージまたはカーネルにパッチを当て、rootマネージャーをインストールすることを意味します。脱獄、ブートローダーのロック解除、SIMロック解除とは別のものです。
ルート化した端末を元に戻す(アンルート)ことはできますか?
たいていは可能ですが、端末ごとの事情が影響します。Magiskはアプリからのアンインストールを文書化しており、ストックイメージの復元が最後の手段です。Samsungでは、boot、init_boot、recovery、vbmetaを個別にストックへ戻すと端末が文鎮化する可能性があるとMagiskは警告しており、トリップしたKnoxビットはトリップしたままです。ブートローダーの再ロックは端末によってはデータ消去や文鎮化を招くことがあるため、再ロックする前にお使いの機種を確認してください。
Androidのルート化は違法ですか?
住んでいる場所によります。米国では、範囲が狭く期間限定のDMCAの適用除外が一般にルート化を含むと解釈されていますが、ほかの法律に対する抗弁にはなりません。法的な章を参照してください。
Android端末をルート化するのは良い考えですか?
トレードオフが自分に合う場合に限ります。頼りにしているメイン端末よりも、サブ端末やroot専用の作業に向いています。判断ガイドで、誰に向いているかを順に確認できます。
Androidスマホをルート化するデメリットは何ですか?
Play Integrityや銀行アプリとの互換性の喪失、ロック解除時のデータ消去、アップデートの難しさ、SamsungでのKnoxフラグの恒久的な記録、セキュリティ上の被害範囲の拡大、ブートループのリスクです。代償の表とAndroidルート化のリスクをご覧ください。
一番ルート化しやすいAndroid端末は?2026年のおすすめは?
メーカーが公式にロック解除を提供している端末が一般に最もやりやすいですが、データなしに「ベスト」を挙げることはしません。その比較はroot化できる端末の一覧とroot化可否チェッカーにあります。
Androidを無料でルート化するには?
主要なフレームワークは無料のオープンソースなので、有料の「ワンクリック」ツールは必要ありません。かかるのはあなたの時間とリスクです。手順はAndroidルート化ガイドにあります。
Androidのガイドをもっと見る
Androidをroot化すべき?賛成5つ、反対5つの理由
2026年にAndroidをroot化すべきか。root化をおすすめしない強い理由5つ、おすすめする理由5つ、それぞれに向く人を、率直かつ公平に解説します。
2026年版 Android root化の完全ガイド
2026年版Android root化の完全ガイド。rootとは何か、なぜroot化するのか、現在のMagiskによる方法、機種別の注意点、root化後の設定、銀行アプリの実情まで解説します。
Android root化のリスク:誰も教えてくれない事実(率直なガイド)
Android root化のリスクを率直に解説します。保証、Knox eFuse、銀行アプリ、Play Integrity、OTAアップデート、ブリック、そしてrootする価値がある場合まで。