Cos'è il root su Android? Cosa significa davvero avere accesso root
Il root ti dà, o dà a un'app che approvi, un accesso superuser che Android normalmente nega. Ecco come funziona, quanto costa e a chi serve.
Indice
- Cosa significa "fare il root" su Android?
- Cos'è su e come le app chiedono il root
- Perché Android non ti dà il root di default
- Livello 1: la sandbox delle app
- Livello 2: SELinux
- Livello 3: Verified Boot e bootloader bloccato
- Perché il debug USB da solo non dà mai il root
- Come si ottiene davvero il root
- Strada 1: sblocca il bootloader e modifica l'immagine di boot
- Strada 2: i tre framework di root
- Strada 3: root basato su exploit, solo per la sessione
- Cosa puoi fare con il root e cosa ancora non puoi
- Cosa il root non fa
- Root vs jailbreak vs sblocco del bootloader vs ROM personalizzata vs sblocco SIM
- I costi reali: cosa può rompere il root
- Play Integrity, spiegato con cautela
- Aggiornamenti e anti-rollback
- Bootloop e sicurezza
- Rootare è legale?
- Chi dovrebbe rootare e chi no
- Come capire se un telefono è rootato e se il tuo può esserlo
- Matrice di risoluzione dei problemi: quando l'idea incontra il telefono vero
- In sintesi
- Fonti e documentazione dei progetti
Rootare un telefono Android significa ottenere l'accesso superuser, l'account che Linux chiama root, identificato dall'ID utente 0 (UID 0). Android di norma lo nega a ogni app e anche a te. Quando il telefono è rootato, tu, o un'app che approvi, puoi fare ciò che la sandbox delle app vieta: leggere i dati di altre app, modificare i file di sistema, eseguire strumenti con privilegi elevati.
Ecco la parte che le risposte brevi saltano: il root non è un interruttore unico. È il risultato dell'apertura di una catena di protezioni che Android chiude di proposito, e come le apri decide che cosa perdi. Il root è anche diverso dal jailbreak di iOS, dallo sblocco del bootloader e dallo sblocco SIM; la tabella di confronto li separa.
Se stai decidendo: il root ti dà controllo e ti costa una parte dei controlli di sicurezza di Android. Va molto meglio su un telefono di scorta, per un hobbista o per un compito che richiede il root, che sull'unico telefono dove tieni app bancarie, di lavoro e di pagamento. Per il verdetto completo, leggi conviene rootare Android?.
Fonti controllate il 5 novembre 2026: documentazione AOSP, documentazione dei progetti Magisk, KernelSU e APatch, documentazione Play Integrity di Google e testo della normativa federale statunitense. È una guida basata sulla documentazione. DroidRooter non ha rootato né testato alcun telefono per scriverla e non costituisce consulenza legale.
Vai a: Cosa significa rootare · Perché Android blocca il root · Come si ottiene il root · Cosa può e non può fare il root · Root, jailbreak e sblocco · I costi · È legale? · Chi dovrebbe rootare · Controlla il tuo telefono · Risoluzione dei problemi · Domande frequenti
Cosa significa "fare il root" su Android?
Android si basa sul kernel Linux, e Linux ha un solo account onnipotente: root, UID 0. Su un telefono normale nulla di ciò che installi gira come root. Ogni app riceve un proprio ID utente senza privilegi, e il sistema tiene le app separate tra loro e dal sistema operativo.1
Se hai usato un computer, pensa all'"Amministratore" di Windows o a sudo su Linux. Il paragone è utile ma incompleto: sul desktop l'accesso da amministratore è una funzione di serie, mentre su Android il produttore ha tolto quella porta di proposito e rootare significa ricostruirla. Wikipedia, una fonte secondaria, descrive la stessa idea: controllo privilegiato sui sottosistemi di Android, paragonabile ai permessi di amministratore sui sistemi di tipo Unix.17
Cos'è su e come le app chiedono il root
Un telefono rootato aggiunge un programma su più un'app di gestione root che si interpone tra su e ogni app che lo richiede. Magisk, KernelSU e APatch sono i tre gestori in uso oggi. Quando un'app chiede il root, il gestore ti mostra la richiesta e ricorda la risposta.
I gestori più recenti vanno oltre il sì o no. L'App Profile di KernelSU ti permette di limitare ciò che può fare la shell root di un'app approvata: uid, gid, gruppi, capability e regole SELinux. La documentazione lo presenta come il principio del privilegio minimo.11 Quindi "questa app ha il root" non è un livello di potere fisso su ogni telefono rootato.
Perché Android non ti dà il root di default
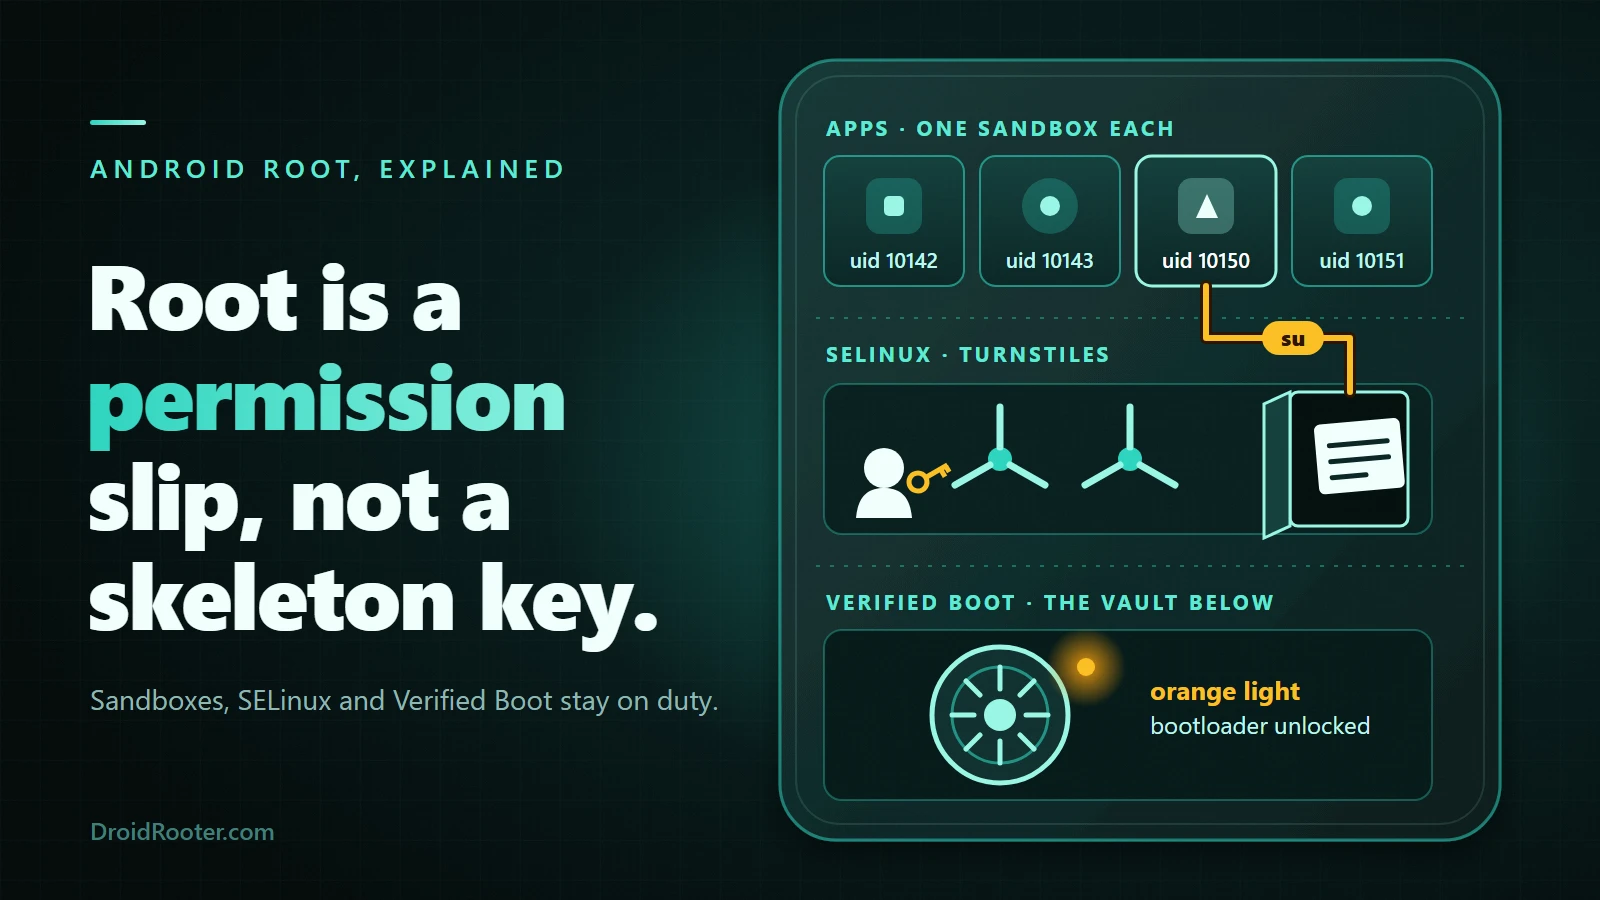
Tre livelli indipendenti tengono il root fuori portata. Un metodo di root deve superarli tutti, ed è per questo che raramente basta un clic.
| Livello | Cosa impone | Cosa significa per il root |
|---|---|---|
| Sandbox delle app (un UID per app) | Ogni app gira con un proprio ID utente; il kernel impone l'isolamento | Un'app non può leggere i file di un'altra né diventare root da sola |
| SELinux (controllo d'accesso obbligatorio) | Regole che vincolano ogni processo, root compreso, con negazione di default | Anche UID 0 resta confinato se la policy non viene modificata |
| Verified Boot (bootloader bloccato) | Ogni fase di avvio verifica la successiva, fino a una radice di fiducia hardware | Non puoi semplicemente inserire un'immagine di boot modificata |
Per chi preferisce una versione a parole: le app stanno in alto in stanze sigillate, SELinux è il corridoio che ogni processo deve attraversare e Verified Boot è la porta blindata in fondo. Il root è un lasciapassare che fa entrare una sola app approvata da una sola porta, non un passepartout.
Livello 1: la sandbox delle app
Android assegna a ogni app un ID utente univoco e usa il kernel Linux per imporre la separazione, così un'app non può leggere i dati di un'altra né usare risorse protette senza permesso.1 AOSP documenta come si è rafforzata: separazione SELinux tra processi di sistema e di app in Android 5.0, filtro delle chiamate di sistema seccomp-bpf in 8.0, sandbox SELinux per singola app per le app non privilegiate con target API 28 o superiore in Android 9 e una vista limitata del filesystem grezzo in Android 10.1 Su un dispositivo configurato correttamente, dice AOSP, per uscirne bisogna compromettere il kernel Linux, e aggiunge che le protezioni non sono invulnerabili.1 Questa precisazione conta più avanti: i metodi di root basati su exploit esistono proprio dove c'è una falla del kernel.
Livello 2: SELinux
Security-Enhanced Linux impone il controllo d'accesso obbligatorio su tutti i processi, "anche quelli eseguiti con privilegi root/superuser", e si basa sul principio della negazione di default. Android lo include in modalità enforcing.2
Il fatto che i lettori colgono più raramente: il root su Android non è l'onnipotente root di una vecchia installazione Linux desktop. Un processo root deve comunque rispettare la policy SELinux, quindi gli strumenti di root portano le proprie modifiche alla policy; Magisk documenta magiskpolicy come lo strumento per questo.3
Livello 3: Verified Boot e bootloader bloccato
Verified Boot costruisce una catena di fiducia da una radice di fiducia protetta dall'hardware, passando per il bootloader, fino alla partizione di boot e alle altre partizioni verificate, tra cui system e vendor. Ogni fase controlla la successiva, e la protezione da rollback impedisce a un attaccante di installare una versione precedente e vulnerabile. Android Verified Boot (AVB) fa parte di Android 8.0 e successivi.4
AVB riporta il risultato come stato di avvio. Secondo la documentazione AVB, verde significa che il bootloader è bloccato e la chiave di verifica non è stata impostata dall'utente finale, giallo significa bloccato con una chiave impostata dall'utente. Arancione significa che il bootloader è sbloccato.5
La maggior parte dei dispositivi Android esce con il bootloader bloccato, perché nessuno possa caricare un sistema o un'immagine di boot diversi.6 Un'installazione root richiede di caricare un'immagine di boot modificata, quindi il blocco è il primo muro che incontri.
Perché il debug USB da solo non dà mai il root
La documentazione dei test AOSP afferma che adb root non è disponibile su una build user (di produzione); su un dispositivo con build user si può abilitare solo con un debug ramdisk e un bootloader sbloccato.7 È un'affermazione ristretta, tratta da una pagina di test di conformità, quindi leggila in senso stretto: sul firmware commerciale adb root non è un interruttore universale nascosto.
Come si ottiene davvero il root
Ci sono tre strade principali. La prima è di gran lunga la più comune.
Strada 1: sblocca il bootloader e modifica l'immagine di boot
È la strada standard, quella descritta dalla documentazione di Magisk. Quella che segue è una mappa, non un tutorial; i comandi e le note per marca sono nella guida completa al root di Android.
Prima del passo 1: lo sblocco cancella i tuoi dati. Il comportamento di riferimento di Android è avvisarti e poi ripristinare il telefono ai dati di fabbrica quando sblocchi il bootloader, e i produttori lo seguono nella pratica.6 Fai prima un backup di tutto. Lo sblocco inoltre porta lo stato di avvio ad arancione e, su alcune marche, fa scattare un flag permanente.
- Verifica che il telefono si possa sbloccare. Il percorso base di AOSP è Impostazioni → Sistema → Opzioni sviluppatore → Sblocco OEM. Fastboot rifiuta lo sblocco se quell'interruttore non è attivo, e può mancare o essere disattivato (grigio) sui telefoni legati all'operatore o bloccati dal produttore. I nomi dei menu cambiano da marca a marca.6
- Sblocca il bootloader. Il comando generico è
fastboot flashing unlock; il dispositivo dovrebbe poi avvisarti e riavviarsi ripristinandosi.6 Esistono strumenti delle singole marche e tempi di attesa; vedi la guida allo sblocco del bootloader. - Procurati l'immagine stock per la tua build esatta. Magisk modifica
boot.img,init_boot.imgovendor_boot.imga seconda del dispositivo, oppurerecovery.imgse il dispositivo non ha un ramdisk di boot.8 - Modificala sul tuo telefono con l'opzione Installa dell'app Magisk. Magisk è netto: non flashare mai un'immagine modificata condivisa da altri e non modificare mai un'immagine su un dispositivo diverso.8 Un'immagine di boot modificata viene eseguita prima di tutto il resto, quindi quella di uno sconosciuto è codice non verificato con i privilegi più alti.
- Flashala dalla modalità fastboot. Magisk documenta un flag vbmeta facoltativo (
--disable-verity --disable-verification) e avverte che potrebbe cancellare i dati.8 - Riavvia e apri l'app Magisk. Accetta la richiesta di completare la configurazione (un altro riavvio). Da lì l'app chiede il permesso app per app.8
Samsung è diverso. La documentazione di Magisk dice che l'installazione fa scattare in modo irreversibile il bit di garanzia Knox, che la prima installazione richiede la cancellazione completa dei dati e che non puoi più ricevere gli aggiornamenti OTA; devi modificare tu ogni nuovo firmware.8 Anche la disponibilità dello sblocco è in evoluzione: Wikipedia riferisce che Samsung ha limitato lo sblocco del bootloader a livello mondiale a partire da One UI 8, mentre Magisk pubblica ancora i passaggi per Samsung e dice che un valore OEM Lock mancante in modalità Download su unità USA e Canada probabilmente significa che il telefono non è sbloccabile.178 Le segnalazioni sono contrastanti, quindi considera il caso specifico per modello, regione e versione di One UI. L'elenco dei dispositivi rootabili e la guida al root dei Samsung contengono i dettagli per modello.
Strada 2: i tre framework di root
Una volta sbloccato il bootloader, scegli un framework di root. Ognuno affronta il problema in modo diverso.
| Magisk | KernelSU | APatch | |
|---|---|---|---|
| Come funziona | Modifica l'immagine della catena di boot ed esegue un demone in user-space | Root in modalità kernel per dispositivi Android GKI | Modifica il kernel stesso usando KernelPatch |
| Moduli | Supportati | Supportati; serve un metamodulo solo per i moduli che modificano /system |
Supporta moduli APM e KPM |
| Requisiti hardware | Bootloader sbloccato e un'immagine modificabile | Un kernel supportato; i dispositivi Unsupported richiedono di compilare il kernel | Solo ARM64; kernel da 3.18 a 6.12; il supporto completo richiede CONFIG_KALLSYMS=y con CONFIG_KALLSYMS_ALL=y |
| Limite noto | Samsung e Knox, Play Integrity (vedi i costi) | KernelSU dice che non fornirà mai un boot.img per i dispositivi Unsupported; le immagini di boot con patch di sicurezza più vecchie possono andare in bootloop su dispositivi più recenti con anti-rollback |
La SuperKey ha privilegi superiori al root; Samsung con protezione di sicurezza è indicato come previsto |
Due precisazioni: "Unsupported" di KernelSU non è definitivo, perché la sua pagina rimanda a un elenco non ufficiale dei dispositivi supportati,10 e su APatch CONFIG_KALLSYMS_ALL=n è indicato come "supporto iniziale", non come non supportato.12 Per il confronto diretto leggi Magisk vs KernelSU vs APatch. Le versioni escono in fretta, quindi controlla la pagina delle release di ciascun progetto, non un numero di versione in un articolo.
Strada 3: root basato su exploit, solo per la sessione
Una piccola classe di metodi sfrutta una vulnerabilità su build di firmware specifiche per ottenere il root senza sbloccare il bootloader. Sono legati a modelli e build precisi, di solito durano solo fino al riavvio e un aggiornamento di sicurezza può chiuderli. Sono un'eccezione, non un modo generale per aggirare un bootloader bloccato.
Diffida di qualsiasi APK "root con un clic" che promette di funzionare su tutti i telefoni. Un metodo di root deve superare tutti e tre i livelli visti sopra, e nessun singolo file copre onestamente ogni modello e build. Uno strumento che ti chiede di flashare l'immagine modificata di qualcun altro viola la regola stessa di Magisk.
Cosa puoi fare con il root e cosa ancora non puoi
| Funzione | Esempi tipici | Serve il bootloader sbloccato? |
|---|---|---|
| Modifiche systemless tramite moduli | Ritocchi e patch applicati senza toccare la partizione di sistema | Sì, per un'installazione standard |
| App che richiedono il root | Firewall, backup completo del dispositivo, strumenti di automazione | Sì, per un'installazione standard |
| Rimozione delle app preinstallate | Eliminare o congelare app che ADB non può rimuovere | Sì, per un'installazione standard |
| ROM e kernel personalizzati | Build diverse del sistema o del kernel | Sì |
| Un solo compito che richiede il root, una volta | Una singola operazione privilegiata | No, su build supportate, tramite strade basate su exploit |
Per i moduli in particolare, vedi la guida ai moduli Magisk.
Cosa il root non fa
- Rendere il telefono più veloce da solo. Toglie una restrizione; la velocità dipende da ciò che cambi.
- Disattivare SELinux. SELinux vincola anche il root, ed è per questo che gli strumenti di root modificano la policy.2
- Sbloccare la SIM dall'operatore. È un blocco lato operatore.
- Garantire che le app bancarie funzionino. I controlli di Play Integrity possono fallire su un telefono rootato (vedi sotto).
- Annullare un bit Knox scattato. Su Samsung quel flag è permanente.8
- Sostituire il sideloading. Installare APK non richiede il root; vedi le novità 2026 sul sideloading su Android.
- Aggirare i blocchi su un telefono che non è tuo. Il root non deve essere usato per superare la protezione contro il ripristino dei dati di fabbrica (Factory Reset Protection), un blocco dell'operatore o un blocco dell'account su un dispositivo che non ti appartiene.
Root vs jailbreak vs sblocco del bootloader vs ROM personalizzata vs sblocco SIM
Il root cambia chi può agire. Lo sblocco del bootloader cambia che cosa il telefono accetta di avviare. Una ROM personalizzata cambia che cosa il telefono esegue. Il resto della tabella ne discende.
| Cosa cambia | Piattaforma | Cancella i dati? | Reversibile? | Servono gli altri? | |
|---|---|---|---|---|---|
| Root | Dà accesso superuser a te o alle app approvate | Android | Spesso, come effetto collaterale dello sblocco; la sola modifica dell'immagine no | Di solito, con riserve come un bit Knox scattato | Di solito serve un bootloader sbloccato |
| Sblocco del bootloader | Permette al telefono di avviare immagini non firmate dal produttore | Android | Sì, per progetto sui dispositivi di tipo AOSP6 | Spesso si può ribloccare, ma dipende da marca e dispositivo | No; è un prerequisito per gli altri |
| ROM personalizzata | Sostituisce il sistema operativo | Android | Di solito sì quando si cambia sistema | Reinstallando il firmware stock, a seconda del dispositivo | Serve un bootloader sbloccato |
| Jailbreak iOS | Rimuove le restrizioni software di Apple | iOS | Varia | Varia | Altra piattaforma, nessun equivalente su Android |
| Sblocco SIM | Permette al telefono di accettare altri operatori | Android e iOS | No | N/D | No; è una modifica lato operatore |
| Sideloading | Installa app da fuori dal Play Store | Android | No | Sì, disinstalla l'app | No; non serve il root |
La riga del jailbreak si basa solo su fonti secondarie, quindi considerala una definizione, non un meccanismo.
I costi reali: cosa può rompere il root
Questa sezione dovrebbe orientare la tua decisione. L'approfondimento è in rischi del root su Android.
| Costo | Cosa succede | Cosa dicono le fonti |
|---|---|---|
| Play Integrity | Le app che controllano l'integrità possono rifiutarsi di funzionare | MEETS_DEVICE_INTEGRITY richiede una prova supportata dall'hardware di un bootloader bloccato e di un'immagine certificata su Android 13+; un verdetto vuoto può indicare una compromissione "come l'essere rootato"13 |
| Bit di garanzia Samsung Knox | Scatta in modo permanente | La documentazione di Magisk: l'installazione lo farà scattare ("WILL"), in modo irreversibile8 |
| Aggiornamenti OTA | Gli aggiornamenti via etere falliscono o vanno rifatti a mano | L'immagine di boot modificata sostituisce quella stock; su Samsung, nessun OTA8 |
| Dati | Lo sblocco cancella il telefono | Per progetto, secondo il comportamento di riferimento6 |
Play Integrity, spiegato con cautela
Due correzioni al solito folklore. Primo, MEETS_BASIC_INTEGRITY e MEETS_STRONG_INTEGRITY sono etichette opt-in e, su Android 13 e successivi, vengono restituite solo alle app con licenza di Google Play, quindi non ogni app vede ogni livello né lo richiede.13 Secondo, MEETS_STRONG_INTEGRITY significa integrità del dispositivo più aggiornamenti di sicurezza negli ultimi dodici mesi per tutte le partizioni (sistema e vendor), quindi anche un telefono bloccato e non modificato, lasciato senza aggiornamenti per un anno, può non superarlo.13
Il verdetto vuoto è documentato come segno di un "attacco (come l'API hooking) o di una compromissione del sistema (come l'essere rootato)", oppure di un dispositivo non fisico, come un emulatore. La formulazione è "come"; non dice che il root svuoti sempre il verdetto.13 In pratica, le app che richiedono l'integrità del dispositivo possono rifiutare un telefono rootato, e nessuno può onestamente promettere che il controllo venga superato. La guida a Play Integrity e root approfondisce, e la key attestation espone gli stessi due fatti: se il dispositivo è bloccato e il suo stato di verified boot.14
Aggiornamenti e anti-rollback
Un'immagine di boot modificata sostituisce quella stock, quindi un normale OTA può fallire la verifica; vedi OTA fallito dopo il root. KernelSU avverte che i dispositivi più recenti possono avere un anti-rollback legato al livello della patch di sicurezza, quindi un'immagine di boot con un livello di patch più vecchio può andare in bootloop.10 Conserva una copia delle immagini stock per la tua build esatta prima di cambiare qualsiasi cosa.
Le affermazioni su Samsung Knox provengono dalla documentazione di Magisk e non sono state verificate su un documento di Samsung. Per le altre marche, il trattamento della garanzia varia per marca e per paese, e qui non si afferma alcuna risposta universale.
Bootloop e sicurezza
Magisk ha una protezione dai bootloop: se l'avvio non si completa due volte di fila, entra in Modalità provvisoria e disattiva i moduli, e magisk --remove-modules funziona da adb shell.9 Molti bootloop sono recuperabili; "molti" non vuol dire "tutti", ed è per questo che il backup delle immagini stock non è facoltativo.
Il root allarga anche il raggio d'azione di qualsiasi cosa vada storta. SELinux continua a vincolare il root, ma le approvazioni che concedi nel gestore root diventano il confine di fiducia. Il README di APatch afferma che la sua SuperKey ha privilegi superiori al root, quindi il segreto che la protegge merita attenzione.12
Rootare è legale?
Dipende da dove vivi. Questa sezione è informazione, non consulenza legale, e non afferma che rootare sia o non sia un reato nel tuo paese. Le questioni legali riguardano di solito le norme anti-elusione e ciò che fai con il root; pirateria, aggiramento delle licenze delle app e frode sono questioni a parte.
Stati Uniti (a novembre 2026, secondo la norma del 2024). La sezione 1201 del DMCA vieta di eludere i controlli di accesso, ma il Librarian of Congress concede esenzioni temporanee per periodi di tre anni; il procedimento del Copyright Office del 2024 è stato il nono ciclo triennale.15 Il testo vigente del 37 CFR 201.40(b)(9) riguarda i programmi per computer su smartphone e dispositivi mobili portatili multiuso, dove l'elusione serve a eseguire applicazioni ottenute lecitamente per interoperabilità o a rimuovere software dal dispositivo.16 Il testo non usa la parola "root". L'esenzione è generalmente interpretata come valida per root e jailbreak, ma quella lettura è un'interpretazione. Ne derivano tre limiti:
- È ristretta e legata a uno scopo, non un diritto generale di fare qualsiasi cosa con il root.
- È temporanea. Il prossimo ciclo triennale, atteso nel 2027, potrebbe cambiarla.
- Riguarda solo la norma anti-elusione del DMCA. La stessa sezione dice che le esenzioni non sono una tutela né una difesa dalla responsabilità prevista da altre leggi applicabili.16
Altrove. UE, Regno Unito, Australia e Canada adottano approcci diversi. Il riepilogo di Wikipedia cita le diverse attuazioni nazionali della direttiva UE sul diritto d'autore del 2001 e un argomento della Free Software Foundation Europe secondo cui sostituire un sistema operativo non fa di per sé decadere una garanzia legale.17 È una posizione, non una legge, e nulla di ciò è stato verificato sulla legislazione primaria.
Non esiste un titolo onesto del tipo "rootare è legale ovunque". Se per te è importante, chiedi a un professionista qualificato del tuo paese.
Chi dovrebbe rootare e chi no
| La tua situazione | Verdetto | Perché |
|---|---|---|
| Telefono di scorta o di prova con un compito che richiede il root | Ragionevole | Hai poco da perdere se si rompe |
| Unico telefono, usato per banca, lavoro o pagamenti | Pensaci due volte | I controlli di Play Integrity e le policy MDM possono lasciarti fuori |
| Samsung senza una via di sblocco nella tua regione o versione di One UI | Potrebbe non essere possibile | Lo sblocco potrebbe non essere offerto |
| Vuoi solo rimuovere qualche app o bloccare le pubblicità | Prova prima le alternative senza root | Il debloat con ADB, il blocco a livello DNS e Shizuku (non è root) possono bastare |
| Telefono di lavoro o scuola gestito da policy MDM | Controlla prima la policy | Le regole di gestione dei dispositivi mobili (MDM) possono vietare i dispositivi rootati, qualunque cosa dica la legge (una cautela editoriale, non un'affermazione su un prodotto) |
| Telefono che non è tuo, o bloccato da un account | No | Il root non è un modo per aggirare blocchi che non hai diritto di rimuovere |
Per il verdetto completo, usa conviene rootare Android?.
Controlla prima il tuo modello esatto. Il strumento di verifica compatibilità root è una ricerca dei percorsi di root documentati, non una garanzia per la tua build, e l'elenco dei dispositivi rootabili ti aiuta se stai scegliendo l'hardware.
Come capire se un telefono è rootato e se il tuo può esserlo
- È rootato? Apri l'app di gestione root se ne è installata una. Oppure, con il debug USB attivo e ADB autorizzato, esegui
adb shell su -c id; un telefono che concede il root alla shell restituisceuid=0(root). Sesunon viene trovato o la richiesta viene negata, la shell non ha il root. - Stato del bootloader. Attiva le Opzioni sviluppatore (Impostazioni → Informazioni sul telefono, tocca sette volte Numero build), poi apri Impostazioni → Sistema → Opzioni sviluppatore → Sblocco OEM. Se è disattivato (grigio), in genere c'è un blocco dell'operatore o del produttore, oppure lo sblocco non è consentito. I nomi dei menu cambiano da marca a marca; il percorso di AOSP è il riferimento.6
- Colore del verified boot. Verde e giallo indicano un bootloader bloccato, arancione indica sbloccato.5 Molti telefoni mostrano un avviso all'avvio quando sono sbloccati; l'aspetto varia da marca a marca.
- Samsung. La documentazione di Magisk rimanda alla Modalità manutenzione (Impostazioni → Assistenza dispositivo → Modalità manutenzione; il nome esatto del menu varia con la versione di One UI), poi alla riga OEM Lock in modalità Download: ON (L), ON (U) oppure OFF (U). La combinazione di tasti dipende dal modello.8
- Play Integrity. Esistono app di verifica; nessuna è consigliata qui perché nessuna è stata verificata.
Matrice di risoluzione dei problemi: quando l'idea incontra il telefono vero
| Sintomo | Causa probabile | Cosa dice la fonte | Prossimo passo |
|---|---|---|---|
| Sblocco OEM disattivato (grigio) | Blocco dell'operatore, policy del produttore o, su Samsung, KnoxGuard | Lo sblocco via fastboot richiede l'interruttore; la sezione Samsung di Magisk distingue un interruttore non disponibile da uno bloccato da KnoxGuard68 | Controlla la policy dell'operatore e della marca; non cercare scorciatoie |
| L'app bancaria dice che il dispositivo non è sicuro | Verdetto Play Integrity non superato | Verdetti vuoti o inferiori possono riflettere root, bootloader sbloccato o dispositivo non certificato13 | Valuta se ti serve davvero quell'app su questo telefono |
| Bootloop dopo l'installazione di un modulo | Un modulo ha rotto l'avvio | Modalità provvisoria dopo ripetuti avvii falliti; magisk --remove-modules via ADB9 |
Rimuovi il modulo; non continuare a riflashare |
| OTA fallito dopo il root | L'immagine di boot modificata non corrisponde più | Un'immagine modificata sostituisce quella stock; Samsung non ha OTA8 | Segui la procedura di aggiornamento del progetto |
| Magisk mostra nessun ramdisk | Il dispositivo non ha un ramdisk di boot | Modifica invece recovery.img8 |
Rileggi la documentazione di installazione per il tuo dispositivo |
| KernelSU mostra Unsupported | Il kernel non è un GKI supportato | Compili tu il kernel; KernelSU non fornirà un boot.img10 |
Controlla l'elenco dei dispositivi non ufficiale o scegli un'altra strada |
In sintesi
Rootare significa ottenere l'accesso superuser (UID 0) su Android, che il sistema blocca con la sandbox delle app, SELinux e Verified Boot. Sulla maggior parte dei telefoni la catena è: sbloccare il bootloader (che cancella il telefono), modificare un'immagine di boot o un kernel, installare un gestore root e approvare le app una alla volta. I costi sono Play Integrity e le app bancarie, gli aggiornamenti, il bit Samsung Knox, una maggiore esposizione alla sicurezza e questioni legali e di policy che dipendono da dove vivi.
Stai ancora valutando? Parti da conviene rootare Android?. Hai deciso? Passa alla guida completa al root e controlla prima il tuo modello esatto. Se un flash fallisce o il telefono va in loop, smetti di ripetere il flash e cerca un percorso di recupero prima di cambiare altro.
Vuoi una mano per rootare il tuo telefono? Il nostro servizio di root Android è una verifica da remoto, sul dispositivo, del tuo telefono: controlliamo modello esatto, regione, firmware, stato del bootloader e rischio per i dati prima di consigliare qualcosa. Alcuni telefoni non si possono rootare, e te lo diremo invece di provare un file generico. Non promettiamo nulla su app bancarie, Play Integrity, aggiornamenti o garanzia, e non aggiriamo controlli di proprietà, blocchi dell'account o blocchi dell'operatore.
Fonti e documentazione dei progetti
-
AOSP: Application Sandbox. UID univoco per app, isolamento a livello kernel e la cronologia del rafforzamento da Android 5.0 a 10. ↩↩↩↩
-
AOSP: Security-Enhanced Linux in Android. Controllo d'accesso obbligatorio su tutti i processi, root compreso, negazione di default e modalità enforcing. ↩↩
-
Magisk tools documentation. Documenta
magiskpolicyper modificare la policy SELinux. ↩ -
AOSP: Verified Boot. Catena di fiducia, protezione da rollback e AVB da Android 8.0. ↩
-
Android Verified Boot README. Stati di avvio verde, giallo e arancione legati allo stato del blocco e alla proprietà della chiave. ↩↩
-
AOSP: Locking and unlocking the bootloader. Bloccato di default, interruttore di sblocco OEM, sblocco via fastboot e ripristino dei dati di fabbrica. ↩↩↩↩↩↩↩↩
-
AOSP: VTS testing with a debug ramdisk.
adb rootnon è disponibile su un dispositivo con build user. Una pagina di test di conformità; l'affermazione è mantenuta ristretta. ↩ -
Magisk installation guide. Requisito del bootloader sbloccato, scelta dell'immagine, l'avvertenza contro le immagini modificate da altri e le note su Samsung Knox, KnoxGuard e OTA. ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Magisk FAQ. Protezione dai bootloop e
magisk --remove-modules. ↩↩ -
KernelSU installation guide. Modalità GKI e LKM, metamodulo, dispositivi Unsupported e note sull'anti-rollback. Vedi anche What is KernelSU. ↩↩↩
-
KernelSU App Profile. Limitare uid, gid, gruppi, capability e regole SELinux di una shell root. ↩
-
APatch README. ARM64, intervallo dei kernel, requisiti KALLSYMS, APM e KPM, SuperKey e stato di Samsung. ↩↩
-
Google: Play Integrity API verdicts. Significato dei verdetti, etichette opt-in, la nota sulla licenza di Android 13 e il requisito di aggiornamento dello strong integrity. ↩↩↩↩↩
-
AOSP: Key and ID attestation. Il record RootOfTrust, compresi
deviceLockedeverifiedBootState. ↩ -
U.S. Copyright Office: Section 1201 rulemaking, 2024. Usata solo per il ciclo triennale; di per sé non tratta gli smartphone. ↩
-
37 CFR 201.40, exemptions to prohibition against circumvention. Paragrafo (b)(9) su smartphone e dispositivi mobili portatili multiuso, e l'affermazione che le esenzioni non sono una difesa rispetto ad altre leggi. Ospitato dal Legal Information Institute della Cornell Law School; la regola finale del Federal Register non è stata aperta. ↩↩
-
Wikipedia: Rooting (Android). Una fonte secondaria, usata solo per la definizione generale, la restrizione Samsung One UI 8 riportata e i riepiloghi legali non statunitensi, tutti indicati come tali. ↩↩↩
Domande frequenti
Cos'è l'accesso root su Android?
È l'accesso superuser (UID 0), l'account Linux che può leggere e modificare tutto ciò che il sistema consente. Android lo nega di default a ogni app e a te. Su un telefono rootato, un gestore root come Magisk, KernelSU o APatch decide quali app lo ottengono. SELinux continua ad applicarsi, quindi il root è potente ma non illimitato.
Che cos'è il root?
Ottenere quell'accesso superuser su un telefono che non lo prevedeva. Sulla maggior parte dei telefoni significa sbloccare il bootloader, modificare un'immagine di boot o un kernel e installare un gestore root. È cosa diversa dal jailbreak, dallo sblocco del bootloader e dallo sblocco SIM.
Posso togliere il root dal mio dispositivo?
Di solito sì, ma contano i dettagli del dispositivo. Magisk documenta la disinstallazione tramite la sua app, e il ripristino dell'immagine stock è l'alternativa. Su Samsung, Magisk sconsiglia di ripristinare singolarmente boot, init_boot, recovery e vbmeta allo stato stock, perché può mandare il telefono in brick, e un bit Knox scattato resta scattato. Ribloccare il bootloader può cancellare o mandare in brick alcuni dispositivi, quindi controlla il tuo modello prima di ribloccare.
Rootare un Android è illegale?
Dipende da dove vivi. Negli Stati Uniti, un'esenzione DMCA ristretta e temporanea è generalmente interpretata come valida per il root, ma non è una difesa rispetto ad altre leggi. Vedi la sezione sulla legalità.
Rootare un dispositivo Android è una buona idea?
Solo se i compromessi fanno al caso tuo. Va meglio su un telefono di scorta o per un compito che richiede il root che su un telefono da cui dipendi. La guida alla decisione spiega a chi conviene.
Quali sono gli svantaggi del root su un telefono Android?
Perdita di Play Integrity e della compatibilità con le app bancarie, cancellazione dei dati allo sblocco, aggiornamenti più difficili, un flag Knox permanente su Samsung, un raggio d'azione più ampio per i problemi di sicurezza e il rischio di bootloop. Vedi la tabella dei costi e i rischi del root su Android.
Qual è il telefono Android più facile da rootare e quale è il migliore per il root nel 2026?
I telefoni i cui produttori offrono uno sblocco ufficiale sono in genere i più facili, ma qui non si indica un "migliore" senza dati. L'elenco dei dispositivi rootabili e il strumento di verifica compatibilità root contengono quel confronto.
Come faccio il root del mio Android gratis?
I framework principali sono gratuiti e open source, quindi non serve alcuno strumento "con un clic" a pagamento. Il costo è il tuo tempo e il rischio. I passaggi sono nella guida al root di Android.
Altre guide Android
Conviene rootare il tuo Android? 5 motivi pro, 5 contro
Conviene rootare l’Android nel 2026? Analisi onesta ed equilibrata: 5 buoni motivi per non farlo, 5 per farlo e chi si riconosce in ciascuna strada.
Guida completa al root di Android 2026
Guida completa al root di Android 2026: cos’è il root, perché farlo, il metodo Magisk moderno, note per dispositivo, configurazione dopo il root e la realtà delle app bancarie.
Rischi del root su Android: ciò che nessuno ti dice (guida onesta)
Guida onesta ai rischi del root su Android: garanzia, e-fuse Knox, app bancarie, Play Integrity, aggiornamenti OTA, brick e quando il root vale la pena.